
Resumo
- O APRICOT publica requisitos ambiciosos e, entre 2024 e 2026, relatórios com configuração, medidas, falhas e reparos.
- “Constituição” é uma metáfora para um acordo operacional falsificável, não um documento jurídico nem prova de sucesso universal.
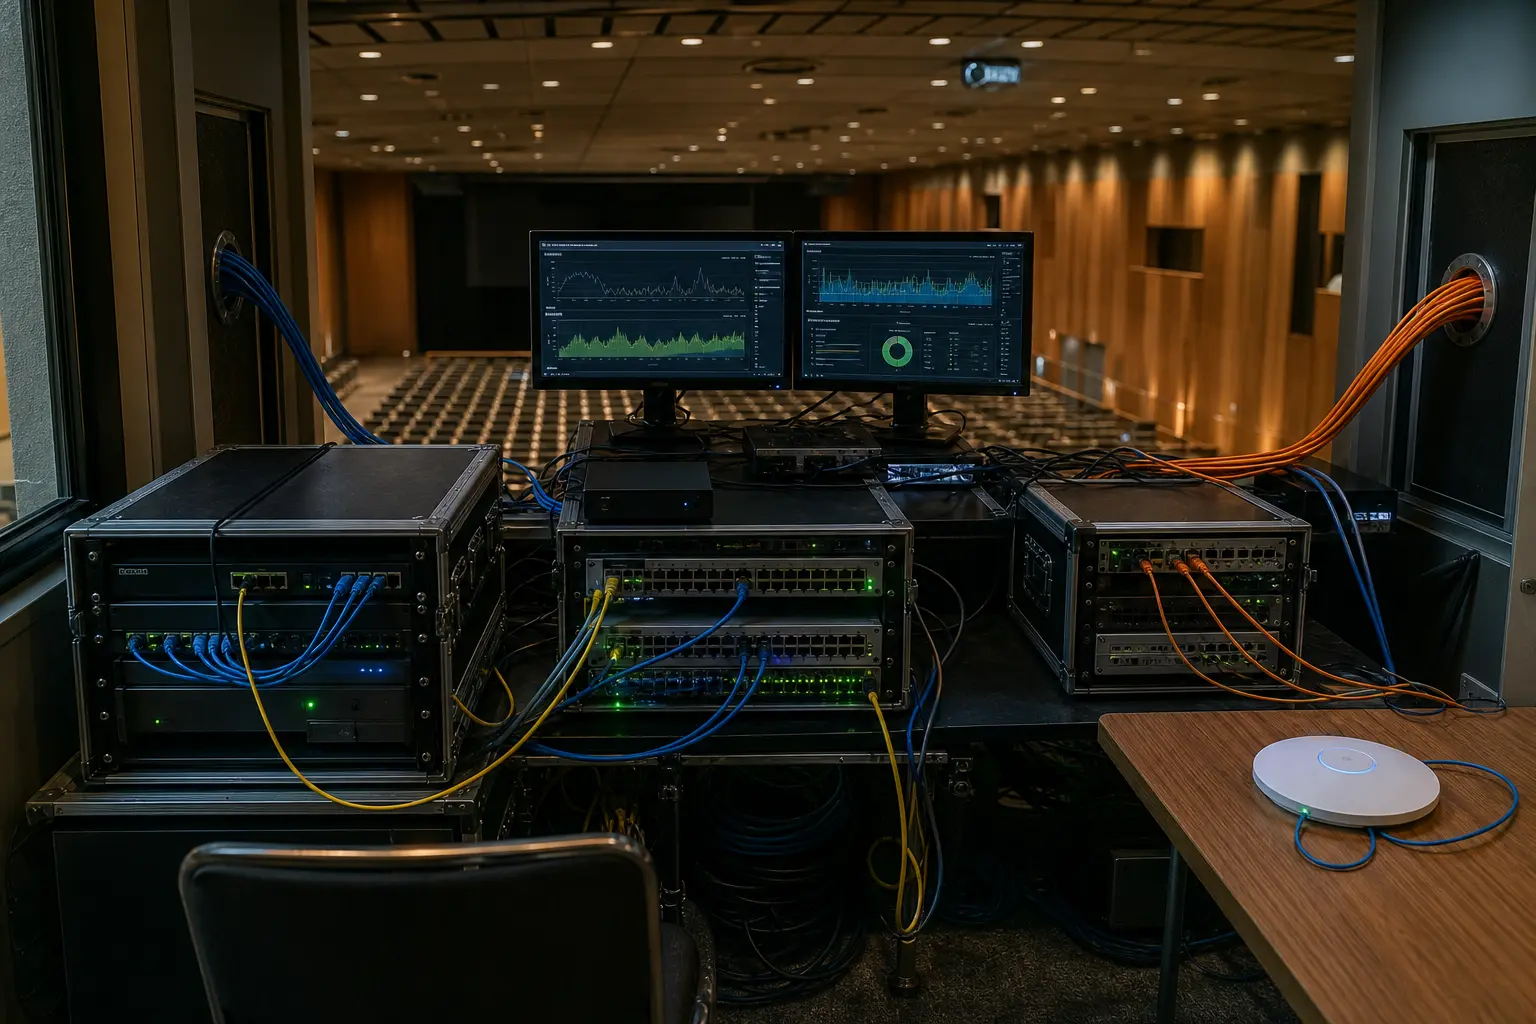
O documento técnico exige duas operadoras independentes, fibras distintas, dois roteadores de borda, núcleo redundante, feeds BGP completos em IPv4 e IPv6, DNS e DHCP locais, monitoração, Routinator e redes dual stack e IPv6-mostly. A precisão dessas exigências ajuda, mas ainda descreve intenção institucional. Ela não confirma diversidade física, teste de failover, disponibilidade ou descarte de rotas RPKI inválidas em uma edição específica.
Em 2024, o SSID IPv6-only deixou uma trilha de código público. Uma alteração no coredhcp foi revisada e incorporada; o colaborador afirmou que o código estava em uso no evento. O relatório contou 142 MACs únicos, dos quais 115 pediram a opção DHCP 108. MAC não é pessoa: randomização e reconexões impedem convertê-lo em público ou taxa de adoção. Também foram relatados clientes insistindo em IPv4, exclusões pelo controlador Wi-Fi, falhas UDP, um aplicativo bancário incompatível e um problema NDP associado a uma versão antiga do Jool.
O relatório de 2025 mostrou repetição. Ele apresentou AS24555, os mesmos blocos IPv4 e IPv6, dois links de 1 Gbit/s, serviços locais e configuração IPv6-mostly. Em 25 de fevereiro, 944 dos 1.082 MACs únicos usavam IPv6+NAT64 e 138 usavam IPv6+IPv4; o pico reportado foi 400 Mbit/s. Esses dados descrevem modos de clientes e tráfego, não participantes nem disponibilidade. O documento também narrou uma correção: o mapeamento geográfico de DNS enviava usuários a servidores a cerca de 100 ms; trocar o encaminhamento teria reduzido o RTT para 2 ms. Sem série bruta, a conclusão deve permanecer local.
Em 2026, o APRICOT publicou o contrapeso mais forte à narrativa promocional. O relatório contou 609 MACs únicos, 70% em IPv6+NAT64 e pico de 300 Mbit/s, mas também quatro tipos de incidente. A multidão de abertura sobrecarregou o Wi-Fi e houve queda. Alguns ASes não alcançavam os prefixos embora RouteViews e RIPE RIS parecessem exibir rotas globais; o comitê falou em possível ghost route e informou que um AS externo corrigiu uma configuração. Um ponto de acesso transmitia o SSID correto fora do controlador local.
Serviços públicos de DNS falhavam intermitentemente em certas consultas recursivas IPv4, levando à instalação de resolvedores locais.
As falhas tornam os princípios concretos. Visibilidade no plano de controle não equivale a alcance no plano de dados. O controlador local só revela seu valor quando um AP escapa à gestão. O DNS local torna-se mecanismo de continuidade quando uma dependência pública falha. O relatório diz que houve correções, mas não fornece duração, impacto, logs completos ou verificação independente de que o problema não voltou.
Dados externos corroboram limites específicos. O RDAP da APNIC registra AS24555 e os dois blocos para conferências na Ásia-Pacífico e deixa claro que a APNIC não opera a rede referida. O RIPEstat observou ambos os agregados originados pelo AS24555 num intervalo que inclui o APRICOT 2026 e depois sem anúncio atual. Objetos RPKI cobriam os blocos durante o evento, e a validação atual aceita a origem. Isso não prova enforcement de ROV no local nem que RPKI bloqueou a possível rota fantasma.
O laboratório de conferência também não é exclusividade do APRICOT. A RIPE oferecia NAT64 best effort em 2016, e a IETF publica prefixos, IPv6-Only Preferred, dual stack, DNS local e suporte no local. A conclusão mais sólida é que o APRICOT participa de uma tradição ampla e se distingue, neste recorte, pela repetição da identidade de rede e pela disposição de publicar parte do que deu errado.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance