
Résumé
- Le cahier des charges d’APRICOT énonce une architecture ambitieuse ; les rapports 2024–2026 montrent ce qui a été déployé, mesuré et réparé.
- Les pannes publiées donnent de la crédibilité à la démarche, mais interdisent de transformer une vitrine temporaire en preuve d’efficacité universelle.
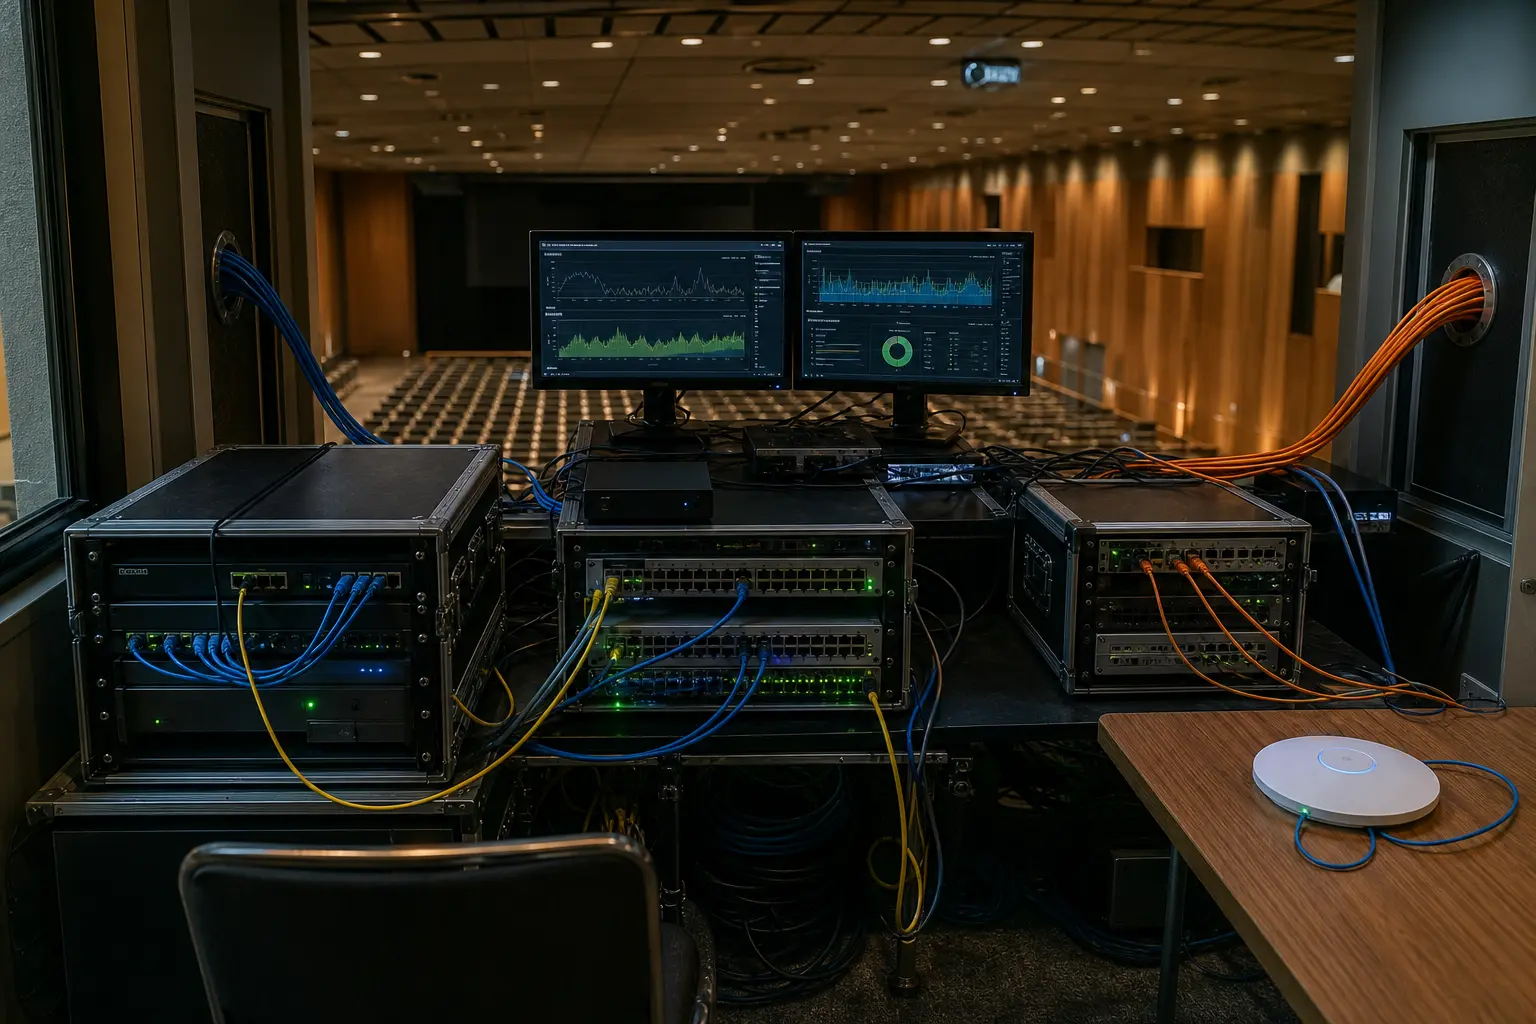
Le mot « constitution » est ici une métaphore. Le réseau de conférence n’est ni un texte juridique ni un mandat régional. Il constitue plutôt un pacte d’exploitation falsifiable : deux opérateurs indépendants sont demandés, ainsi que deux routeurs de bordure, un cœur redondant, des flux BGP IPv4 et IPv6 complets, des services DNS et DHCP locaux, une capacité de validation d’origine, de la supervision sur place et des accès double pile et IPv6-mostly.
Une exigence reste toutefois une déclaration institutionnelle. Elle ne démontre pas que deux fibres empruntaient des chemins réellement indépendants, qu’un basculement a été forcé avec succès ou que les routeurs ont rejeté des annonces RPKI invalides. La force du dossier apparaît lorsque le dispositif rencontre des utilisateurs et que le résultat publié contredit la promesse idéale.
En 2024, le réseau IPv6-only a produit du code inspectable. Une contribution à coredhcp, utilisée selon son auteur pendant l’événement, a été examinée publiquement puis fusionnée. Le rapport a compté 142 adresses MAC uniques, dont 115 demandaient l’option DHCP 108. Ce chiffre décrit des identifiants d’interfaces, pas 142 personnes. La randomisation et les reconnexions empêchent d’en déduire un nombre de participants. Le même document décrit des demandes IPv4 répétées, des exclusions par le contrôleur Wi-Fi, des échecs UDP, une application bancaire indisponible et un problème NDP associé à une ancienne version de Jool.
En 2025, l’essai devient une pratique répétée. Le rapport présente AS24555, les deux blocs d’adresses, deux liens d’un gigabit, des services locaux et une configuration IPv6-mostly. Parmi 1 082 adresses MAC uniques observées le 25 février, 944 utilisaient IPv6 avec NAT64 et 138 IPv6 avec IPv4. Le pic annoncé était de 400 Mbit/s. Ce ne sont ni un taux d’adoption parmi les participants ni une mesure de disponibilité. Un mauvais aiguillage DNS géolocalisé envoyait en outre des usagers vers des serveurs distants d’environ 100 ms ; un changement de relais aurait ramené la latence annoncée à 2 ms, sans série brute permettant un audit complet.
Le rapport 2026 est encore plus instructif parce qu’il décrit quatre familles d’incidents. La foule de l’ouverture a provoqué une surcharge Wi-Fi et une panne. Certains systèmes autonomes ne pouvaient pas joindre les préfixes alors que RouteViews et RIPE RIS semblaient montrer une visibilité mondiale ; le comité a parlé prudemment d’une possible route fantôme et indiqué qu’un AS extérieur avait corrigé une configuration. Un point d’accès diffusait le bon SSID tout en restant hors du contrôleur local. Enfin, certains appels DNS récursifs IPv4 échouaient de manière intermittente ; l’équipe a alors déployé des résolveurs locaux.
Chaque incident teste une partie différente du pacte. Le dimensionnement n’a pas évité la panne de capacité. La visibilité du plan de contrôle n’a pas garanti la joignabilité du plan de données. La gestion locale n’a pris tout son sens qu’au moment où un point d’accès lui échappait. Le DNS local est devenu une ressource de continuité après l’échec d’une dépendance publique.
Les observations externes confirment une partie, et une partie seulement, du récit. Les données RDAP d’APNIC décrivent AS24555 et les deux blocs comme des ressources destinées à des conférences en Asie-Pacifique ; elles ne font pas d’APNIC l’opérateur du réseau. RIPEstat a vu les deux agrégats annoncés par AS24555 pendant une période couvrant APRICOT 2026, puis retirés. Des objets RPKI couvraient ces préfixes pendant l’événement. Rien de cela ne prouve l’application effective de ROV dans les routeurs du site.
APRICOT n’a pas inventé le laboratoire réseau de conférence. RIPE proposait déjà un réseau NAT64 best effort en 2016, et l’IETF publie lui aussi des préfixes, des accès IPv6-only preferred, du DNS local et un NOC. L’originalité défendable d’APRICOT ne réside donc pas dans une propriété exclusive du modèle, mais dans la continuité d’une identité réseau et la publication répétée des problèmes rencontrés.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance