
AFRINIC 事件目前正在全程跟踪。
治理 / 案例档案
案例档案
案例档案持续追踪影响互联网基础设施的机构、政策流程、标准活动、注册局运营、问责争议与实施信号。BTW.MEDIA 整合公开报道、有来源依据的分析、机构背景和长期案例报道,让读者可以在全球网络生态中把握决策节点、治理风险、运营连续性、合法性问题和政策结果。需要比较 RIR、标准制定机构、ICANN 流程、网络运营商组织、公共政策参与者、问责争议和来源证据的读者,可以借助本页面判断哪些流程只是程序性的、哪些信号可能改变运营假设、哪些社群面临风险。它为研究人员和基础设施利益相关方提供了一种稳定的比较方式,可以按行动者、流程、证据、后果、地域和运营风险敞口来对比治理动态,而不是把每条政策更新都当作孤立消息。本文面向需要分辨哪些治理信号只是程序性噪音、哪些可能改变运营假设、哪些机构或社群风险最高,以及哪些公开证据支持继续监测的读者。
机构分类法律与政策冲突选举与控制风险

机构合法性与连续性风险图谱。
基于直接公开来源的时间线和风险分析。
用于连续性和政策暴露规划。
最新报道
案例档案最新动态
1,399 篇文章

案例档案
网址找到了令牌机构,却没有赋予发行者信任
ACME 客户端可以沿着一个地址取得 Authority Token,但服务器不能因此就相信令牌的签发者。JWTClaimConstraints 配置文件第 05 版把这条边界写得更清楚:发现位置、配置发行者信任、核对原始字节、绑定账户与证书角色,必须各自留下凭证。
案例档案
共享字典省下了字节,也进入了秘密边界
压缩字典常被归入性能资产,RFC 9841 却揭示了它更深的权力:它的精确字节参与重建内容,也可能通过压缩长度与秘密相互泄露。省带宽之前,系统必须先保存它的身份、来源与使用边界。

案例档案
Kubernetes 对第三方 Slack 频道的讨论,还不是一项连续性政策
一个频道出现在 Kubernetes Slack 里,很容易被理解为 Kubernetes 会一直替它保存讨论、处理迁移,或在服务变化时提供支持。现有公开材料并没有作出这样的承诺。它清楚地说明了频道如何获准建立、如何把有限的管理权交给某个群组;它也保留了一场关于第三方频道未来责任的公开讨论。把这三层记录混成一层,才会制造不存在的确定性。
案例档案
解析器接受了字符串,协议仍必须拒绝它
JSON 解析成功,只能说明外层语法可读,不能说明字段里的每一个码点都能成为可互操作文本。RFC 9839 把这两道常被混淆的门重新分开:先解析封装,再决定内容是否准入。
案例档案
两个实例都是八分,背后的尺子却不是同一把
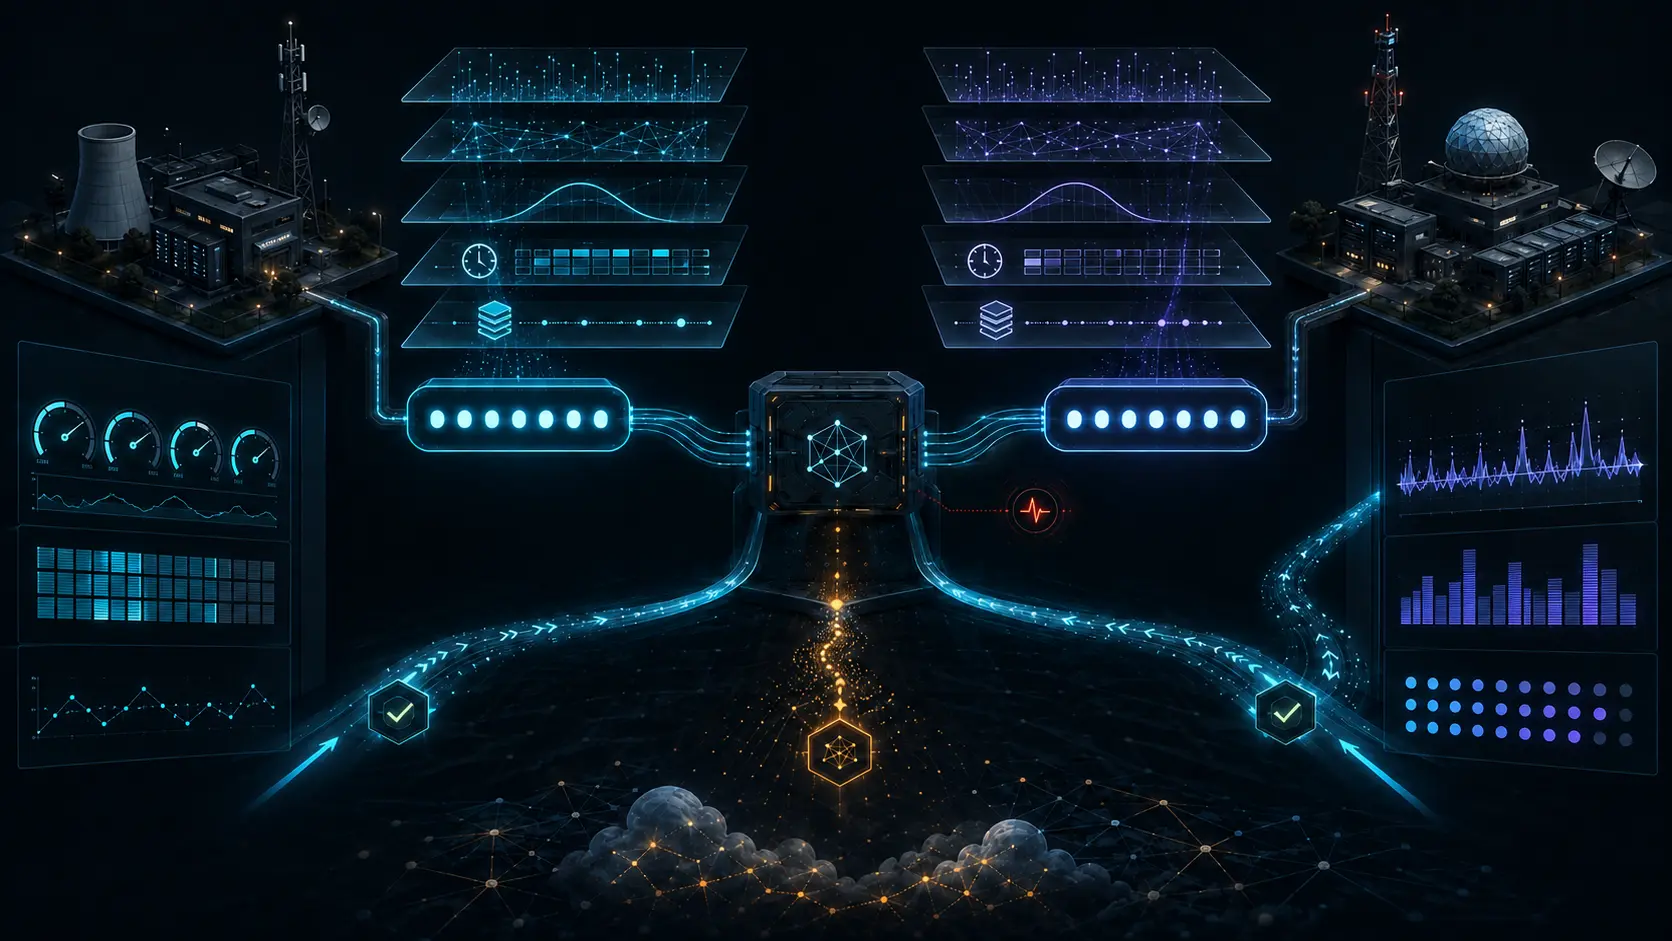
算力感知流量调度喜欢把 CPU、队列和链路压成一个整数。数字越短,控制器越容易比较;但如果各节点使用不同公式,同一个“八分”只是长得一样。IETF CATS 指标草案第 11 版新增的运行规范,终于把这把隐藏的尺子摆上了台面。

案例档案
成员已经移除,密码学排除仍要完成两次换钥
名册里删除一个成员只需一次写入。RFC 9838 揭示的难点在分布式状态:第一条消息仍由旧钥保护,后续流量密钥必须在新钥之下交付,而组播重换钥不会从每个成员那里带回确认。

案例档案
证书把用户收窄了,旧服务器却照旧相信请求头
同一张客户端证书,落到两台 RPC 服务器上,可能产生两套权限含义。新草案把一个用户身份写进证书;新节点会拿它覆盖请求头,旧节点却可能忽略这项限制。真正需要审计的不是“证书里有没有”,而是“哪台服务器执行了”。
案例档案
VPN 编号到了,准入边界却仍然敞开
RFC 9837 让 IPv6 报文携带一个 32 位 VPN 服务值,用来选择出口 PE 上的 FIB 条目。这个值能说明“往哪里转”,却不能说明“谁有权这样选”。服务选择与 VPN 准入必须各自留下证据。
案例档案
电路已经下单,网络里却还没有它
RFC 9833–9836 没有把客户订单、运营商网络对象和实际通流压成一个“已开通”状态。它们用一串明确引用保留了每一层的责任边界:下单成功只是第一张回执,不是网络已经建成的证明。

案例档案
HTTP 返回 200,注册局命令仍然失败了
REGEXT 工作组最新的 EPP over HTTPS 草案把一个常被监控面板抹平的事实写得很清楚:HTTP 状态回答“请求走到哪一层”,EPP 结果回答“注册局作出了什么决定”。如果命令可能已经执行、有效响应却在回程中丢失,系统面对的不是普通失败,而是一笔不得擅自重试的未知账。

案例档案
签名仍然有效,标识符却已经变了
一份 9 月 5 日公布的 IETF 个人草案测量了一个容易被绿色校验结果遮住的裂缝:同一份 COSE_Sign1 签名数据,可以有 64 种都能被解码器接受的 CBOR 外层编码;签名输入完全相同,按传输字节计算的 64 个哈希却各不相同。
案例档案
SID 字段已经到了,里面却没有可执行的 SID:RFC 9831
监控台显示 S 标志为一,长度也完全正确,于是值班人员把这条消息归入“控制器已下发 SID”。真正读出那 128 位后,结果却全是零。RFC 9831 允许这种编码:控制器可以说明它想要的 SRv6 行为或 SID 结构,却把实际 SID 留给头端节点依据本地网络状态解析。
案例档案
在 Mozilla,模块负责人的同意既不是提交权限,也不是 Firefox 发布承诺
Mozilla 的公开规则把常被一句“已批准”混在一起的动作拆得很清楚:模块负责人或同级评审可以同意某项代码进入特定模块;个人可以另行获得仓库提交权限;改动可以落入某条分支;Firefox 之后还可能、也可能不会把它纳入面向用户的发布渠道。它们彼此衔接,但任一环节都不能代替其他环节的证据。

案例档案
戏仿在地址栏之后才出现:PETA v Doughney
用户还没看到笑话,地址已经先作出了承诺。`peta.org` 指向 People for the Ethical Treatment of Animals 的意味,出现在“People Eating Tasty Animals”页面之前。这一先后次序是理解 *PETA v Doughney* 的关键。第四巡回上诉法院没有宣布批评或戏仿违法;它认定,本案中的准确域名先给出来源暗示,而否定关联的讽刺要到页面打开后才出现。法院又把这一时差放回完整证据中:注册陈述、商业链接、其他域名以及要求 PETA “出价”的话,共同支撑了混淆与恶意获利意图的判断。

案例档案
WTPF-26 通过五份意见,每份最终文本都与最后公开草案一致
如果只看文件指纹,WTPF-26 闭幕时出现了五次变化;如果逐字比较正文,结果却是零。五份最终意见都有新的文号与文件哈希,“草案”标记也已撤去,因为论坛确实完成了通过程序。但在剥离文号、日期与状态这三类页眉信息后,每份英文最终文本都和各自最后一份公开临时文件完全一致。治理记录需要同时保存这两件事:授权状态变了,最后一步的实质文字没有变。

案例档案
两个字母并不是全部案情:Virtual Works 诉 Volkswagen 与那通关于 `vw.net` 的电话
`vw.net` 并非一个从未使用、只等商标权人来买的空地址。Virtual Works 已用它经营互联网接入业务约两年。真正改变证据结构的,是法院所记载的一通电话:Volkswagen 被要求在二十四小时内回应,否则域名将卖给出价最高者。稀缺性解释了议价能力;它本身并不证明恶意。法院要判断的是,这种能力如何被设想、表达和使用。

案例档案
通知已经发布,一台后端却仍然无物可取
RRDP 的通知文件很小,却代表一项很重的承诺:它列出的 snapshot 与 delta 已经可以被依赖方取得。IETF 正在征求最后意见的 RPKI 发布服务草案,把这项承诺写成明确顺序——先让内容就位,再让通知出现。负载均衡不能把这个顺序拆散。

案例档案
控制器说路径已经送达,转发面却从未答应:RFC 9830
控制器日志写着“发布成功”,BGP 表也确实出现了一条 SR Policy 路由。值班人员于是把这两条记录拼成“路径已生效”。真正缺失的,恰恰是中间最有决定权的几步:该通告是否被目标头端导入,SRPM 是否认可其中的段与 Binding SID,它是否赢过 PCEP 或本地配置中的候选路径,以及硬件是否真的装入了对应转发表。RFC 9830 证明提案到达了 BGP;它没有让到达自动变成执行。

案例档案
挑战放行了邮件,邮件却还没有抵达列表
IETF 计划在 9 月 11 日切换邮件基础设施。新系统把挑战验证、列表处理、地址改写、签名与出站传输拆成不同环节。拆分带来的真正价值,不是让每个容器都显示绿色,而是迫使运营者回答:每一次“成功”究竟只证明了哪一道边界?

案例档案
CRL 编号更大,RPKI 却必须忽略它:RFC 9829
值班工程师看到两份撤销列表:一份编号更大,另一份被当前清单列出,文件哈希也完全吻合。若按普通 PKI 经验选前者,仪表盘会显得合理,验证器却走错了权威路径。RFC 9829 的关键不是删掉一个字段,而是禁止它继续替当前清单作决定。
会员解锁
受限档案情报
登录后即可解锁完整档案简报和深度专题。
Strategic Circle 专属简报
加入后登录,即可解锁战略简报。
加入战略圈层Leadership Alliance 简报
面向 IP 资产所有者和管理团队:联盟简报、私密报告与分析师直接支持。
加入 Leadership Alliance栏目导览
活跃案例档案
AFRINIC 事件
一场持续多年的治理与法律危机,对全球 RIR 问责制产生影响。
打开 AFRINIC 事件