摘要
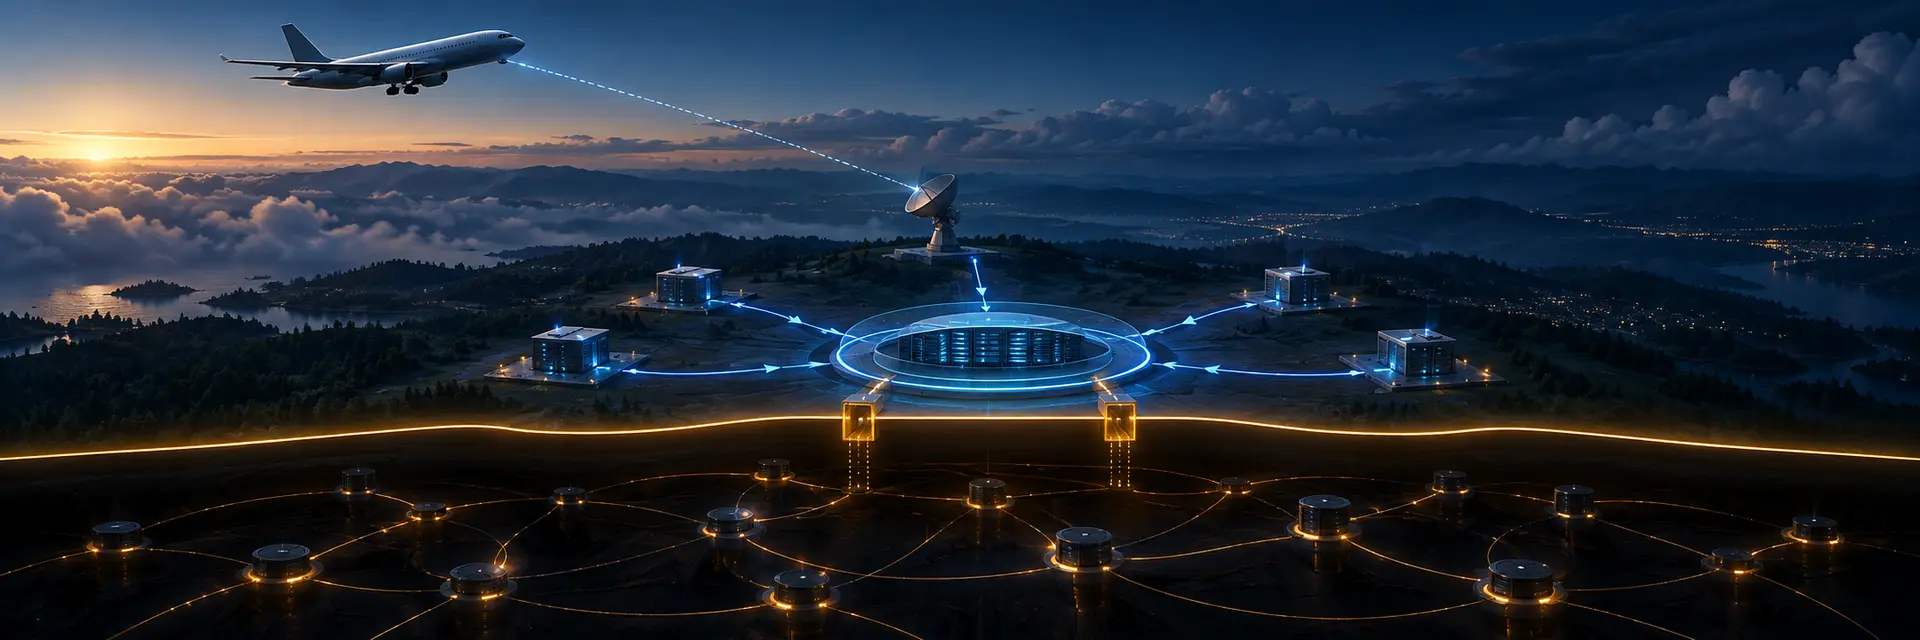
- 10 月 28 日的 RTGWG 第 35 版草案提出用私有 BGP 覆盖网追踪航空移动节点。边缘路由器向少量核心路由器通告当前移动地址,却不接收核心的完整 BGP 更新;持续会话只在安全的地面链路上运行,不压到有限的航空无线链路。
- 核心路由器可能同时在航空覆盖网和底层 INET 中运行 eBGP,航空路由还要借助底层路由解析。草案要求分离本地 AS 与路由政策,或者隔离 BGP 实例,防止通告跨域传播。画出两个网络并不会自动写好导出过滤器。
一架飞机移动,没必要让所有路由器跟着转身
飞机从一处地面接入点转向另一处,通信对象仍需要找到它。ATN/IPS 工作组草案把这个变化交给航空覆盖网,而非把每次移动都变成全球公共 BGP 表的一次事件。飞机的无线链路可能容量有限、连接间歇,草案明确要求持续的 BGP 对等会话只放在连接良好且受保护的地面网络,不在低容量航空链路上运行。飞机上的通信任务已经够难,不必再让无线电承担地面路由器的闲聊。
地面边界路由器分成边缘和核心两类。边缘路由器把本域中活跃的移动前缀与地址通告给少数核心路由器;它不接收核心发回的 BGP 更新,只保留指向核心的默认路由。核心路由器则在各自分区内交换完整的活跃目的地表。飞机若只在一个边缘域内切换接入,更新可以留在本域;跨边缘域移动才改变哪个路由器对外通告目的地。信息量按照职责分配,而不是让每台接近无线电的设备都背着整片天空的目录。
草案利用现有的 BGP-4报文机制,靠拓扑约束而非发明新 BGP 报文完成分工。边缘与核心通过受保护的直接链路或隧道建立会话,核心之间也需保护连接。草案提到 RFC 5880 的 BFD,用于更快发现邻居或链路失效。快一点发现故障有用,但如果切换时把路由送入错误的域,更快只意味着更早犯错。
一台核心路由器,穿着两套制服
关键问题写在草案的 BGP 协议考虑部分。核心 ASBR 可能既在 ATN/IPS 覆盖网里运行 eBGP,也在支撑它的底层 INET 中运行 eBGP。航空路由要经由底层网络的路由完成解析。同一台设备因此看得见两份路由信息。草案要求不同的本地 AS 和路由政策,或分离 BGP 实例,防止两域路由互相传播。
这里的 INET 不必等于全球公网,也可能是服务提供者的底层网络。越界依然是越界。移动通告若被导出到底层,覆盖网原本要限制的变化就散进另一个管理域;底层路由若被宽泛导入,也会改变航空控制平面所依赖的信息。架构图能指出边界位置,却不能替运营者配置邻居、AS、路由图和导出过滤器。“私有覆盖网”不是设备自动执行的拒绝规则。
草案还给出更大规模时的另一种分工:让 BGP 只承载边界路由器地址,把移动节点与当前服务边缘路由器之间的映射放进基于 DNS 的目录。客户端迁往新的边缘域时,新边缘路由器替换旧记录。RFC 1035提供 DNS 的基础,草案规定在反向区中使用这类映射。BGP 表可以变小,目录的新鲜度却变得更要紧。若查询仍指向旧边缘路由器,通往边缘路由器的路径再正确,也找不到现在的飞机。
默认路径之外,草案也讨论了缩短绕行的优化路径。安全部分把受保护的控制链路与优化路径上的数据分开,要求后者采用端到端的上层保护。它还要求边缘路由器限制送往低速航空链路的流量。路由表里的路径可以完全正确,落到无线电最后一段时仍可能不是好服务。
Datatracker 官方状态页显示,第 35 版仍是活跃工作组草案,目标为信息性文档。文本中的仿真和极端规模计算是设计证据,不是全球航班的生产流量记录。目前这组官方文件没有某个实际部署的路由导出配置与流量轨迹;一份可核对的实施配置和路由跟踪会改变运营判断。草案已经把责任指得很清楚:同时参加两套 BGP 的核心路由器,必须知道哪些通告可以离开哪一套系统。
官方原始文件
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限战略圈层会员
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance