Resumo
- O rascunho RTGWG de 28 de outubro, revisão 35 propõe uma instância BGP privada para mobilidade aeronáutica. Roteadores de borda periféricos anunciam destinos móveis ativos a um núcleo pequeno, sem receber de volta as atualizações completas. As sessões BGP contínuas ficam em enlaces terrestres protegidos, fora do rádio de baixa capacidade.
- Um roteador central pode usar eBGP tanto na sobreposição ATN/IPS quanto na INET subjacente. O texto exige AS locais distintos e política de rotas, ou instâncias BGP separadas, para impedir a propagação entre os domínios. Chamar uma rede de “sobreposição” não configura o filtro de exportação.
A viagem acontece no ar; a conversa de roteamento fica no chão
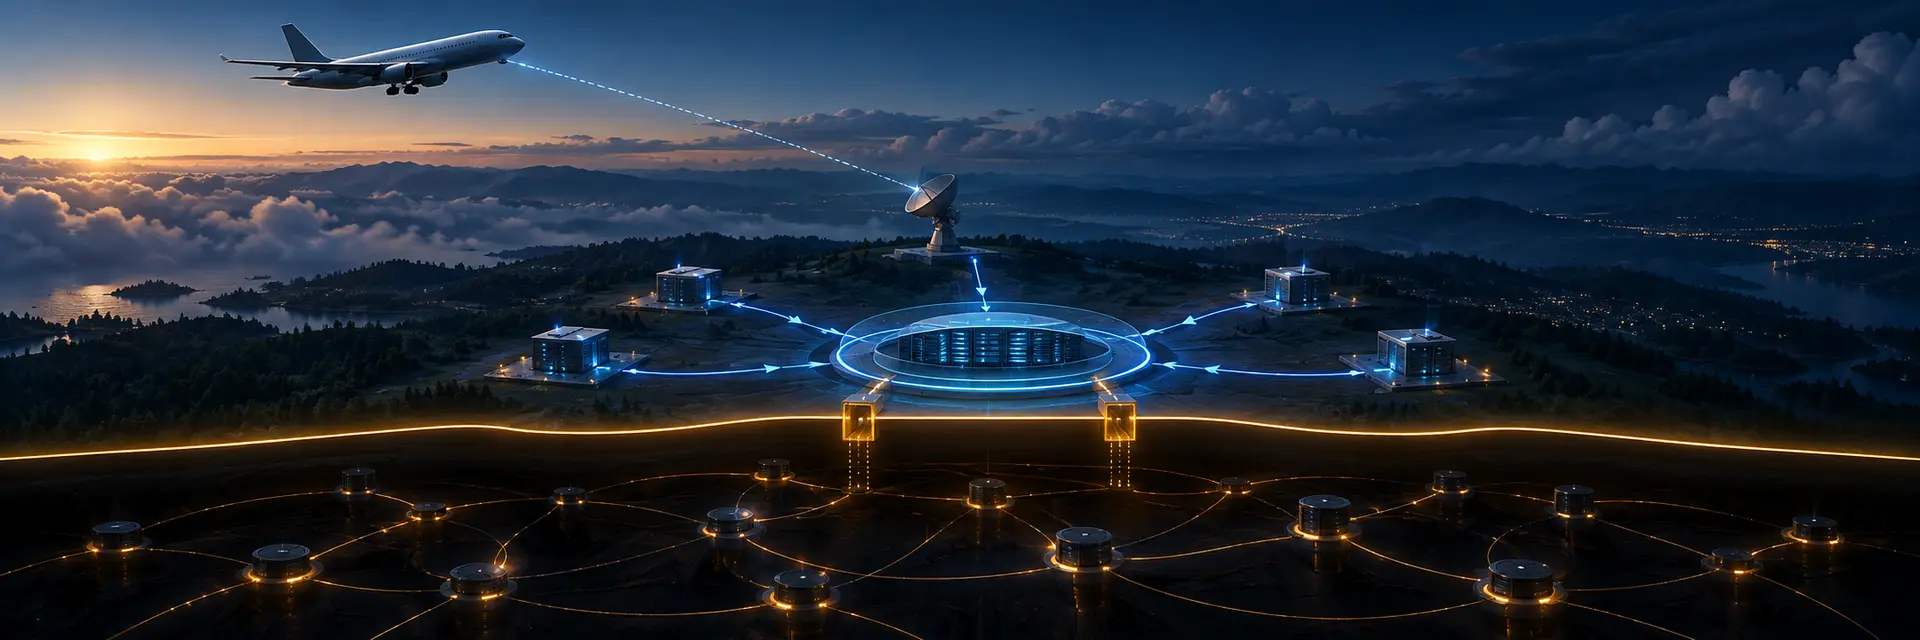
Quando o avião se conecta a outra estação, as pessoas e sistemas que precisam falar com ele continuam querendo um caminho. O projeto ATN/IPS trata a mudança dentro de uma rede lógica aeronáutica. BGP acompanha os destinos móveis por meio de roteadores terrestres; não mantém uma sessão contínua sobre o enlace de rádio da aeronave. O rascunho descreve esses enlaces como limitados e sujeitos a interrupções. Empilhar neles atualizações de controle persistentes seria cobrar da parte mais frágil da rede o trabalho da parte mais bem conectada.
Os roteadores de borda têm funções diferentes. Os periféricos anunciam ao núcleo apenas prefixos e endereços móveis ativos no seu domínio. Não recebem atualizações BGP do núcleo; usam rotas padrão na direção dele. Os roteadores centrais mantêm e trocam a tabela completa de destinos ativos dentro de cada partição. Se o cliente muda de estação dentro do mesmo domínio periférico, a informação pode ficar local. Se muda de domínio, a origem do anúncio precisa mudar. A topologia reduz o número de máquinas que devem conhecer cada movimento.
O mecanismo continua sendo BGP-4, organizado em outra estrutura, sem um novo formato de mensagem. As sessões entre borda e núcleo usam enlaces diretos protegidos ou túneis seguros; o núcleo também deve proteger suas ligações internas. O rascunho cita BFD, especificado na RFC 5880, como forma de detectar falhas com mais rapidez. Um alarme veloz ajuda a restaurar a comunicação, desde que a rota escolhida após a falha continue no domínio certo.
O núcleo fala duas línguas BGP
O roteador central pode executar eBGP na rede aeronáutica e eBGP na INET que a sustenta. As rotas ATN/IPS ainda precisam se resolver sobre rotas dessa INET. Logo, a mesma máquina conhece as duas tabelas. O texto manda usar AS locais separados e política de roteamento, ou instâncias BGP isoladas, para que as rotas não sejam propagadas entre elas. Esse é o portão de verdade. Se a política for ampla demais, uma rota móvel projetada para a rede aeronáutica aparece na rede subjacente.
INET, nesse contexto, não é sinônimo obrigatório da Internet pública global. Pode ser uma rede de operador. O risco continua administrativo e técnico: uma atualização cruza para uma tabela que não deveria recebê-la. A arquitetura dá nomes às duas áreas e mostra onde se tocam. O operador precisa escrever as regras de entrada e saída, configurar as identidades de AS e testar as tabelas reais. A palavra “privada” no documento não tem acesso ao painel do roteador.
Para populações muito maiores de nós móveis, o rascunho oferece outra divisão do trabalho. BGP carregaria somente endereços dos roteadores de borda; um diretório baseado em DNS apontaria cada terminal para o roteador periférico que o atende. Quando o terminal muda, o novo roteador substitui o registro anterior. A RFC 1035 é a base do DNS, e o projeto define o uso de uma zona reversa para esse mapeamento. Isso diminui o peso da tabela BGP, mas torna o tempo e a integridade de cada atualização do diretório parte da capacidade de achar o avião. Uma rota correta ao roteador antigo é uma resposta errada para o cliente que já saiu dali.
Há ainda atalhos capazes de evitar o percurso em árvore usado como caminho padrão. A seção de segurança separa os canais de controle protegidos dos dados em caminhos otimizados e exige proteção de ponta a ponta para esses dados. Ela também pede limites de tráfego em direção aos enlaces aeronáuticos mais lentos. Uma rota com boa aparência no centro de dados pode entregar uma carga ruim à última estação de rádio.
O Datatracker oficial classifica a revisão 35 como rascunho ativo de grupo de trabalho com finalidade informativa. As emulações e contas de escala presentes no texto são testes e hipóteses de projeto, não observações de uma rede mundial em produção. Falta uma configuração oficial e um registro de exportação de uma instalação identificada para avaliar a aplicação. O controle necessário já é nítido: uma caixa que participa de duas redes BGP tem de saber exatamente quais rotas podem sair de cada uma.
Documentos oficiais originais
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Exclusivo para o Círculo Estratégico
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance