Resumen
- El borrador RTGWG del 28 de octubre, revisión 35 propone una instancia BGP privada para la movilidad aeronáutica. Los routers de borde periféricos anuncian destinos móviles activos a un núcleo reducido; no reciben de vuelta todas sus actualizaciones. Las sesiones BGP continuas permanecen en enlaces terrestres protegidos, nunca en enlaces de radio limitados.
- Un router central puede hablar eBGP tanto en la red aeronáutica superpuesta como en la red subyacente. El borrador pide AS locales separados y política de rutas, o instancias BGP aisladas, para impedir que los anuncios crucen de un dominio al otro. La separación exige configuración comprobable.
El avión se mueve; la tabla no tiene que perseguirlo por todas partes
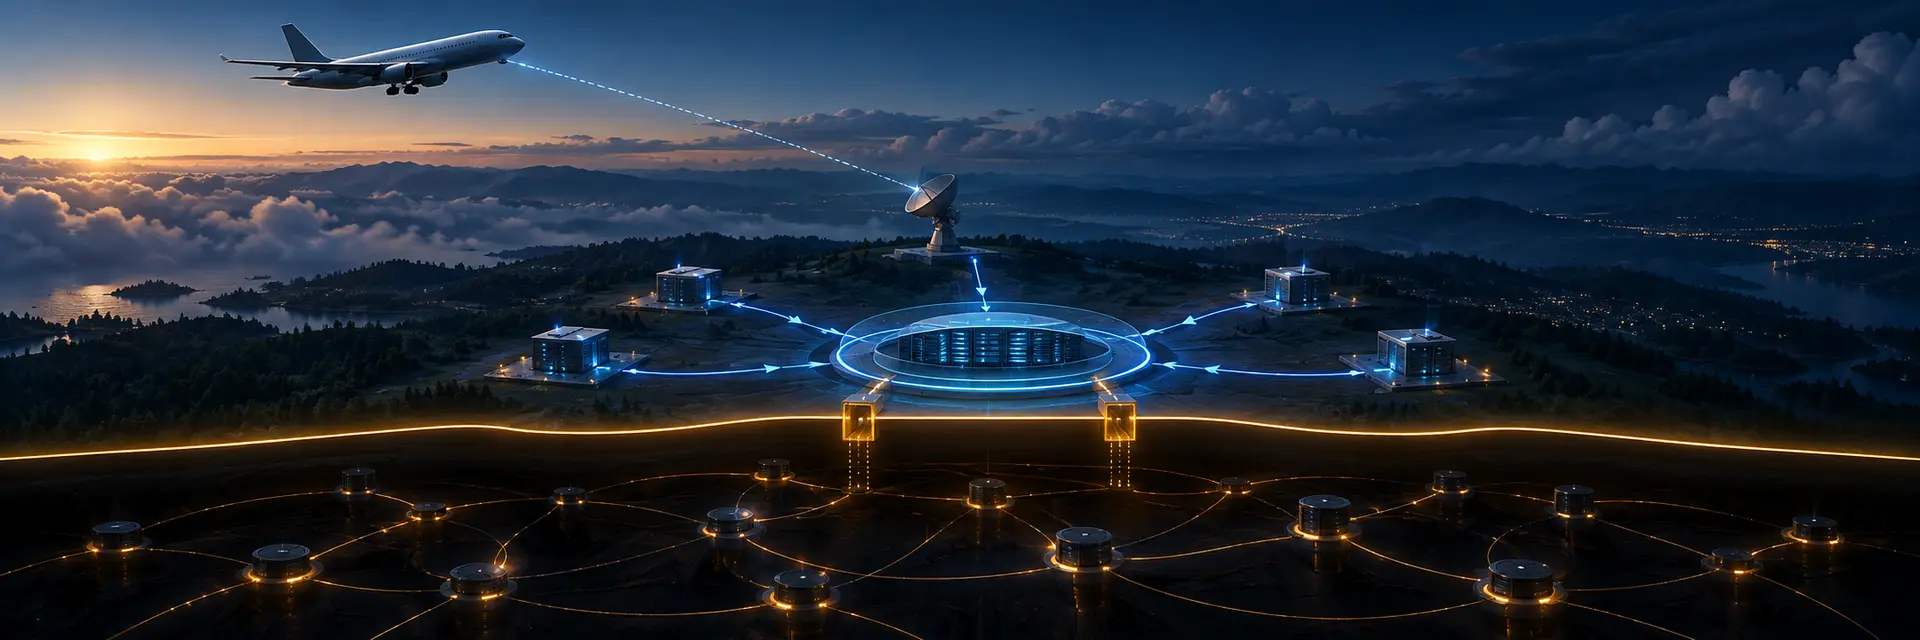
Un cambio de estación de servicio modifica dónde puede encontrarse un avión. No obliga a tratar cada movimiento como un anuncio para todos los vecinos de la Internet pública. El borrador ATN/IPS lleva la movilidad a una red lógica aeronáutica. Sus sesiones BGP viven en el dominio terrestre, bien conectado y protegido. La radio del avión puede ser lenta o intermitente; el texto prohíbe usar los enlaces aeronáuticos de baja capacidad para el intercambio continuo de control BGP. La cabina necesita conectividad, no otra tarea de mantenimiento de tabla.
El diseño asigna papeles distintos a los routers de borde. Los periféricos anuncian los prefijos y direcciones móviles activos en su zona a un pequeño grupo de routers centrales. No reciben las actualizaciones BGP del núcleo; mantienen rutas por defecto hacia él. Los centrales sí conservan y comparten la tabla completa de destinos activos dentro de su partición. Un movimiento dentro del área de un mismo periférico puede resolverse allí. Al cambiar de dominio periférico, cambia quién anuncia el destino. La arquitectura limita cuánto estado debe mantener cada puesto y cuántos cambios llegan a otros puestos.
Se apoya en BGP-4, con una topología particular, sin pedir un nuevo mensaje BGP. Las conexiones entre borde y núcleo usan enlaces directos protegidos o túneles seguros. El texto también plantea BFD según RFC 5880 para detectar antes un fallo de vecino o enlace. Detección rápida y convergencia tienen valor cuando el destino cambia de lugar, siempre que la corrección no permita que una ruta escape al dominio equivocado.
El router central lleva dos uniformes
El borde decisivo no está en el avión, sino en un equipo terrestre. Un router central puede tener eBGP en ATN/IPS y eBGP en la red INET que sostiene la superposición. Además, las rutas aeronáuticas se resuelven sobre rutas de esa red subyacente. Un mismo equipo conoce ambos conjuntos de información. Por eso el borrador exige AS locales distintos y filtros, o instancias BGP separadas, que impidan propagar rutas entre los dos dominios.
INET no significa necesariamente la tabla pública mundial; también puede ser una red de proveedor. La fuga seguiría siendo una fuga. Si un anuncio móvil llega a la tabla subyacente, se pierde una parte central de la contención que justificaba la superposición. Si una importación indiscriminada introduce rutas de la red subyacente en el plano aeronáutico, cambia el ámbito de decisión del sistema. Una línea dibujada entre dos colores en la arquitectura no crea ninguna barrera en el router. La barrera son las sesiones, los AS, las reglas de importación y exportación, y la prueba de su resultado.
El borrador ofrece además una variante para poblaciones de terminales mucho mayores. BGP llevaría solo direcciones de routers de borde; un directorio basado en DNS relacionaría cada nodo móvil con el router periférico que lo atiende. Al trasladarse el cliente, el nuevo periférico sustituye el registro anterior. RFC 1035 aporta el modelo DNS, mientras el borrador especifica el uso de una zona inversa para esa relación. Se aligera una tabla y se carga de responsabilidad a otra: la ruta al router puede estar impecable y, sin embargo, una correspondencia desactualizada puede señalar el router antiguo.
También se contemplan atajos frente al recorrido en árbol del diseño básico. La sección de seguridad distingue entre el control protegido y los datos que circularían por rutas optimizadas, para los que pide protección de extremo a extremo. Y ordena limitar lo que se envía hacia enlaces aeronáuticos de baja capacidad. Una topología elegante en tierra puede convertirse en una mala experiencia a bordo si ignora la radio que queda al final del camino.
La ficha del Datatracker registra la revisión 35 como trabajo activo del grupo, con intención informativa. Sus emulaciones y cálculos de escala son supuestos de diseño, no mediciones del tráfico aeronáutico mundial. Falta una configuración y una traza oficiales de exportación de una implantación identificada para evaluar el resultado operativo. El deber de diseño ya está claro: un router con dos funciones BGP necesita una regla explícita sobre qué rutas pueden abandonar cada una.
Documentos oficiales
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para el Círculo Estratégico
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance