
主题
机构合法性
在主题维度下,机构合法性主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。
ICANN
autistici.org 的暂停状态有时间戳,却没有公开决策凭证
PIR 的 RDAP 记录能准确显示 `autistici.org` 何时发生状态变更,也能显示注册局仍在施加哪些控制;但它没有回答是谁把美国的制裁指定转换成了整个域名的停用动作、依据哪条规则、为何没有等到退出许可期末,以及是否评估过影响更窄的做法。
ICANN
ALAC 的 ECA 代表将换人,但授权来源不能随职位漂移
一封单页来函同时交代了两个职位的未来交接:Claire C. Craig 将接替 Jonathan Zuck 出任 ALAC 主席,并依 ALAC 议事规则成为 ALAC 在 Empowered Community Administration 的代表。人事安排很清楚,真正需要持续核验的是另一件事:当代表发出足以产生制度后果的通知时,公众如何确认指令确实来自 ALAC,而不是来自代表个人?

互联网历史
Vint Cerf 与 RFC 675:共同署名留下了什么证据
1974 年 12 月的一份技术规范,既记录了 Vint Cerf 的参与,也保留了合作者与其他贡献者的名字。评价他的作用,需要把写进文档的方案、文档明确承认的贡献,以及实际实现的服务分开来看。
案例档案
东南亚四组集中度数字,不能合并成一个“市场份额”
Internet Society Pulse 的新研究把四组 HHI 放进同一篇区域叙事里。最大的数值接近 10,000,最小的一组从 1,800 起步。差异不只是“集中程度不同”:每次计算所观察的技术层和归组单位都变了,任何政策引用都应把这两层分母一起带走。

案例档案
IGF 2026 以四类评估工作坊,却以五类公布结果
最终名单清楚告诉读者可以参加什么:80 场工作坊,被放进五个公开主题。它没有同样清楚地告诉读者这些结果怎样形成。六天前,MAG 仍在四个评估主题下处理 76 个暂定入选和四个待定名额。最终目录可用于浏览,却还不是逐提案可追溯的选择记录。

案例档案
同一个更安全互联网倡议,四条不同责任链
Internet Society 把资助、公共资源、培训和政策倡议纳入同一项 Safer Internet Initiative,使外界容易理解其总体目标。但共同目标不等于共同授权。要让这项倡议经得起审计,每一类行动都应留下版本化记录,说明谁作决定、谁审查、谁执行、反馈如何处理,以及什么证据才算结果。

IETF
IETF 工具双轨咨询需要两套时钟与一条共同决策链
IETF LLC 在同一天启动了两项工具咨询,但两者要衡量的对象不同:一项问服务是否按目标运行,另一项问工具应当怎样被使用。文件已经划出边界。接下来的治理难点,是既不混淆责任,又不让跨越边界的反馈失去去向。

互联网历史
Anita Borg 与 Systers:进入受治理的房间,不等于平等已经实现
一封邮件能够进入 Systers,是因为成员资格、地址状态和转发规则共同为它开了门。这个私域空间把分散在各地的女性计算从业者连接起来,却没有因此完成身份的全部核验、兑现职业机会、消除组织权力,或让发言风险归零。
ICANN
2016 年 CCWG 框架只获两个理事会采纳,尚非 ICANN 全机构授权
一份沿用十年的治理文件,最近被重新放回它实际获得授权的范围内。ICANN org 核查记录后表示,2016 年的未来 CCWG 统一框架由 GNSO 与 ccNSO 正式采纳,却没有发现其他 SO/AC 的采纳或背书记录,董事会也从未被要求接受文件为其设定的角色。未来 Structural Review 若要依靠跨社群工作组,必须另行留下可核验的章程与采纳链。
领导者
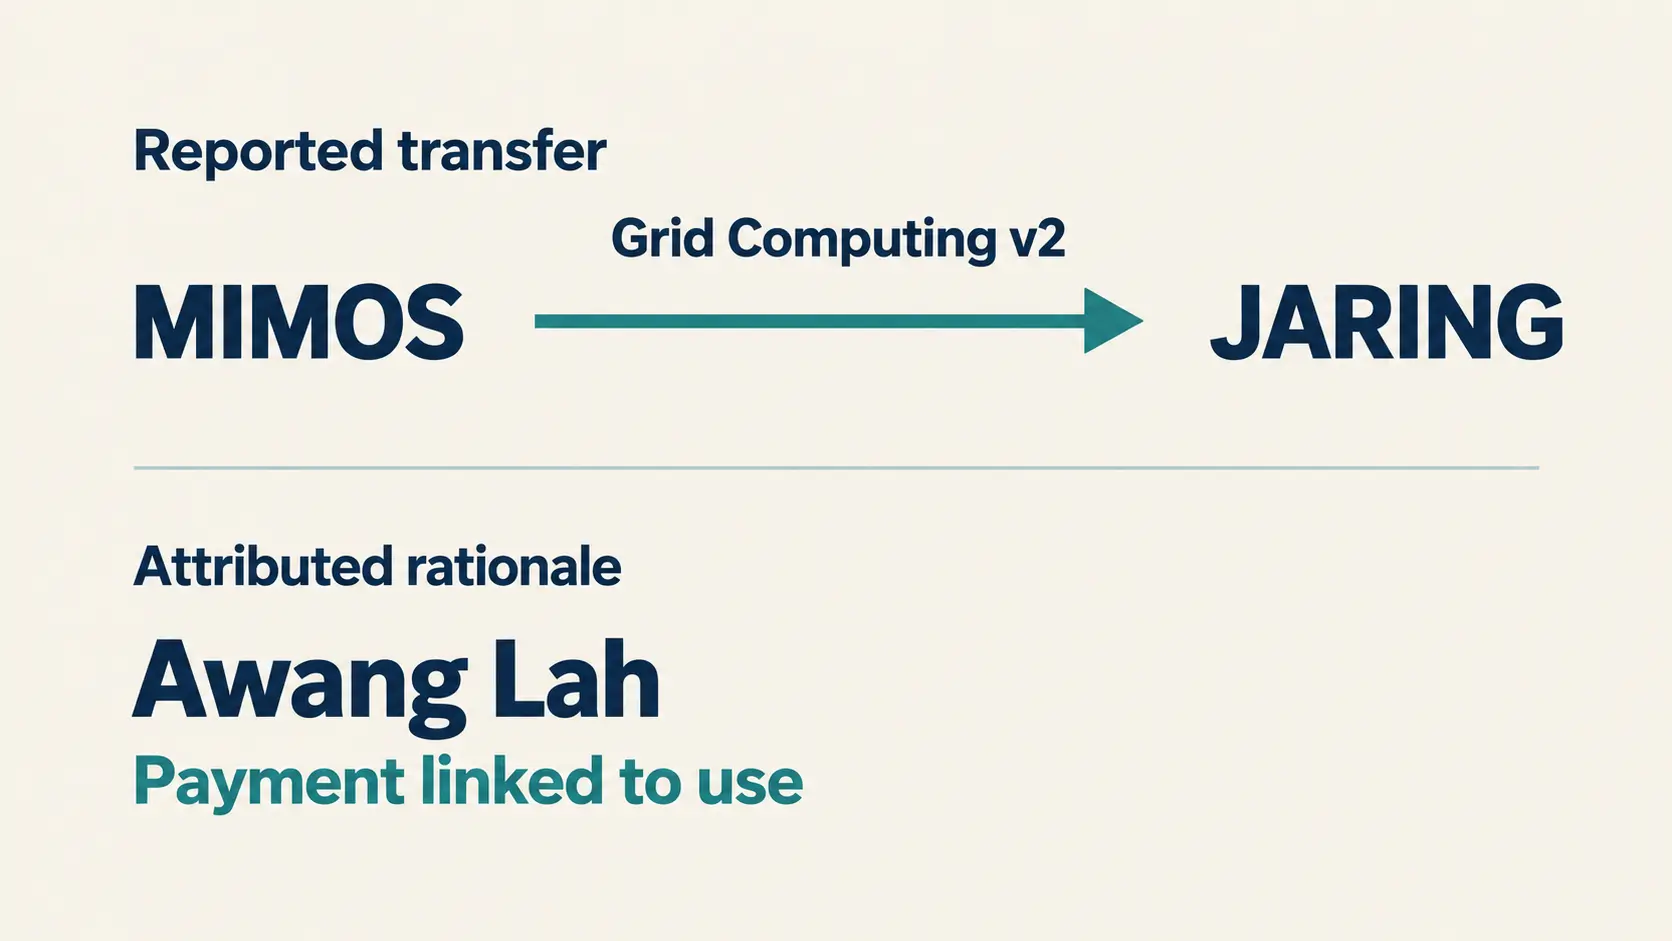
Awang Lah 的按用量付费主张:JARING 技术转移说明了什么
MIMOS 的技术授予记录与 Mohamed Awang Lah 的商业表述,呈现了从技术接收到用户价值的一条设想路径。但获得技术、提供服务和真正降低客户成本,是三个需要分别验证的环节。

报道
RIPE NCC 仲裁:记录何时锁定,裁决期限从何时起算
提出仲裁请求、仲裁正式开始、裁决传达,是三个不同节点。RIPE NCC 的程序说明涉及记录锁定和可延长的裁决期限;这些安排本身,不能回答成员资格、资源登记及服务在争议期间是否持续。

全球机构
从 ISC DHCP 到 Kea:配置转换之后仍未完成的运维迁移
把 ISC DHCP 配置写成 Kea JSON,只解决了迁移中最机械的一段。官方文档把转换边界、原生服务模型、高可用、DHCP-DDNS 与扩展机制分开描述;真正的生产切换仍取决于运营者能否重建状态、验证语义,并证明故障时可以恢复。

ICANN
ICANN的执行链:政策如何变成合同义务,争议期间能否暂停执行
ICANN 的实际控制力并不来自一个单一的“监管授权”。它来自章程、社区政策程序、注册局与注册服务机构协议、合规机制以及复核渠道之间的连接。真正决定争议能否产生现实效果的,不只是有没有复核入口,还包括被挑战的义务由哪一份文书产生、谁有资格启动哪条路径,以及审查期间运营动作是否继续。

IETF
谁能替 IETF 作出决定,又谁能挑战这项决定?
IETF 的标准并不是由一个拥有公权力的监管机构单方面颁布。它们产生于一个由工作组、主席、区域主任、IESG 以及更广泛参与者共同构成的程序体系。真正需要追问的,不只是“谁在会上发言”,而是哪些制度工具把讨论转化为可执行的决定,以及当参与者认为程序或结论有问题时,什么机制能够改变结果。

领导者
穆罕默德·阿旺·拉:互联网基础设施的奠基者,但不是一条未经证明的网络安全传承链
关于马来西亚早期互联网历史,最容易被忽略的并不是人物的重要性,而是人物贡献与机构延续之间的边界。现有公开资料能够支持穆罕默德·阿旺·拉在 RangKom、MIMOS 及 JARING 早期发展中的重要作用;但同一批资料并不能证明,后来形成的 MyCERT、NISER 或 CyberSecurity Malaysia 直接继承了他的个人团队、技术流程或管理权力。
ICANN
ICANN的权力从哪里来,挑战又能走到哪里?
ICANN 的运行权力不是由单一文件授予的。公司设立文件划定目的边界,章程规定组织权力与问责机制,政策程序把共同规则推向实施,注册局和注册服务机构合同则把其中一部分义务变成可执行的运营条件。真正困难的问题因此不是“ICANN 有没有权力”,而是某项权力究竟来自哪一层,以及受到影响的一方能否通过匹配的程序改变结果。

报道
LACNIC 先批准安全框架,再测成熟度基线:下一项控制应是一张版本化回执
5 月的董事会记录给出了一条清楚却容易被混读的顺序:先授权框架,再由外部专家测量现状,最后据此确定目标。它不是安全缺陷的证据,却把一个治理问题摆到台面上——每次状态变化都应留下与版本、范围和责任人绑定的凭证。

案例档案
IG Lab 可以用 AI 整理提案,但不能让 AI 评审提案
首届互联网治理 Lab 在投稿截止日留下了一条少见的明文边界:IGF 秘书处可以借助 AI 整理或分析投稿,却不能用 AI 评价提案。真正的考验不在这句话本身,而在提案进入资格筛查、六份短名单、组合平衡、潜在合并和 MAG 三份终选之后,这条边界是否还能被逐步核验。
案例档案
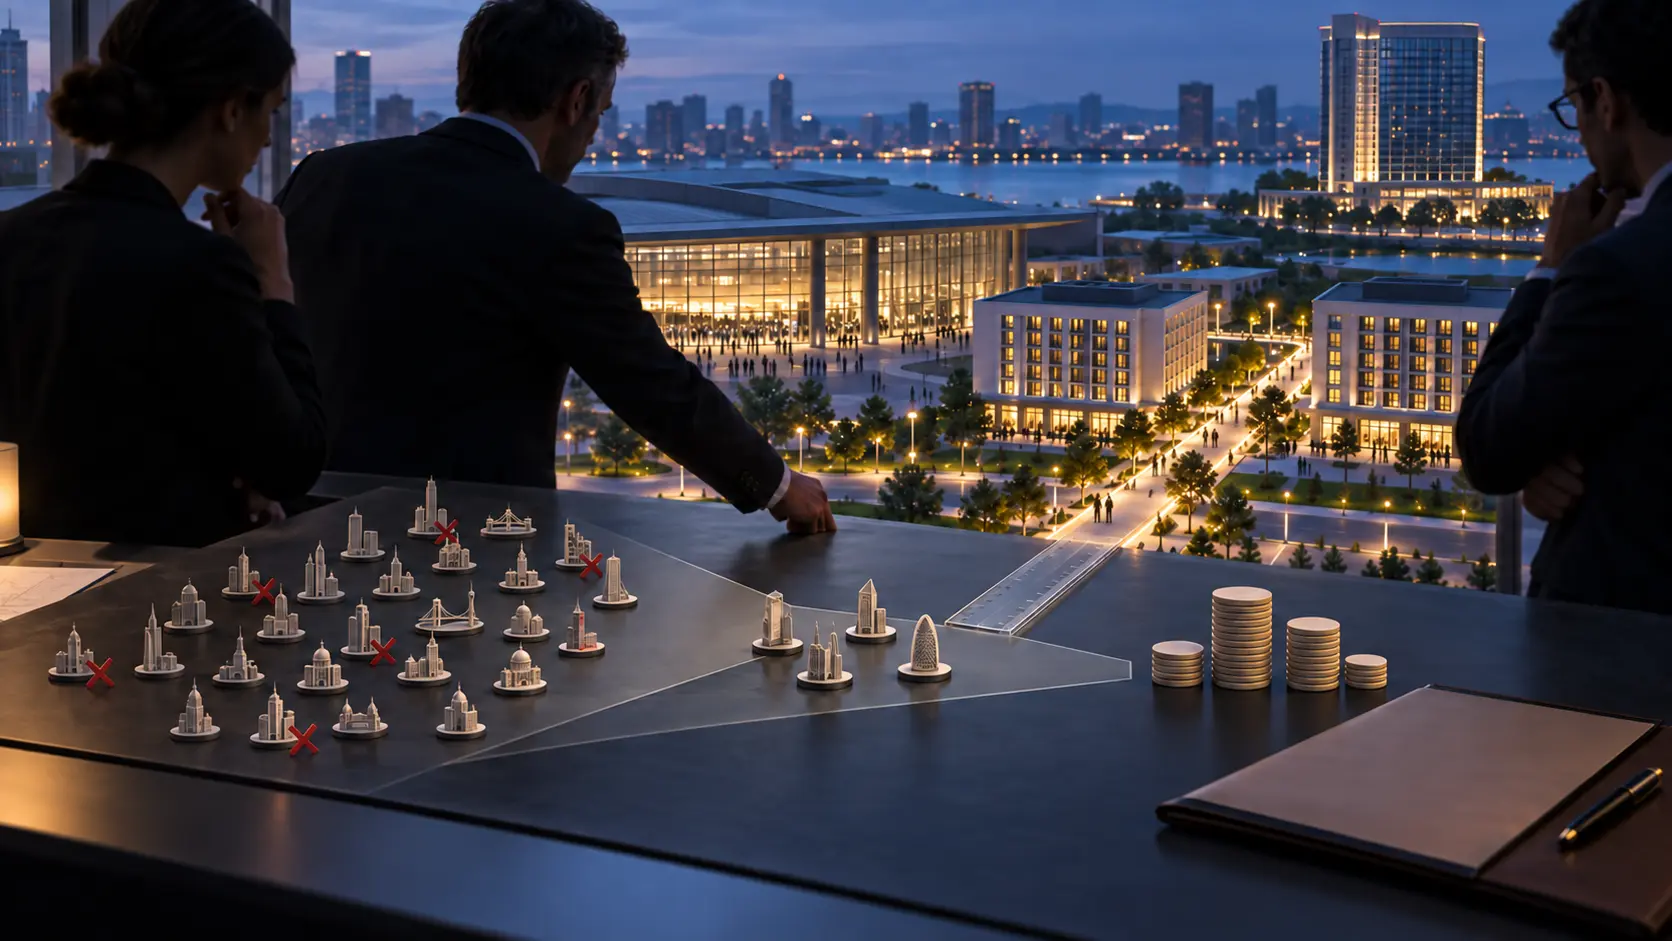
偏好如何在证据出现前淘汰一座城市:RFC 9712 的会址权力边界
一座候选城市可能尚未接受现场踏勘,就因“最好同一屋檐下”而退出名单。它没有未通过测试;偏好本身被当成了测试。RFC 9712 对 IETF 会议政策的改动不长,却说明了一个更大的治理问题:只有把决策者、可测边界、升级保障与成本转移分别写清,裁量才会留下可问责的记录。
案例档案
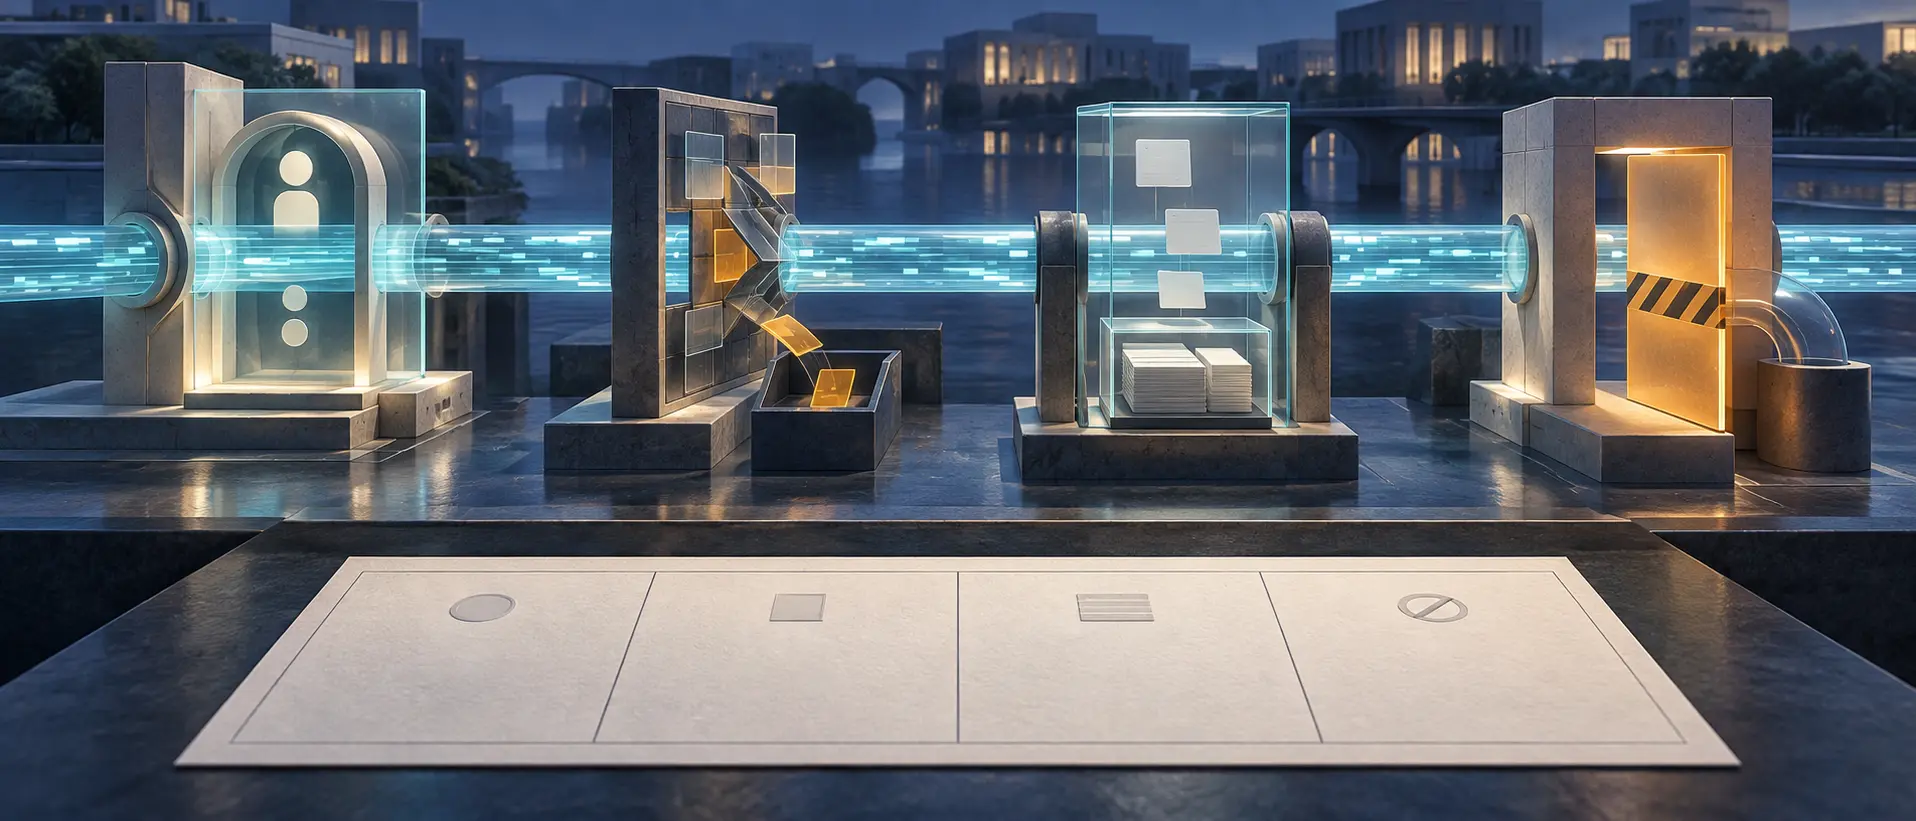
四类 VPN 限制,一个标签,却没有共同授权
9 月 9 日,Internet Society 把四种差异很大的干预放进“VPN 限制”这一标题:年龄验证、内容屏蔽、监控义务和禁令。分类有用,合称却可能误导。四者指向不同对象,在不同位置执行,产生不同数据,也需要不同的纠错办法。治理首先要做的,不是评价这个标签,而是拆开每一项措施的授权链。