
主题
机构合法性
在主题维度下,机构合法性主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。
案例档案
ICANN87 注册止步于 Sched 账户之前
ICANN 新公布的会议日程揭开了一个看似细小、实则关键的边界:完成 ICANN87 注册,并不会自动获得用来查看和编排日程的 Sched 账户。这条边界也应当约束会后数据的解释。注册、排程、进入会场、实际在场、发言和进入正式记录是六种不同状态;任何一个数字都不能独自证明其余五项,更不能证明授权。
创造者
David S. Miller 与 Linux 网络背后的公开流程
一个网络补丁可能只有几行代码,却最终影响全球的服务器、路由器、手机、云主机和专用设备。David S. Miller 数十年来一直处在这些改动转化为共享 Linux 基础设施的关键位置:先参与 SPARC 移植,后维护网络代码树。他的记录之所以重要,不是因为某一位维护者控制整个网络栈,而是因为 Linux 逐步把个人技术判断转化为由共同维护者、专业审查、自动化测试和下游选择共同构成的公开制度。

案例档案
《奥克兰宣言》的公开记录尚无法为安全事件找到责任路径
亚太研究与教育网络的四位负责人签下网络韧性合作宣言,承诺在信任建设、准备、信息共享、事件协调与相互支援上协作。这份承诺有实际价值;但成员从现有公开页面仍看不出,请求应交给谁、谁能批准跨境共享、谁有权答应支援,以及一次拒绝该怎样留下记录。

互联网历史
RFC 2150:当文化作品上线之后,谁真正“共享舞台”
课堂投影仪已经能够打开一件文化作品的 URL,画面也确实出现了。但教师仍可能不知道:眼前是谁制作的版本,作品经过了什么转换,课堂是否获得使用许可,应该依据什么描述来解释它,明年这个地址还能不能打开。更进一步,作品所属的社群是否参与过格式选择、描述规则、保存安排和资源分配,也不能从一次成功加载中得到答案。1997 年的 RFC 2150 值得重读,正因为它没有把“上网”误写成问题的终点。它以邀请艺术与人文学科“共享舞台”的姿态进入互联网文献体系,同时无意间留下了一张更复杂的条件清单:文化存在要成为持续、可发现、可解释、可参与的网络存在,需要的不只是一条…

全球机构
SNIA 制定存储通用规则,却无法强制市场采用
自 1997 年以来,SNIA 一直试图让不同供应商的存储系统更易比较、管理且更可预测。其规范涵盖软件管理、云数据、介质清除、能耗与硬件外形规格,但任何有用规则只有在企业真正且正确实施后才会生效。

案例档案
IXP 分类器在受测交换点超过九成,不等于全球地图
把整个交换点排除在训练集之外,再用它检验模型,是这项新研究最有价值的设计。超过九成的成绩因此值得关注。但在它被用于判断互联网集中度或韧性之前,公开记录还需要说明:测了哪些范围、错在何处,又有多少关系根本无法判定。

案例档案
IP 证书的 99.21%,只描述了三天的窗口
2025 年全年样本里,ZeroSSL 排在首位;到 2026 年 7 月一个 72 小时窗口,Let’s Encrypt 占到 99.21%。这不是两组数据互相否定,而是一次及时提醒:百分比离开时间、计数单位和归因路径,就会获得超出证据的权威。
ICANN
ICANN 拟建的 UA 仪表盘必须把自报与测试分开
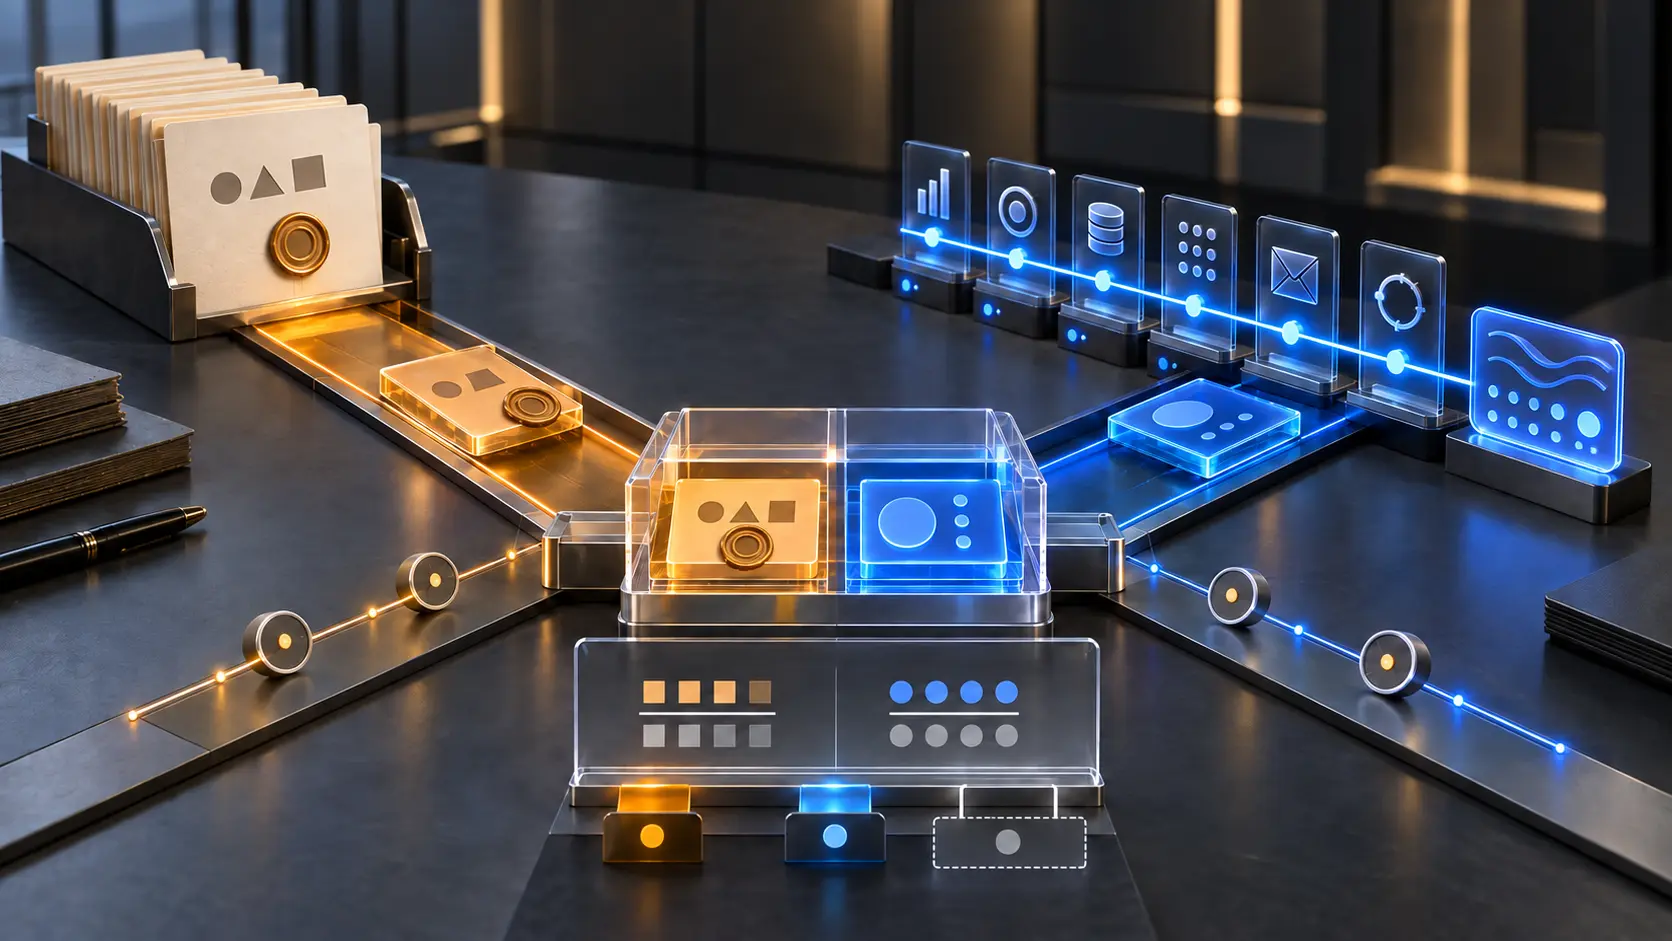
同一个绿色方格,可能来自政府部门填写的自评表,也可能来自测试人员完整跑通一次中文邮箱注册、登录和找回密码。颜色相同,不代表证据相同。ICANN 最新公布的普遍适用(UA)最终指南,把这道区分留给了下一阶段的实施设计。

报道
ARIN 批准了修订版战略计划,公开 PDF 却仍写着 2025 年 12 月
ARIN 的 2026 年 8 月董事会会议记录草案显示,一份“新”或“修订版”战略计划获得批准;但规划页面当前提供的 PDF 仍注明由董事会于 2025 年 12 月采纳。这不证明计划内容发生了变化,却暴露出一个更基本的问题:公众无法确认表决对应的是哪个版本。

ICANN
ICANN 的替代命名系统整合需要可验证的停用机制
一份停用计划可以把责任人、触发条件和操作顺序写得很完整,却仍然无法证明退出当天各个系统真的回到了同一控制状态。ICANN 关于 gTLD 与替代命名系统整合的初步报告已经建议把停用计划列为强制条件;下一道治理门槛,应当是让演练与实际退出留下可核验、又不泄露注册人隐私的结果记录。

IETF
Web4 政策草案把“发布”与“行为证明”分开
一份政策可以拥有有效签名、明确版本和“当前生效”的状态,却无法凭这些条件证明运营者真的兑现了申诉、删除或撤销承诺。一份新提交的个人 IETF 草案把这种差距写进设计:机器可以核验声明,但不能把声明自动升级为行为证据。

IETF
Agentproto 章程修订把外部输入与 IETF 决策分开
同一个协议依赖,从外部进入时是证据,经过 IETF 程序后才可能成为决定。Agentproto 拟议章程 00-01 新增了与外部标准组织和开源项目协调的要求,却把“决定如何处理协议变更”留给相关 IETF 工作组。这不是文字上的客气,而是一条防止参与被包装成授权、也防止标准机构越界指挥外部项目的治理边界。
IETF
CMS 草案把未来发布日期定为新旧用途的分界线
规则写得明确,并不等于受规则影响的对象已经清楚。LAMPS 工作组 9 月 14 日发布的新修订禁止 CMS SignedData 的“新用途”继续使用 `id-data`,却以未来正式文件的发布日期定义“新”,同时又用已部署实现解释不追溯原则。规范时间与部署时间不能混成一条线。
IETF
RPKI 草案把阈值设定权交给注册局政策
一项 RPKI 委托 CA 运维草案在第 02 版里改动了几组大写词,也重新分配了权力。99.5% 可用性、十秒响应和单一撤销时限不再全部是全球硬指标;草案保留共同技术底线,却要求各注册局选择、公布并解释真正触发执法的数字。

IETF
AIPREF 里“允许搜索”可以压过“禁止训练”
AIPREF 词汇草案第 08 版把一组容易误读的选择写成了明确的优先规则:发布者可以拒绝一般性的 AI 训练,同时允许搜索服务为检索目的训练或使用内部模型。这个例外只存在于严格限定的搜索活动中,既不是开放训练许可,也还不是 IETF 共识。

全球机构
SNIA 制定共同存储规则,却无权强制实施
自 1997 年以来,SNIA 一直试图让不同供应商的存储系统更易比较、管理和信任。其规范涵盖管理软件、云数据、介质清除、能耗与硬件形态,但每项规则能否发挥作用,仍取决于企业是否正确实施。

报道
AFRINIC 的 Gold 考试蓝图,还有 10% 没有标明去向
certi::6 的 Gold 公开蓝图列出六项权重,合计 90%;Silver 的九项合计 100%。缺口属于备考文件的说明,不能据此说考试少了题。

全球机构
SNIA 制定共同存储规则,却无权强制执行
自 1997 年以来,SNIA 一直试图让不同供应商的存储系统更易比较、管理和信任。其规范覆盖管理软件、云数据、介质清除、能耗和硬件外形规格,但每一条有用规则仍取决于企业是否选择正确实施。

IETF
RDAP 扩展为注册申请固定了参照文本
可靠性评估扩展的最新修订没有改动线上数据格式,而是为名称注册请求提供了一份独立、冻结的规范。文本稳定性有助于互操作,却不能替代 REGEXT 的采纳决定,更不能替运营者决定如何使用评估结果。

IETF
一条有效的 OAuth 链无法证明自己从何处开始
一串签名可以证明眼前的经纪节点没有被换位或篡改,却不能替最前面的节点补出此前的历史。OAuth 授权请求委托链草案第 01 版把这条边界写得很清楚:链首是否可信,最终仍是本地治理决定。