
时间范围
近期
在时间范围维度下,近期时间跨度情报按信号预计产生影响的时间段组织文章。该页面帮助读者区分即时运营变化与可能需要数季度或数年才会逐步显现的长期治理、投资、标准和基础设施变化。它将时间预期与公开证据、相关方、市场背景、客户影响、政策压力和基础设施规划联系起来,以便读者判断某项动态是紧迫、具有战略意义,还是仍在等待证实证据。页面还解释了时间跨度如何改变信号的含义、哪些组织可能面临风险,以及哪些基础设施决策需要短期行动或长期监测。

报道
AFRINIC Whois 的 mnt-domains 授权反向域名记录,不证明 DNS 服务运行
数据库密钥可以授权创建反向域名对象,而发往所谓服务的每一次 DNS 查询仍可能超时。在 AFRINIC Database 中,`mnt-domains` 标识有权创建下级 domain 对象的维护者。它证明的是登记更新权限,不是权威服务器已配置、已委派、可达或正确应答。

IETF
MPLS Echo 响应不是双向路径证明,请求方必须独立验证返程
一条有效的 Echo 响应,可能来自 TTL 到期所触发的中间节点;响应抵达本身,不能证明它来自目标 LSP 的预期反向路径。RFC 6426 的关键不是“收到即通过”,而是请求方必须把响应来源、封装、接口、标签栈、FEC 与返程证据逐项核对。
报道
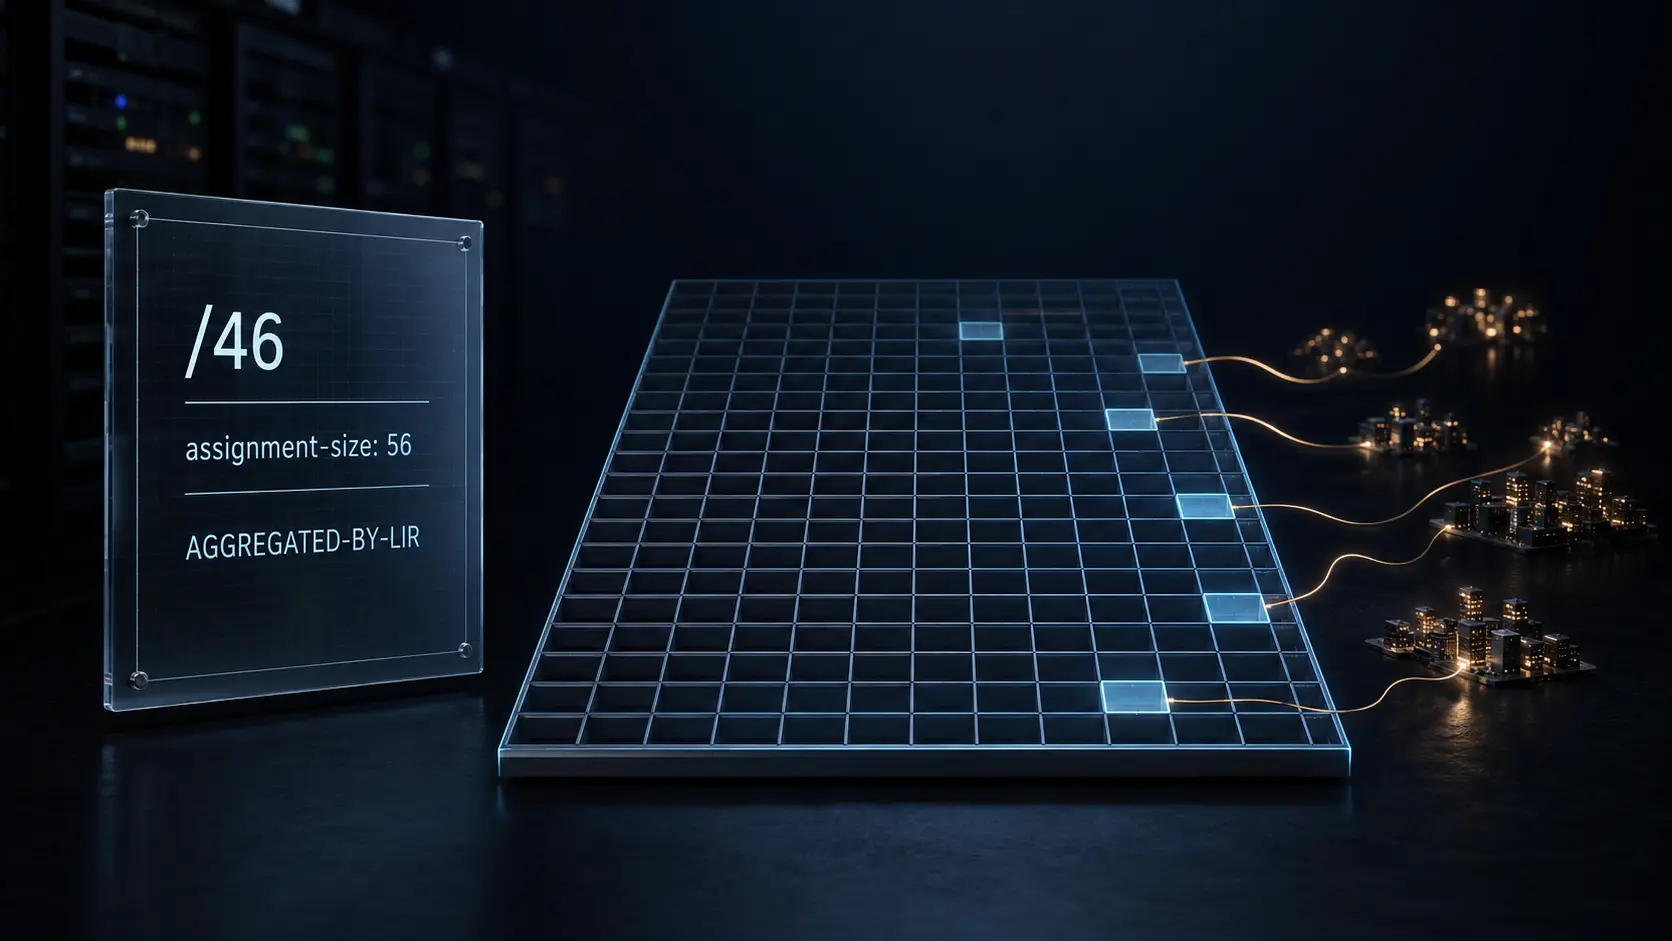
RIPE assignment-size 描述 IPv6 聚合分配粒度,不代表活跃用户数
一个 `/46` 在数学上可以容纳 1,024 个 `/56`。当 RIPE Database 对该聚合记录写入 `assignment-size: 56` 时,地址运算没有问题,容易被顺手写出的“1,024 名用户”却没有证据。这个字段描述聚合对象内终端用户分配的前缀长度,并不表示每个位置都已分配、在线、可路由,或一一对应付费客户。
案例档案
security.txt 文件还需要一份披露通道存活回执
网页上的 `Expires` 仍在未来,并不等于收件箱里有人值守。前者说明公开坐标尚未过期,后者才说明漏洞报告能够从互联网进入一个有人负责的处置流程。治理需要把这两个事实分开保存。
IETF
VIRP 将写入权移出闸门,但一次性授权仍未实现
VIRP 第 07 版为自主网络运维划出了一条更实在的控制边界:自动化闸门只保留设备的只读身份,任何写操作都要由闸门无法控制的独立授权服务决定。权力位置因此发生了变化。不过,规范所设想的“按审批生成、限定单条命令、仅可消费一次”的授权,以及外部决定的链上记录,仍未落到实现中。

欧洲与中东国家电信趋势
AST 投入 SatCo 的 2350 万美元,为何不能算作一笔已实现的生意
一项卫星服务分销安排,常被压缩成“合作”“入股”或“欧洲市场入口”。AST SpaceMobile 的最新季报恰好说明,这些词不足以描述 SatCo。公司把独家分销权投入与 Vodafone 各持一半的欧洲合资公司;该项权利的公允价值为 2350 万美元。公开记录同时留下了三条不同的账:权益法投资、带息关联方应收款,以及只有在商业服务开始后才会随独占期确认的合同负债。到 6 月 30 日,权益投资账面价值已经为零;应收款仍列在资产端;公司还说没有确认 SpaceMobile Service 收入。它们不是同一件事的三种说法。
北美数据中心趋势
Digi Power X 与 Cerebras 的 40MW 合同,在 25MW 融资闸门处分叉
Digi Power X 对 Cerebras 的协议写着 40MW,也披露了约 11 亿美元的初始期限合同价值。但这不是一项已经投入运行的 40MW 服务。合同把容量拆为 15MW 的第一阶段和另加 25MW 的第二阶段。第二阶段需要 Digi Power X 取得双方都“合理可接受”的融资,并由 Cerebras 批准;如果 Cerebras 否决或不发通知,双方只保留第一阶段的权利与义务。

北美数据中心趋势
Credo 的客户集中度有两张图,不能合成一张
Credo 的季度营收增速很醒目,但文件里真正值得细读的是“客户”二字的边界。财务报表中的客户,是下订单或签收入合同的对手方;另一张表中的客户,是可能经由代工厂下单的终端客户画像。两张表都在说集中度,却不在回答同一个问题。
案例档案
移除 PyPI 协作者不等于撤销 Trusted Publisher
把一个人从项目协作者名单中移除,是一次真实的人员访问变更;它本身并不能说明自动化发布身份也已被撤销。

北美机构趋势
Qorvo 债券保护条款有交割时钟,不等于已经再融资
Skyworks 收购 Qorvo 的交易中,债券持有人已经做出了一项重要决定:6 月 11 日,他们给出了修改两份债券契约所需的同意,补充契约也在当天生效。但这不表示修改后的条款已经适用。公开文件把条款生效后的实际可执行性放在另一个条件上——合并完成或相关同意征求的结算,具体取决于哪一项修改;若合并未完成,修改将停止生效。读这项交易,必须把投票、文件生效、条款可执行、债券交付和结算分开。

IETF
MPLS 告警可以压低客户噪声,却不证明服务层已失效
当 AIS 的 L-Flag 仍为清零时,它可以抑制级联到客户层的告警;因此,告警被抑制并不能证明服务器发生了故障。关键在于把 AIS、L-Flag、LKR 与 R-Flag 当作不同语义,而不是把它们归并为一个“链路坏了”的信号。

IETF
RFC 9917 让远端证据参与剪除正向路径
一条链路可能在流量离开的一端看起来健康,却在流量抵达的一端已经受损;RFC 9917 让接收端的反向证据成为 Flex-Algorithm 的策略信号,从而在条件满足时把正向链路从该拓扑中剪除。
报道
APNIC Whois 的 mnt-irt 指向事件响应,而非网络控制
一个强制联系人指针,很容易被误读为“谁在运营这张网”。在 APNIC Whois 中,`mnt-irt` 的含义更窄也更实用:它把号码资源记录关联到负责安全事件与滥用报告的 Incident Response Team 对象。这个关联提高了问责可见性,却不能证明谁控制路由器、实际发起 BGP 宣告、承载流量或依法拥有资源。

IETF
RFC 9916 为 PCEPS 早期数据划出红线
一个 PCE 控制器可以在重连时省下一次握手往返,却可能制造更严重的事故:如果路径控制数据在握手完成并具备重放安全性之前就被接受,延迟优化就会变成控制状态风险。RFC 9916 的重点不是让 PCEP 更快,而是在 PCEPS 会话边界上明确哪些数据不能提前进入控制流程。

IETF
MPLS-TP 连续性不等于连通正确:源身份决定活跃会话是否走在正确路径上
一个 BFD 会话即使持续保持 UP,也可能正在收到 RDI;周期性报文还可能来自错误的维护端点。因此,报文仍在到达只能证明某种连续性,不能证明路径和连接对象正确。RFC 6428 的关键机制,是在同一 BFD 会话中交错 CC 与每秒一次的主动 CV,用不同的 G-ACh 码点传递连续性与连通性证据。

IETF
租约是一台状态机:RFC 9915 收紧 DHCPv6 的控制边界
客户端可以成功收到地址,却在数小时后因续租、重新绑定或委派前缀连续性跨越服务器或中继边界而失败。因此,DHCPv6 租约不是一次性响应,而是一台必须持续运行的状态机。

报道
ARIN 的入站再分配开关让注册关联必须经过接收方同意
自 2026 年 1 月起,机构可以阻止上游资源持有人把自己的 Org ID 写入新的再分配或再分拨记录。这个开关把接收方的选择放到了公开关联形成之前。不过,默认接受并不等于逐笔同意;记录创建成功也不能证明该机构正在运营网络、宣告路由或拥有资源。

IETF
RSVP-TE 环回必须先锁定 LSP,目标节点仍掌握测试控制权
一次环回请求即使到达了明确寻址的 LSP 节点,目标也必须忽略它,除非 ADMIN_STATUS 中的 Administratively down(A)位证明该 LSP 仍处于锁定状态。这里的关键不是入口节点发出了命令,而是分布式授权链条是否完整:锁定、目标确认、环回、退出,最后才是解锁。

IETF
由根节点写入捷径:RFC 9914 向 RPL 投射路由状态
一条叶节点到叶节点的报文,可能沿着拉长的 RPL DODAG 路径上行并经过 Root,即使网络中存在更短的定向路径。RFC 9914 让 Root 把 PCE 计算出的捷径作为路由状态投射到选定节点,但这也把路径收益与状态正确性、生命周期和优先级控制绑在了一起。

IETF
四种无线技术,一个控制难题:RFC 9913 揭示的 RAW 能力平面
四种无线技术都可以宣传调度或冗余,但它们暴露的时钟、资源单位、多样性原语和故障相关性并不相同;因此,功能名称不能自动成为可互换的保障承诺。本文以 Theo March 的分析为核心,讨论在 RAW 与确定性流量中,网络平面怎样先看见、再归一化下层能力。