
档案
Research
Research档案页面汇集了人物、公司、机构等实体的情报,帮助读者对比BTW.MEDIA报道中的相关主体。通过该页面,读者可以对比公开档案、相关事件、证据材料、角色变动、运营足迹、治理风险、组织联系以及市场关联性,同时将机构与人物记录同普通新闻时间线区分开。读者能理解新闻标题背后的主体、支撑档案的证据,以及使该档案具有重要影响的基础设施或市场关系。也可以看到档案所代表的主体是谁或是什么、依据哪些公开来源、它如何与公司、市场、治理机构或事件连接,以及随着主体演进,哪些变化值得持续关注。

互联网历史
RFC 3108:两层都说“前向”,方向相反
RFC 3108 面对的不是缺少一个字段,而是更隐蔽的风险:业务呼叫控制与 ATM 承载信令都使用“前向”,却从不同端点确定方向。字段可以完全合法,网关仍必须先把它翻转,才能正确执行。

互联网历史
新 RFC 修正了会话名称,没有重做载荷设计:RFC 5219
2008 年,RFC 5219 取代了一份 MP3 over RTP 规范:它的 SDP 指令写了错误名称,紧接着的示例却已经用了正确名称。修订统一了这处矛盾,也澄清了实现伪代码;它没有把载荷格式说成新设计,也没有记录任何部署故障。

IETF
AS2 名称完全匹配,签名者的授权仍是本地决定
一条异步 MDN 可以从另一条 HTTPS 连接返回,名称对调正确、签名验证成功、MIC 也与原文一致。它证明了一条很强的证据链,却仍不能替代那条没有出现在报文里的记录:谁批准这把新密钥代表这一交易伙伴?

互联网历史
网关借出地址,本地性成为协议:RFC 3102
Realm Specific IP 没有把地址共享藏在边界翻译器里,而是让私网主机借用公网地址参数,并亲自把它们写进数据包。地址进入了主机,资源池、租期、策略与回程控制却仍留在网关。

互联网历史
DHCP 认证仍留在信任域内:RFC 3118
RFC 3118 为 DHCP 增加了认证机制,却没有建立覆盖整个网络的身份体系。它的延迟认证流程假定客户端和服务器能在同一管理域内通过带外方式取得共享密钥;是否接受未经认证的配置,仍由本地策略决定。

互联网历史
同意成为复选框之前:RFC 3098
RFC 3098 不只是劝互联网广告主讲礼貌。它把责任写成一套操作设计:默认不订阅,说明数据用途,用来源信息确认请求,保留退出通道,并让商业名单的维护成本留在获利者一边。
报道
注册表背后的公司层:AS210860 的沉默路由与汉堡商事登记簿给出的一致性解释
注册表背后的公司层:AS210860 的沉默路由与汉堡商事登记簿给出的一致性解释 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。报道情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
每秒一个包,也不是“空闲”
PowerBench 第 03 版把一条极小的流量轨迹变成了采购网络设备时必须面对的大问题:只有当有效转发、设备状态、配置、仪表与时间窗口被写进同一份结果,瓦特数才有资格参与比较。
互联网历史
ROHC 从没有返回信道开始:RFC 3095
在相信确认消息之前,ROHC 必须先能在没有任何回复的链路上工作。RFC 3095 因而要求每个压缩上下文从单向模式起步,再由解压端请求进入乐观或可靠的双向模式。

互联网历史
TALI 不能假定对端已是第二版:RFC 3094
TALI 2.0 网关要发送新的管理操作,必须先弄清远端对等端能理解什么。RFC 3094 把这种协商写成协议规则,同时以 Informational RFC 发布了供应商提案,并在首页明确说明 IETF 没有对其技术健全性作审查。

欧洲与中东云服务
AS210328 的2026年8月路由改向:一次无担保方变更的BGP关系重写
AS210328 的 2026 年 8 月路由改向:一次无担保方变更的 BGP 关系重写 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。欧洲与中东云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

报道
RIPE NCC 向 AFRINIC 移交的合同尾段:服务切换之后,法律关系如何延续
2005 年 2 月 21 日,AFRINIC 开始作为非洲地区完全运作的区域互联网注册机构接管服务;但 RIPE NCC 自己的文件显示,非洲 LIR 的正式会员身份和标准服务协议一直延续到 2005 年 12 月 31 日。这十个月的双重轨道——运营权已经移交、合同义务尚未终止——正是这场移交最容易被忽略的合同尾段,也是理解 AFRINIC 当前制度合法性争议的一把钥匙。

案例档案
编号已经变绿,注册表却仍是一片空白
迁移看板最容易制造的一种错觉,是把“测试向量已经换成正式编号”显示成“算法身份已经稳定”。2026 年 10 月 1 日,OpenPGP 工作组草案第 05 版已经把八种 NIST/Brainpool 复合算法写成 37 至 44;同一时点的 IANA 公共注册表仍把 37 至 99 标成未分配。这不是谁对谁错的判决,而是一个控制边界:编号、注册权威和实际执行还不能被合并成同一事实。
互联网历史
Foo 先进入 RFC,解释却晚了三十年:RFC 3092
1971 年,RFC 269 直接让用户把 `FOO` 改名为 `BAR`,默认读者知道这只是随手可换的名字。到 2001 年,RFC 3092 发现约 7% 的 RFC 已经沿用这套暗语。惯例早已运行,说明书才姗姗来迟。

全球数据中心
金士顿科技:62%的内存模组市场份额与私营公司的估值迷雾
在 2025 年全球 DRAM 模组市场营收飙升至 212 亿美元、同比增长 59%的背景下,金士顿科技(Kingston Technology Company, Inc.)以估计 62%的市场份额连续第 23 年蝉联全球第三方 DRAM 模组供应商榜首。这份报告剖析其执行机制——DDR5 产品线转型与工业及企业服务器市场多元化——以及一家私营公司在第三方估值之间近一倍的营收差距所带来的解读难题。

互联网历史
RFC 3091 给出了一个 IPv4 无法表示的 π 组播地址
RFC 3091 设想用连续数据流、按序号查询的 UDP 应答,或组播来拼出π。问题是,它指定的组播地址不是有效的 IPv4 地址;同一文件里标出的 TCP 和 UDP 端口,也超出了传输层字段能够承载的范围。
互联网历史
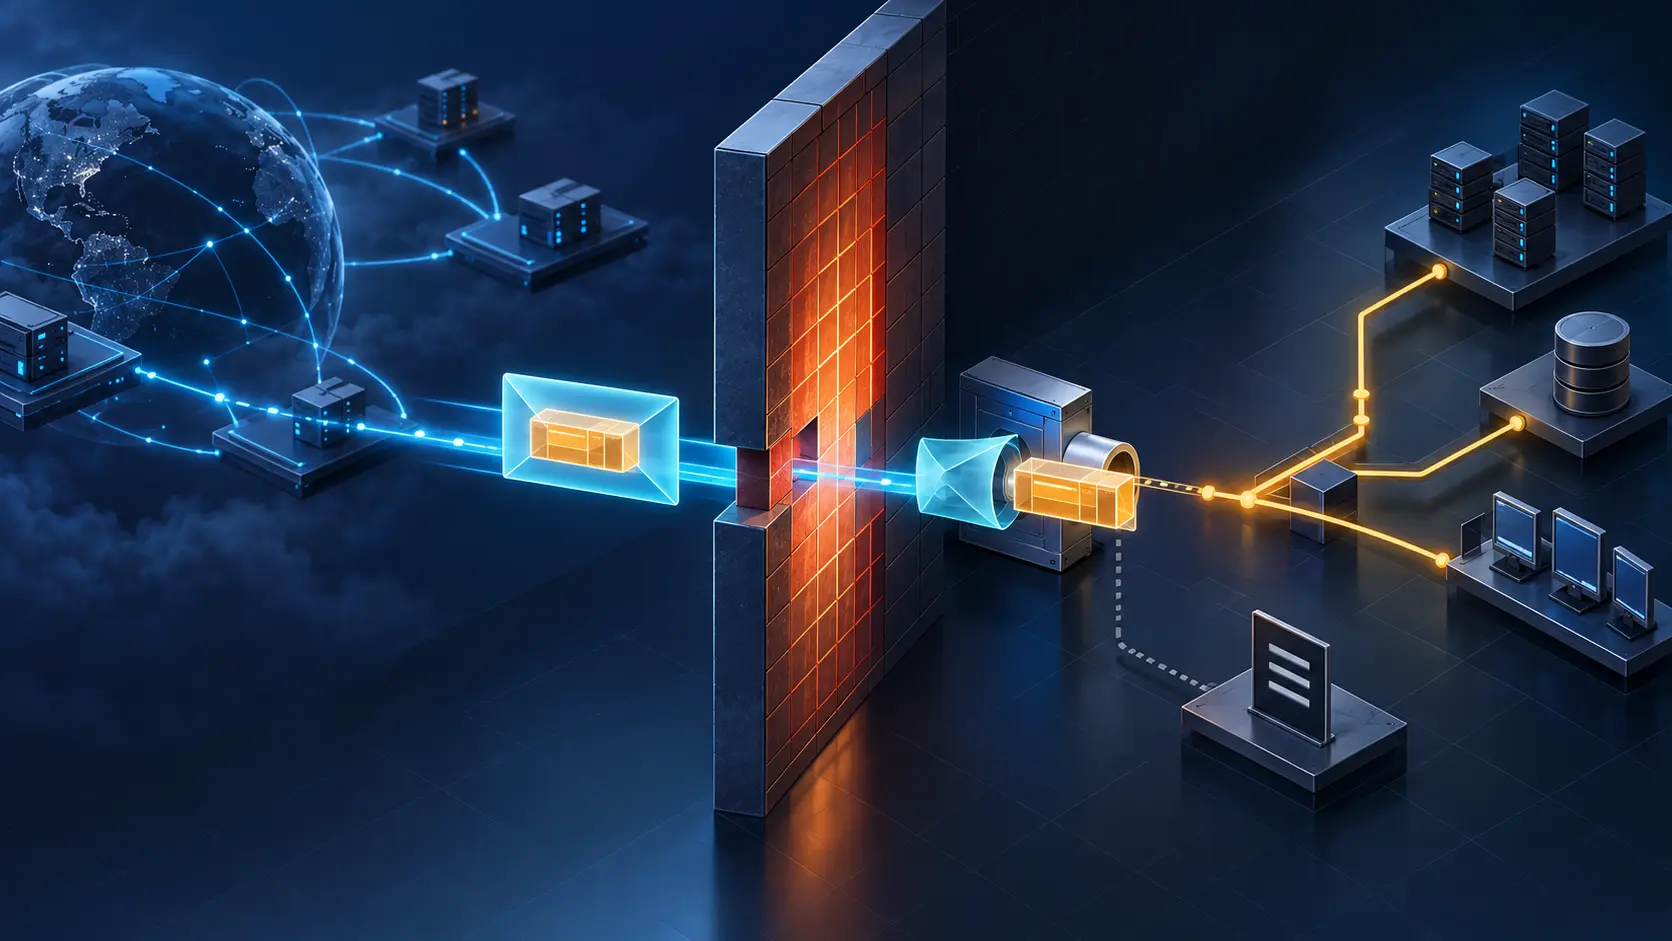
防火墙放行了 HTTP,却没有批准藏在里面的包:RFC 3093
RFC 3093 设想把完整 IP 数据报装进 HTTP 消息,从网页流量的开口穿过防火墙,再在内网主机上送回协议栈。它于 2001 年 4 月 1 日发布,荒诞的设计留下一个严肃边界:外层封装获准,不代表内层数据包获得了同一份许可。

IETF
IKEv2 已经交付密钥,网卡却还没有接单
控制服务收到成功响应:对端身份已经验证,PSP 参数与流量选择器已经谈妥,SPI 和封装密钥也已抵达。仪表盘于是把链路标成“已加密”。但真正执行发包的网卡可能尚未创建发送状态,甚至没有足够表项。控制面的密钥回执是必要证据,却不能替网卡证明它已经保护过任何一个包。
ICANN
互联网协会的治理章程与它对外主张的问责原则
互联网协会(Internet Society)的章程赋予理事会四分之五多数修改章程的权力,而个人会员没有投票权;与此同时,该协会在 WSIS+20 进程中公开呼吁互联网决策必须"开放、透明、包容和问责"。本文对照该协会自己的治理文件,考察这种内部权力结构与外部主张之间的张力。
互联网历史
同一个区域,在这里安全,在别处却不安全:RFC 3090
2001 年,回答“这个 DNS 区域安全吗”之前,必须先问:是哪一台解析器、它保存了哪一个信任起点、又沿哪条路径验证?RFC 3090 给这种不整齐的现实划出了边界。区域可以已经签名,却只对一组获知本地信任根的解析器构成安全岛。