
摘要
- RFC 3090 不再按算法给一个区域分配多种状态,并取消“实验性安全”,改用全局安全、本地安全和不安全三个区域属性。
- 这些名称并不替解析器作决定;解析器仍要依据自己的信任锚、算法能力、父子边界证据和所选验证路径,得到安全或不安全的二元结论。
签名是区域的动作,信任却不是区域独有的财产
早期 DNSSEC 的部署并没有从根向下一层层整齐铺开。一个区域可以先为资源记录签名,它的父区却还没有建立通向它的可信链。试验网络可以把某个区域的公钥直接装进少数解析器,互联网上其余解析器则没有这项配置。此时只说“区域已经安全”,会把发布者完成的动作误写成所有验证者都能得到的结果。
RFC 3090 把问题拆给四类参与者。区域管理员决定发布什么签名数据;安全动态更新服务器要在变更时维护这些数据;父区要表达子区的状态;解析器则用自己实际掌握的材料决定能否验证。子区签名、父区声明、解析器信任配置分别属于不同控制面,一个正确并不能自动补足另两个。
文档因此修正 RFC 2535 留下的分类。区域不再因算法不同而同时拥有多个安全状态,而是获得一个管理属性。“实验性安全”也被删除:对预装试验公钥的解析器而言,它是一个本地安全岛;对未获知该公钥的普通解析器而言,它是不安全的。试验改变的是观察者集合,不是凭空增加第四种状态。
安全岛有没有岸,取决于解析器从哪里出发
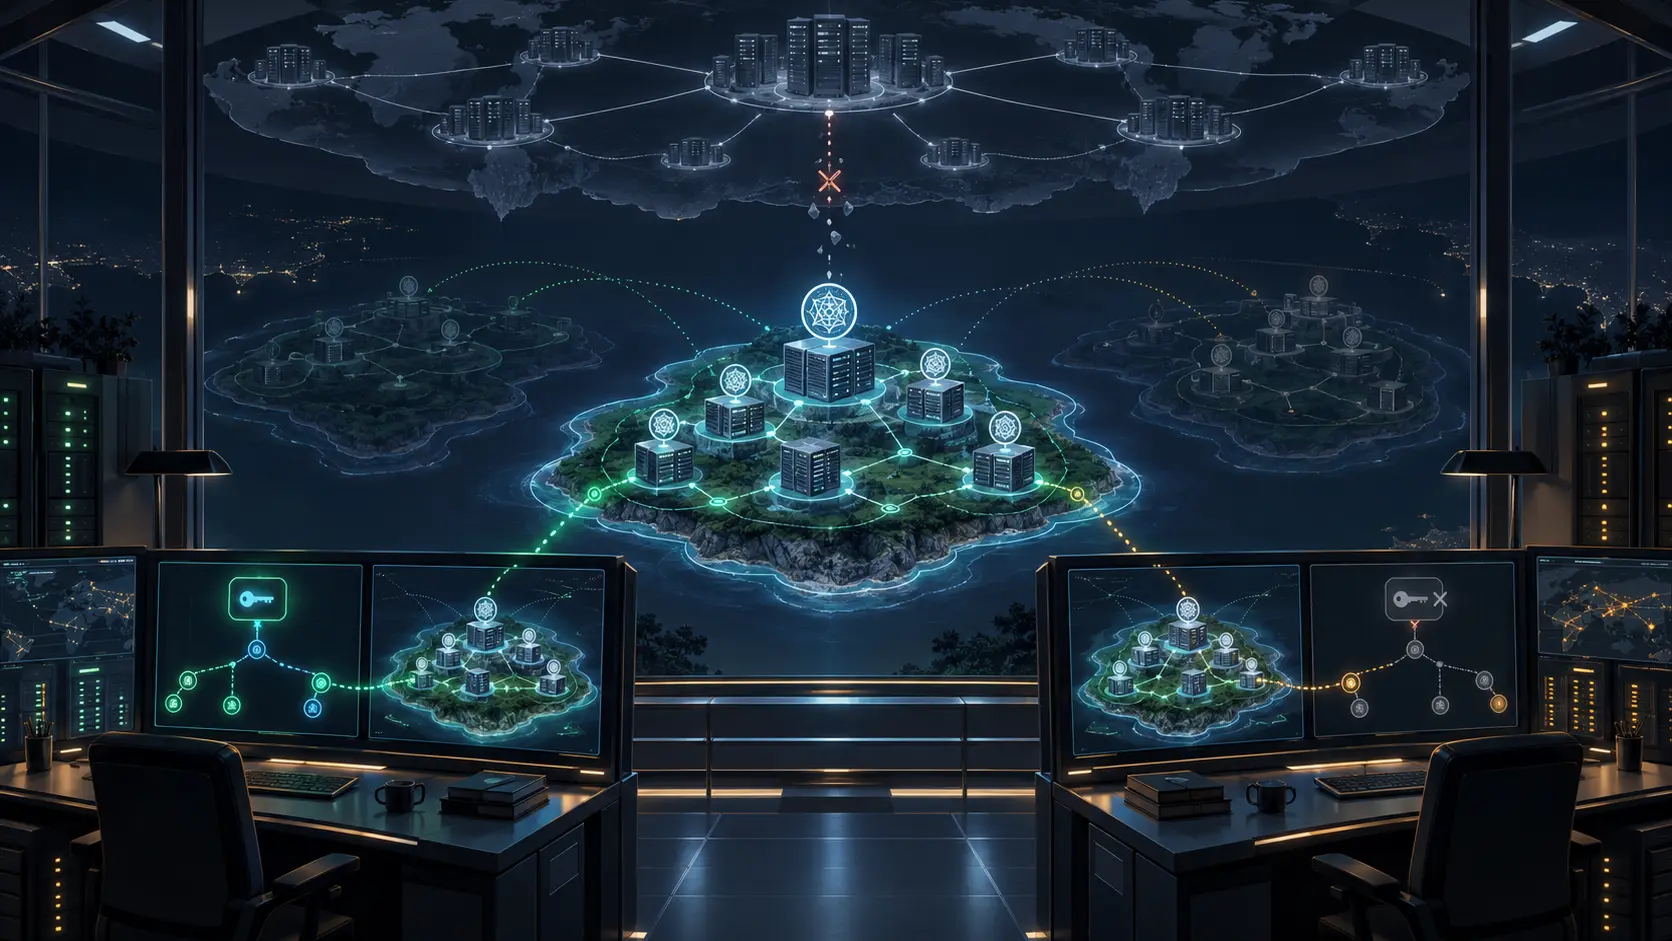
在不安全父区之下,一串连续签名的区域仍可以构成安全岛。岛顶区域的密钥被直接配置为信任起点后,解析器便能从那里向下验证,即使从 DNS 根到这座岛的路径并不可信。
于是,同一份权威数据可以得到两个都符合规则的描述。安装了岛顶密钥、支持相应算法且能完成路径的解析器,把它视为本地安全;没有这个起点的解析器,把它视为不安全。区域文件没有变化,变化发生在查询者一侧。这正是 RFC 3090 最值得保留的证据边界:签名存在,不等于任意解析器都有可用的信任链。
解析器配置了多个根时,还必须选对最近的一个。RFC 3090 用查询名称最右侧标签的最长有序匹配来确定“最近安全根”。若程序错误地从更远的信任根出发,途中可能遇到已签名的 NULL 密钥,进而判断后代不安全;而事实上,更近处另有一个已配置的安全岛。重叠安全岛因此不是拓扑图上的小麻烦,而是会改变结论的配置和实现风险。
一张报文抓包里的签名无法单独证明结果。调查者还需要当时启用的信任根集合、起点选择逻辑、算法支持、实际取得的记录、验证时间与本地策略。验证成功是这些条件在某一时刻合成的事件,不是印在区域上的永久勋章。
父区有时用“没有记录”表达安全
RFC 2535 那一代协议在父子边界设置了一个反直觉约定。对已经安全的父区而言,父区没有发布子区 KEY,可能表示子区是安全的;父区发布并签名的 NULL 密钥,反而表示子区不安全。积极状态可能表现为沉默,消极状态却留下一个签名对象。
RFC 3090 明说这种方式反直觉,也给运行带来不适。它没有在本文中重新设计协议,而是要求实现者按既定规则准确解释。这一历史细节尤其提醒我们:缺失本身不是通用证据。只有先证明父区安全、缺失得到了相应认证,并且所用确实是当时的规则,沉默才具有特定含义。
后来的 RFC 3658 引入 DS;RFC 4033、4034 与 4035 又以 DNSKEY、RRSIG、NSEC、DS 构成现代架构,取代早期的 KEY、SIG、NXT。这些文档可以说明演进方向,却不能把 2001 年实际存在的对象和操作证据偷偷改写成现代术语。
“全局”是严格分类,不是绝对安全证书
按照 RFC 3090,全局安全区域要满足一组高要求:使用强制算法,位于树内的父区签名链上,在区域顶点具备合适的区域签名 KEY,以 NXT 覆盖区域,并为适用的记录集提供签名。本地安全区域可以使用其他算法,或依赖树外、预先配置的验证路径,但仍要保留签名区域的必要性质。其余情况归为不安全。
然而,RFC 3090 特别说明“全局”和“本地”是区域属性,不是标准合规证明。严格解析器可能只把全局安全区域视为安全;能力更强或另有配置的解析器,也可以接受一部分本地安全区域。到实际使用时,每台解析器仍把三类区域归结为安全或不安全两个答案。
最强的属性也不能保证实现正确。失常的解析器可能接受坏数据,不合规或被攻陷的父区可以中断服务,协议也无法强迫每个参与者遵守。RFC 3090 的价值不是制造一个永不出错的绿色标记,而是把安全结论还原成一条责任链:子区内容、父区过渡、解析器配置和组合规则缺一不可。
来源
- https://www.rfc-editor.org/info/rfc3090
- https://www.rfc-editor.org/rfc/rfc3090.html
- https://www.rfc-editor.org/rfc/rfc3090.txt
- https://datatracker.ietf.org/doc/rfc3090/
- https://www.rfc-editor.org/errata/rfc3090
- https://www.rfc-editor.org/rfc/rfc2535.html
- https://www.rfc-editor.org/rfc/rfc3007.html
- https://www.rfc-editor.org/rfc/rfc3008.html
- https://www.rfc-editor.org/rfc/rfc3658.html
- https://www.rfc-editor.org/rfc/rfc4033.html
- https://www.rfc-editor.org/rfc/rfc4034.html
- https://www.rfc-editor.org/rfc/rfc4035.html
- https://www.rfc-editor.org/rfc/rfc5011.html
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance