
档案
简报
简报档案页面汇集了人物、公司、机构等实体的情报,帮助读者对比BTW.MEDIA报道中的相关主体。通过该页面,读者可以对比公开档案、相关事件、证据材料、角色变动、运营足迹、治理风险、组织联系以及市场关联性,同时将机构与人物记录同普通新闻时间线区分开。读者能理解新闻标题背后的主体、支撑档案的证据,以及使该档案具有重要影响的基础设施或市场关系。也可以看到档案所代表的主体是谁或是什么、依据哪些公开来源、它如何与公司、市场、治理机构或事件连接,以及随着主体演进,哪些变化值得持续关注。

北美机构趋势
2026 年国防与航天 SPAC 交易数量翻倍
2026 年已宣布 6 笔国防与航天 SPAC 交易;Quantum Space 的案例说明,估值可能让交割时可用现金看起来高于实际水平。

亚太地区机构趋势
Z.AI 通过配股与可转债融资 50 亿美元
Z.AI 通过发行新股及 2027 年 9 月到期的零息可转换债券融资 50 亿美元,用于模型研发与业务扩张。

案例档案
算法标签变了,密钥没有跟随:RFC 9709 的降级证据边界
攻击者未必需要攻破密码算法;只要能改写“该如何解释密文”的标签,就可能把接收端变成猜测明文的工具。RFC 9709 的回答,是让完整算法身份直接参与派生密钥,并要求运营者把解密、泄露与授权分开记录。

互联网历史
标签写着 JPEG,标识链却指向 GIF:RFC 2158 的格式身份裂缝
RFC 2158 只有几页,却留下了一条无法自洽的记录:小节标题、X.400 正文类型和对象标识符都说这是 GIF,MIME Content-Type 却写成了 `image/jpeg`。这不是一个靠“常识”就能抹平的细节,而是一道清晰的证据边界——出版物可以权威地证明纸面上写了什么,却不能单独证明作者本意、运行代码或网关实际输出。

案例档案
IG Lab 可以用 AI 整理提案,但不能让 AI 评审提案
首届互联网治理 Lab 在投稿截止日留下了一条少见的明文边界:IGF 秘书处可以借助 AI 整理或分析投稿,却不能用 AI 评价提案。真正的考验不在这句话本身,而在提案进入资格筛查、六份短名单、组合平衡、潜在合并和 MAG 三份终选之后,这条边界是否还能被逐步核验。

北美机构趋势
Toptana登陆站能容纳四套系统,目前有名字的锚定海缆只有一条
Toptana Technologies 已经为华盛顿州海缆登陆站破土。四套系统的设计,为未来业务留下了接口;它却不能证明已有四名客户、四条投运海缆或四路收入。现在公开确认的只有 AWS 旗下 Sta’O’Nuk。
案例档案
偏好如何在证据出现前淘汰一座城市:RFC 9712 的会址权力边界
一座候选城市可能尚未接受现场踏勘,就因“最好同一屋檐下”而退出名单。它没有未通过测试;偏好本身被当成了测试。RFC 9712 对 IETF 会议政策的改动不长,却说明了一个更大的治理问题:只有把决策者、可测边界、升级保障与成本转移分别写清,裁量才会留下可问责的记录。

互联网历史
单向转换不是等价:RFC 2157 要求把返回路径也交出来
附件穿过网关、字节没有报错、文件名看起来也合理,这些都只是不同层级的回执。RFC 2157 给“等价”设了更严格的门槛:一条规则只是映射;只有两条相反方向的映射组合起来,能够无损返回原来的正文部分,才构成等价。封装则承认另一种事实——内容可以被妥善带回原系统,却未必能被中间系统理解。

互联网历史
软件具备能力,网关实例仍须举证:RFC 2156 的符合性边界
一套邮件网关软件可以包含 MIXER 所要求的全部功能,真正承载邮件的那台实例却可能只按局部场景配置。RFC 2156 把符合性放在部署实例上;分发列表一旦把局部通道扩展成跨管理域路径,产品能力说明便不能替代运行证据。
案例档案
四类 VPN 限制,一个标签,却没有共同授权
9 月 9 日,Internet Society 把四种差异很大的干预放进“VPN 限制”这一标题:年龄验证、内容屏蔽、监控义务和禁令。分类有用,合称却可能误导。四者指向不同对象,在不同位置执行,产生不同数据,也需要不同的纠错办法。治理首先要做的,不是评价这个标签,而是拆开每一项措施的授权链。
北美区域 ISP 趋势
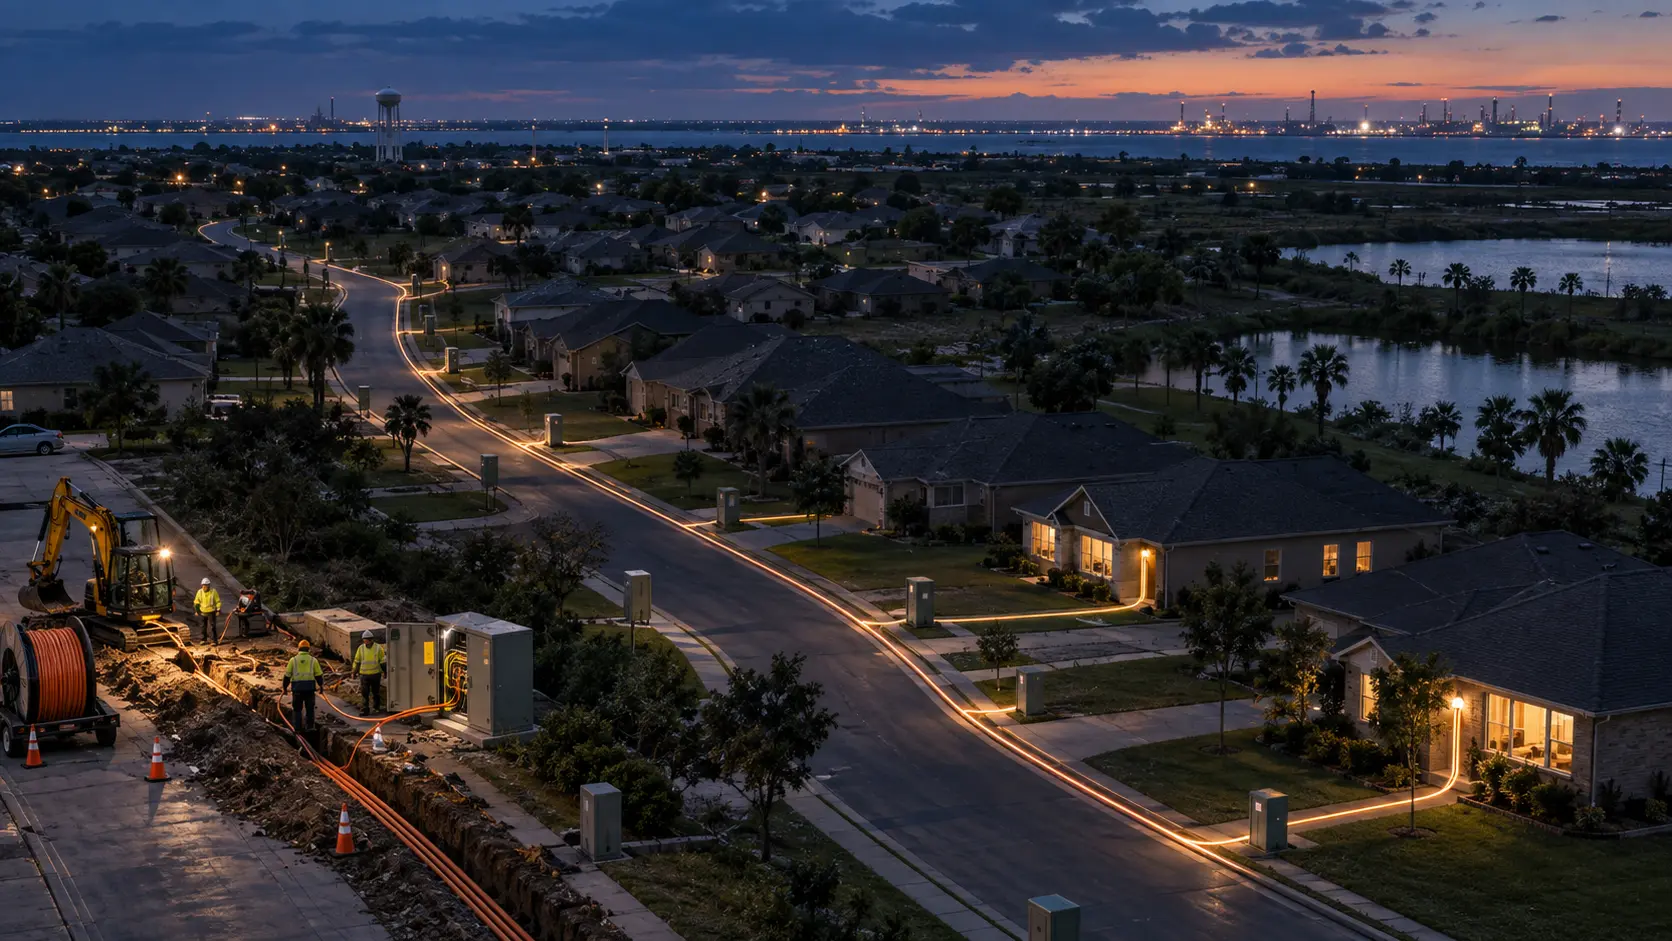
Kinetic覆盖4万户,不等于其Fort Bend 2.2万户建设计划已经对账
Kinetic 已把光纤铺到 Sugar Land 及 Fort Bend County 超过 4 万户住宅门前。这证明网络在扩张,却不是 2025 年那项 1300 万美元、覆盖 2.2 万户计划的完工凭证,更没有说明其中多少住宅已经成为付费用户。
案例档案
注册表标出了版本,却没有包办含义:RFC 9713
RFC 9713 只给 IANA 表格增加了一列,却让一个常被忽略的边界变得清晰:一个编号可以已经分配、适用于 BPv7,而且不会与公共分配空间冲突,但这些事实仍不能证明接收方理解其内容、接受发送方的私有约定,或有权据此采取行动。
互联网历史
屏幕上的地址很清楚,但它不是线上地址:RFC 2155 的证据边界
RFC 2155 给 APPN 管理站提供了便于人阅读的数据链路地址,却明确要求它只用于显示。真正进入 DLC 报头的字节属于另一套证据。这个看似细小的界线,正好解释了为什么“字段有值”“表里有行”“节点名眼熟”都不能单独证明当前的线上身份。

IETF
收到拆除消息,为什么反而必须保留预约
RFC 9705 把 RSVP 状态的去留交给已经成立的保护角色。Conditional PathTear 的名字没有变,普通节点与节点保护汇合点却可能承担相反的处理义务。
互联网历史
签名能指出是谁说的,却不能证明链路真的存在:RFC 2154
RFC 2154 让 OSPF 的每条 LSA 带着来源证明穿过整个泛洪路径。中间路由器不能悄悄改写已覆盖的字节,但起源路由器仍可能把错误度量、已经断开的链路或根本不存在的 stub 网段签得完全正确。

IETF
TreeDN 少传了一份,观众却未必多看一分钟
RFC 9706 把复制能力从内容业务中拆出来,降低了采用组播的门槛。但从流量账本走到一张及时、可解密的画面,中间仍有几个不能相互代签的验收环节。
案例档案
ICANN87 注册止步于 Sched 账户之前
ICANN 新公布的会议日程揭开了一个看似细小、实则关键的边界:完成 ICANN87 注册,并不会自动获得用来查看和编排日程的 Sched 账户。这条边界也应当约束会后数据的解释。注册、排程、进入会场、实际在场、发言和进入正式记录是六种不同状态;任何一个数字都不能独自证明其余五项,更不能证明授权。
北美区域 ISP 趋势
FirstLight 将 VETRO 定为网络记录系统,现场事实仍须持续对账
FirstLight 表示,向 VETRO 的迁移已经完成,后者现为官方网络记录系统。但迁移完成只是起点:施工变更、业务订单、容量承诺与例外审批能否不断回写,决定了中央地图能否持续反映实际建设和销售中的网络。
互联网历史
编号不撞车,不等于机制能互通:RFC 2153
RFC 2153 把专有 PPP 扩展放进统一外壳:Code 或 Type 为 0,再带 OUI、Kind 与厂商自定义值。它解决的是公共编号冲突,不负责把私有含义变成共同知识,更不把“收到”自动升级为“理解、获准、接受和互通”。

亚太地区机构趋势
招商银行统计 1388 万 AI 等效工时
招商银行称 Token 吞吐量增长超过 78%,同时将 AI 使用与实际交付的工作进行对照衡量。