
主要领域
网络资源证据
在 主要领域 分类下,网络资源证据 按主要领域组织行业情报,帮助读者聚焦互联网基础设施、治理、连接市场或数字资本等方向。页面汇集了相关文章、公开证据、机构、公司、人物、区域关联、运营依赖和市场环境,这些内容可能分散在多个分类页面中。页面解释了该领域、可能的行为主体类型、市场或治理背景,以及读者比较信号时应使用的参考来源。运营商、分析师和治理领域的读者可以观察同一领域如何在事件、档案、市场变化、公开来源证据、区域依赖和更长周期的基础设施决策中随时间显现。

报道
DFININFRA 档案:注册表记录与路由观测之间的持续分歧——AS210860 的静默状态在 2026 年 9 月仍未改变
DFININFRA 档案:注册表记录与路由观测之间的持续分歧——AS210860 的静默状态在 2026 年 9 月仍未改变 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。报道情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
报道
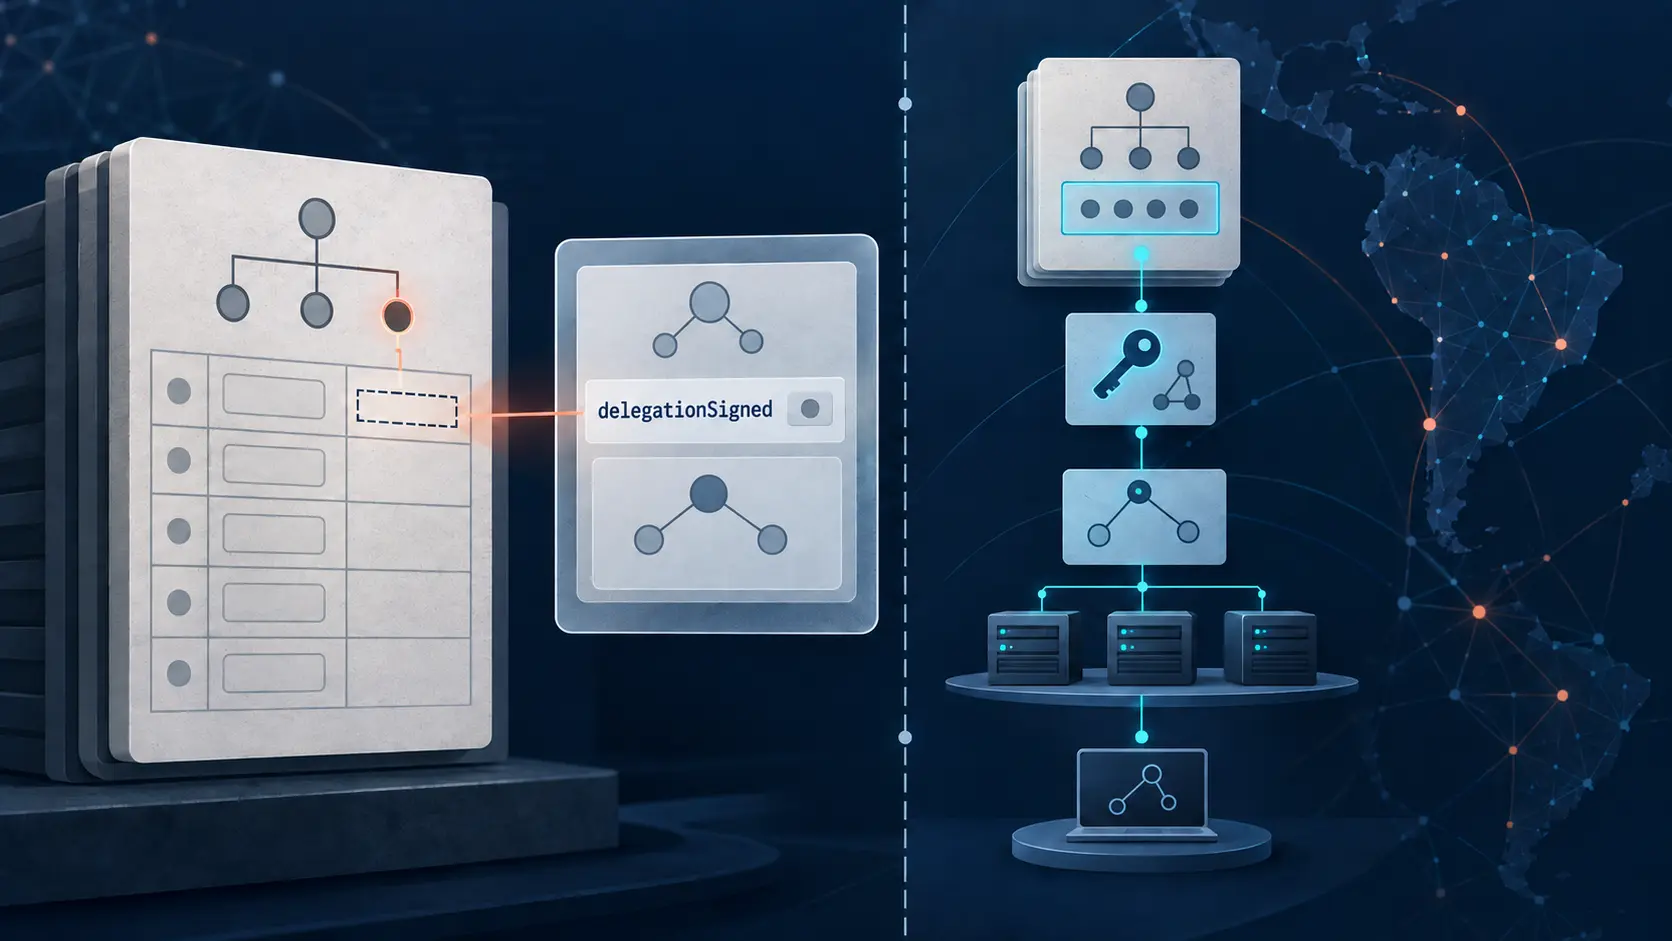
LACNIC RDAP 的 delegationSigned 记录父区 DS 是否存在,不等于 DNSSEC 验证结果
注册数据里的布尔值很容易被误读成 DNS 安全链的最终判定。LACNIC RDAP 的 `delegationSigned` 回答的是一个更窄的问题:登记视图是否报告父区中存在 DS 记录。它不会运行递归解析器,也不会核验子区密钥,更不能证明此刻端到端验证成功。

报道
AFRINIC 的 upd-to 接收更新失败通知,并不代表数据库权限
一次 Whois 更新尝试即使被拒绝,也可能把完整对象送到某个邮箱。AFRINIC 的 `upd-to` 字段解释了收件人为何收到这封通知;它不能识别提交者,不是认证凭据,也不能证明拟议修改已经写入注册数据库。
报道
RIPE 的 member-of 证明获准加入集合,不证明路由正在传播
RIPE Database 接受一次更新,可以证明某个对象有权加入 RPSL 集合,却没有观测任何 BGP 通告。集合展开常被用于生成过滤策略,因此必须区分登记授权与网络事实:前者是可靠输入,后者仍需独立观测。

报道
APNIC 的 ASPA 列出获授权提供商,并不证明当前上游关系
APNIC 的 ASPA 列出获授权提供商,并不证明当前上游关系 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。报道情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
报道
ARIN 已退役的 Origin AS 字段记录的是候选起源,而非实时路由
ARIN 已退役的 Origin AS 字段记录的是候选起源,而非实时路由 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。报道情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
报道
LACNIC Whois 的 created 记录登记对象创建时间,而非网络上线时间
精确到秒的时间戳很容易被当成“出生证明”。但在 LACNIC 登记数据中,`created` 标记的是地址块记录何时建立。它没有说明资源持有者何时成立、网络何时启用、地址何时首次使用,也没有说明路由何时首次出现在 BGP 中。

报道
AFRINIC Whois 的 org-type 标记注册关系,而非企业法律形态
AFRINIC 的 `org-type` 看起来像一枚简洁的身份标签,实际边界要窄得多:它说明组织对象在注册局资源与成员体系中的位置。它不能单独回答企业法律形态、实际所有权或网络运营控制问题。
报道
RIPE Database 的 mnt-ref 授权组织引用,不证明公司控制
RIPE Database 接受一条 `org:` 链接,意味着它通过了有实质意义的授权检查。这能证明数据库引用获准写入,却不能直接证明所有权、集团归属或相关网络的控制权。

报道
APNIC 的 NIR RDAP 重定向找到更具体的注册记录,而非网络运营者
APNIC 将查询重定向到国家互联网注册机构的 RDAP 主机,说明的是注册数据从哪里提供。它能找到更具体的记录,却不能证明当下是谁在路由、拥有或运营网络。

报道
ARIN 的 Whois 退役提案是协议迁移,不是目录数据终结
ARIN 最新咨询列出了三个容易被误读为“关停日”的日期。它们实际上是三条迁移路径的最早边界,每条路径都附有通知、功能对等、用户沟通或转换工具等前置条件。提案要改变的是注册数据的查询协议,而不是删除数据、重写号码资源权利,或改变实际网络的 BGP 运行状态。

报道
LACNIC Whois 的 routing-c 可登记路由策略,但不能证明谁在运行 BGP
有权限把路由策略写进注册局系统的人,不一定就是操作承载这些策略的路由器的人,甚至未必属于同一支团队。LACNIC 将 `routing-c` 定义为可以登记自治系统所采用路由策略的联系人。这是一项影响公共记录的真实权限,却不是对实时 BGP 的观测,也不能证明某个人控制网络设备。

报道
AFRINIC Whois 的 mnt-domains 授权反向域名记录,不证明 DNS 服务运行
数据库密钥可以授权创建反向域名对象,而发往所谓服务的每一次 DNS 查询仍可能超时。在 AFRINIC Database 中,`mnt-domains` 标识有权创建下级 domain 对象的维护者。它证明的是登记更新权限,不是权威服务器已配置、已委派、可达或正确应答。
报道
RIPE assignment-size 描述 IPv6 聚合分配粒度,不代表活跃用户数
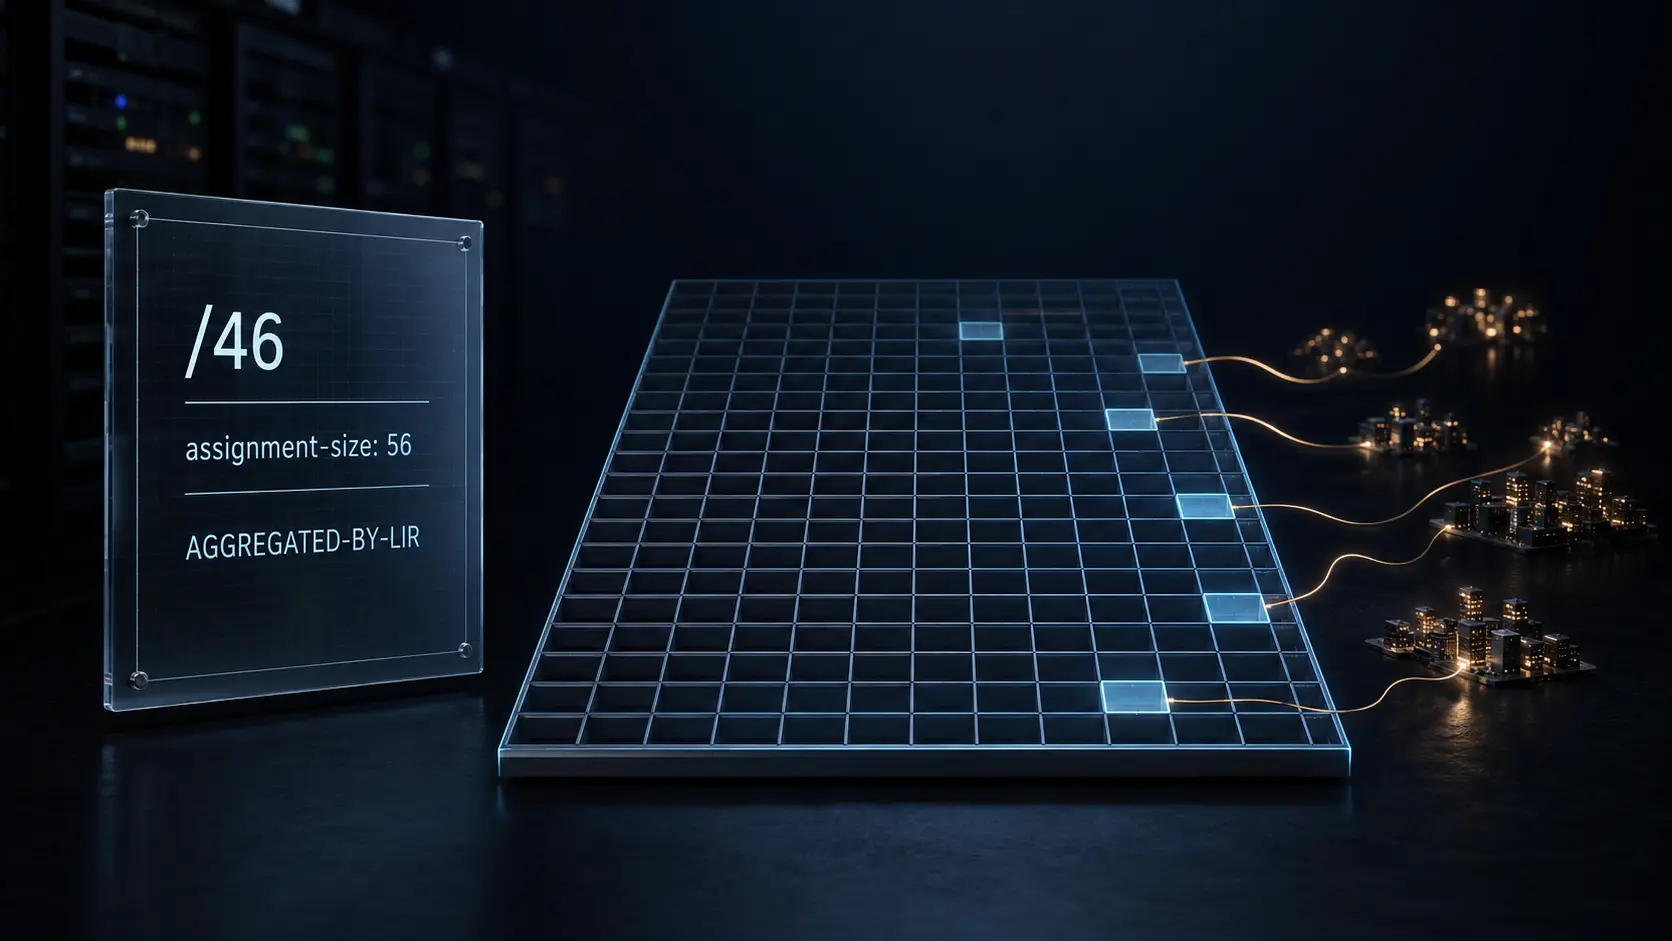
一个 `/46` 在数学上可以容纳 1,024 个 `/56`。当 RIPE Database 对该聚合记录写入 `assignment-size: 56` 时,地址运算没有问题,容易被顺手写出的“1,024 名用户”却没有证据。这个字段描述聚合对象内终端用户分配的前缀长度,并不表示每个位置都已分配、在线、可路由,或一一对应付费客户。
报道
APNIC Whois 的 mnt-irt 指向事件响应,而非网络控制
一个强制联系人指针,很容易被误读为“谁在运营这张网”。在 APNIC Whois 中,`mnt-irt` 的含义更窄也更实用:它把号码资源记录关联到负责安全事件与滥用报告的 Incident Response Team 对象。这个关联提高了问责可见性,却不能证明谁控制路由器、实际发起 BGP 宣告、承载流量或依法拥有资源。

报道
ARIN 的入站再分配开关让注册关联必须经过接收方同意
自 2026 年 1 月起,机构可以阻止上游资源持有人把自己的 Org ID 写入新的再分配或再分拨记录。这个开关把接收方的选择放到了公开关联形成之前。不过,默认接受并不等于逐笔同意;记录创建成功也不能证明该机构正在运营网络、宣告路由或拥有资源。

报道
LACNIC Whois 的 owner-c 表示注册管理权限,不代表网络运营
能够修改注册记录的账户确实拥有权力,但这种权力有明确边界。在 LACNIC 体系的巴西 NIR 部分,`owner-c` 是可维护机构资料并指定其他资源联系人的行政联系人。它本身不能说明谁在操作路由器、宣告前缀、提供 transit、处理事件,或在法律上拥有该资源。

报道
AFRINIC Whois 的 notify 发送变更通知,不代表运营责任
注册记录中的邮箱看起来像“应该联系的人”。但 AFRINIC Whois 的 `notify` 更具体:它在数据库对象发生变更时接收通知。收件人不会因此成为网络运营者、abuse 处理方、更新授权者或路由起源者。

报道
RIPE Database 的 sponsoring-org 记录行政赞助,而非网络运营
“赞助方”很容易让人联想到所有权、出资或运营指挥。但在 RIPE Database 中,`sponsoring-org` 的含义更窄也更明确:它标识在注册管理合同框架下,对某项独立互联网号码资源承担行政赞助责任的组织。

报道
APNIC Whois 的 mnt-lower 表示维护者层级,而非路由层级
“lower”这个词很容易让人联想到网络拓扑:上游、下游,以及两者之间传送的数据包。但在 APNIC Whois 中,`mnt-lower` 的含义更窄。它指向注册数据库更新授权结构中的维护者。这是有价值的问责证据,却不是 BGP 或转接关系图。