
亚太地区机构
亚太地区机构
机构:本企业分析审视相关提供商。市场范围:亚太互联网基础设施市场。涵盖对象:机构、政策行为体、标准化组织、注册局、联盟和公共利益组织,共同塑造着互联网基础设施市场。。为读者提供必要的背景,以了解这些组织如何构建、运营、融资和销售支撑数字市场的基础设施,以及它们如何遵守相关规则。它说明了哪些提供商控制着容量、平台、网络、设施、互联、客户服务或治理功能;它们运营的地点;它们如何与客户、合作伙伴、供应商、监管机构和资本提供者合作;以及为什么电力可用性、容量规划、服务覆盖变化、采购限制、所有权变更、客户需求变化、合作关系变化、合规风险或供应链限制会影响服务交付。本页面汇集公开的企业档案、事件报道、服务更新、投资信号、对客户的影响、网络覆盖范围以及运营佐证资料,使运营商、买家、投资者、分析师和对治理感兴趣的读者能够按照角色、地理区域、证据质量、运营规模和灵活性、服务连续性风险以及对基础设施的影响来比较提供商。
最新报道
亚太地区机构最新动态
19 篇文章
亚太地区机构
JPIX 卖端口,价目却印在 KDDI 的合同上
2026 年 11 月 21 日,我们把株式会社 JPIX 的十一页公开页面读完:1G、10G、100G 端口,2025 年 2 月 19 日加入的 400GbE,十一处站点,从选站点、定接口到拿到报价与「IX 利用規約」的先后顺序,约一个月的交付期,以及客户自备线路、设备与 AS 号的责任——全都印着。金额,一个字也没有。在这十四份文档里,唯一能读到的每端口金额,印在 KDDI 株式会社 2025 年 2 月 14 日的转售条款上;在那份合同上,签字的对方是 KDDI,不是 JPIX。
亚太地区机构
香港互联网交换中心给端口定价、按自治系统准入、清点一个从未定义的对手方
香港互联网交换中心(HKIX)在 hkix.net 上同时公开四份文书,而它们各自只对一种对象说话:一份价目表给“端口”定价,一份连接指引把一条连接限制在“最多一个 IPv4 和/或一个 IPv6 地址”,一份政策要求申请者“本身就是一个自治系统”,一份参与者名单则逐行清点“互联网接入提供商”。四份文书从不在任何一句里把这三个对象等同起来,而本该收尾的那一行,只剩一个等号。
亚太地区机构
在澳大利亚,勒索付款的72小时从付款那一刻起算,从不从入侵起算
在澳大利亚,把钱交给勒索者是一个要登记的动作。付了款的企业,或者在事后才知道有人代自己付款的企业,有 72 小时向「指定的联邦机构」提交一份报告。可公开使用的在线表单只说,这份文件会交给「政府」。设定这项义务的法律在默认条款里写下了两个部门的名字,而所有人都知道其号码的那个中心,一个字都没有出现。
亚太地区机构
时钟从哪个数字起跳,由银行自己写下
APRA 说它在 2025-26 年度收到 43 份运营风险通知,也公布了百强提供商里 80 家在境外;它没有公布任何一宗可以让外人复核的个案。
亚太地区机构
那一小时,从银行自己说“我知道了”开始
新加坡给银行六十分钟,把一次严重技术事故告诉[新加坡金融管理局](https://btw.media/zh/directory/monetary-authority-of-singapore-sg)。数字由监管者定,起跑时刻由银行定——而公开渠道里没有任何东西能让外部的人核对这一小时到底跑过没有。
亚太地区机构
澳大利亚统计的是通报数量,而不是产生通报的那次认定
一份通报要抵达 Office of the Australian Information Commissioner(OAIC),前提是持有数据的机构已经依据自身掌握的事实,认定这起事件越过了一道由它自己适用的门槛。于是公开出来的那个数字,既是事件的计数,也是认定的计数;而负责计数的,正是被计数的一方。
亚太地区机构
一个机柜,两张许可证,一台宣判后才开动的计费表
马来西亚首例按第 126 条起诉的案件,对同一处运营设施提出了两项指控:一项针对设备,一项针对服务。让罚则看起来没有上限的那张日罚单,启动开关是判决,不是行为。
亚太地区机构
六小时倒计时,从「发现」那一刻开始
假设某个周六凌晨两点十分,一家公司的值守团队发现入侵。印度 2022 年 4 月 28 日的网络安全指令,给这家公司到早上八点十分为止的时间去通知新德里。这份文件衡量的不是攻击者做了什么,而是组织知道了什么、什么时候知道的。而报告发出之后,关系之外的任何人都无法判断它是否准时到达。
亚太地区机构
签字齐全,日期打架:auDA 开放 .au 直营注册的底稿
直营二级 .au 域名不是高管拍脑袋的产物,而是一连串带日期的董事会决议。问题出在用来证明它的那套档案里:同一项决定出现两个批准日期,同一次上线出现两个发布日。
亚太地区机构
孟加拉国的互联义务有一个开关,而开关是一个百分比
孟加拉国《2001 年电信法》里确实写着一条互联义务。但它不是与生俱来的义务:第 47(2)条只有在委员会划定某个区域、并且该区域内 25%的消费者向不止一家运营商购买服务时才会亮起来。这个触发器衡量的是消费者之间的竞争,不是交换机上的容量,而在我读到的文件里,它从未被按下。
亚太地区机构
澳大利亚的网络安全报案台有四扇门,而保护只是一个标题。
一起事件,四条通道,一个在自己还没读到事件第一行时就开始分流的页面。同一个页面写明了报案人能得到的保护。它只写出名称,然后停在那里。
亚太地区机构
.kr 没有到期日:法律写的是身份,不是授权
许可证上印着期限,特许状后附着义务清单。韩国的国家代码顶级域两样都没有。管理它的机构不是被"指定"出来的,而是被法律条文直接写进定义里;唯一会反复出现的审查环节,是每一次转委托要拿到的部长批准——而指名 .kr 的那份批准,在已查阅的记录里没有出现。
亚太地区机构
NZIX 把门槛画清楚了,把倒下去之后怎么写留白了
这家交易所把“从哪里接入”写得明明白白——奥克兰五条机房街道地址、10G 与 100G 端口、三座城市——却只把该说明“设备停摆时怎么办”的文档挂在导航里报个名。2026 年 11 月 12 日留在页面上的,就是这处不对称;连续性本身没有公开。
亚太地区机构
NZIX 公开端口价目,三城九址十名参与者
新西兰的这家交换平台把端口价格写得足够清楚:币种、月度、端口档位一应俱全。旁边缺的,是让这个价格可被判断的那个数。

亚太地区机构
HyderabadIX:公开记录能够确认什么,又无法确认什么
在印度海得拉巴,一个互联网交换点在公开的注册与查询来源中拥有清晰的名称——HyderabadIX,被描述为非营利机构——但它的运行痕迹要单薄得多。本简报梳理这些来源已经确立的事实、尚未确立的部分,以及为什么这一区别对于关注南亚互联互通的人具有重要意义。

亚太地区机构
NICT 披露公共授时服务器曾发送错误时间戳
NICT 表示,其公共授时服务的一部分在维护期间连续 11 分钟发送了错误时间戳,关注焦点是连接系统是否接受了错误时间。

亚太地区机构
Pixxel 融资 1 亿美元扩展卫星观测能力
Pixxel 将 1 亿美元 C 轮资金用于扩展卫星成像与 Aurora 软件,首颗 Honeybee 预计于 2027 年发射。

亚太地区机构
供应链安全成为战略基础设施
Tata 数据泄露事件凸显,保护供应商网络正变得与扩大全球制造能力同等重要。
亚太地区机构趋势
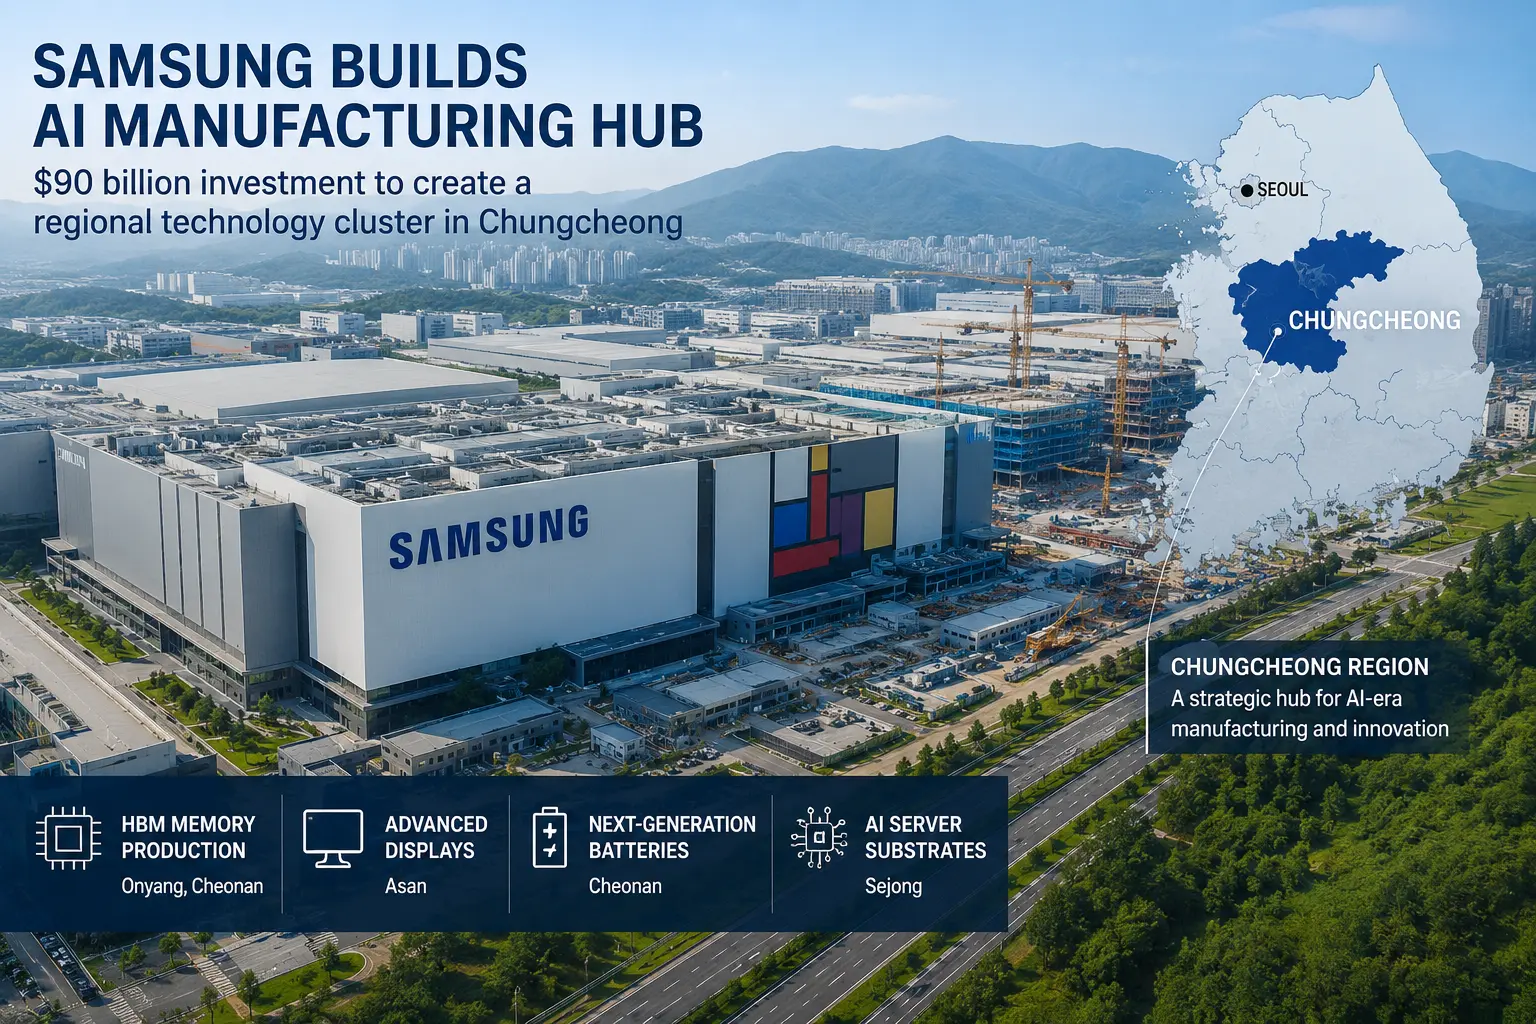
Samsung 打造区域 AI 制造枢纽
Samsung 在韩国忠清地区的 900 亿美元投资,反映了向区域 AI 制造集群的更广泛转变,这些集群将半导体生产、先进封装和组件供应紧密结合在一起。