
Tópico
Identidade digital e credenciais
Na faceta Tópico, a inteligência do tópico Identidade digital e credenciais conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.
IETF
O email foi assinado. Quem deu a ele um botão?
Uma mudança de voo chega com número de reserva, horário e um convite para alterar a viagem. A assinatura identifica quem cobriu a mensagem ou seus dados. O aplicativo de email decide se aquela informação vira um controle na tela. É nessa passagem, do dado para a ação, que um novo…
História
A foto continuou no Flickr. A senha passou a responder ao Yahoo.
O endereço de uma foto pode sobreviver à troca de dono de um serviço. A capacidade de entrar na conta que publica essa foto depende de quem aceita a senha. Entre 2005 e 2007, o Flickr preservou nomes públicos e links enquanto transferia o acesso para o Yahoo ID. Mais de uma…
História
A SmugMug comprou o Flickr. O Yahoo ainda guardava a senha.
As fotos continuaram nos mesmos endereços quando o Flickr mudou de dono em 2018. Para entrar na própria conta, porém, os membros ainda dependiam das credenciais do Yahoo. A plataforma foi vendida antes de estar pronta uma nova porta para quem a usava.
IETF
O RADIUS avisou que falhou. Agora o proxy escolhe o próximo caminho.
Uma solicitação de acesso chega ao proxy RADIUS; o salto seguinte devolve um erro. Encaminhar o mesmo pacote de volta seria a solução burocrática: carimbar e passar adiante. O novo rascunho do IETF exige trabalho de verdade. O proxy precisa reconhecer a causa, tentar outra…
IETF
O registro deu um endereço à transferência. O domínio não saiu do lugar.
Uma registradora pede a transferência de um domínio e recebe `201 Created` com uma URL. O objeto criado pode ser o processo que vai decidir a transferência, não o novo patrocínio do nome. O rascunho RPP da IETF separa início, decisão da registradora atual, aviso posterior e…
História
A Red Hat comprou dois sistemas da Netscape. Abriu primeiro o código de um.
Em setembro de 2004, a Red Hat anunciou a compra de ativos de segurança da Netscape, incluindo um servidor de diretório e um sistema de certificados. O negócio fechou em dezembro. Em junho de 2005, o código do Directory Server estava disponível sob a GPL, com um produto oferecido…
IETF
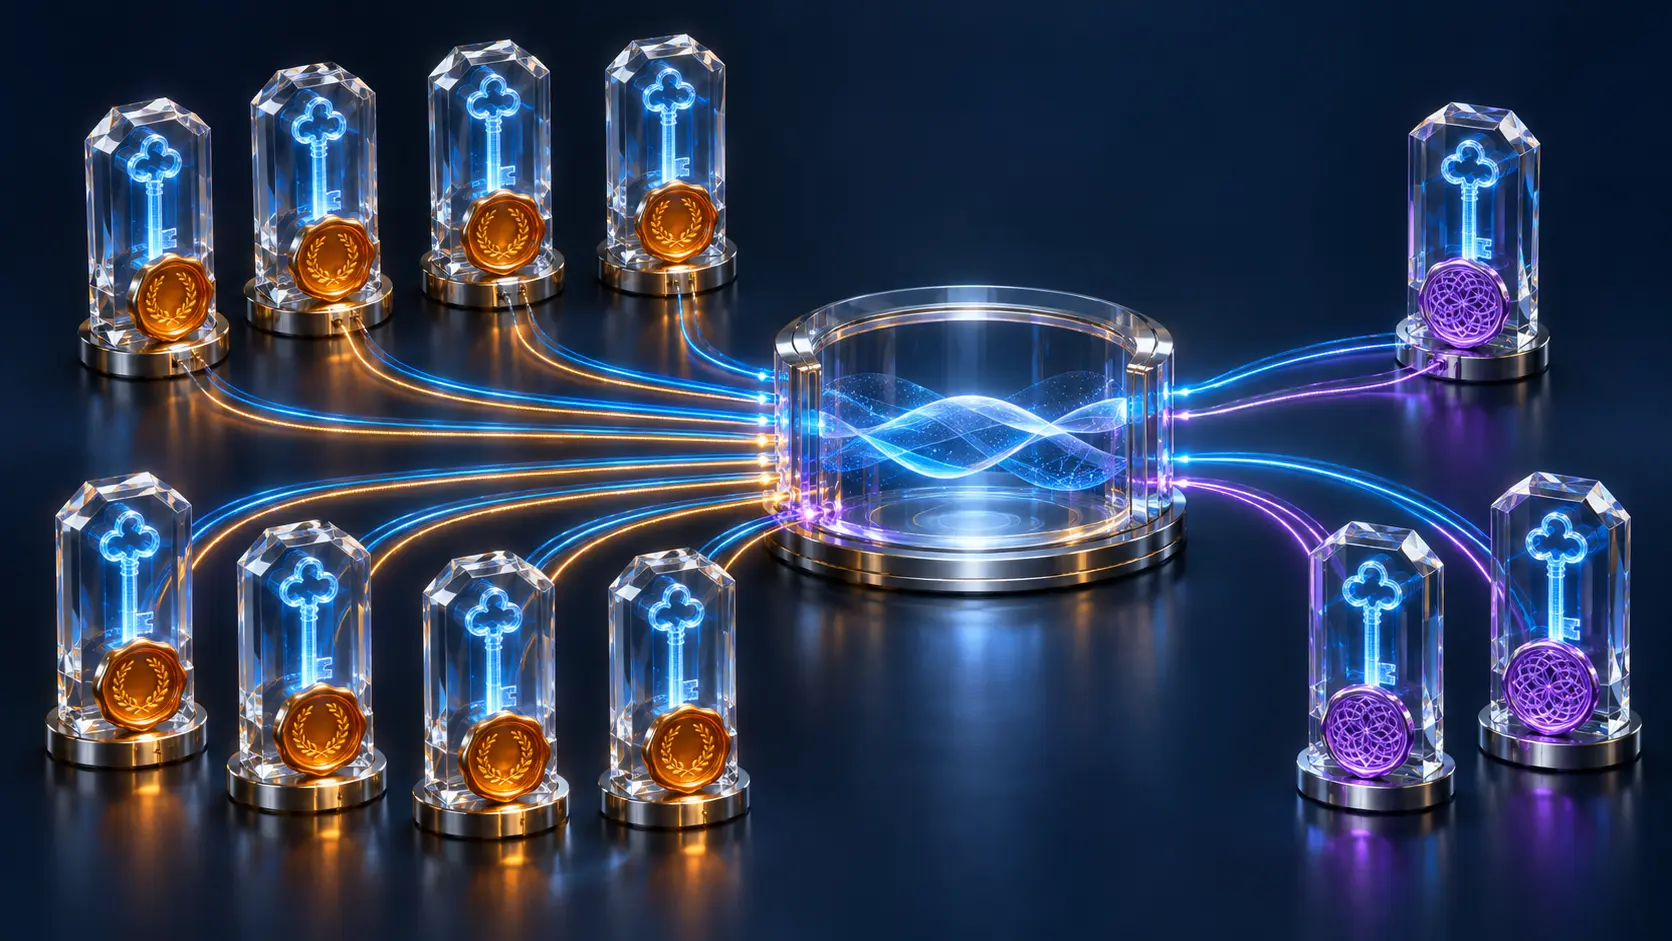
Oito suítes MLS trocam a chave quântica e deixam a assinatura antiga
Uma revisão do IETF propõe onze suítes criptográficas para mensagens em grupo. Oito combinam encapsulamento pós-quântico ou híbrido com assinaturas Ed25519 ou ECDSA. Três também adotam ML-DSA. O texto de novembro mostra o que uma assinatura clássica falsificada pode fazer a um…
IETF
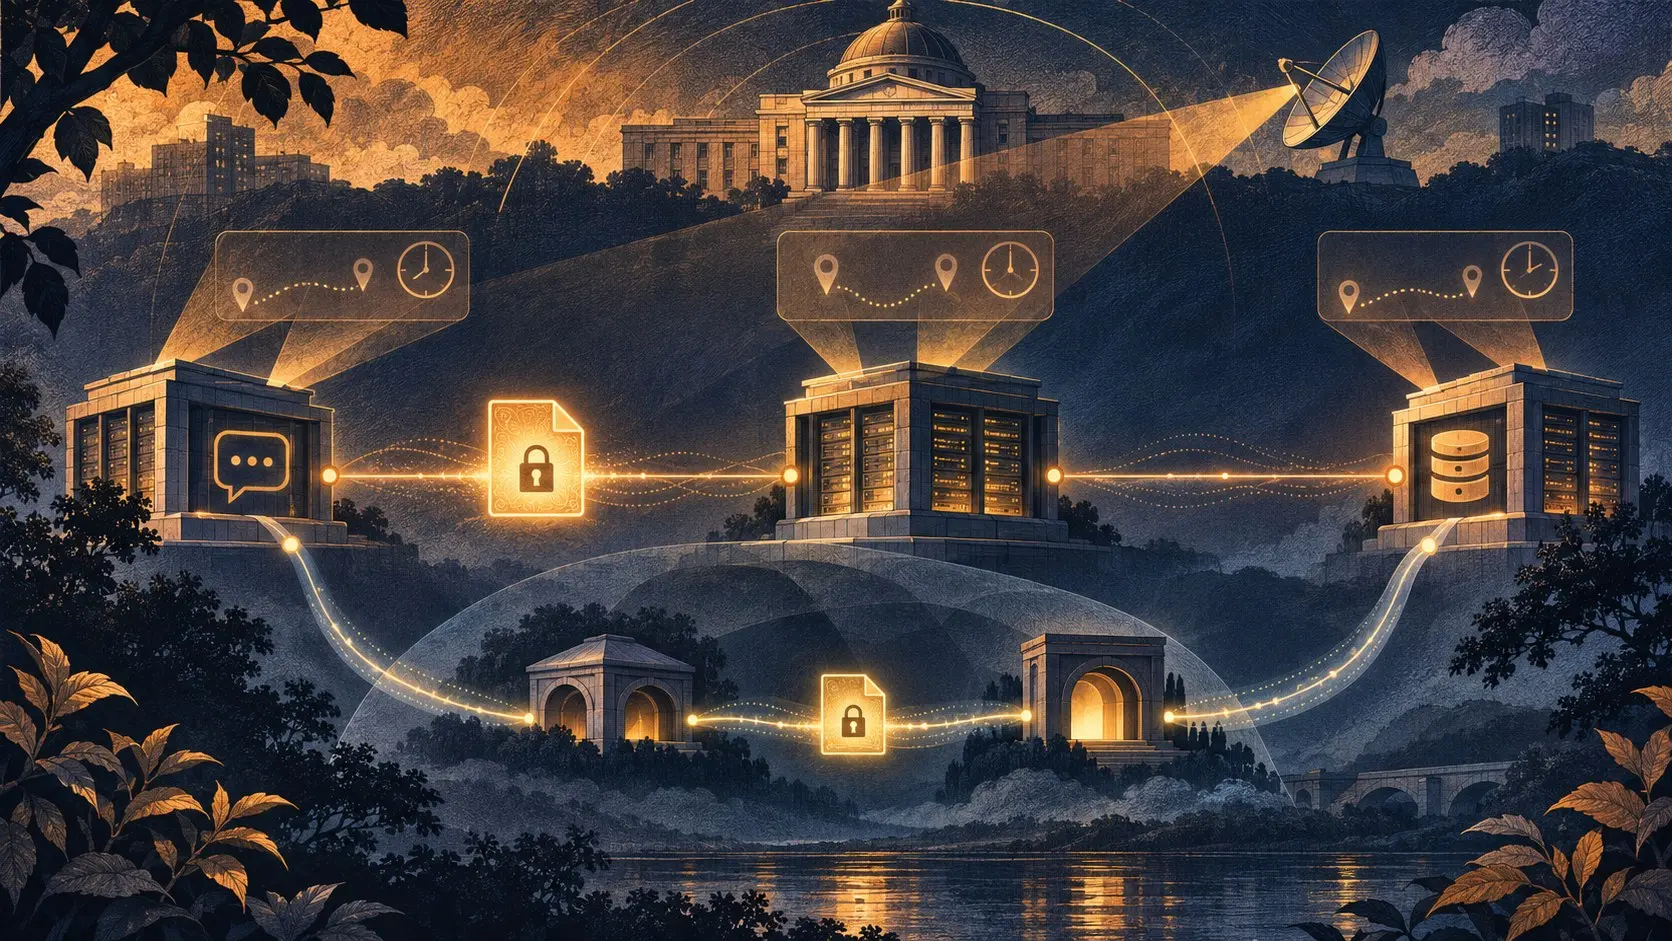
O arquivo estava cifrado. O download entregou a lista de convidados.
Uma conversa entre provedores pode manter o anexo ilegível para quem armazena os bytes e, ainda assim, revelar quem foi buscá-lo. O rascunho MIMI da IETF descreve três caminhos para baixar um arquivo. Cada um muda o operador que vê o endereço, o horário e o destino. A diferença…
IETF
O CNAME mudou. O antigo provedor ainda tinha a chave.
O dono de um site aponta seu alias DNS para outro provedor. Conexões novas seguem o caminho novo. Um rascunho para HTTP/2 e HTTP/3 complica a despedida: o provedor anterior ainda pode apresentar o certificado daquele site numa conexão aberta para outro cliente. A prova de posse…
História
Persona deixou o e-mail com os sites. A prova de identidade tinha prazo.
Mozilla Persona oferecia uma troca sedutora: o visitante entraria sem criar mais uma senha, e o site continuaria a conhecer seu endereço de e-mail. Quando o serviço hospedado foi encerrado em 2016, o cadastro permaneceu. O caminho que comprovava que o visitante era dono daquele…
Tendências globais de serviços em nuvem
O login falhou. A tentativa de SMS da Twilio já entrou na conta.
O usuário pede um código, pede outro e abandona a tela. Nenhuma autenticação foi concluída, mas houve duas tentativas de comunicação. A cobrança do Verify separa a aprovação do código do custo de tentar enviá-lo, e essa diferença cresce quando o produto convida o usuário a…
Tendências de Telecomunicações nacionais da Europa e Oriente Médio
A caixa de provas abre; a escala de plantão ainda está sendo montada.
O portal sueco de provas eletrônicas pode receber ordens logo após o cadastro do administrador de acesso. Esse administrador ainda precisa indicar quem vai trabalhar na fila. A diferença entre esses dois cliques pesa quando a ordem urgente cobra resposta em oito horas.

IETF
O servidor entrega o pedido; a autorização fica no cofre
Uma proposta individual de 2 de novembro liga atestação remota ao EST para emitir credenciais novas ou buscar conjuntos guardados. O caminho da mensagem passa pelo servidor; o poder de liberar a chave fica em outro lugar.

IETF
O aplicativo não mudou. A porta do agente, sim.
Um rascunho individual publicado no IETF em 2 de novembro põe a lista de operações abertas a agentes num arquivo do próprio domínio do serviço. Uma alteração nesse arquivo pode mudar o caminho do agente antes de qualquer atualização do aplicativo.

IETF
O agente foi suspenso; o serviço ainda julga quem está na ponta
A versão de novembro de uma proposta individual no IETF esclarece uma escolha que muda a responsabilidade em sistemas de agentes: o histórico da delegação serve para reconstruir a operação, mas o acesso é decidido pelo agente que apresenta a chamada naquele momento.

História
O site colocou cookies no navegador. Na volta, disse que a bagagem não cabia.
Um acesso bem-sucedido pode preparar a falha seguinte. O servidor pede ao navegador que guarde pequenos estados; na próxima visita, o navegador os devolve. A entrada rejeita a requisição porque os cabeçalhos ficaram grandes demais. Desde 2012, o HTTP tem um número para esse…

IETF
O livro de chaves está certo. Quem entregou o fiscal ao seu celular?
Uma nova seção de um rascunho da IETF põe a distribuição do aplicativo no centro da transparência de chaves. O serviço que deve ser fiscalizado costuma fornecer também o programa e a configuração que fazem a fiscalização.

História
A DoubleClick guardava o seu “não” num cookie. Bloquear cookies podia apagá-lo.
O usuário que queria sair da coleta de dados da DoubleClick recebia um cookie de exclusão. Em alguns navegadores, a opção geral de recusar cookies eliminava também esse sinal. Quando a pessoa voltava a aceitá-los, precisava pedir a exclusão de novo. Em 2001, a Comissão Federal de…

IETF
A procuração continua válida. A identidade do agente venceu na fila.
Um agente de software pode ter autorização para agir e, ainda assim, perder a condição de executá-la enquanto espera uma aprovação final. A revisão de 1º de novembro de um Internet-Draft põe o prazo da identidade da instância na decisão de última hora. O mandato não empresta…

IETF
A raiz é confiável; o certificado continua barrado
A revisão de 2 de novembro de uma proposta TLS põe um limite no botão de tentar de novo. Reconhecer a raiz não apaga a expiração, a revogação ou o nome errado do certificado apresentado.