
インターネット運営・政策を担う機関における政策継続性・正当性・説明責任のシグナルを追跡します。
ガバナンス
ガバナンス
ガバナンスは、インターネット基盤に影響を与え得る機関、政策プロセス、標準化活動、レジストリ運用、説明責任をめぐる紛争、実装シグナルを追跡します。BTW.MEDIA は、公開された報道、出典に基づく分析、制度的背景、長期にわたるケースの継続報道を整理し、読者が世界のネットワークエコシステム全体で、意思決定のポイント、ガバナンス上のリスク、運用の継続性、正統性をめぐる論点、政策の結果を追えるようにしています。RIR や標準化団体、ICANN のプロセス、ネットワーク運用者グループ、公共政策に関わる主体、説明責任をめぐる紛争、裏付けとなる証拠を比較したい読者は、このページで、どのプロセスが単なる手続きに過ぎないのか、どのシグナルが運用上の前提を変え得るのか、どのコミュニティが影響を受けやすいのかを確認できます。
RIR監視ケースファイル番号資源コミュニティICANNIETFインターネット史ネットワーク運用者グループ

RIR監視、ケースファイル、番号資源社会、ICANN、IETF、インターネット史、NOG セッションを含みます。
表明された立場よりも、実施の証拠と機関の行動を重視します。
最新の報道
ガバナンスの最新情報
7,651件の記事
インターネット史
Deborah Estrinと、宛先アドレスではなかった「interest」
消えることを前提にした状態は、失敗した状態ではない。初期の無線センサーネットワークで Deborah Estrin らが設計した directed diffusion では、要求も経路も更新されなければ期限切れになる。永続的な宛先表を置く代わりに、欲しいデータの記述が近隣ごとの記憶を作った。その柔軟さは省電力を可能にした一方、経路が選ばれた事実と、観測が正しい事実を同一視できないことも明らかにした。
インターネット史
借りたアドレスに、世界への経路は付いてこなかった――RFC 2008
古いプロバイダーがプレフィックスの継続利用を認め、新しいプロバイダーがそれを広告しても、移転は完了しなかった。1996年の RFC 2008 が見つめたのは、契約の外側にいるネットワークがその経路を受け入れるとは限らない、という分散システムの現実だった。

IETF
ALLDISPATCHは標準化の入口ではなく、経路を決める制御面である
IETF-Wide Dispatch(ALLDISPATCH)は、提案をそのまま標準にする場ではない。重要なのは、議論された提案がどの組織、作業部会、BOF、個人投稿、または別の標準化経路へ渡され、その後に誰が正式な作業として認めるかである。
IETF
RFC 10041がOSPFの到達不能をエリア全体の判断に変える
あるリンクのメトリックが最大値でも、旧来の OSPF は「非常に高価だが到達可能」と読む。RFC 10041は同じ値に「SPF から除外する」という意味を与える。ただし、その読み方を選べるのはエリアの全ルーターが合意している間だけだ。

記事
APNICのハニーネットが記録した127万件は「攻撃」ではなくイベントだ
APNIC 62で示されたダッカ大学の観測は、意図的に公開した1台のサーバーを有力なセキュリティセンサーに変えた。ただし、同じ127万という数字に「攻撃」「攻撃イベント」「イベント」という三つの名前を載せることはできない。

記事
RIPE AtlasはBGPプレフィックスでプローブを数える――機器が動かなくても集団は動く
同じ棚に置かれ、同じアカウントで、同じ回線につながるプローブでも、ある日から別の集団として数えられ得る。RIPE Atlas のソフトウェアプローブ集中対策は、IP プレフィックスを「BGP で見える」形で扱う。共有基盤を守る境界として筋は通る。しかし経路の境界は動く。接続保留を決めたなら、その瞬間の観測を後から再現できる形で残す必要がある。

インターネット史
認証局は秘密鍵を預からない――RFC 1984が分けた四つの境界
証明書を発行することと、秘密鍵を保管することは同じ「信頼」ではない。RFC 1984は、政府が認証局を運営する正当性を認めながら、政府を含む第三者が利用者の秘密鍵を持つ設計を退けた。この一見細い線から、本人による復旧と強制アクセス、署名と秘匿、長期鍵と一時的なセッションという別々の境界が見えてくる。

ICANN
ICANNの説明責任経路は、なぜ一つの不服申立て制度ではないのか
ICANN の意思決定や対応に異議を唱える当事者は、同じ「不服申立て」を繰り返すのではない。再考請求、独立審査プロセス(IRP)、オンブズマンという三つの経路が、それぞれ異なる対象、申立人の資格、審査基準、救済の限界を持つ。重要なのは、経路が存在することと、元の決定を期限内に変更できることは同じではないという点だ。

IETF
先頭パケットは出た。それでも画面はまだ速くない――RFC 9828の受信証拠
送信機のログには早い時刻が残る。ところが受信機はヘッダーを待ち、失った precinct の次を探し、メモリを確保し、ようやく低解像度の像を出すかもしれない。RFC 9828 が短くしたのは、この長い経路の一部分である。
IETF
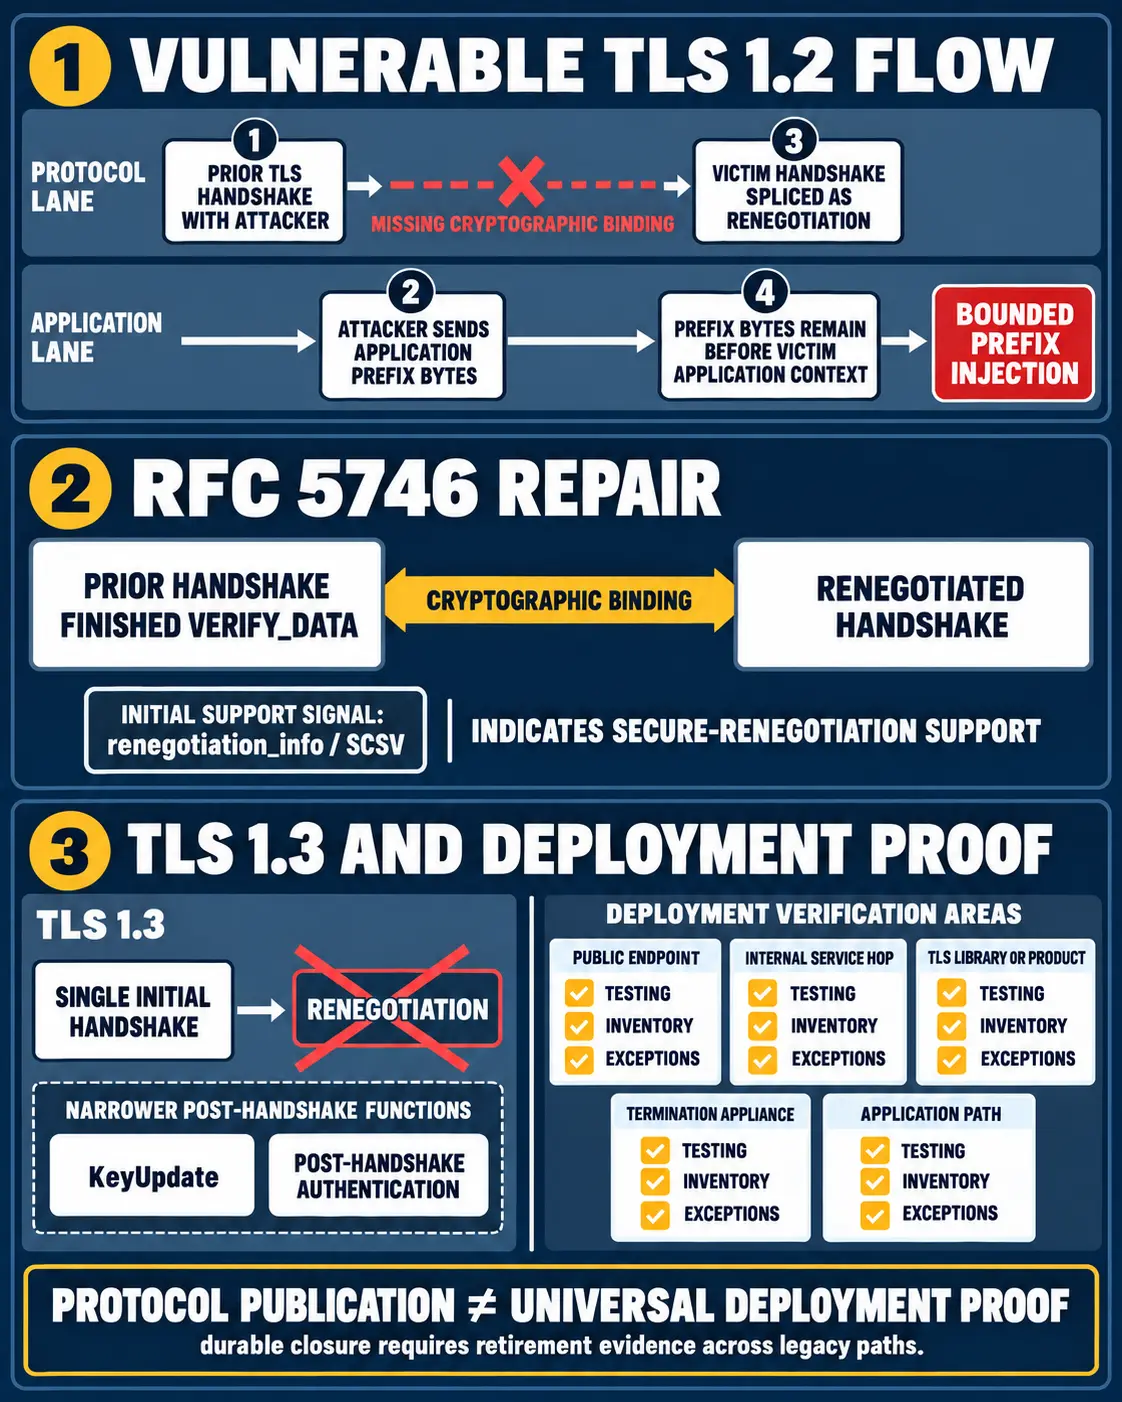
TLS再ネゴシエーションの修復はプロトコルを直したが、展開記録までは直していない
TLS の再ネゴシエーション問題は、単なる古い暗号方式の欠陥ではなかった。同じ接続上で続けて行われるハンドシェイク同士を暗号学的に結び付ける仕組みがなかったため、攻撃者が先に置いたアプリケーションデータの前に、別の利用者の認証コンテキストを接続できた。RFC 5746はその境界を修復し、TLS 1.3は再ネゴシエーション自体を廃止した。しかし、仕様の公開は、稼働中の全経路が修復済みだという証明ではない。
IETF
マージは成功した。だが基準点は新しいのか――NETCONFプライベート候補
`draft-ietf-netconf-privcand-10` は、クライアントごとに編集領域を分離し、`running` との衝突を検出・解決する仕組みを提案する。編集の混入を防ぐことと、比較の完全性、判断権限、実運用への反映、サービス成果を証明することは同じではない。

インターネット史
Vern Paxsonと、パケットキャプチャではなかった接続ログ
インシデント報告書では、「観測した」がいつの間にか「起きた」に変わる。`conn.log` の一行は整然としているため、その変化に気づきにくい。Vern Paxson が築いた仕組みの価値は、通信を短い記録へ変換したことだけではない。観測機構と判断規則を分け、記録がどの視点から生まれたかを考えられる形にしたことにある。
IETF
RFC 10003はCMC転送を独立した証拠層にする
HTTP 200は CMC の封筒が往復したことを示せても、認証局が申請を承認したことまでは示さない。RFC 10003が定めるのは運び方であり、RFC 10002が定めるのは PKI 処理の結果である。両者を一つの「成功」に畳むと、配送記録が発行判断を代行してしまう。
記事
DAOportのRIPE NCC会員資格は、実際のネットワーク運用をどこまで示すのか
DAOport の RIPE NCC 会員資格は、実際のネットワーク運用をどこまで示すのかの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。記事の調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

IETF
新しいMOA PDUは認可を撤回できる。検証順序はまだない
RPKI キャッシュからルーターへ MOA を渡す新しいメッセージ案は、revision 01で部分撤回とキャッシュ失効の扱いを具体化した。一方、MOA と IPv6 ROA のどちらを先に評価し、不一致時にどう戻るかは、今後の別仕様に委ねている。認可を消す手順は見えるようになったが、認可を判断へ変える分岐はまだ公開されていない。

ケースファイル
Internet Societyの権限構造――誰が決め、誰が異議を申し立てられるのか
定款、細則、理事会の公表情報、そして非営利法人法は、Internet Society に同じ種類の権限を与えているわけではない。公開記録を重ね合わせることで、組織上の権限と、その権限を実際に争う可能性を切り分けられる。

インターネット史
同じ地図を持たずに、同じ経路をたどる――RFC 1992 の Nimrod
大規模なネットワークで地図の一致を保証できないなら、全員に一致を強いるのではなく、経路を一か所で決めればよい。RFC 1992 が示したのは、その発想の強さと、そこから先は証明されないという境界だった。

IETF
Transform は合意された。それでも replay はまだ拒否されていない:RFC 9827
RFC 9827 は、IKEv2 の Transform Type 5 を ESN の有無という狭い選択から、シーケンス番号の性質を表す契約へ広げた。その契約が示すのは SA のパケットがネットワークへ入る時点までであり、受信側の anti-replay 方針や実際の破棄結果までは保証しない。
記事
LACNICが引用したASPA普及率には、その時点のスナップショットがない
「約2.9%」と「3.02%」は、どちらか一方が誤りとは限らない。LACNIC の解説記事は前者を記し、リンク先の生きたレポートは現在、後者を示す。欠けているのは小数点の勝敗ではなく、文章が参照した時点の測定状態である。
IETF
RFC 10011がTLS終端装置をセキュリティ境界に組み込む
TLS をロードバランサーで終端すると、暗号化はそこで終わる。しかし、認証された相手という主張まで消えるわけではない。その主張は別の形で RESTCONF サーバーへ渡され、最終的な権限判断に使われる。RFC 10011は、この受け渡しを単なる内部実装ではなく、セキュリティ境界そのものの移動として扱っている。
セッションマップ
ガバナンス分野
RIR監視
割り当て政策、理事会の正統性、機関の継続性を追跡する5つの地域セッション。
RIR監視を開くケースファイル
長期のガバナンス調査資料。法務・選挙・制度のストレス分析を扱います。
ケースファイルを開く番号資源社会
NRS エコシステムから得られる、会員制度・憲章・資源ガバナンスの調査・分析。
NRS セッションを開くICANN
DNS の調整、説明責任の枠組み、グローバルなマルチステークホルダープロセスの力学。
ICANN セッションを開くIETF
分断された政策環境におけるプロトコル標準化の動向と相互運用性リスク。
IETF セッションを開くインターネット史
ガバナンスの解釈と構造予測に役立つ長期サイクルのインフラ史。
歴史セッションを開くネットワーク運用者グループ
APRICOT と地域・国別 NOG エコシステムから得られる運用者向けの実装ノウハウ。
NOG セッションを開く