
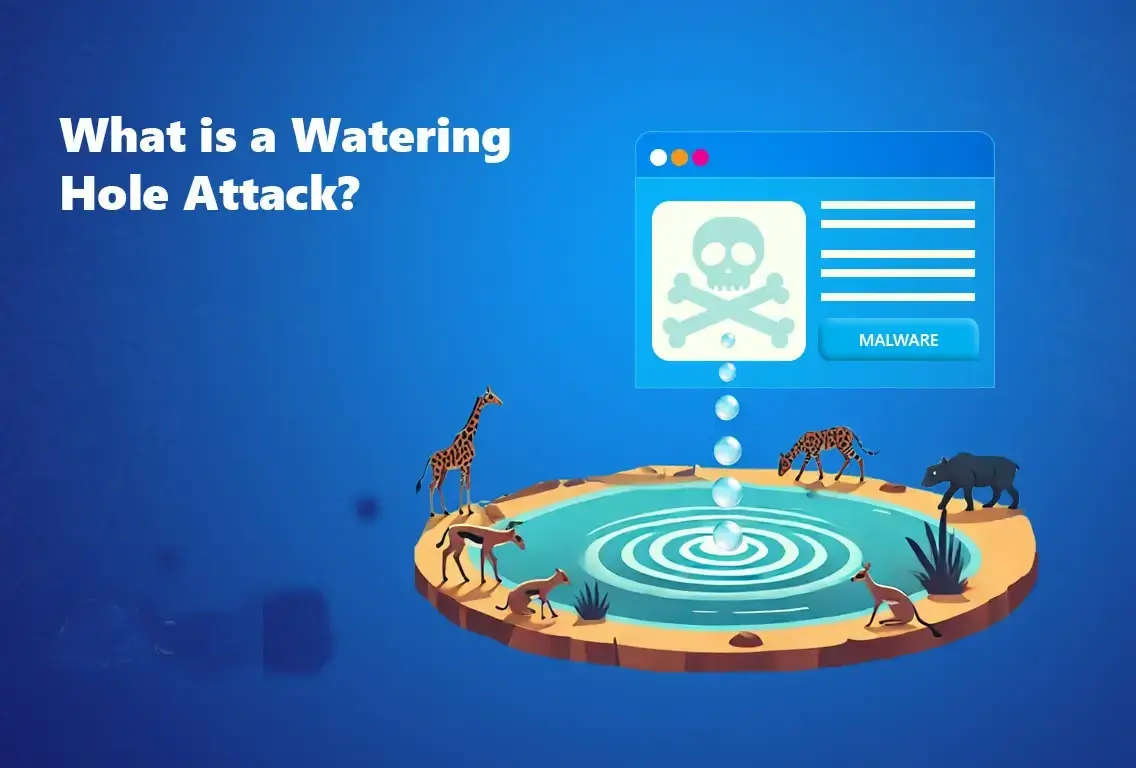
- サイバー犯罪者は、水飲み場型攻撃を利用して、トラフィックの多い Web サイトに感染させ、被害者のシステムにアクセスします。
- APNIC は、組織に対して、進化するサイバー脅威に対抗するためにセキュリティ対策を強化するよう警告しています。
発生した事象
APNIC は、サイバー犯罪者が正規の Web サイトを侵害し、ユーザーをマルウェアに感染させる高度なハッキング手法である、水飲み場型サイバー攻撃の増加を報告しました。この種の攻撃は、特定の組織や業界が頻繁に訪れる信頼できる Web サイトを標的にするため、特に危険です。
最近のインシデントでは、攻撃者がこれらの戦術を用いてスパイウェアを配布し、認証情報を盗み、企業ネットワークへのリモートアクセスを取得していることが明らかになっています。Web サイトが侵害されると、訪問者は知らずにマルウェアをダウンロードし、攻撃者がシステムに侵入することを許してしまいます。
APNIC の報告書は、組織に対して警戒を怠らず、定期的なセキュリティ監査を実施し、高度な脅威検出システムを導入して、このような攻撃から身を守るよう促しています。
重要性
水飲み場型攻撃は、長期にわたって検出されないまま大規模なユーザーグループを標的にできるため、サイバーセキュリティ上の懸念が高まっています。被害者が疑わしいリンクをクリックする必要があるフィッシング攻撃とは異なり、これらの攻撃は人々がすでに信頼している Web サイトを悪用するため、特に効果的です。
企業や政府機関の Web プラットフォームへの依存度が高まる中、オンラインインフラのセキュリティ確保は不可欠です。企業は、より厳格な Web セキュリティ対策を採用し、トラフィックを監視して不審な活動を検出し、サイバーリスクに関するユーザー教育を実施して、これらの脅威への露出を減らす必要があります。