
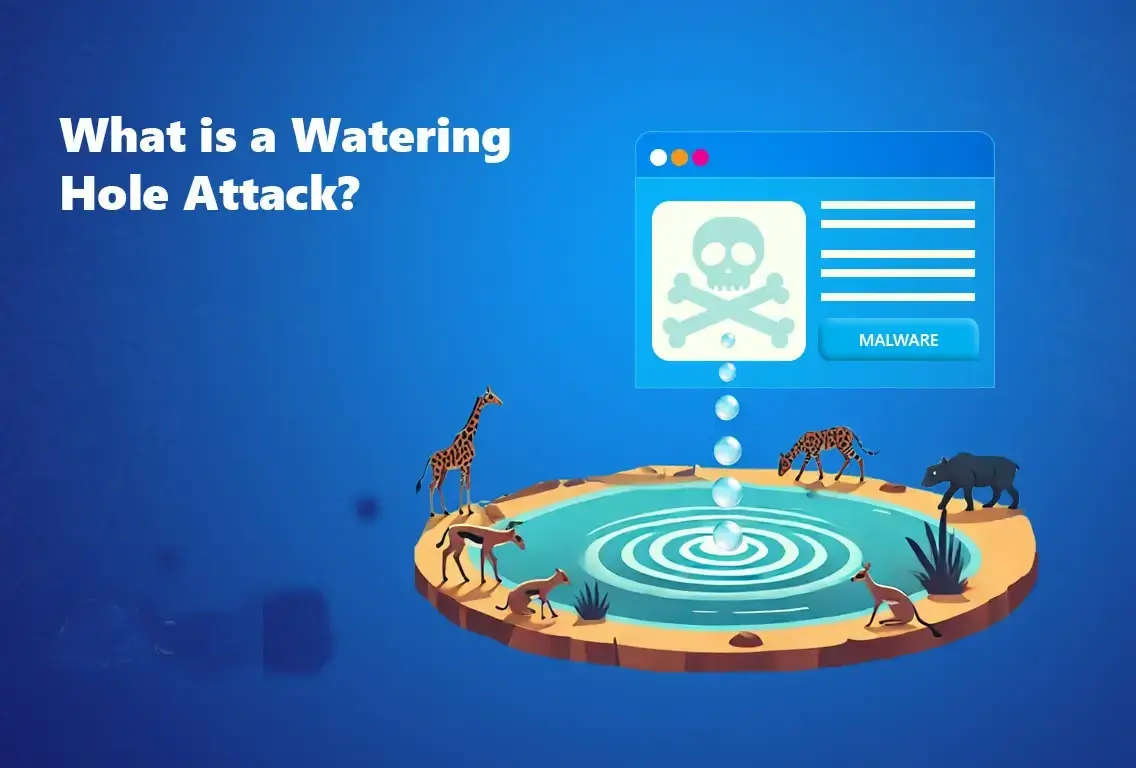
- Киберпреступники используют атаки типа «водопой», чтобы заражать популярные веб-сайты и получать доступ к системам жертв.
- APNIC призывает организации усилить меры безопасности, чтобы противостоять этим меняющимся киберугрозам.
Что произошло
APNIC сообщил о росте кибератак типа «водопой» — изощрённой хакерской техники, при которой киберпреступники взламывают легитимные веб-сайты, чтобы заражать пользователей вредоносным ПО. Такой тип атак особенно опасен, потому что он нацелен на доверенные сайты, которые часто посещают представители конкретных организаций или отраслей.
Недавние инциденты показали, что злоумышленники используют эти методы для распространения шпионского ПО, кражи учётных данных и получения удалённого доступа к корпоративным сетям. После взлома сайта посетители, сами того не зная, загружают вредоносное ПО, что позволяет хакерам проникать в их системы.
В отчёте APNIC содержится призыв к организациям сохранять бдительность, регулярно проводить аудиты безопасности и внедрять продвинутые системы обнаружения угроз, чтобы защититься от подобных атак.
Почему это важно
Атаки типа «водопой» становятся всё более серьёзной проблемой в сфере кибербезопасности, поскольку они могут охватывать большие группы пользователей и при этом долгое время оставаться незамеченными. В отличие от фишинговых атак, требующих, чтобы жертвы переходили по подозрительным ссылкам, такие атаки эксплуатируют сайты, которым люди уже доверяют, что делает их особенно эффективными.
По мере того как компании и государственные органы всё сильнее зависят от веб-платформ, защита онлайн-инфраструктуры становится критически важной. Компаниям следует внедрять более строгие меры веб-безопасности, отслеживать трафик на предмет подозрительной активности и повышать осведомлённость пользователей о киберрисках, чтобы снизить подверженность этим угрозам.