
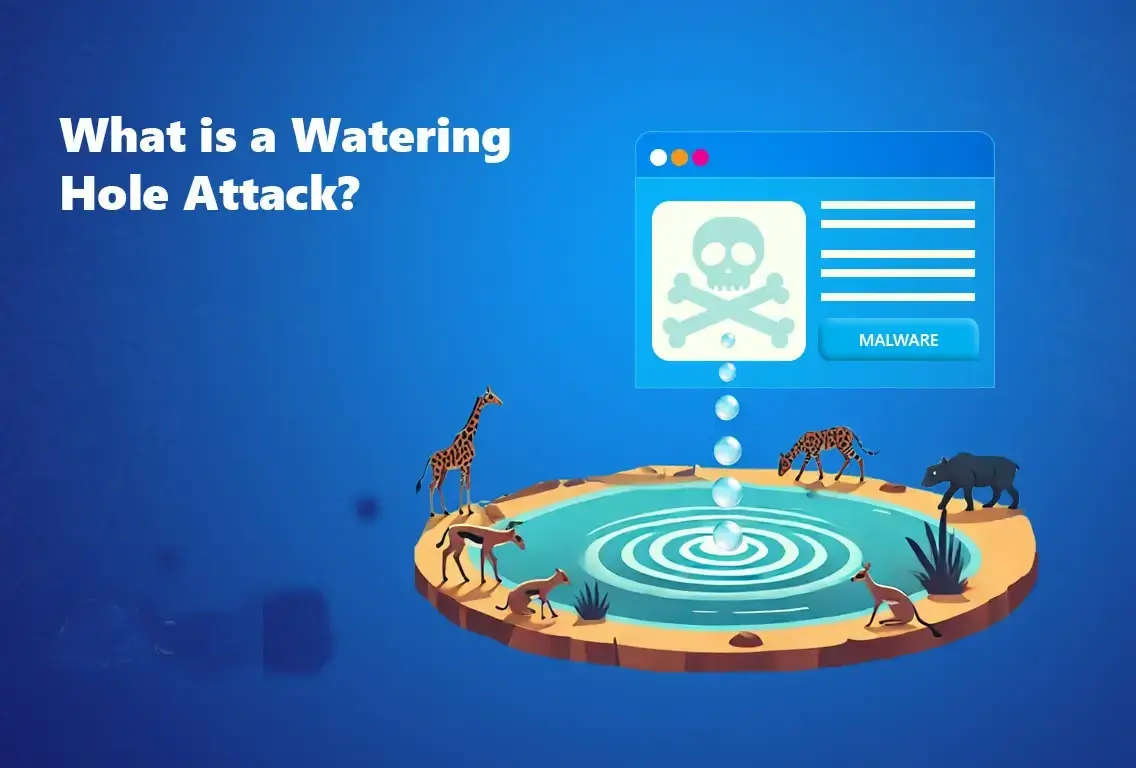
- يستخدم مجرمو الإنترنت هجمات نقاط المياه لإصابة مواقع الويب عالية الزيارة والوصول إلى أنظمة الضحايا.
- تحذر APNIC المؤسسات من تعزيز الإجراءات الأمنية لمواجهة هذه التهديدات الإلكترونية المتطورة.
ما الذي حدث
أعلنت APNIC عن زيادة في الهجمات الإلكترونية من نوع نقاط المياه، وهي تقنية قرصنة متطورة حيث يقوم مجرمو الإنترنت باختراق مواقع ويب شرعية لإصابة المستخدمين ببرامج ضارة. هذا النوع من الهجمات خطير بشكل خاص لأنه يستهدف مواقع ويب موثوقة يزورها بشكل متكرر مؤسسات أو صناعات معينة.
أظهرت حوادث حديثة أن المهاجمين يستخدمون هذه التكتيكات لتوزيع برامج التجسس، وسرقة بيانات الاعتماد، والحصول على وصول عن بعد إلى شبكات الشركات. بمجرد اختراق موقع ويب، يقوم الزوار دون علمهم بتنزيل برامج ضارة، مما يسمح للمتسللين بالتسلل إلى أنظمتهم.
يحث تقرير APNIC المؤسسات على البقاء يقظة، وإجراء تدقيقات أمنية منتظمة، وتنفيذ أنظمة متقدمة للكشف عن التهديدات للحماية من مثل هذه الهجمات.
لماذا هذا مهم
هجمات نقاط المياه هي مصدر قلق متزايد في مجال الأمن السيبراني نظرًا لقدرتها على استهداف مجموعات كبيرة من المستخدمين مع البقاء غير مكتشفة لفترات طويلة. على عكس هجمات التصيد التي تتطلب من الضحايا النقر على روابط مشبوهة، تستغل هذه الهجمات مواقع الويب التي يثق بها الأشخاص بالفعل، مما يجعلها فعالة بشكل خاص.
بينما تعتمد الشركات والهيئات الحكومية بشكل متزايد على المنصات الإلكترونية، فإن تأمين البنية التحتية عبر الإنترنت أمر ضروري. يجب على الشركات تبني إجراءات أمنية أكثر صرامة للويب، ومراقبة حركة المرور للكشف عن الأنشطة المشبوهة، وتوعية المستخدمين بالمخاطر الإلكترونية لتقليل التعرض لهذه التهديدات.