
Strategic Circle 向けブリーフィング
参加すると、ログイン後に戦略解説を閲覧できます。
ストラテジックサークルに参加ガバナンス / IETF
IETF は、あらゆるネットワークが動かすプロトコルを書いています。ドラフト、ワーキンググループの議論、公開された標準を追い、本番環境に届く前に運用者への影響を解説します。

最新の報道
1,656件の記事
IETF
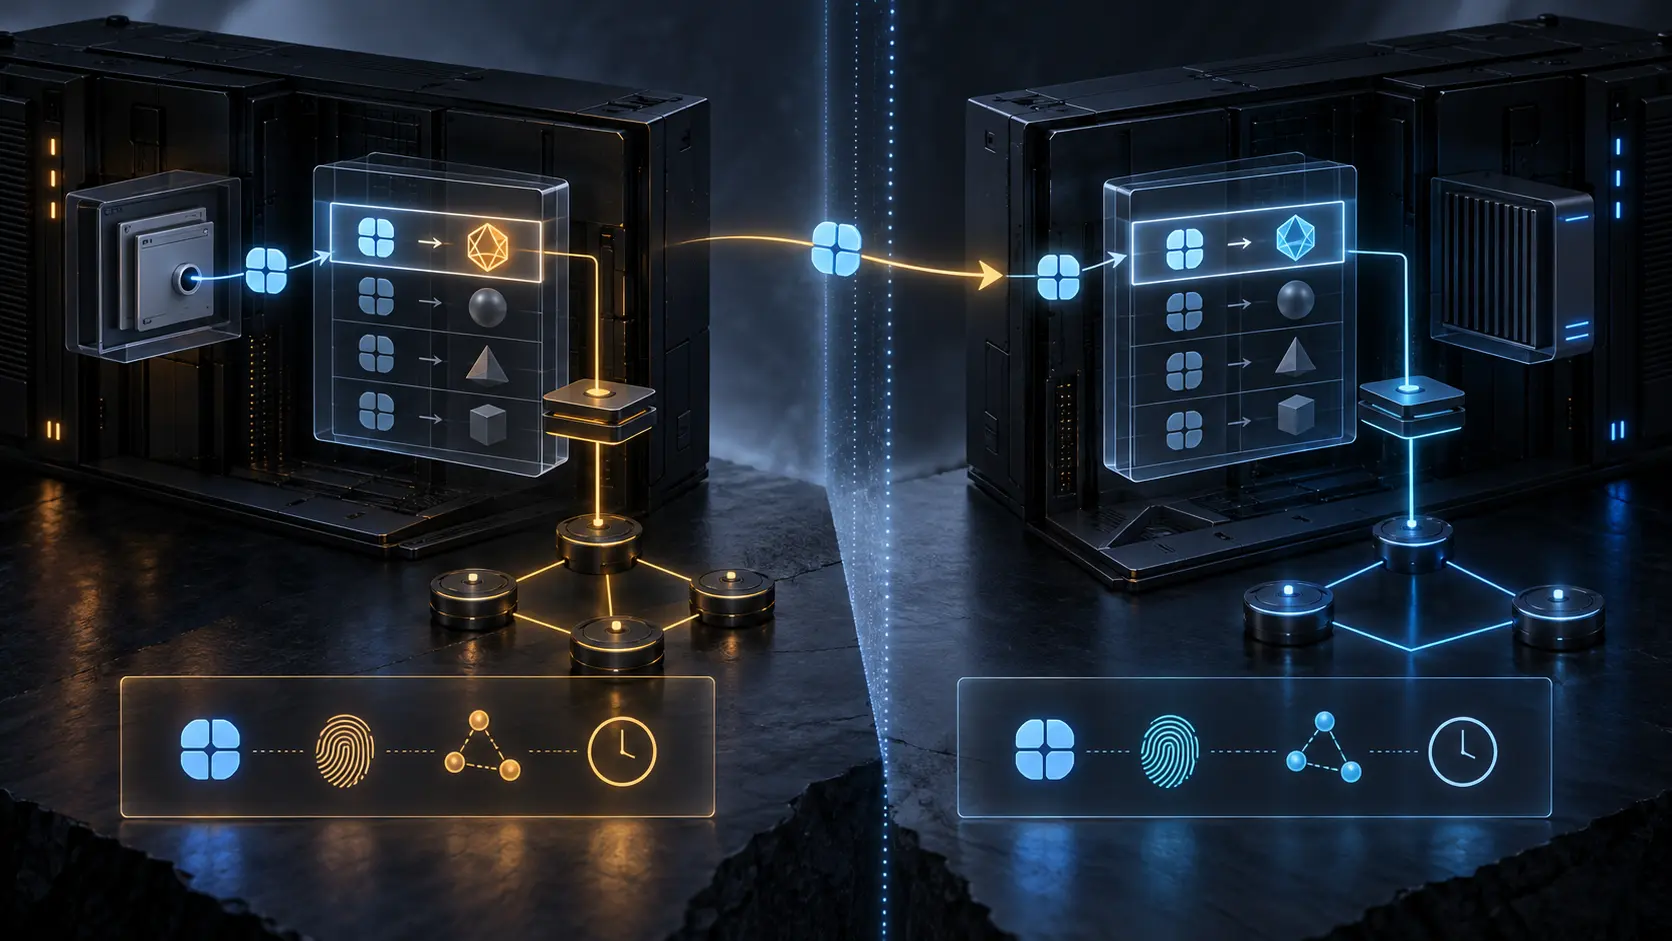
LSI は古い IPv4 アプリケーションを動かすための巧妙な橋である。橋の番号を世界共通の住所だと思った瞬間、その利点は誤帰属へ変わる。
IETF
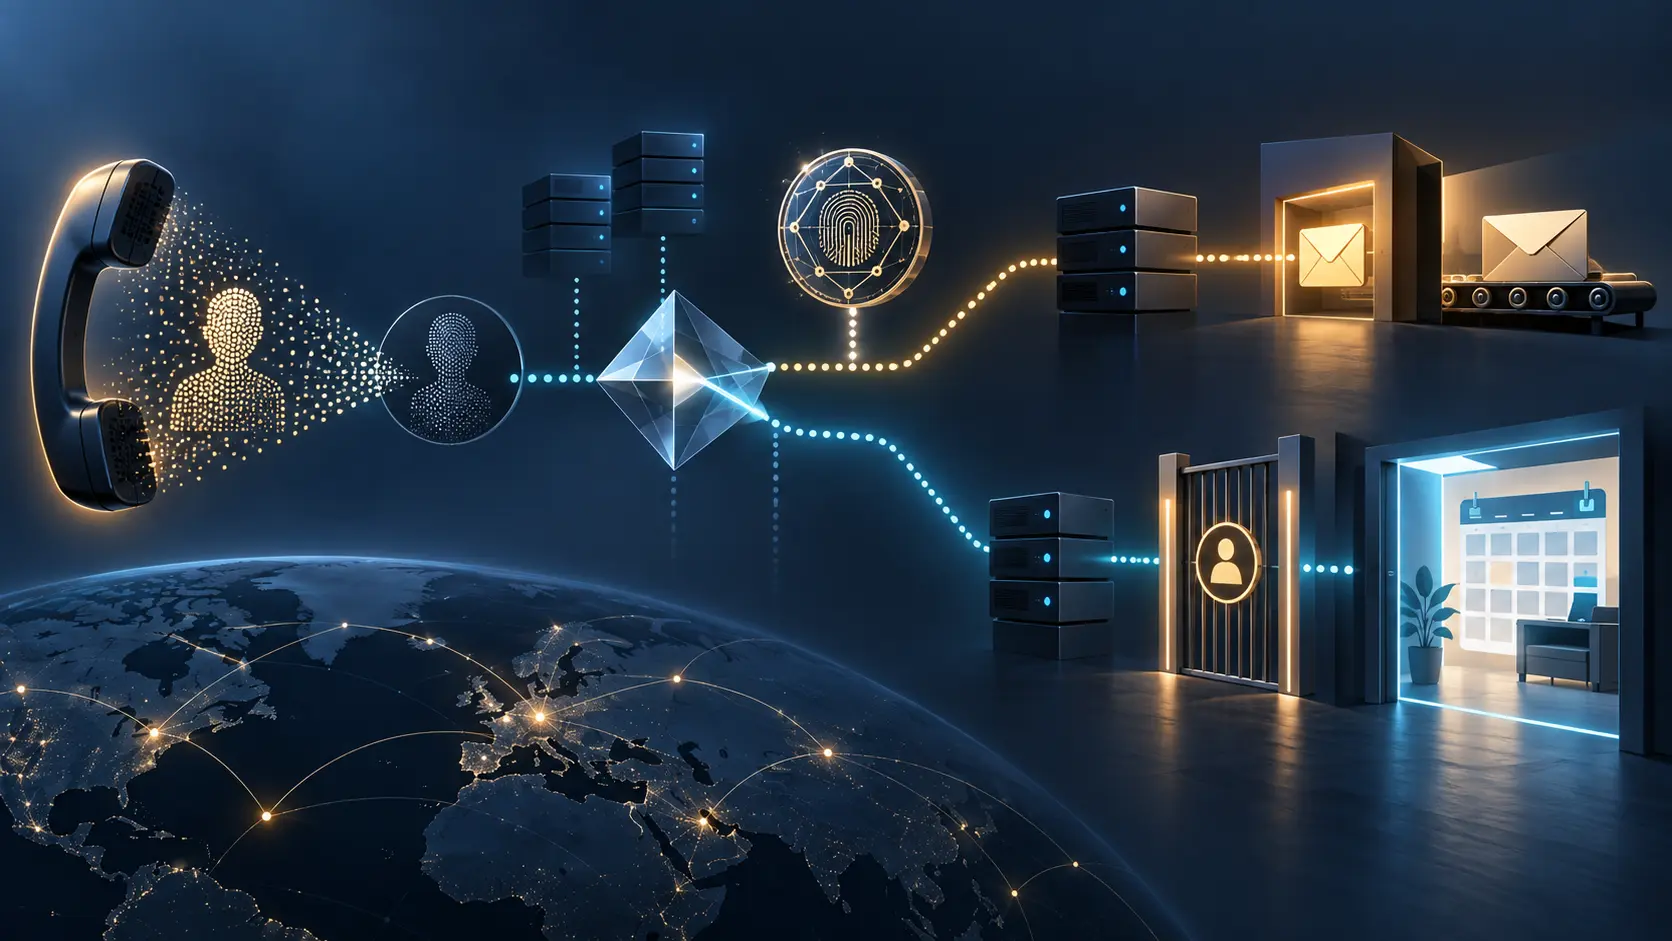
ENUM の NAPTR レコードが、氏名と勤務先を連想できる CalDAV URI を返した。サーバーは認証前の閲覧を拒み、予定内容は漏らしていない。それでも発見層では、電話番号と組織の関係がすでに公開されていた。RFC 5333 が示すプライバシー境界は、アクセス制御より一段手前にある。

IETF
multicast 宛ての GRE で`0x8847`を見つけても、それだけでは違反とは言えない。RFC 5332では downstream-assigned top label なら正しい値である。ところが、その tunnel が別の手続きによって upstream assignment 専用と定められていれば、同じ値は error となり packet は discard される。判断を作るのは codepoint と契約の join である。

IETF
RFC 5334 の `codecs` パラメータは任意である。外側の宣言が空でも、Ogg 内部の論理ビットストリームと識別子は消えない。欠測と不在を同一視すれば、交渉の省略がコンテナの事実に書き換わる。
IETF
RFC 5330のカウントは、あるリンクを通るゼロ予約帯域の TE LSP 数を伝える。そこに保護要求、迂回路との対応、共有容量、切替試験の結果は含まれない。それでも監視画面では、数えられた主 LSP がそのまま「保護済み」の母数へ変換されやすい。緑色なのはインベントリーであって、復旧能力ではない。

IETF
二つのインターフェースで同じ context label が見つかり、グローバル在庫は重複違反と判定した。RFC 5331 の lookup では、受信 LAN インターフェースもキーに含まれる。別 LAN の同値は安全に共存し、同じ LAN の同値だけが実際の誤配送を生み得る。番号だけを集めた監査は、偽陽性と見逃しを同時に作る。

IETF
同じ Link TLV に同種の sub-TLV が二つ入り、後の値だけが更新後のように見えた。一般的な辞書型パーサーは後勝ちで保存する。しかし RFC 5329 の規則は逆であり、最初より後のインスタンスを無視する。きれいに正規化されたデータが、受信ルーターの判断と違う。その差は順序を捨てた瞬間に復元不能になる。
IETF
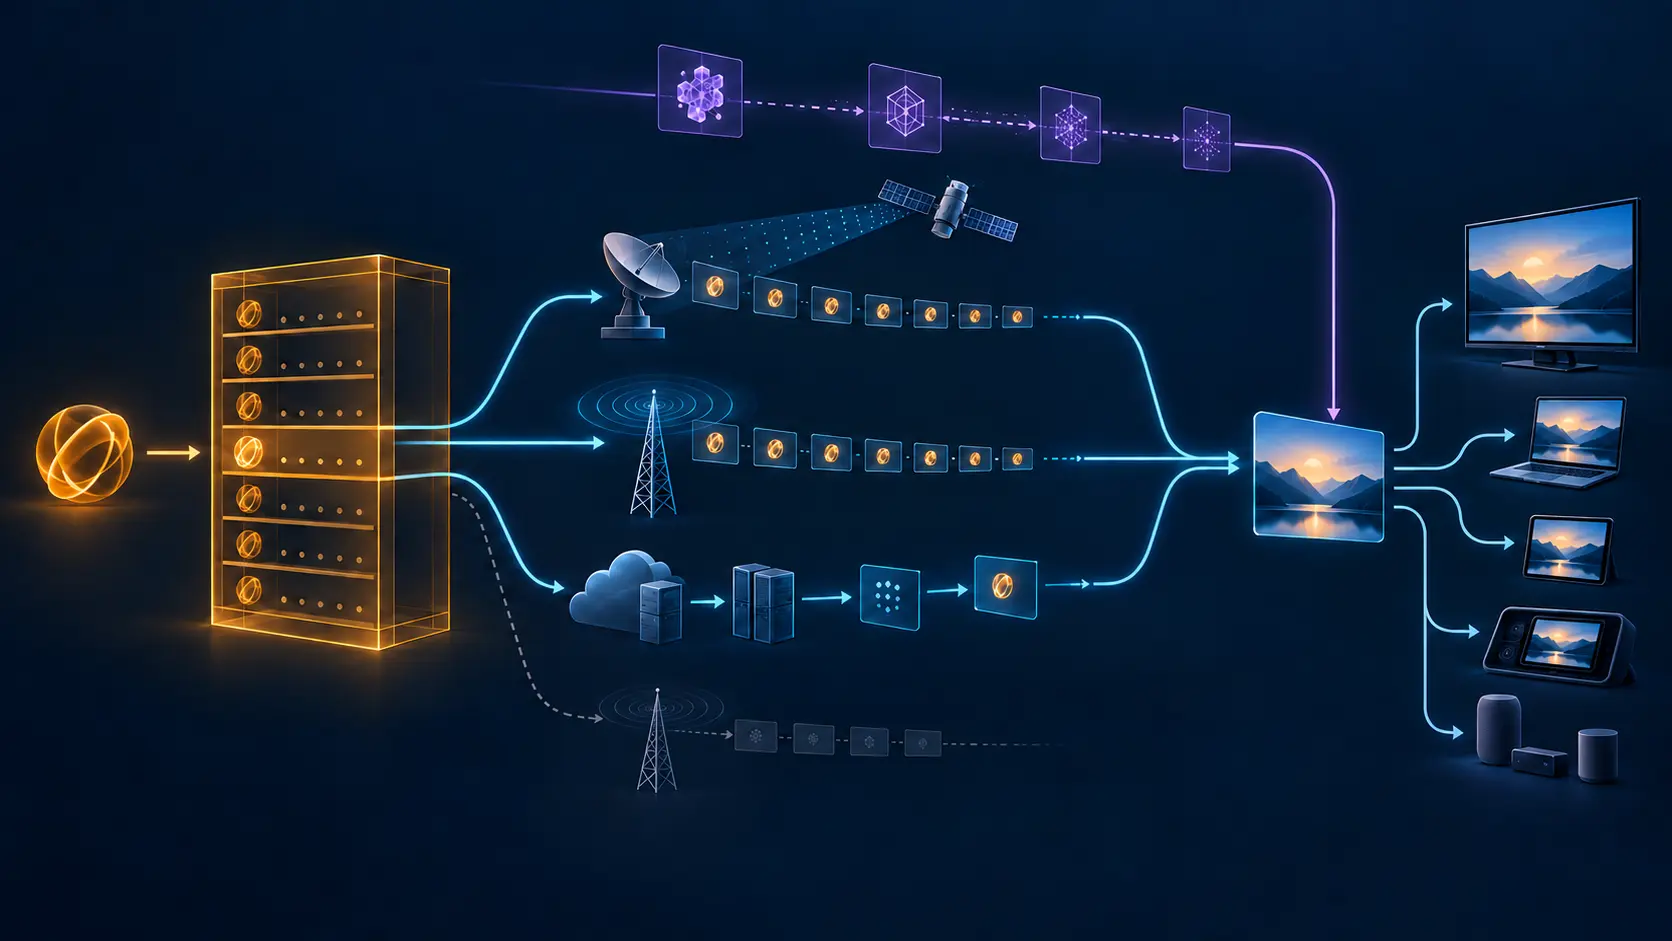
RFC 5328 は `urn:dvb` を一つの永続名として扱うが、その解決経路を一つにはしなかった。受信専用のテレビ端末は放送ストリームから情報を得て、家庭内 IP 端末は別の入口を探せる。同じ名前を持つことと、同じ到達性・権限・結果を持つことは別である。
IETF
RFC 5327 の Cookie は、セッション開始時に固定される札ではない。長い伝搬時間のあいだにも値は延長され、再送時にはその時点の値へ包み直す必要がある。元のセグメントを完全に保存できたことと、現在の受信側がそれを受理すべきことは、別の事実である。

IETF
深宇宙や断続回線では、再送一回にも次の通信窓までの待ち時間が伴う。RFC 5326 の LTP は、その費用をデータブロックの「赤い前半」と「緑の後半」に分けて配分する。にもかかわらず、運用画面が session complete を「全データ配送済み」と表示すれば、設計が守った境界を人間の言葉が消してしまう。
IETF
RFC 5324 の `t11FcSpSaPairTable` は、Fibre Channel の双方向 SA ペアを現在の状態として示す。しかし実際のフレーム処理は方向と順序付き Traffic Selector に依存する。SA の存在を配送やアプリケーション成功へ短絡してはならない。

IETF
RFC 5320 の実験的な SEAL は、外側 IPv4 の断片化を許し、その報告で次の送信サイズを調整する。観測は一度の調整を正当化できるが、狭いリンクの特定、再構成、上位層への配送、実運用の権威までは証明しない。

IETF
RFC 5323 の WebDAV SEARCH では、サーバーが処理量を抑えるため結果を打ち切れる。返された部分集合が指定どおり整列していても、その百件が全候補の上位百件だとは限らない。順序、完全性、可視性、検索時点はそれぞれ別の証拠である。

IETF
RFC 5318 の私設 SIP ヘッダーは、PoC サーバーが入れ子の URI リストを展開できなかった場所を制御サーバーへ返す。その応答には、方針上開示できるメンバーだけが添えられることもある。ここで観測できるのはサーバーの処理限界と限定的な開示であり、利用者の意思でも、端末への到達でも、セッションの成否でもない。
IETF
RFC 5311 は、ひとつの物理 IS に追加システム ID を与え、256 個という LSP 番号の上限を越えて情報を広告できるようにする。LSDB には Virtual IS が増えるが、機器や障害領域が増えたわけではない。追加情報を利用できるのは、ゼロ番 LSP、エイリアス、非対称な合成リンク、親の overload 状態が一つの証拠として成立するときだけだ。

IETF
リンク属性が増え、通常の LSP 集合に収まらなくなったとき、RFC 5311は Additional system-id で新しい掲載面を与える。ただし掲載面は発言権ではない。Virtual IS が示す属性は、元のルーター、ゼロ番フラグメント、Alias ID、Original LSP の到達性宣言に従属する。

IETF
経路計算が成功したことと、そのアドレスファミリーのパケットが通過できることは同義ではない。RFC 5308 は IS-IS に IPv6 の到達性、インターフェースアドレス、対応プロトコルを記述する語彙を与えた。しかし、共有トポロジー上の隣接関係まで IPv6 転送能力の証明に変えたわけではない。SPF の答えが正しくても、経路の途中には別の現実があり得る。

IETF
LAN をポイントツーポイントとして扱う設定は、IGP の見方を変える。RFC 5309が示すのは、見方を変えても媒体の要件は残るという事実だ。IS-IS や OSPF の隣接が上がっても、Ethernet のユニキャスト転送には next hop と MAC の対応が別に必要である。
IETF
トラフィックエンジニアリングの画面には、リンクの色、コスト、最大帯域、予約可能量が整然と並ぶ。RFC 5305を読むと、その整然さが証明する範囲が見えてくる。表示値は分散された計算材料であり、資源を確保した取引記録ではない。特に「未予約」は優先度ごとに八通りあり、物理帯域を超える値さえ仕様上あり得る。
IETF
短い経路が選ばれ、転送も成功した。その瞬間を見れば、古い機器を含む移行はうまくいったように見える。だが RFC 5302 が守ろうとするのは受信能力ではない。Level 2 から下りた情報を、どの Level 1/Level 2 境界も「下から生まれた経路」として送り返さないことである。
会員ロック解除
完全なプロフィール解説と詳細セクションを閲覧するには、ログインが必要です。
参加すると、ログイン後に戦略解説を閲覧できます。
ストラテジックサークルに参加IP 資産の所有者と経営チームのために:アライアンス向け解説、非公開レポート、アナリストの直接サポート。
Leadership Alliance に参加