
世界中の実装に影響を与えるオープン標準化団体。
ガバナンス / IETF
IETF
IETF は、インターネット基盤に影響を与え得る機関、政策プロセス、標準化活動、レジストリ運用、説明責任をめぐる紛争、実装シグナルを追跡します。BTW.MEDIA は、公開された報道、出典に基づく分析、制度的背景、長期にわたるケースの継続報道を整理し、読者が世界のネットワークエコシステム全体で、意思決定のポイント、ガバナンス上のリスク、運用の継続性、正統性をめぐる論点、政策の結果を追えるようにしています。RIR や標準化団体、ICANN のプロセス、ネットワーク運用者グループ、公共政策に関わる主体、説明責任をめぐる紛争、裏付けとなる証拠を比較したい読者は、このページで、どのプロセスが単なる手続きに過ぎないのか、どのシグナルが運用上の前提を変え得るのか、どのコミュニティが影響を受けやすいのかを確認できます。
グローバルプロトコルガバナンス相互運用性リスク

プロトコル策定プロセスと標準の正当性。
ベンダーと事業者にわたる、仕様から実装までのギャップ。
主要な標準の変更は通常、120日以上のサイクルでシステムに影響を与えます。
最新の報道
IETFの最新情報
863件の記事
IETF
Tim Bruijnzeelsと、サブツリー全体を無効にしなくなったRPKI過剰申告
証明書の誤りを見つけることと、その誤りの外側まで止めることは同じではない。RPKI ではかつて、CA 証明書が権限外の資源を一つ含むだけで、配下の正当な資源まで検証経路を失い得た。Tim Bruijnzeels が共同執筆した RFC 8360は、権限を広げずに障害範囲を狭めるため、「書かれた集合」ではなく「経路で証明できた交差部分」を使う方法を定めた。

IETF
応答できた時点では、Onion鍵の証明はまだ終わっていない:RFC 9799
Onion Service の証明書発行では、時系列を崩すと証拠の意味が変わる。サービスへの到達、ACME アカウントの認証、Onion 身元鍵による証明、記述子の伝播、CAA の確認、最終 CSR は、同じ「成功」の別名ではない。RFC 9799 は各段階に固有の鍵と期限を与える。

IETF
IETF–W3Cという名称は、単一組織の証明ではない
IETF と W3C を結ぶ公開記録は、標準化と Web 技術をめぐる協力の歴史を示す。しかし、その関係を一つの法人、共通の管理主体、または統一された責任経路として読むことはできない。問題は、協力が存在するかではなく、どの文書がどの権限を示し、異議申立てや責任追及を誰に向けるべきかである。

IETF
Company-Certsエンドポイントではトラストアンカー更新の承認者は証明できない
ある朝、アプリケーションが会社ドメインの HTTPS エンドポイントから二つのプライベート CA チェーンを取得した。旧チェーンも新チェーンも有効で、用途も許可ドメインも一致している。新しい方の`valid_from`が後なので、クライアントは草案どおりにそれを選ぶ。TLS も JSON も証明書パスも正常だ。それでも、「このアプリが新しいアンカーを信頼してよいと社内で誰が認めたのか」という問いだけは、どの成功ログにも答えがない。
IETF
カーソルが覚えていたのは位置であって、時刻ではない
YANG リストのページングは、フィルター、ソート項目、ロケール、方向、再開位置を正確に引き継げる。これにより問い合わせの連続性は監査できる。しかし、複数ページが同じ瞬間のデータであることまでは保証されない。

IETF
Michael Tüxenと、なお誤り検出を必要としたSCTPゼロチェックサム
チェックサム欄がゼロでも、検査責任までゼロになったわけではない。RFC 9653が認めたのは、別の誤り検出方式へ責任を移すための、アソシエーション単位の限定的な合意である。Michael Tüxen らは、性能上の重複を減らす提案に、相手の承諾、経路の安全性、例外パケット、復帰期限という運用可能な境界を与えた。

IETF
ワークロード資格情報は根拠となる証明判断より長く残り得る
有効な資格情報を提示したワークロードを、従来型サービスが拒む理由はない。署名は正しく、期限内で、失効情報もない。ところが、その資格情報が発行された直後にワークロードがドイツからフランスへ移動していたらどうなるか。国という根拠は古くなっても、欧州という根拠は保たれる。検証成功という一語では、この差を扱えない。
IETF
Mark Handleyと、originをまたいで比べられないSDPバージョン
差分画面には二つの SDP が並んでいる。どちらも先頭は `v=0`、一方の `o=` の session version は391、もう一方は402だ。運用者が知りたいのは「どちらが新しいか」だが、数字だけを見れば問いの立て方を誤る。二つの origin が異なれば、それぞれの版番号は別の履歴に属する。Mark Handley が共同で築いた SDP は、短い一行の中で身元と改訂を分けた。運用側がその組を切り離してはならない。

IETF
鍵透明性の証明では誰に検索を許したか監査できない
鍵透明性の検証が成功しても、その検索を入口で許可した判断まで正しかったとは限らない。KEYTRANS が確かめるのは、アプリケーションの門を通過した後の応答とログの整合性だ。誰が何を尋ねられるかという権限は、その一歩手前に残されている。

IETF
ストリームは順序どおり届いた。それでもネットワークの結果は未証明だ
`<rpc-reply><ok/></rpc-reply>` は、運用画面では終点に見えやすい。接続は成立し、相手は認証され、バイトは順序どおり届き、サーバーは成功を返した。しかし、設定が装置の実際の状態になり、ネットワークが意図どおり動いたかという問いは、そのどの表示よりも先にある。

IETF
エージェント探索は選択前から意図を漏らす
ある調達エージェントが、フランス国内で稼働し、珍しい資格証明を受け付け、特定のモデル群に対応し、一時間以内に起動できる推論サービスを探す。まだ提供者への接触も選択もない。それでも検索条件は、買い手の法域上の制約、技術構成、予定時刻をすでに語っている。探索は意思決定の前にある中立な作業ではない。意思決定が最初に外へ現れる場所である。

IETF
RPKIバリデータに必要なのは「正常なキャッシュ」だけでなく監査証跡だ
障害対応の場で「その時点では正常表示でした」と言われても、調査は終わらない。どのリポジトリに到達し、どのオブジェクトを退け、どのトラストアンカーとローカル例外を使ったのか。次の同期で画面が更新されれば、正常だったという表示だけが残り、判断材料は消えてしまう。
IETF
エンベロープは読めた。観測はまだ証明されていない
`draft-ietf-netconf-notif-envelope-05` は、YANG-Push 通知のメタデータをメッセージと一緒に下流へ運べるようにする。相関は改善するが、正常な解析だけで本人性、連続性、時刻、内容保全、運用上の事実が同時に証明されるわけではない。

IETF
委任チェーンは権限を絞れても意図までは運べない
検証画面の緑色は、問いを一つずつ閉じるためにある。署名は正しいか。親が束縛した鍵が次の token を発行したか。権限や audience は広がっていないか。ところが緑色を「人がこの agent によるこの結果を望んだ」という答えに読み替えた瞬間、暗号学の精密さがかえって誤解を強くする。
IETF
現場レシートは発行者から独立していても、サイト所有者に支配され得る
物理的な作業を記録する PSER の revision 03は、署名と透明性ログの間に残っていた曖昧さをいくつも整理した。同時に、レシートだけでは確認できない支配関係も明記した。透明性サービスが発行者とは無関係でも、記録対象のサイト所有者が運営していれば、収録証明は正しくても必要な独立性は証明されない。

IETF
メッセージは再構成された。それでもテレメトリーは完全とは限らない
`draft-ietf-netconf-udp-notif-26` は、高頻度の YANG 通知を低い負荷で運ぶための現実的な仕組みを示す。ただし、受信側が一つのメッセージを完成できたことと、観測対象の現実を欠落なく把握できたことは別の命題である。

IETF
ALLDISPATCHは標準化の入口ではなく、経路を決める制御面である
IETF-Wide Dispatch(ALLDISPATCH)は、提案をそのまま標準にする場ではない。重要なのは、議論された提案がどの組織、作業部会、BOF、個人投稿、または別の標準化経路へ渡され、その後に誰が正式な作業として認めるかである。
IETF
RFC 10041がOSPFの到達不能をエリア全体の判断に変える
あるリンクのメトリックが最大値でも、旧来の OSPF は「非常に高価だが到達可能」と読む。RFC 10041は同じ値に「SPF から除外する」という意味を与える。ただし、その読み方を選べるのはエリアの全ルーターが合意している間だけだ。

IETF
先頭パケットは出た。それでも画面はまだ速くない――RFC 9828の受信証拠
送信機のログには早い時刻が残る。ところが受信機はヘッダーを待ち、失った precinct の次を探し、メモリを確保し、ようやく低解像度の像を出すかもしれない。RFC 9828 が短くしたのは、この長い経路の一部分である。
IETF
TLS再ネゴシエーションの修復はプロトコルを直したが、展開記録までは直していない
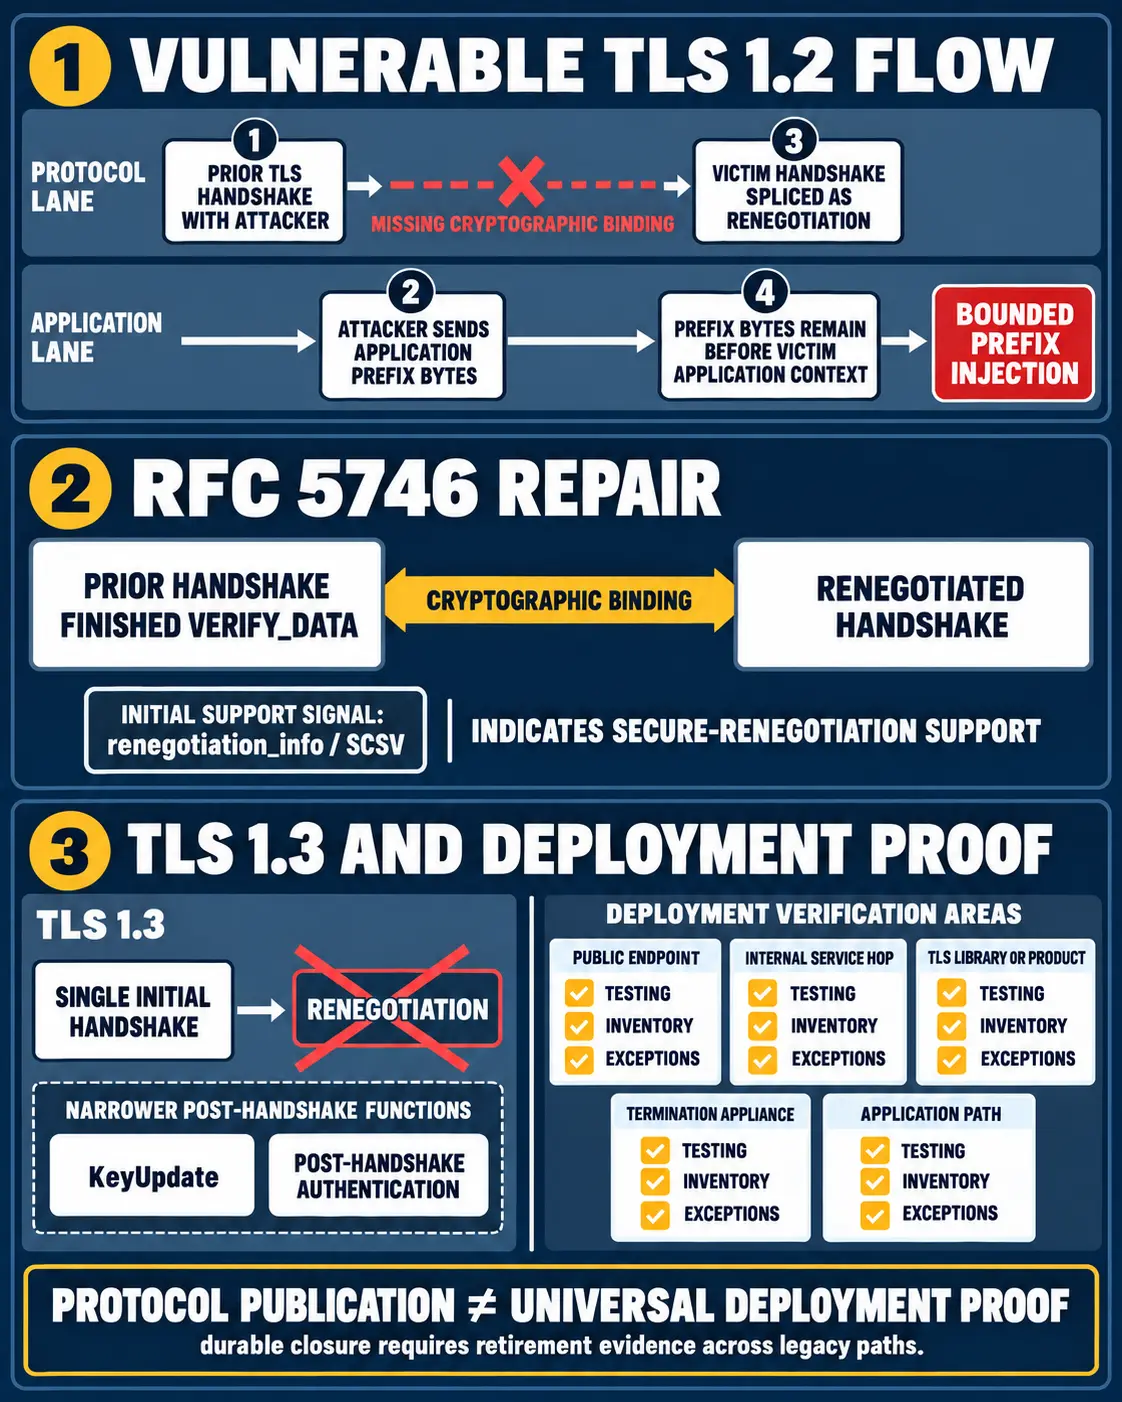
TLS の再ネゴシエーション問題は、単なる古い暗号方式の欠陥ではなかった。同じ接続上で続けて行われるハンドシェイク同士を暗号学的に結び付ける仕組みがなかったため、攻撃者が先に置いたアプリケーションデータの前に、別の利用者の認証コンテキストを接続できた。RFC 5746はその境界を修復し、TLS 1.3は再ネゴシエーション自体を廃止した。しかし、仕様の公開は、稼働中の全経路が修復済みだという証明ではない。
会員ロック解除
会員限定プロフィール分析
完全なプロフィール解説と詳細セクションを閲覧するには、ログインが必要です。
Strategic Circle 向けブリーフィング
参加すると、ログイン後に戦略解説を閲覧できます。
Strategic Circle に参加Leadership Alliance 解説
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加