Summary
- En juin 2026, le GAO comptait 117 règles fédérales en vigueur comportant des exigences de cybersécurité pour des entreprises de neuf secteurs d’infrastructures essentielles. Quatre-vingts prévoyaient au moins une des trois catégories de déclarations étudiées ; 48 portaient sur les incidents.
- Les définitions, seuils, délais et contenus demandés peuvent se chevaucher ou se contredire. Le chiffre de 80 signale un risque de doublon entre types de règles ; il ne mesure pas 80 déclarations redondantes pour une même entreprise.
- L’Office of the National Cyber Director, ONCD, était chargé de la coordination. À la clôture de l’audit en juillet 2026, le plan d’exécution de la nouvelle stratégie nationale n’était toujours pas publié.
Une intrusion, plusieurs administrations à prévenir
Quand un opérateur découvre une intrusion, il ne sait pas encore toujours quelle machine a été compromise ni jusqu’où le problème se propage. L’enquête technique et l’obligation de déclarer avancent sur deux rythmes différents. Le régulateur veut recevoir assez tôt une alerte utile. L’équipe de réponse cherche assez de faits pour ne pas envoyer une description trompeuse. Multiplier les seuils et les formulaires rend cette tension plus difficile à gérer.
Le rapport du GAO du 22 juillet 2026 dresse la carte fédérale. Ses auditeurs ont repéré 117 règles déjà établies par 37 agences et visant des entreprises dans neuf secteurs d’infrastructures essentielles. Parmi elles, 80 imposaient au moins une catégorie de déclaration proactive : incident cyber, plan ou information technique, ou résultat d’audit et d’évaluation. Le détail compte davantage que le total : 48 règles portaient sur les incidents, 52 sur les plans et autres informations techniques, 25 sur les audits ou évaluations. Certaines règles appartiennent à plusieurs catégories. Les 80 réunissaient au moins 125 exigences par type.
La famille des 48 règles de signalement d’incidents venait de 27 agences. Le texte original de l’audit relève des différences dans la définition de l’incident, le fait qui déclenche la déclaration, l’heure de départ du délai, les données à fournir et le chemin d’envoi. Ce ne sont pas des détails d’archiviste. Une équipe peut devoir décider si un événement encore mal connu franchit deux seuils juridiques différents, puis préparer deux versions de ce qu’elle sait avant que l’enquête soit terminée.
Le chiffre de 80 mérite une lecture stricte. Le GAO a classé des règles qui demandent le même genre de renseignement et a constaté des risques de répétition ou de conflit. Il n’a pas démontré que chacune des 80 règles force une entreprise donnée à déposer deux fois le même dossier. Il manque une preuve plus étroite : pour un opérateur couvert et un incident déterminé, la liste des obligations applicables, de leurs échéances et des réponses que chaque autorité accepte. Ce relevé permettrait de voir où les demandes répondent à des missions distinctes et où elles tournent autour du même fait.
Dans la finance, quinze portes possibles
Le cas du secteur financier rend le problème tangible. Selon le GAO, une entreprise peut relever de plusieurs des quinze règles existantes de déclaration d’incident, suivant son activité et son statut. Les autorités bancaires, boursières, de marchés de matières premières et de protection des consommateurs n’ont pas les mêmes mandats. Leur diversité justifie certaines questions propres à chaque risque. Elle ne dispense personne d’expliquer à l’opérateur comment une information déjà transmise circule entre les guichets.
Au moment de l’audit, une règle transversale issue du Cyber Incident Reporting for Critical Infrastructure Act, ou CIRCIA, était encore proposée. Elle pouvait ajouter une obligation à des entités déjà soumises à des règles sectorielles ; elle ne figure pas parmi les 117 règles établies. L’agence CISA avait envisagé une exception pour des déclarations substantiellement similaires, permettant qu’un seul envoi remplisse deux obligations. Cette idée n’était pas encore une voie de dépôt dont l’opérateur pouvait se servir.
Le changement décisif serait une équivalence juridique explicite, une transmission fiable et un accusé de réception reconnu par chaque autorité concernée.
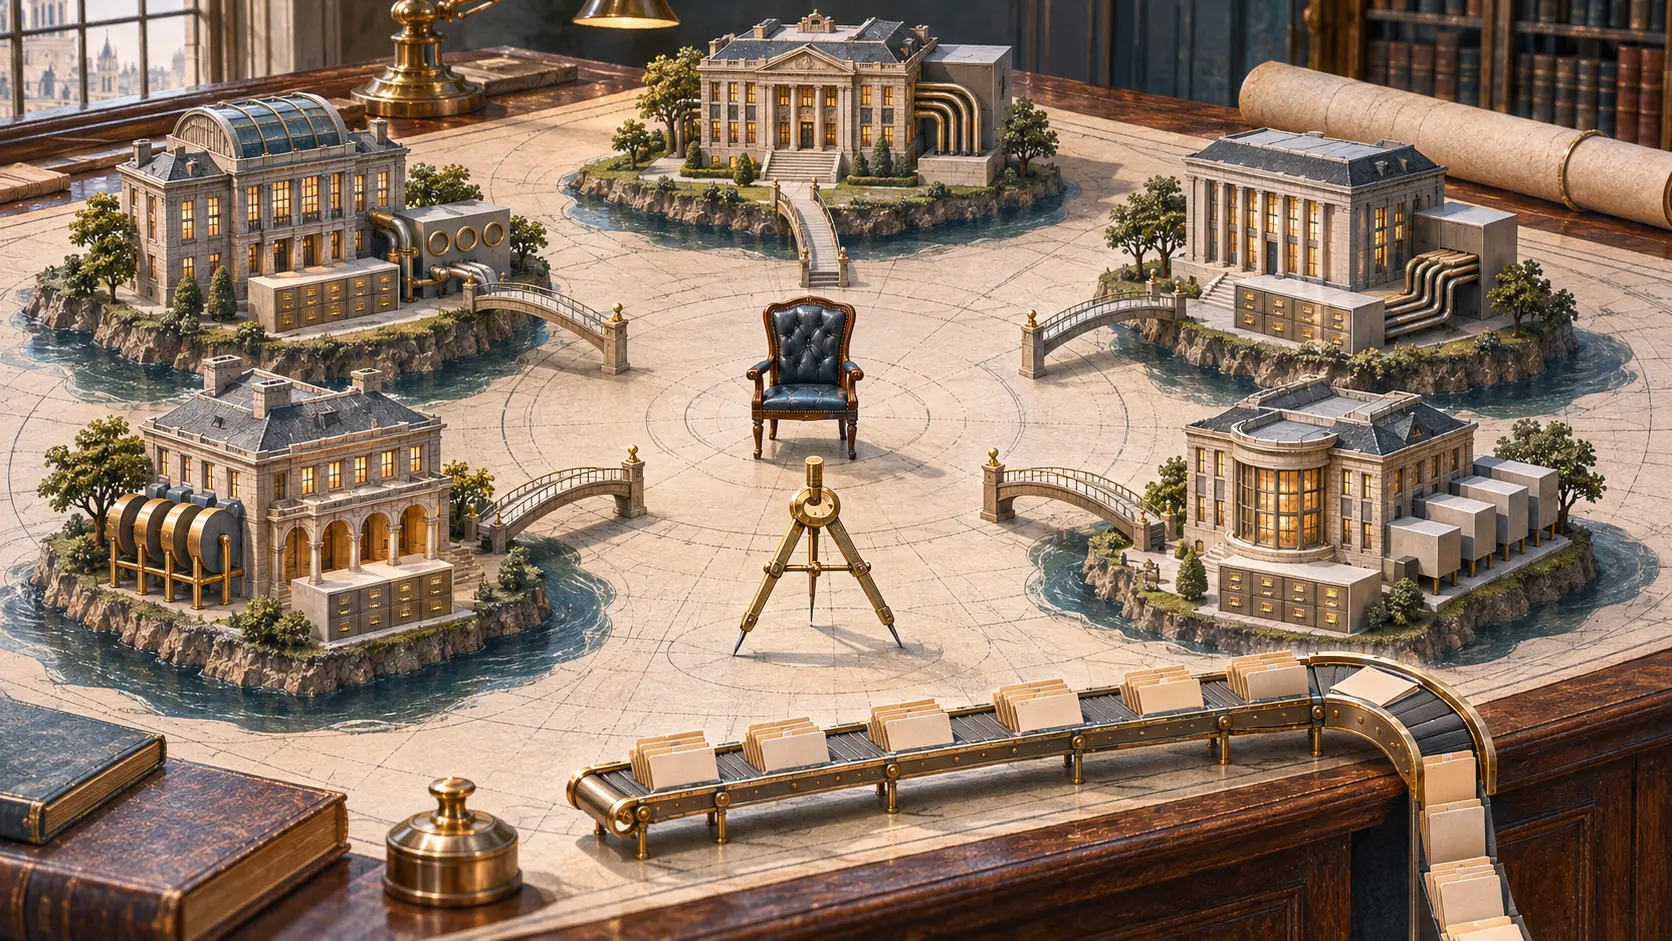
Les autres catégories montrent que l’enjeu dépasse l’appel d’urgence. Un fournisseur travaillant pour plusieurs agences fédérales peut devoir remettre des documents semblables sur ses plans de sécurité ou ses audits. Un acteur des transports peut devoir produire des plans au titre de sept règles fédérales au maximum, selon ses activités. Chaque agence additionne ses besoins propres. L’entreprise additionne les heures nécessaires pour les traduire, les vérifier et les expédier. Cette charge ne figure pas sur le diagramme de gouvernance.
Le chef d’orchestre attend sa partition
Le Congrès a confié à l’ONCD la coordination de l’harmonisation des règles cyber fédérales. D’autres mécanismes ont été créés. Le Cyber Incident Reporting Council a nourri huit recommandations reprises dans un rapport du Department of Homeland Security de 2023, notamment sur les définitions, les délais et les déclencheurs. Un forum interadministratif de régulateurs avait aussi exploré des rapprochements. La stratégie nationale de mars 2026 promettait de réduire les charges inutiles et d’aligner les autorités.
Le GAO a trouvé peu de progrès vérifiables à la date de son contrôle. Le forum était inactif depuis la fin de 2024. En mai 2026, le DHS n’avait pas rendu compte de l’avancement des huit recommandations. Le GAO avait demandé des informations à l’ONCD en septembre 2025 puis en juin 2026, sans réponse à cette dernière date. En juillet, le plan d’exécution de la nouvelle stratégie n’était pas public. Il restait donc à attribuer les décisions : qui fixe le vocabulaire commun, qui tranche les conflits d’échéances et qui certifie qu’un envoi compte pour plusieurs autorités ?
Une preuve publique utile serait un tableau vivant des règles : entreprise couverte, seuil, instant de départ, délai, champs demandés, destinataire, partage autorisé et accusé de réception. Il faudrait nommer le bureau qui le tient à jour lorsque la réglementation change. Une simulation avec une entreprise relevant de deux secteurs testerait alors la route réelle du signalement et le travail de réponse technique. Le résultat montrerait si l’État reçoit plus vite des informations exploitables et si l’opérateur garde du temps pour contenir l’attaque.
Le gouvernement peut demander des comptes aux opérateurs d’infrastructures essentielles. Il doit aussi rendre lisible sa propre file d’attente. Une alerte reçue trois fois dans trois formats n’est pas nécessairement trois fois mieux comprise.
Sources : page du rapport du GAO ; rapport original de 36 pages.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé au Cercle stratégique
Cercle stratégique
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre le Cercle stratégiqueRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance