Résumé
- Le rapport public SOC 3 sur les systèmes d’attribution et de tenue des registres d’IANA donne un avis favorable pour la période du 1er décembre 2024 au 30 novembre 2025. ICANN indique que le rapport SOC 2 correspondant a relevé une exception en novembre 2025 et qu’elle a immédiatement engagé des mesures correctives.
- Le SOC 2 détaillé est communiqué aux organismes de surveillance concernés par les accords avec ICANN, l’IETF et les cinq registres Internet régionaux. Le public lit le SOC 3. La chaîne examinée commence à la demande d’attribution et s’achève à la publication de l’inscription approuvée ; la définition de la politique se situe en amont.
Deux rapports, deux publics
L’histoire commence par une petite dissymétrie. Le rapport public de douze pages contient l’opinion de l’auditeur indépendant : l’affirmation d’ICANN sur l’efficacité des contrôles du système RAMS est présentée de façon fidèle, dans tous ses aspects significatifs. La période examinée court du 1er décembre 2024 au 30 novembre 2025. L’auditeur signe le 12 mai 2026. Sécurité, disponibilité et intégrité du traitement composent son champ.
Puis vient le communiqué d’ICANN du 1er juin. Il précise qu’un autre examen du même système, le SOC 2, a relevé une exception en novembre 2025. ICANN dit avoir pris aussitôt des mesures pour corriger le problème. Cette phrase modifie la lecture du beau verdict public. Elle révèle qu’un test a accroché, tout en laissant la fiche du test dans un dossier dont les lecteurs ordinaires n’ont pas la clé.
Un avis favorable porte sur une conclusion formulée avec un seuil de signification. Une exception décrit un résultat de contrôle plus granulaire. Les deux informations peuvent donc être exactes ensemble. La tâche du lecteur consiste à les tenir côte à côte : l’audit fournit une assurance réelle sur un système délimité ; le communiqué signale un point de correction que cette version publique ne permet pas de situer. Aucun fait vérifié ne rattache l’exception à un registre erroné, à une panne ou à une décision concernant un titulaire de ressources.
Sur sa page consacrée aux audits, IANA explique la répartition. Le SOC 3 est public. Le SOC 2 reste confidentiel et va aux organismes de surveillance compétents en vertu du contrat entre PTI et ICANN, du mémorandum ICANN–IETF et de l’accord de service d’ICANN avec les cinq RIR. Ce choix crée deux cercles de lecture autour d’un même dispositif. Le cercle extérieur reçoit une opinion et une description générale. Le cercle intérieur reçoit le rapport qui pourrait permettre de demander : quel contrôle, quelle date de correction, quel nouveau test ?
Où commence le tapis roulant
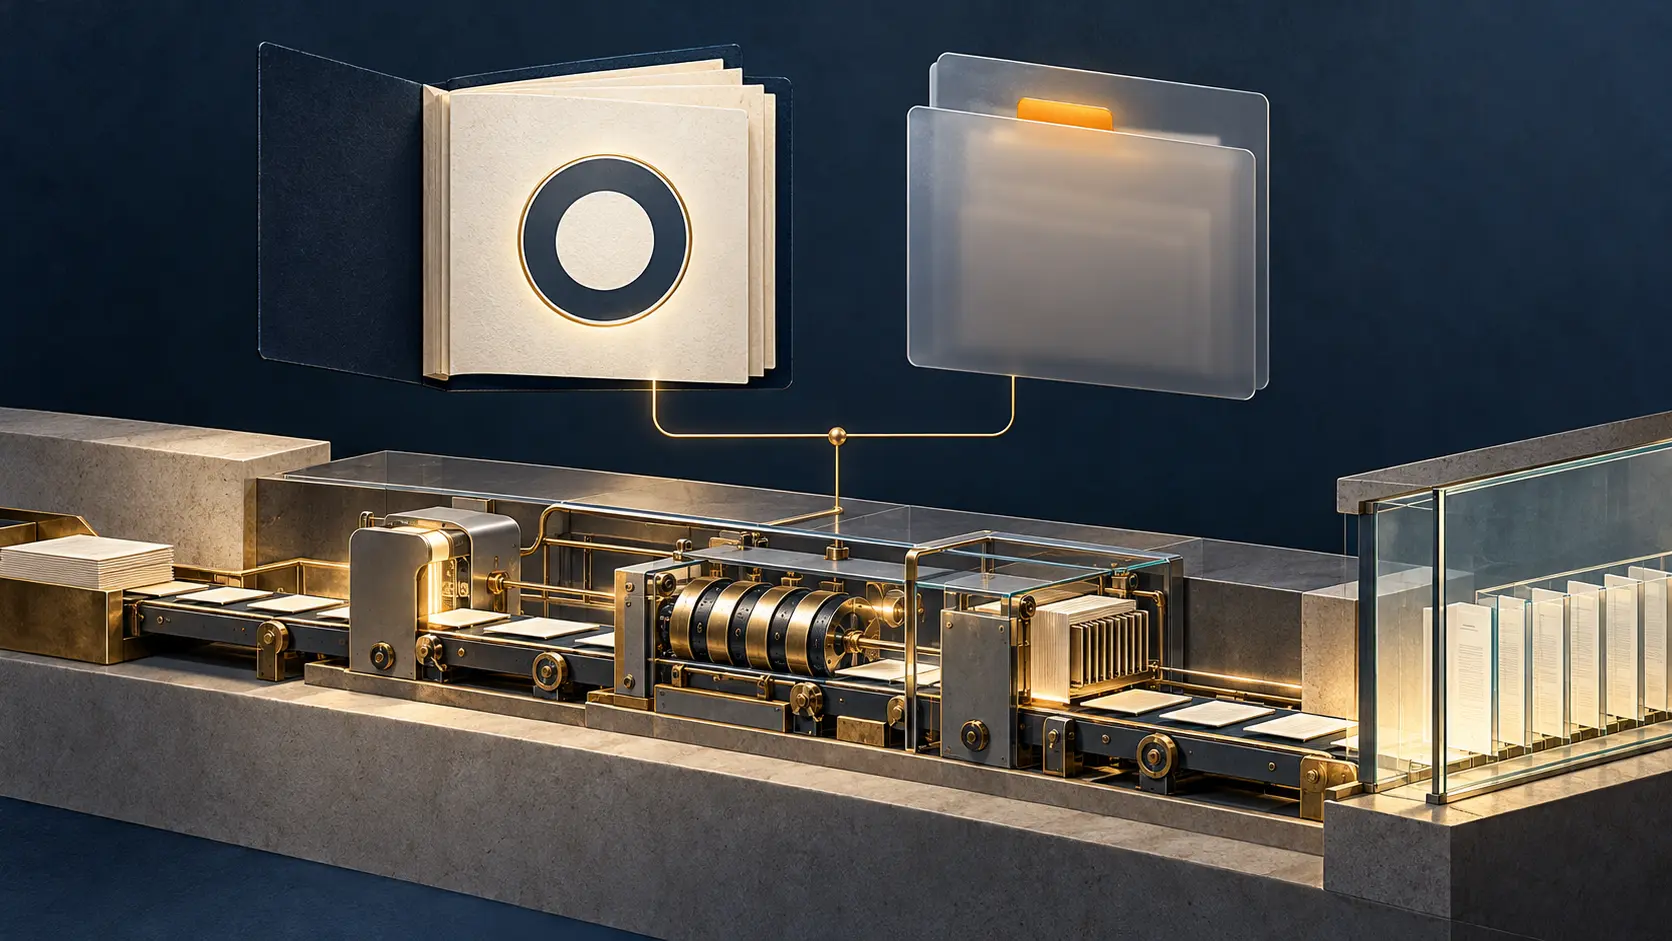
RAMS, les systèmes d’attribution et de tenue des registres de PTI, ne sont pas une abstraction. Le rapport nomme le Root Zone Management System et Request Tracker. Le premier gère notamment les demandes de modification de la zone racine ; le second conserve les échanges, les états et l’historique des demandes. Les tâches traversent trois familles d’identifiants : noms de domaine, ressources numériques et paramètres de protocole.
La frontière temporelle de l’examen est encore plus instructive. Elle commence lorsqu’arrive une demande d’attribution ou d’allocation. Elle finit lorsque l’enregistrement approuvé, ou sa modification, apparaît dans le registre public. Entre les deux, quelqu’un reçoit la demande, vérifie ses éléments, applique les règles et publie le résultat. C’est un mécanisme de coordination indispensable : une adresse allouée deux fois, un paramètre mal inscrit ou une modification de la racine mal autorisée peuvent produire une confusion que les belles déclarations institutionnelles ne répareront pas.
Le rapport formule pourtant une autre phrase, décisive pour lire le mot « audit ». PTI ne fixe pas les politiques qu’il met en œuvre. Les communautés compétentes élaborent ces politiques et procédures ; ICANN soutient les travaux relatifs aux noms et aux numéros ; l’IETF produit les spécifications de protocole et les instructions qui s’y rapportent. Une demande entre dans RAMS avec ce passé. L’auditeur examine les contrôles de l’opérateur qui la traite. La légitimité d’une règle controversée se discute dans le dossier de la règle, non dans la colonne « disponibilité » d’un rapport de systèmes.
Il serait facile de transformer l’avis favorable en médaille pour toute la gouvernance des identifiants. Ce serait donner au document un territoire qu’il ne revendique pas. La vraie force de l’audit est plus concrète : il évalue si des engagements de service et des exigences système sont tenus à l’intérieur d’une chaîne spécifiée. Sa portée cesse d’être crédible dès qu’on lui prête une réponse universelle sur les politiques, les mandats des institutions ou la situation de chaque demande individuelle.
Même l’hébergement porte une frontière. Le rapport décrit des fournisseurs de colocation et de services gérés, ainsi que les contrôles complémentaires attendus de leur part. L’auditeur précise que ces contrôles et les prestations de ces sous-traitants ne font pas partie de son examen. Ce n’est pas un détail caché en bas de page : dans une chaîne d’infrastructure, chaque périmètre non examiné demande sa propre preuve. Le lecteur doit suivre les dépendances au lieu de les recouvrir d’un seul nom institutionnel.
La transparence gagnée, puis la question ouverte
ICANN a commencé à publier un SOC 3 de RAMS avec le cycle précédent. Son annonce de juin 2025 présentait ce premier rapport public comme un complément au SOC 2 déjà établi. L’édition portant sur 2025 est donc la deuxième fenêtre ouverte sur la mécanique des registres. Le geste compte : le lecteur peut consulter l’opinion de l’auditeur, les limites de l’examen et les engagements de service sans dépendre exclusivement d’une formule de presse.
La fenêtre s’arrête au moment où l’information devient intéressante. Le communiqué de 2026 reconnaît une exception et une réponse immédiate ; le rapport public ne décrit ni le contrôle touché ni la vérification finale de cette réponse. La seule pièce qui changerait l’appréciation serait une description datée du contrôle, de la correction et du test de clôture. Les détails secrets d’accès ou d’infrastructure pourraient rester secrets. Une catégorie de contrôle et un résultat de retest suffiraient déjà à distinguer une anomalie close d’un dossier encore ouvert.
IANA fournit d’autres traces publiques sur ses pages de performance : délais de service, opérations sur la racine, statistiques de numéros et de paramètres. Elles éclairent la régularité des opérations. Sans identification de l’exception, aucune courbe verte ne permet de déduire quel test SOC 2 a posé problème. Additionner des chiffres de service à une ligne d’audit muette produit davantage de papier, pas davantage de savoir.
Il faut aussi résister au voisinage trompeur des résultats. Le même communiqué vante un seizième audit consécutif sans exception pour la gestion de la clé de signature de la racine DNS. C’est le système root KSK, traité dans un SOC 3 distinct. L’exception signalée appartient au SOC 2 des systèmes RAMS. Réunir les deux sous « l’audit IANA » permettrait au bon résultat de la clé de signer, par simple glissement rhétorique, le silence sur les registres.
Le devoir des lecteurs privilégiés
Un rapport détaillé peut révéler des informations sensibles sur les accès et les défenses techniques. Le garder auprès de contreparties dotées d’obligations de surveillance est un choix défendable. Mais ce choix déplace une partie du contrôle public vers des destinataires nommés par des contrats. Leur travail devient alors visible seulement à travers ce qu’ils acceptent de dire des questions posées et des réponses obtenues.
Une solution plus précise qu’un choix entre publication intégrale et secret intégral existe. ICANN peut publier une fiche de clôture bornée : famille de contrôle, date de correction, type de test indépendant, effet éventuel sur les enregistrements publics. Chaque élément attribue une responsabilité sans divulguer un compte d’accès ou une configuration de serveur. Les organismes de surveillance peuvent expliquer si le constat concernait le service qu’ils suivent. Aujourd’hui, les documents vérifiés ne donnent pas ces éléments.
Le résultat d’audit conserverait ainsi sa juste valeur. Il attesterait le travail sur la chaîne demande–registre. Le dossier de politique conserverait sa propre responsabilité. Et l’exception annoncée disposerait enfin d’une sortie vérifiable, au lieu de survivre comme un chiffre derrière une porte fermée.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance