Resumen
- El informe SOC 3 público sobre los sistemas de asignación y mantenimiento de registros de IANA presenta un dictamen favorable para el periodo del 1 de diciembre de 2024 al 30 de noviembre de 2025. ICANN declara que el SOC 2 paralelo encontró una excepción en noviembre de 2025 y que tomó medidas inmediatas para corregirla.
- El SOC 2 se entrega de forma confidencial a órganos de supervisión vinculados a los acuerdos con ICANN, el IETF y los cinco RIR. El SOC 3 describe una cadena que empieza con una solicitud y termina en la inscripción pública aprobada. La autoridad de la política que rige esa solicitud se decide antes.
Una casilla marcada y otra cerrada
La frase cómoda es «IANA superó la auditoría». Contiene una verdad y esconde una distribución de información. En el informe público de doce páginas, el auditor independiente considera razonable, en todos los aspectos significativos, la afirmación de ICANN de que los controles del sistema RAMS funcionaron durante el periodo examinado. Ese periodo abarca exactamente doce meses, desde el 1 de diciembre de 2024 hasta el 30 de noviembre de 2025. El dictamen lleva fecha del 12 de mayo de 2026.
El comunicado de ICANN del 1 de junio aporta la línea que falta en el titular: la auditoría SOC 2 de RAMS identificó una excepción en noviembre de 2025. ICANN afirma que actuó de inmediato para remediarla. No da el nombre del control, el procedimiento de prueba ni una fecha de nueva comprobación. Un dato sobre la calidad de los controles se volvió público; la pieza necesaria para examinar ese dato quedó en el documento que no se publica.
El dictamen general y un hallazgo particular pueden convivir. El auditor opina sobre una afirmación de la dirección según criterios de seguridad, disponibilidad e integridad del procesamiento y un umbral de importancia material. Una excepción es una observación de un examen más fino. El público dispone de ambas proposiciones, pero solo una tiene detalles verificables. Ni el informe ni el anuncio identifican una asignación errónea, una caída del servicio o un usuario afectado. La pregunta abierta es más sencilla y más exigente: qué se corrigió y qué prueba cerró el caso.
La página de auditorías de IANA explica quién recibe cada documento. El SOC 3 está abierto. El SOC 2 es confidencial y se distribuye a los órganos de supervisión pertinentes para cumplir el contrato de PTI con ICANN, el memorando ICANN–IETF y el acuerdo de servicios con los cinco registros regionales de Internet. Son lectores con una relación formal con el operador. El público queda un nivel más lejos del detalle. El modelo deposita en los supervisores la tarea de interrogar la excepción y observar el remedio.
El alcance empieza en la ventanilla
Las siglas RAMS designan una maquinaria concreta. El informe sitúa dentro de ella el Root Zone Management System, que canaliza solicitudes relativas a la zona raíz del DNS, y Request Tracker, que registra peticiones y comunicaciones. Esos sistemas sostienen tres clases de trabajo: nombres de dominio, recursos numéricos y parámetros de protocolo. La auditoría atiende a los controles de ese procesamiento, no a un elogio general de ICANN.
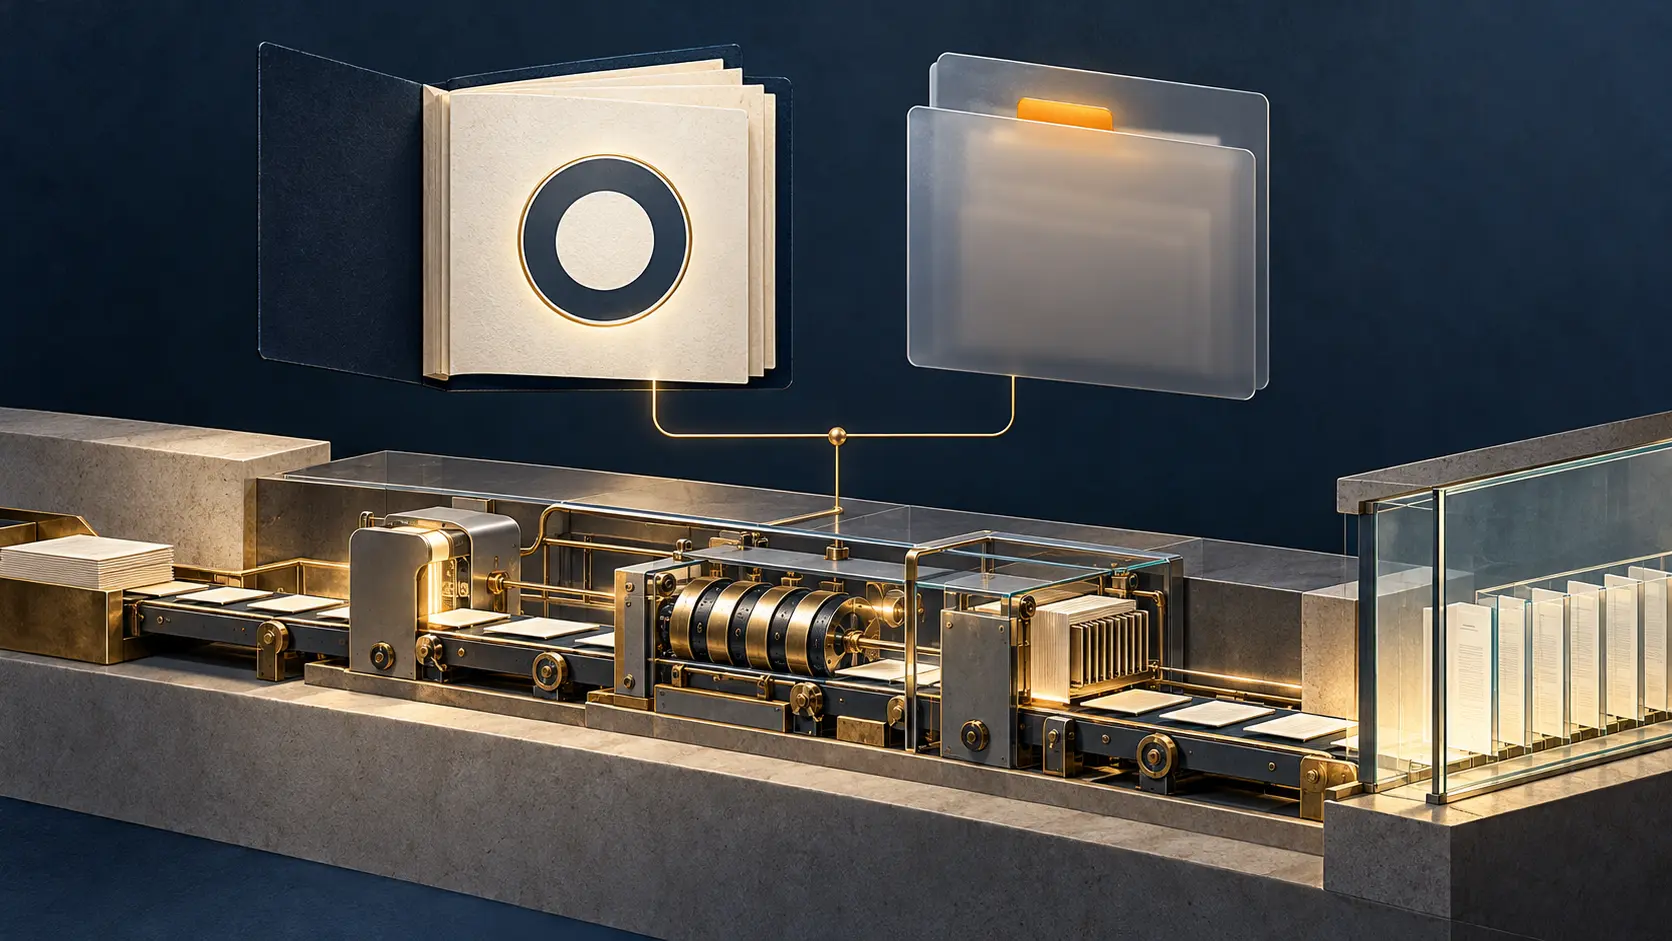
Su frontera operativa está escrita con notable precisión. Comienza cuando llega una petición de asignar un identificador o un bloque. Acaba cuando el cambio autorizado figura en el registro público. Entre esos dos extremos se encuentran recepción, seguimiento, autorizaciones, cambios del sistema y publicación. Sin esa cadena, la unicidad que prometen los registros sería una etiqueta bonita pegada sobre estados incompatibles. La cadena merece un examen independiente; el dictamen favorable es información útil para quien depende de ella.
Ahora bien, cada petición llega con reglas ya redactadas. El propio informe señala que PTI ejecuta las políticas de los servicios IANA pero no las establece. Las comunidades interesadas crean políticas y procedimientos; ICANN apoya el trabajo sobre nombres y números; el IETF define estándares de protocolo. La responsabilidad por el contenido de una regla vive en esos procesos. La responsabilidad por ejecutar una solicitud de acuerdo con las reglas entra en la cadena auditada.
Ése es el corte que un sello institucional suele borrar. Alguien discute si un registro regional debe imponer cierta condición a una transferencia de recursos. Otro muestra la opinión favorable sobre los sistemas de IANA. La opinión responde a una pregunta distinta: si los controles del operador sostuvieron los compromisos y requisitos que el examen tomó como referencia. La controversia sobre quién autorizó la condición necesita el expediente de la política. El auditor de RAMS no votó esa norma ni recibió un mandato para hacerlo.
También hay un límite físico. El informe identifica proveedores externos de alojamiento y servicios gestionados, y enumera controles complementarios que se esperan de ellos. El auditor aclara que no examinó sus prestaciones ni la eficacia de esos controles. La arquitectura se apoya en esa capa, pero su examen queda fuera del perímetro descrito. Quien presente el dictamen como una inspección de cada tramo de la infraestructura debe mostrar las pruebas de los tramos restantes.
La nueva ventana y el viejo cerrojo
ICANN abrió una parte de la auditoría RAMS al público hace poco. En su anuncio de junio de 2025 presentó el primer SOC 3 de ese sistema como complemento del SOC 2 existente. El informe del periodo siguiente es la segunda edición pública. Esta publicación importa: permite leer la opinión del auditor, la descripción del sistema y los compromisos principales sin convertir una nota de prensa en la única fuente.
La excepción de noviembre puso a prueba el valor de esa apertura. ICANN reveló su existencia por escrito. La versión pública del informe no permite localizarla. Sabemos que la institución reaccionó de inmediato porque así lo dice; no tenemos la prueba pública de que el control se sometiera de nuevo a examen ni una descripción de su efecto. Un resumen con la familia del control, la fecha de la corrección y el resultado de una nueva prueba cambiaría el juicio. El registro disponible no contiene ese resumen.
IANA mantiene por separado informes de desempeño: tiempos de servicio, cambios en la zona raíz y estadísticas de procesamiento de números y parámetros. Esos datos pueden seguir una operación concreta. No resuelven una excepción anónima. Elegir una gráfica tranquilizadora y asignarle el sentido de una prueba SOC 2 sería otra forma de inventar una respuesta.
El comunicado exige otra separación: el auditor informó de dieciséis ejercicios consecutivos sin excepciones para el sistema de gestión de la clave raíz KSK. Esa auditoría SOC 3 trata de la custodia de la clave DNSSEC. El hallazgo de una excepción corresponde al SOC 2 de RAMS, el sistema de registros. Dos sistemas, dos trabajos, dos resultados. Una institución puede celebrar el primero y describir con precisión el segundo.
El precio de los lectores privilegiados
El secreto del SOC 2 tiene una razón práctica. Una lista detallada de controles y pruebas puede exponer accesos o diseños que conviene proteger. Los supervisores contractuales tienen un lugar adecuado para verla. La cuestión de gobernanza es qué rastro dejan sus preguntas cuando ICANN comunica al mundo que hubo una excepción.
Se puede cerrar esa distancia sin entregar el informe reservado. ICANN podría publicar una ficha limitada: control afectado por categoría, fecha del remedio, método de verificación y resultado sobre los registros públicos. Los supervisores, a su vez, podrían decir si la excepción tocaba los servicios bajo sus respectivos acuerdos. Son afirmaciones que se pueden atribuir y comprobar. Una promesa general de mejora pierde precisamente el detalle que hace útil una auditoría.
El veredicto favorable merece crédito dentro de su perímetro. La excepción reconocida merece una salida documentada. Mezclarlos en una medalla única priva a ambos de precisión: el dictamen acaba cargando con la autoridad de todas las políticas, mientras el hallazgo se disuelve detrás de una puerta que nadie fuera del círculo contractual puede abrir.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance