
Signaux de continuité des politiques, de légitimité et de redevabilité dans les institutions de gouvernance de l’Internet.
Gouvernance
Gouvernance
La veille en gouvernance suit les institutions, les processus politiques, les organismes de normalisation, les opérations des registres, les litiges de responsabilité et les communautés d'opérateurs qui façonnent la gouvernance et le fonctionnement de l'Internet.
Veille RIRDossierSociété des ressources numériquesICANNIETFHistoire d'InternetGroupes d'opérateurs réseau

Veille RIR, Dossier, Société des ressources numériques, ICANN, IETF, Histoire d’Internet et sessions NOG.
La couverture privilégie les preuves de mise en œuvre et les comportements institutionnels plutôt que les positions déclaratives.
Articles récents
À la une : Gouvernance
7 757 articles
Récits
ARIN permet de nommer un ROA, mais sa recherche en ligne ignore encore ce nom
Le résumé de veille ARIN permet de nommer un ROA, mais sa recherche en ligne ignore encore ce nom explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

Dossier
PNAI ne veut pas d’un catalogue de réussites. Il faut montrer comment les cas sont choisis
Un cas exemplaire n’entre jamais seul dans un rapport. Il a été proposé, sollicité ou trouvé; quelqu’un a jugé ses preuves suffisantes; d’autres dossiers sont restés hors champ. Le Policy Network on Artificial Intelligence de l’IGF veut étudier la gouvernance de l’IA au-delà de…
Récits
Chez APNIC, la page des définitions est un projet ; le texte officiel reste actif
Une institution peut parfaitement montrer un texte en chantier. Elle doit simplement laisser visible le texte qui fait encore foi. La fiche principale d’APNIC pour APNIC-080 affiche la version 004 avec le statut « DRAFT ». À l’adresse stable du fichier texte, la version 003…

Dossier
Une validation serveur EPP réussie est un verdict daté, pas un certificat de santé
Un voyant vert peut rester affiché après la disparition des conditions qu’il observait. Le projet EPP transporte le verdict; il ne lui donne pas une validité éternelle.

IETF
Alexey Melnikov et l’authentification réussie qui ne pouvait accorder un service
La réponse est positive, mais la porte suivante reste fermée. Ce n’est ni une incohérence ni forcément une panne: le serveur a répondu à la question d’authentification, puis en pose une autre au sujet de l’action demandée. Dans la charpente de SASL éditée par Alexey Melnikov et…

Dossier
L’ensemble « même entité » d’EPP transforme une politique externe en frontière atomique
Une commande peut ne citer qu’un nom de domaine et pourtant déplacer ou supprimer une famille entière. Le message EPP est archivable; la règle qui décide jusqu’où il porte peut rester hors champ.

Dossier
Le consultant de PNODI va synthétiser et contribuer. Le projet doit distinguer deux sources
La première version du bilan de PNODI naîtra d'une situation éditoriale peu banale: une même personne devra ordonner les contributions de la communauté, rechercher les pièces manquantes et formuler ses propres pistes. Cette combinaison peut donner un document plus riche. Elle…
Histoire d'Internet
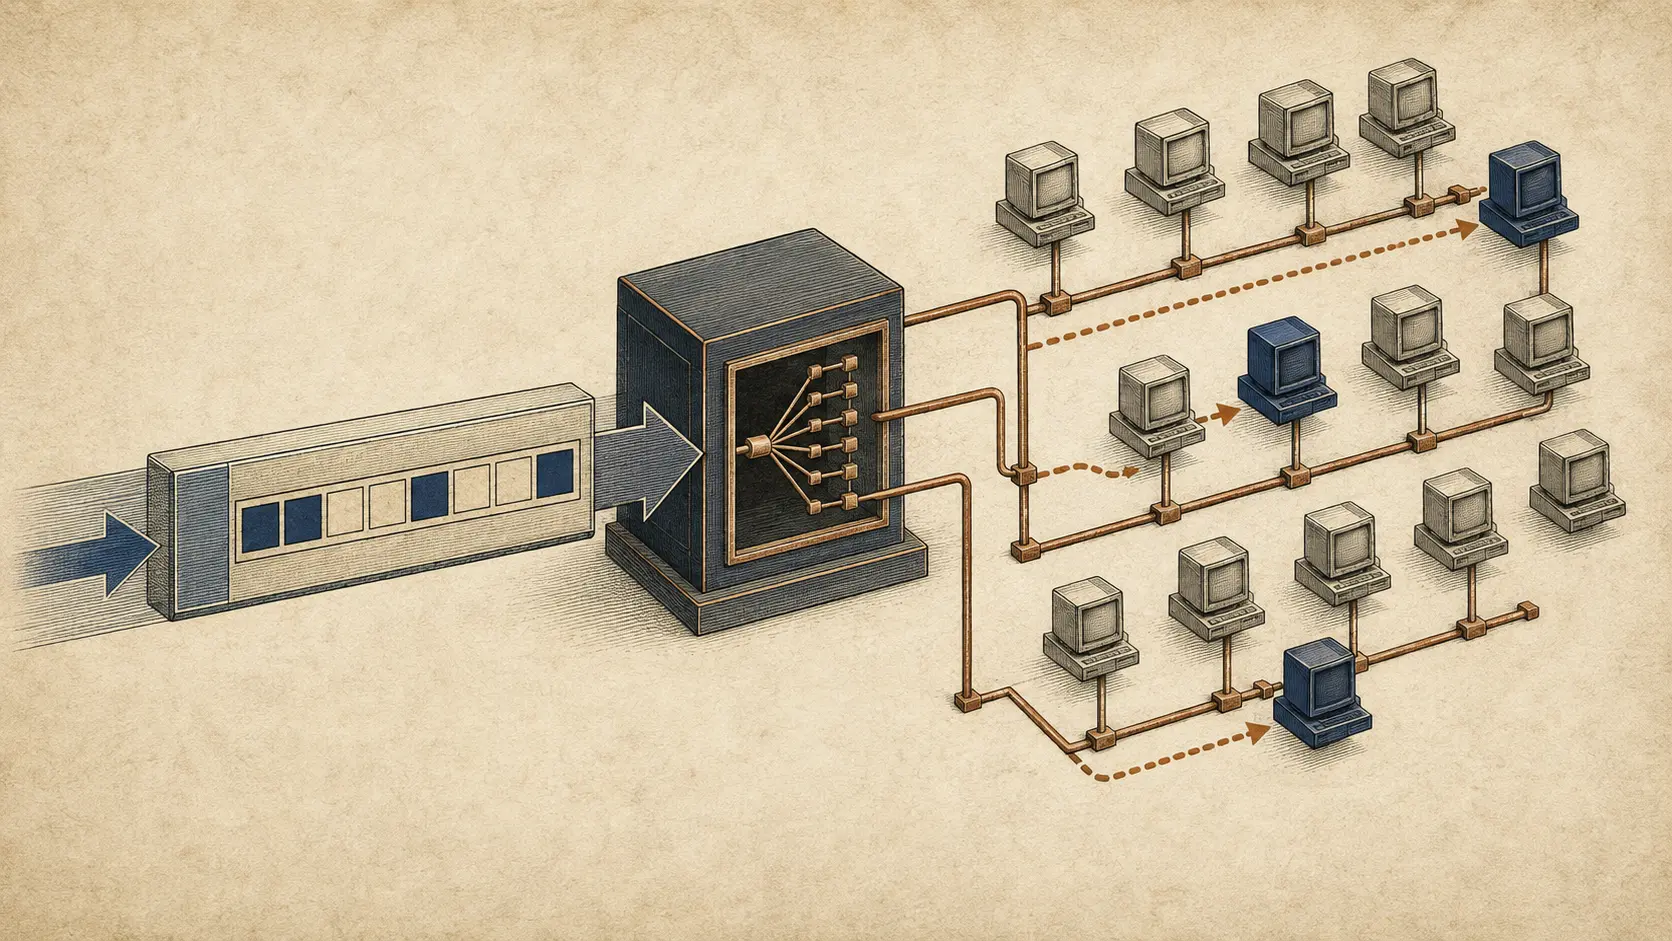
Le paquet de diffusion qui transportait sa propre liste d’invités
Le datagramme arrivait sur un sous-réseau comme une diffusion destinée à tous. Pourtant, son option IPv4 contenait une consigne plus étroite: seuls les hôtes nommés devaient poursuivre le traitement. SDBM faisait du paquet lui-même une liste d’appartenance éphémère.

IETF
Alissa Cooper et l’examen de la vie privée qui ne pouvait certifier la sûreté
Le tableau de revue semblait achevé: identifiants recensés, observateurs nommés, conservation discutée, réglages par défaut justifiés. Il lui manquait pourtant la seule case que la communication aurait aimé cocher, « sûr ». Avec la RFC 6973, Alissa Cooper et ses coauteurs ont…

Récits
Le scrutin en ligne des SIG d’APNIC exige encore un pointage sur place
À APNIC 62, le bulletin des élections des SIG est numérique, mais l’une des portes d’accès au corps électoral reste physique. Un entité individuel doit être à Mumbai et s’être présenté au comptoir d’inscription; le vote attribué aux organisations membres obéit, lui, à une chaîne…

IETF
Un même nom d’AC, plusieurs portes d’émission
Une identité d’autorité de certification commune simplifie un contrat et une zone DNS. Elle engage pourtant davantage qu’une marque commune. Dès qu’une AC déclare reconnaître les restrictions `accounturi` ou `validationmethods` de RFC 8657, tous les systèmes d’émission placés…

Dossier
Le registre des extensions EPP consigne une coexistence, pas un vainqueur
Dans un registre technique, deux lignes peuvent remplir presque la même fonction sans que l’une annule l’autre. Pour EPP, cette pluralité n’est pas un bruit administratif: elle raconte où l’interopérabilité s’arrête et où commence le choix des opérateurs.
Récits
La règle des six mois d’AFRINIC a deux points de départ
Un délai n’est vérifiable que si son point zéro l’est aussi. Le Manuel consolidé des politiques d’AFRINIC fait partir les six mois de la fin du Last Call. La page actuelle qui explique le PDP les fait partir de la ratification par le Conseil. Pour la politique de transfert, ces…

IETF
Barry Leiba et les majuscules qui ne pouvaient pas créer l’autorité
Un outil extrait `MUST` d’une spécification et croit avoir trouvé une règle complète. Il n’a encore trouvé qu’un mot. Avec la RFC 8174, Barry Leiba a donné une frontière nette au vocabulaire de la BCP 14: les majuscules activent des définitions particulières, sans produire à…
Dossier
L’IGF conçoit la connectivité de crise. Il faut d’abord un registre d’activation
Un opérateur peut disposer de capacité, un organisme humanitaire d’un besoin urgent et une autorité publique du pouvoir d’accorder une permission. Ces trois pièces ne s’emboîtent pas d’elles-mêmes. Le nouveau réseau de l’IGF consacré à la cybersécurité reprend en 2026 l’idée d’un…

IETF
Qui peut décider qu’une notification ne compte plus ?
Réduire une file Web Push semble relever de l’exploitation. Déterminer quels changements peuvent disparaître sans appauvrir le travail de l’utilisateur est une décision de produit, avec ses propres coûts et ses propres responsables.

Dossier
Tous les bundles extérieurs ont été livrés. Le bundle intérieur n’avait toujours pas été reçu
Dans BIBE, un voyant vert peut être parfaitement exact et pourtant raconter seulement la moitié du voyage. Les bundles qui servent de transport arrivent au point de décapsulation; leurs rapports de livraison le confirment. Mais l’objet qu’ils contiennent n’existe comme bundle…

Dossier
Un avis de filtrage DNS est une chaîne de trois décisions, pas une explication unique
Un lien censé expliquer le filtrage d’un nom paraît apporter une transparence immédiate. Or, avant d’arriver à l’écran, il a été choisi par un résolveur, accepté par une application, puis éventuellement consulté par l’utilisateur. Chacune de ces décisions doit rester visible.

IETF
Michelle Cotton et le code attribué avant son RFC
Un registre aime les décisions achevées; un laboratoire a besoin de nombres bien avant cette échéance. Avec la RFC 7120, Michelle Cotton a donné un statut public à cet entre-deux: une attribution assez réelle pour éviter une collision, mais assez provisoire pour ne pas se faire…

IETF
Qui répond de ce qui se passe entre deux modèles YANG ?
La réutilisation d'un modèle simplifie sa maintenance. Elle ne dispense pas d'expliquer les données extérieures dont dépendent ses règles. Avec Schema Mount, cette responsabilité appartient à l'intégration autant qu'au module.
Carte des sessions
Pôle Gouvernance
Veille RIR
Cinq sessions régionales consacrées aux politiques d’allocation, à la légitimité des conseils et à la continuité institutionnelle.
Ouvrir la veille RIRDossier
Dossiers de gouvernance de long terme, avec analyse des tensions juridiques, électorales et institutionnelles.
Ouvrir le dossierSociété des ressources numériques
Veille sur les adhésions, les chartes et la gouvernance des ressources dans l'écosystème NRS.
Ouvrir la session NRSICANN
Coordination du DNS, cadres de responsabilité et dynamique des processus multipartites à l'échelle mondiale.
Ouvrir la session ICANNIETF
Trajectoire de normalisation des protocoles et risques d’interopérabilité dans un contexte de fragmentation des politiques.
Ouvrir la session IETFHistoire d'Internet
L’historique des infrastructures sur un cycle long permet d’interpréter la gouvernance et d’anticiper les évolutions structurelles.
Ouvrir la session HistoireGroupes d'opérateurs réseau
Analyses de mise en œuvre au niveau des opérateurs, issues d'APRICOT et des écosystèmes des NOG régionaux et nationaux.
Ouvrir la session NOG