
Résumé
- Le réseau thématique de l’IGF sur la cybersécurité reprend une proposition formulée en 2025 : étudier un mécanisme multiacteur capable d’aider à déployer, rétablir et maintenir l’accès civil à Internet en période de conflit ou de crise.
- La fiche officielle annonçait une première réunion de planification le 4 septembre 2026, consacrée au thème, aux méthodes de travail et au programme annuel. Les sources examinées ne prouvent pas qu’un mécanisme opérationnel ait été adopté.
- L’IGF organise le dialogue et transmet ses résultats ; il ne produit pas de décision négociée. Chaque acte concret conserve donc l’autorité propre du régulateur, de l’opérateur, de l’organisation humanitaire, du bailleur ou de l’institution technique qui le contrôle.
- Daniel Kade propose un registre d’activation reliant la requête, les preuves, l’autorité, les offres, la décision, l’exécution, les occultations et la fin de mission. Un refus documenté vaut mieux qu’un silence impossible à auditer.
- La publicité du registre doit rester sûre : itinéraires actifs, coordonnées, identifiants et personnes vulnérables peuvent relever d’une annexe protégée ou d’une publication différée.
Une alerte ne raccorde encore personne
Une clinique isolée perd sa liaison. Une association locale signale que le réseau public ne fonctionne plus. Un fournisseur satellitaire peut réserver de la capacité ; un opérateur du pays sait quelles stations restent alimentées ; un bailleur est prêt à financer des terminaux. Sur le papier, la réponse paraît déjà assemblée.
En réalité, chacun ne détient qu’une partie de la décision. Il faut authentifier la demande, préciser la population concernée, évaluer le risque pour les équipes et déterminer si l’équipement peut entrer et émettre légalement. Il faut aussi savoir qui installera, alimentera, entretiendra et retirera le dispositif. Une capacité offerte ne devient pas automatiquement un accès sûr pour les civils.
Le Policy Network on Cybersecurity de l’IGF place ce problème au cœur de son programme 2026. Il prolonge le travail consacré à la protection de l’accès civil et des ressources essentielles d’Internet pendant les conflits et les crises. Parmi ses trois axes figure l’exploration d’un mécanisme de réaction rapide destiné à sécuriser ou rétablir la connectivité.
Il s’agit d’un chantier, non d’un service déjà ouvert. La fiche de la première réunion de planification annonçait le 4 septembre à 12 heures UTC une discussion sur le périmètre, les modalités de travail et l’ébauche du programme annuel. La page générale du réseau indiquait, au moment de cette recherche, le 3 septembre. Cette discordance d’un jour mérite correction, mais elle ne permet pas de deviner ce qui a été décidé. Aucun document vérifié ici n’établit une adoption, un financement, un siège ou une activation.
Du forum de bonnes pratiques au réseau thématique
Le changement de cadre est, lui, établi. Le groupe consultatif multipartite a retenu quatre Policy Networks après avoir examiné plus de soixante propositions. Ils portent sur l’intelligence artificielle, la cybersécurité, l’inclusion numérique et l’infrastructure numérique ouverte. Le MAG a également soutenu le rapprochement des anciens formats Policy Network et Best Practice Forum dans une architecture unique qui conserve un volet de bonnes pratiques.
Le dossier de la connectivité de crise ne repart donc pas de zéro. Le rapport final du BPF 2025 décrit les conséquences humaines et économiques des coupures : accès perdu à l’information vitale, aux soins, aux secours et aux moyens de subsistance. Il constate que le flou sur les rôles entrave la réponse et propose trois suites : concevoir un mécanisme de connectivité d’urgence, mieux articuler droits humains et droit humanitaire, et préciser le fonctionnement du modèle multiacteur avant, pendant et après une crise.
Le mécanisme envisagé associerait pouvoirs publics, organisations humanitaires, experts techniques, fournisseurs privés et société civile. Le rapport insiste sur un point réaliste : aucun acteur ne maîtrise seul les difficultés politiques, réglementaires, administratives, sécuritaires, techniques et financières. Les dispositifs existants n’ont pas tous le même mandat. Certains traitent surtout les catastrophes naturelles ; d’autres servent prioritairement les travailleurs humanitaires ; des initiatives civiles distribuent des outils ou des eSIM à échelle limitée.
La réponse utile n’est donc pas un centre de commandement universel. C’est une méthode pour réunir des capacités distinctes sans transformer la présence autour d’une table en transfert de pouvoir.
L’IGF dessine la table, chaque levier garde son détenteur
La présentation institutionnelle de l’IGF fixe la limite : le Forum réunit les parties prenantes, nourrit les responsables publics et privés, mais ne produit pas de résultats négociés.
Cette limite n’annule pas le projet. L’IGF peut comparer les cas, inviter les institutions absentes, faire apparaître un blocage récurrent et définir un langage commun avant la prochaine urgence. Il peut demander à chacun de nommer ce qu’il contrôle réellement. Il ne peut pas, du seul fait de la discussion, attribuer une fréquence, forcer un opérateur, déplacer un enregistrement, engager un budget ou autoriser l’entrée dans une zone de conflit.
Chaque verbe exécutable doit ainsi garder sa propre chaîne d’autorité. Recommander n’est pas autoriser. Offrir une capacité n’est pas la déployer. Financer un terminal n’est pas détenir la licence. Mesurer une liaison n’est pas certifier la sécurité de son utilisation. Mettre fin à l’urgence n’est pas s’approprier le service qui demeure.
Un mécanisme qui masque ces distinctions sous l’étiquette « multipartite » ne les supprime pas. Il les repousse au moment où les délais sont courts, les faits incomplets et les conséquences les plus difficiles à réparer.
L’activation distribue autant qu’elle dépanne
Le mot urgence suggère un seuil objectif. Pourtant, déclencher une intervention revient à choisir une population, un service, une zone et un risque.
Il peut être possible de reconnecter quelques structures de santé sans ouvrir un accès général. Une liaison destinée à un camp humanitaire peut protéger ses opérations et ne rien changer pour les quartiers voisins. Un point d’accès peut fonctionner tout en étant dangereux à rejoindre. Un service gratuit pendant une semaine peut devenir hors de prix ensuite. Une nouvelle route peut aider des civils et modifier en même temps l’équilibre informationnel ou militaire perçu par d’autres acteurs.
Le rapport 2025 reconnaît que ses propres notions demandent encore du travail. L’accès civil peut viser des services essentiels plutôt qu’une connexion abstraite. L’accès fiable et l’accès sûr sont deux qualités distinctes. Les « ressources essentielles » peuvent désigner le DNS, l’adressage et le routage, ou un ensemble plus large d’institutions, de logiciels et de chaînes d’approvisionnement. Une guerre, un séisme et une panne nationale n’impliquent pas la même constellation d’autorités.
La règle d’activation n’a pas à effacer ces écarts. Elle doit rendre le jugement contestable : quel dommage est allégué, qui est concerné, quel service est demandé, quels faits sont vérifiés, quelles incertitudes demeurent et quel compromis est accepté.
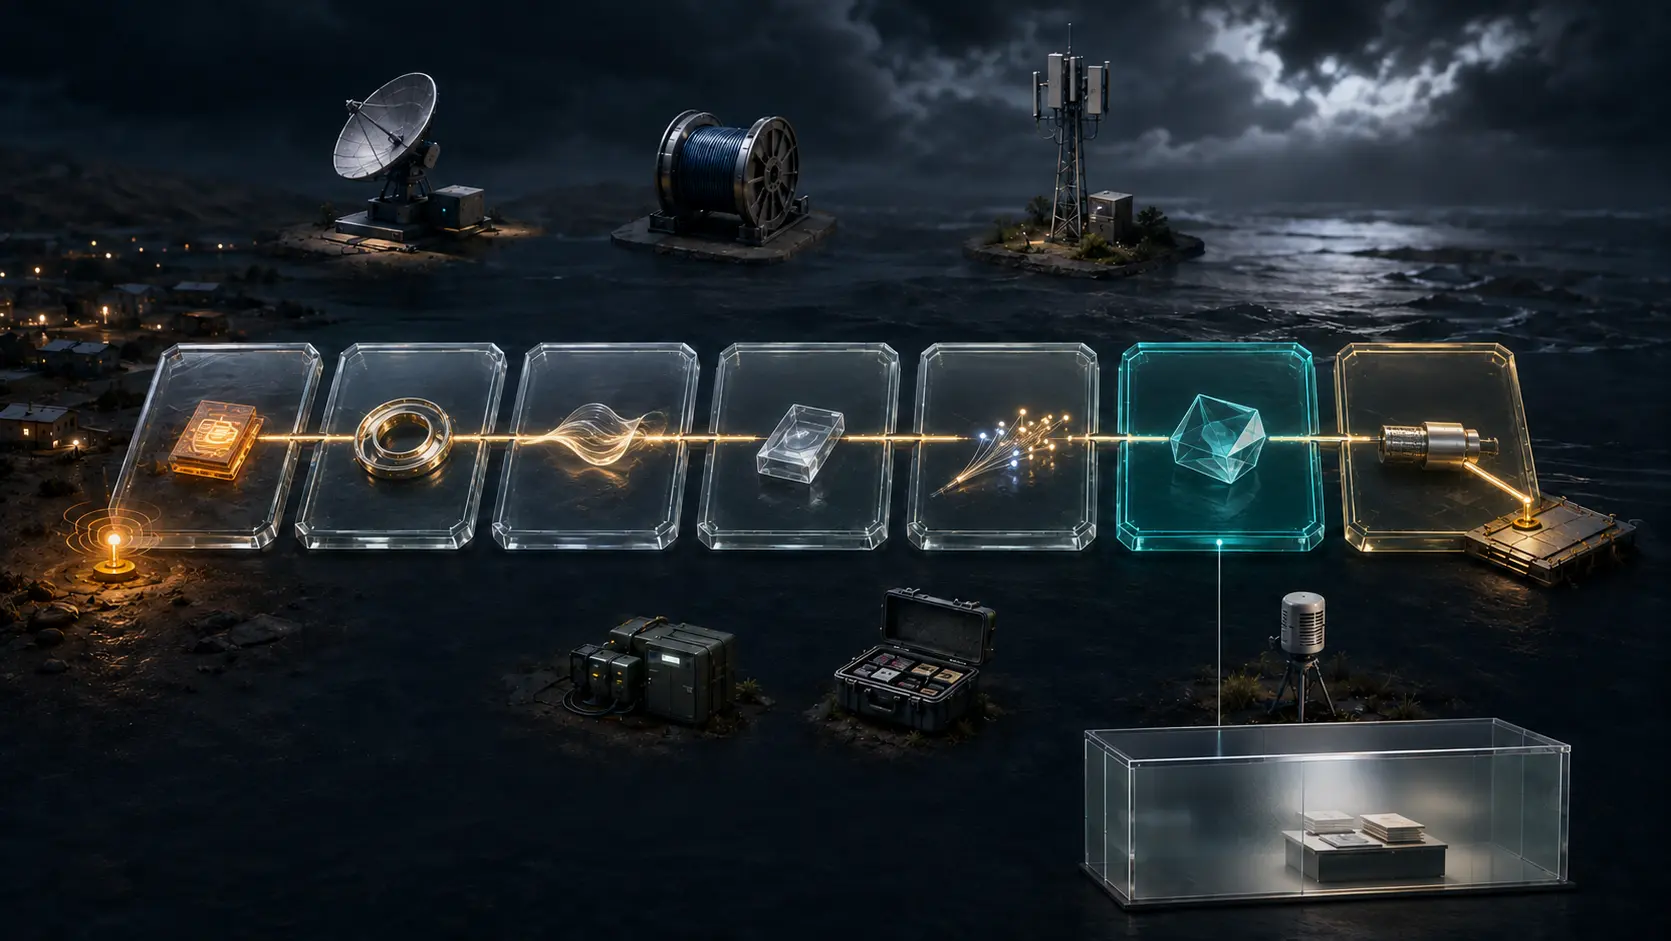
Les sept écritures du registre
Je proposerais sept écritures liées. Elles constituent une proposition éditoriale, pas une obligation décidée par l’IGF.
1. Accusé de la demande. Identité du requérant, mandat de représentation, heure, zone, panne alléguée, services essentiels touchés, sources de preuve et aide précise demandée. La notoriété d’une organisation ne lui donne pas automatiquement mandat sur tous les habitants concernés.
2. Fiche de triage. Faits observés, témoignages et estimations restent séparés. La fiche indique l’urgence, le degré de confiance, le bénéfice civil attendu, les dommages prévisibles, la faisabilité, les connaissances locales, les objections, les contraintes de sûreté et les questions de juridiction. L’impossibilité de consulter directement la population doit être déclarée.
3. Carte d’autorité. Pour chaque acte, elle nomme le principal compétent, l’exécutant, l’actif ou la permission en jeu, et le fondement invoqué : loi, licence, contrat, politique d’exploitation ou mandat. « Aucune autorité compétente identifiée » est une conclusion acceptable.
4. Registre des offres et intérêts. Capacité, énergie, transport, terminaux, ingénieurs, argent et mesure peuvent provenir de sources différentes. Il faut conserver le périmètre, la durée, les conditions, l’accès aux données, les intérêts déclarés et toute dépendance envers une partie à la crise.
5. Reçu de décision. Acceptée, refusée, différée ou transmise : la requête reçoit un état. Le décideur, l’heure, les motifs, les garanties, la prochaine révision et le prochain responsable sont attribués. Conserver seulement les réussites empêche d’identifier si le frein réel fut le droit, le coût, le danger ou la capacité.
6. Exécution et résultat. Le registre distingue matériel livré, capacité ouverte, service activé et accès effectivement utilisé. Il documente la population visée, les conditions de couverture, la fiabilité, la sûreté, le prix, les pannes, les observations indépendantes et les rectifications.
7. Sortie et transmission. Condition de fin, fréquence de réautorisation, garde du matériel et des identifiants, reprise locale, conservation des données, retrait et retour d’expérience. Une coordination d’urgence doit expirer au lieu de devenir une prise de contrôle durable sans examen.
Chaque écriture porte un identifiant et un historique. Si la réponse finale diffère de la demande, les deux objets et le motif de la divergence subsistent.
Transparence ne veut pas dire exposition
Publier une route de collecte, la position d’un terminal, le déplacement d’une équipe de réparation, un identifiant administrateur ou le nom d’une personne menacée peut fournir une cible. Le registre a donc besoin d’une couche publique et d’une annexe protégée.
La partie publique peut montrer l’existence de la demande, une zone agrégée, le but civil, l’état, les institutions responsables, la classe d’autorité, les résultats et la date de revue. L’annexe conserve topologie précise, données personnelles, analyse de sécurité et pièces dangereuses à diffuser.
Toute occultation laisse toutefois une trace : champ retenu, dépositaire, catégorie de motif, date de réexamen et condition de levée. Une empreinte permet de prouver plus tard que la pièce protégée n’a pas été réécrite. La publication différée ouvre la décision lorsque le risque a disparu. Cette discipline évite aussi bien l’étalage dangereux que le secret illimité.
Compter l’accès, pas les caisses
Dix terminaux peuvent être arrivés au port et n’avoir connecté personne. Une capacité offerte peut manquer d’électricité locale. Un réseau joignable peut être saturé aux heures critiques, trop cher ou inutilisable sans l’appareil et la langue adéquats.
Le résultat doit donc séparer les moyens des effets civils : population et services visés, heures d’ouverture, disponibilité pratique, qualité pour l’usage annoncé, coût complet, appareils, risques, canal de plainte, délai de réparation et activations échouées. Les seuils varieront entre une liaison hospitalière, un point collectif et un accès domestique. Les catégories de preuve, elles, peuvent rester communes.
L’atelier 306 proposé pour l’IGF 2026 veut déconstruire, construire puis valider l’idée. C’est le bon ordre. Le registre peut être testé sur des cas antérieurs avant le choix d’une machine ou d’un siège : aurait-il identifié le vrai blocage, protégé les faits sensibles et montré un accès civil utilisable ?
Sources
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance