Briefing du Strategic Circle
Adhérez pour débloquer les briefings stratégiques après connexion.
Rejoindre le Cercle stratégique
Gouvernance / IETF
L’IETF écrit les protocoles sur lesquels tourne chaque réseau. Nous suivons les projets de norme, les débats des groupes de travail et les normes publiées, et expliquons ce que chacune change pour les opérateurs avant son arrivée en production.

Articles récents
1 656 articles
IETF
L’IETF a annoncé le 11 septembre la fin de sa migration de messagerie. Deux semaines plus tard, son directeur exécutif recensait des régressions de lancement, un stock d’adresses mortes resté invisible et un traitement des rebonds suspendu parce qu’une partie des signaux…
IETF
La révision 02 resserre le passage prévu vers un examen complet par l’IESG ou l’IAB, puis évite aux requérants de recruter à nouveau lorsque le dossier monte de l’IESG à l’IAB. Le texte reste un Internet-Draft individuel, sans statut de politique de l’IETF.
IETF
Le nouveau mode de proxy HTTP donne au tunnel TCP sa propre origine et son chemin. L’IESG a approuvé le projet comme Proposed Standard; les passerelles doivent encore apprendre à le transporter d’une version HTTP à l’autre.
IETF
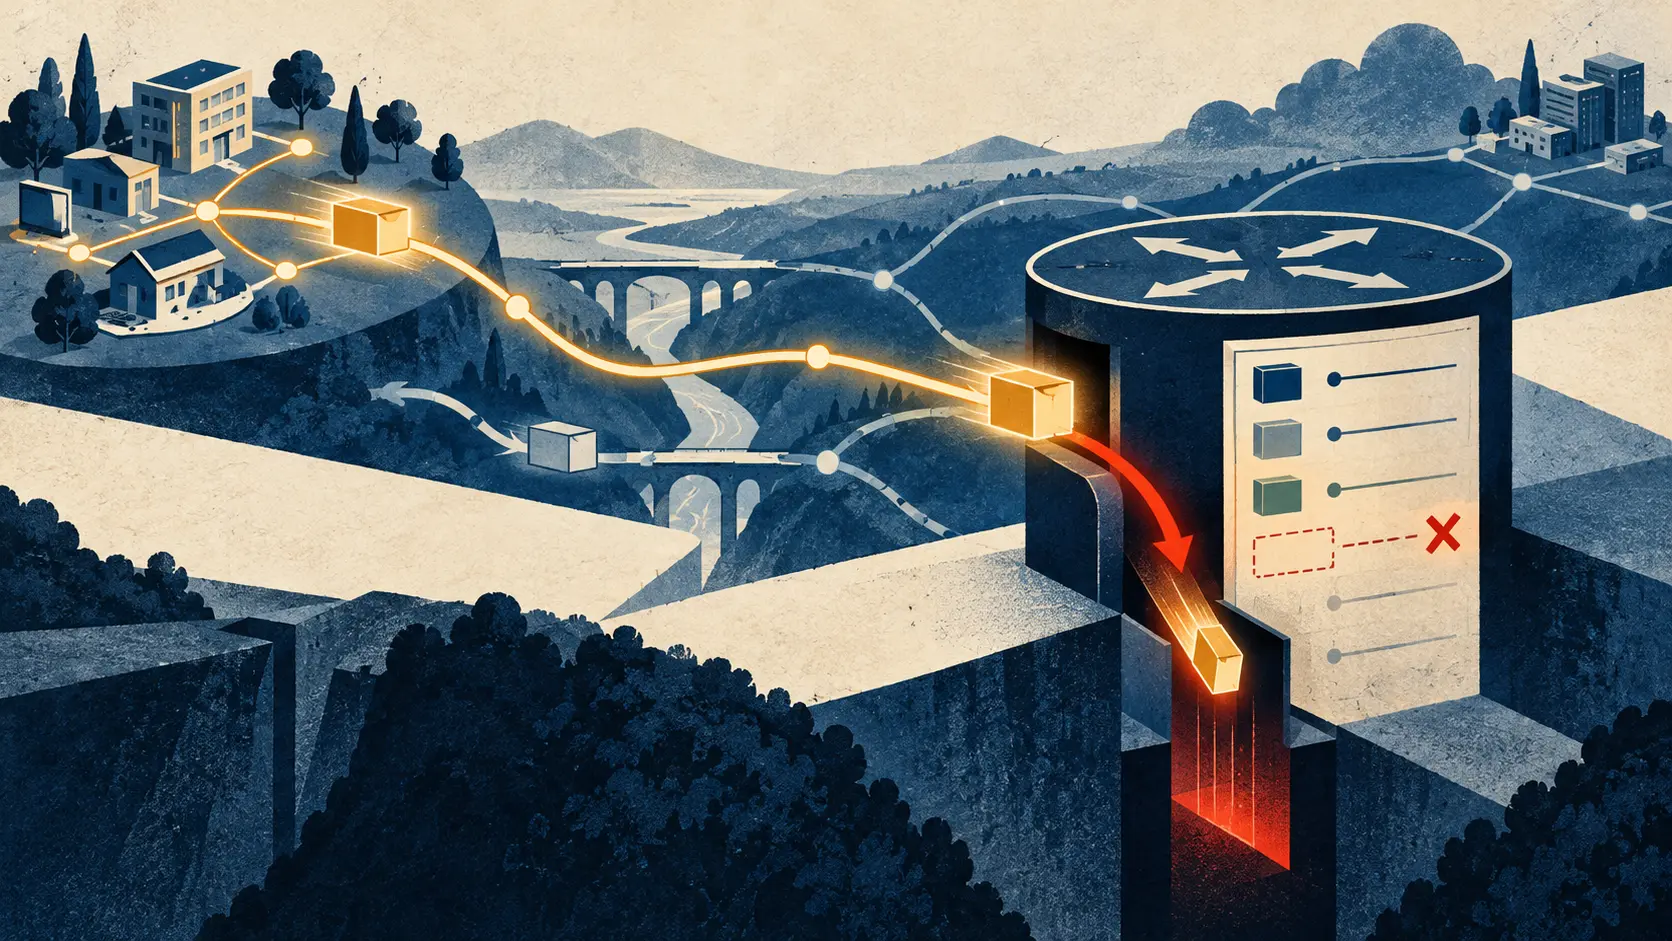
Savoir où acheminer un paquet ne dit pas si son client a le droit d’utiliser son adresse source. La RFC 10078 montre ce qui casse lorsque la table de transfert est chargée de répondre aux deux questions.
IETF
Dans un exemple de réalité virtuelle en nuage, le site qui calcule le plus vite n’est pas celui qui respecte le délai de bout en bout. Seul un choix qui additionne calcul et réseau passe sous les 20 ms.
IETF
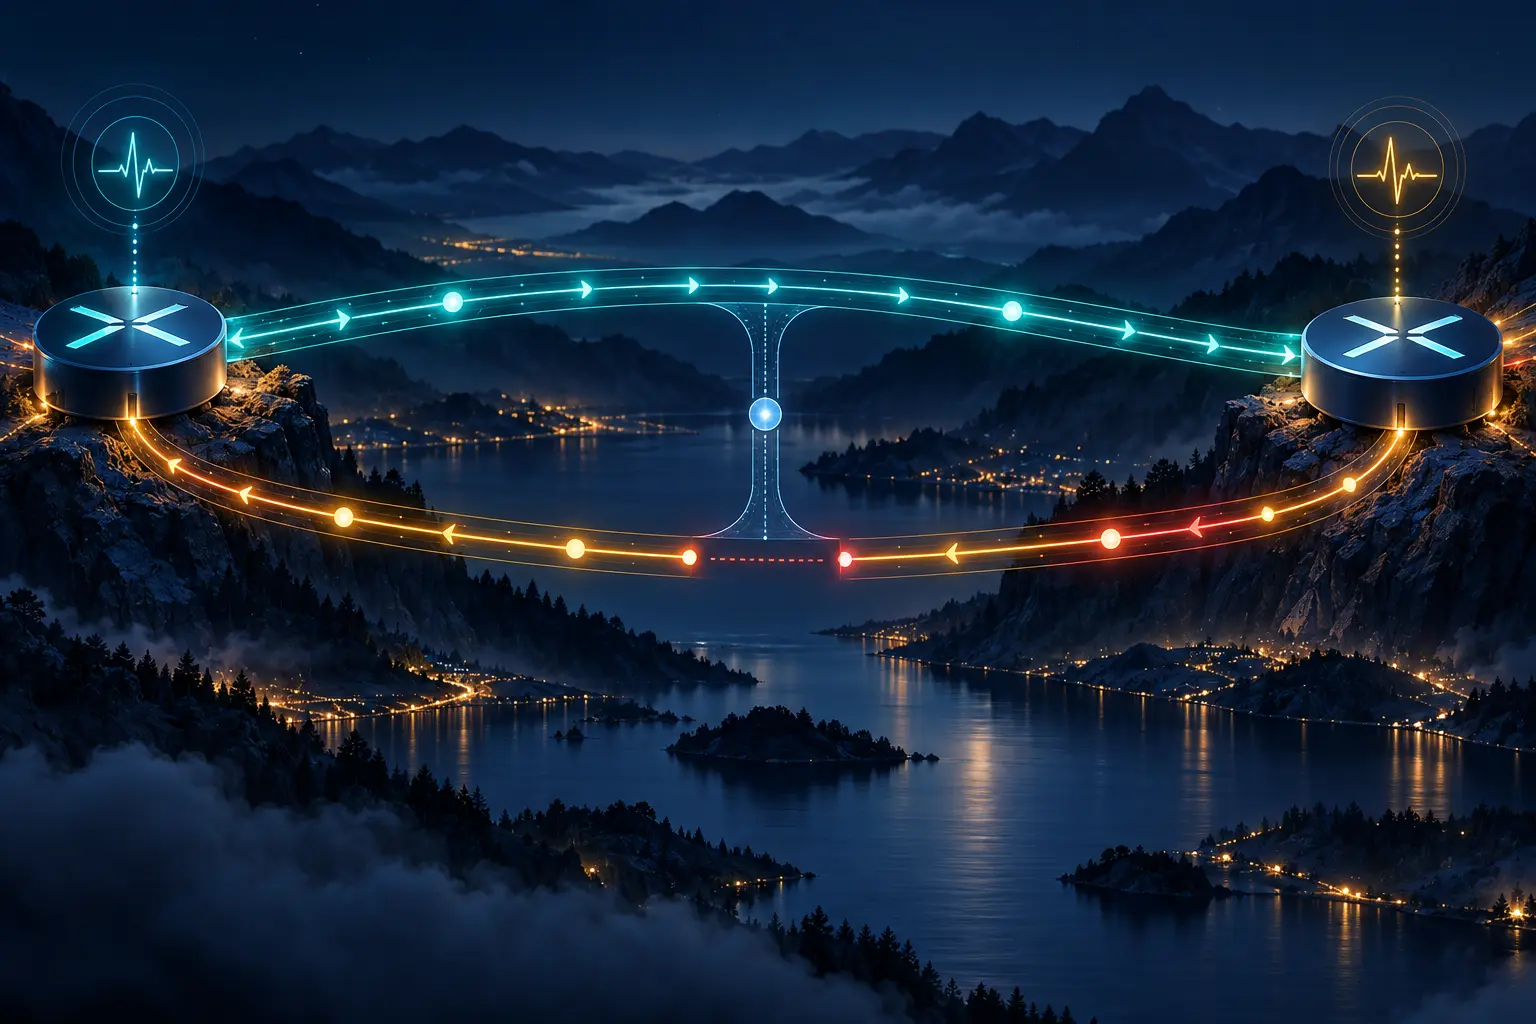
La question coûteuse reste hors du message PCEP: qui déclare le service indisponible si l’aller tient mais que le retour perd sa vivacité ? La RFC 10067 associe deux chemins SR; le verdict dépend encore de deux mesures directionnelles et d’une règle d’exploitation explicite.
IETF
L’IANA a inscrit l’algorithme DNSSEC 18. À RIPE 93, Joe Abley a montré l’étape que ce numéro ne règle pas: faire accepter la DS par le registre qui contrôle la zone parente.
IETF
CCAMP, groupe de travail de l’IETF, demande à l’OIF de partager les travaux sur les prochaines versions de CMIS et C-CMIS afin que les modèles YANG destinés aux contrôleurs évoluent en parallèle. La lettre désigne un paramètre susceptible de franchir la frontière entre module et…
IETF
Le projet de charte du groupe NMOP ouvrirait la porte aux essais d’IA pour la détection d’anomalies et la gestion des incidents, à condition de fixer leur périmètre, leur critère d’arrêt et leur engagement de mise en œuvre. La sortie est écrite avant l’entrée; encore faut-il…
IETF
Le détour est décrit avec soin: un nœud répartit le trafic quand sa liaison sature. La nouvelle règle pour reprendre la route principale commence, elle, par exiger que tout le trafic y soit déjà revenu.
IETF
Dans un mode iCalendar, la réponse d’échec d’un seul entité peut faire passer toute la tâche à `FAILED`. RFC 10051 définit ce déclencheur; en mode `SERVER`, chaque implémentation fixe sa propre règle.
IETF
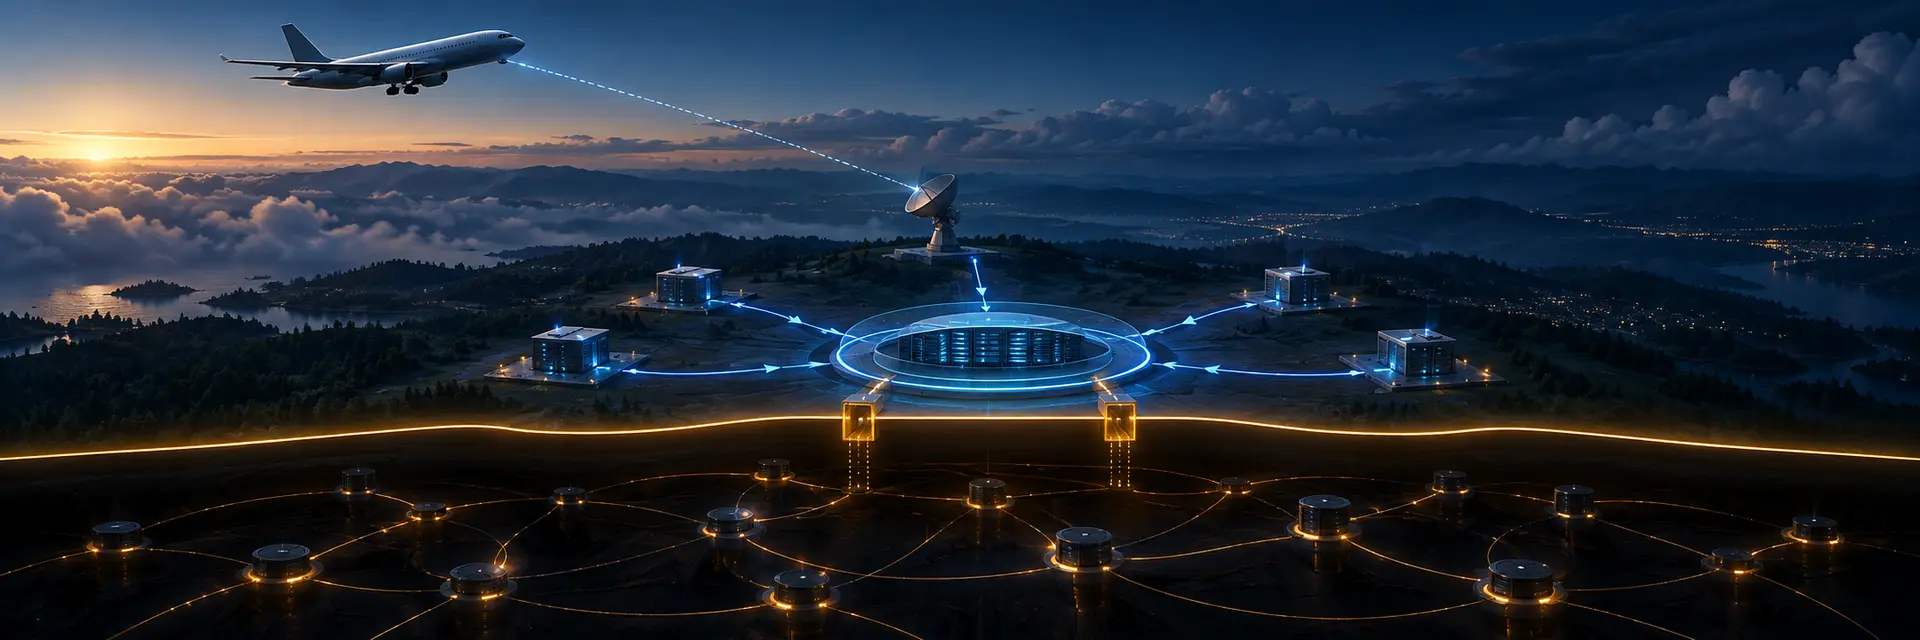
Un avion franchit une zone de couverture; les routeurs au sol doivent retrouver son chemin. Un projet de l’IETF propose de régler ce mouvement dans un réseau logique aéronautique et de garder les sessions BGP sur des liaisons terrestres sécurisées. Le point sensible est le…
IETF
Un contrôleur veut filtrer le trafic en lisant les morceaux d'une adresse SRv6. Le routeur conserve le droit de rejeter une instruction mal formée ou envoyée sans accord préalable. Mais le nouveau texte lui impose une réponse dont la valeur numérique manque, jusque dans la liste…
IETF
Une proposition transporte BGP directement sur Ethernet dans QUIC. Elle ferme la porte IP de la session et ouvre une question plus embarrassante: un voisin authentifié peut désigner une troisième machine comme destinataire du trafic. La décision décisive se prend dans le filtre…
IETF
Une entreprise déplace les sorties réseau de son client OAuth et publie sa nouvelle liste d’adresses. Le projet individuel déposé à l’IETF le 28 octobre distingue deux gestes que l’on confond trop facilement: annoncer une plage IP et lui donner accès au point de délivrance des…
IETF
Une proposition de format permettrait à un site de publier ses chiffres d’énergie et d’émissions à une adresse prévisible. Le gain pour les logiciels est réel. Le piège l’est aussi: une donnée facile à collecter prend vite l’apparence d’un fait contrôlé. Le projet distingue…
IETF
Trois trajets portent les flux d’une même politique SR. L’un se dégrade, les deux autres restent disponibles. Un nouveau projet propose de déplacer automatiquement la répartition vers celui qui obtient la meilleure note. Le mot dangereux n’est pas « automatiquement »: c’est «…
IETF
Un routeur peut connaître la largeur de son propre passage. Il ne connaît pas, par cette seule mesure, la largeur de tous les passages jusqu’au destinataire. Une proposition individuelle déposée le 28 octobre veut joindre à l’annonce BGP une promesse de MTU pour une frontière…
IETF
Le projet de protocole promet une commande à distance pour la détection de panne sur un chemin. Il sait négocier la capacité, nommer le chemin et exiger un discriminateur distant quand on active S-BFD. Mais le trajet inverse mène à deux verbes différents pour les paramètres, puis…
IETF
En juin, le projet prévoyait une porte qui se fermait vraiment: son profil strict rejetait toute authentification reposant uniquement sur les signatures classiques. La version du 28 octobre supprime cette porte nommée. Désormais, la fin de la période de transition dépend de la…
Déverrouillage de l’accès membre
Connectez-vous pour débloquer les briefings de profil complets et les sections approfondies.
Adhérez pour débloquer les briefings stratégiques après connexion.
Rejoindre le Cercle stratégiquePour les détenteurs d’actifs IP et les équipes de direction : synthèses de l’alliance, rapports privés et accès direct aux analystes.
Rejoindre Leadership Alliance