
Organisme de normalisation ouvert dont les normes ont un impact mondial par leur mise en œuvre.
Gouvernance / IETF
IETF
La veille IETF couvre l’actualité publique qui touche l’infrastructure Internet, les décisions de gouvernance, les marchés de la connectivité, les flux de capitaux numériques et le risque opérationnel.
MondeGouvernance des protocolesRisque d'interopérabilité

Processus de protocole et légitimité des normes.
Écart entre la spécification et la mise en œuvre chez les fournisseurs et les opérateurs.
Les changements majeurs de normes affectent généralement les systèmes sur des cycles de 120 jours et plus.
Articles récents
À la une : IETF
1 142 articles

IETF
Le service répondait, mais l’identité `.onion` n’avait encore rien prouvé : RFC 9799
Dans une émission ACME ordinaire, une réponse réseau correcte semble souvent clore la question du contrôle. Pour un service Onion, elle n’en clôt qu’une partie. RFC 9799 distingue la présence du service, la possession de sa clé d’identité, la visibilité accordée à l’AC…

IETF
IETF–W3C : une relation documentée, pas une organisation unique
Le libellé « IETF–W3C » désigne une relation institutionnelle qu’il faut décomposer. Les documents publics attestent une coopération formelle et des mécanismes de liaison entre les deux organismes, mais ils ne démontrent pas qu’ils constituent une seule entité juridique ni qu’ils…

IETF
Un point d’accès Company-Certs ne prouve pas qui a autorisé la rotation d’une ancre
Deux chaînes d’autorité privée sont valables le même mardi matin. L’application récupère un document JSON sur le domaine de l’entreprise, vérifie HTTPS, constate que les deux chaînes correspondent au même usage, puis retient celle dont le `valid_from` est le plus récent.…
IETF
Le curseur connaissait la position, pas l’instant
La pagination d’une liste YANG peut conserver avec exactitude le filtre, la clé de tri, la locale, le sens et le point de reprise. Cette précision rend le parcours vérifiable. Elle ne transforme pas plusieurs requêtes en une photographie immobile des données.

IETF
Michael Tüxen et la somme de contrôle SCTP nulle qui exigeait encore une détection d’erreurs
Dans un paquet SCTP, quatre octets à zéro peuvent signaler une optimisation soigneusement négociée — ou constituer le résultat parfaitement exact du calcul CRC32c. Cette ambiguïté interdit toute lecture rapide. La RFC 9653, signée notamment par Michael Tüxen, maintient…

IETF
Un justificatif de charge de travail peut survivre à la décision d’attestation
Le service ancien voit un certificat encore valable. Il vérifie la chaîne, la signature et la possession de la clé, puis ouvre l’accès. Ce qu’il ne voit pas, c’est que la charge de travail attestée en Allemagne a été déplacée en France cinq minutes après l’émission. Le document…
IETF
Mark Handley et la version SDP qui ne se compare pas entre origines
Deux fiches de session arrivent au même pupitre. La première porte la version 391, la seconde 402. Le réflexe consiste à garder 402. Or les deux lignes `o=` ne nomment pas la même origine: le classement a comparé deux compteurs qui n’ont jamais partagé d’histoire. Dans SDP, le…

IETF
Une preuve de transparence des clés n’audite pas qui pouvait consulter
Alice recherche la clé de Bob dans un journal de transparence et reçoit une preuve valide. Fred formule la même demande, mais l’application l’arrête avant que le journal ne la voie. La preuve établit que la réponse donnée à Alice correspond à un arbre authentifié et cohérent.…

IETF
Le flux était ordonné. Le résultat réseau restait à prouver
Un écran d’exploitation peut afficher trois confirmations rassurantes: la connexion est établie, le pair est authentifié et la réponse NETCONF contient `<ok/>`. Aucune n’est superflue. Mais leur addition ne montre toujours pas que la configuration voulue est devenue l’état…

IETF
La découverte d’agents révèle l’intention avant même qu’un agent soit choisi
Une organisation ne contacte encore aucun fournisseur. Son agent cherche seulement un service d’inférence hébergé en France, disponible dans l’heure, compatible avec un justificatif rare et capable de traiter une catégorie précise de données. La sélection n’a pas eu lieu, mais…

IETF
Un validateur RPKI a besoin d’une piste d’audit, pas seulement d’un cache au vert
Après un incident de routage, la question arrive toujours au passé: qu’avait effectivement validé le réseau à 09 h 10 ? L’écran actuel ne le dit plus. Une synchronisation réussie à 09 h 40 a remplacé les objets, effacé l’échec précédent et rendu le voyant vert. Sans état…
IETF
L’enveloppe est lisible. L’observation reste à prouver
`draft-ietf-netconf-notif-envelope-05` donne aux notifications YANG-Push des métadonnées qui survivent au transfert vers un courtier ou une base temporelle. Cette portabilité facilite la corrélation; elle ne transforme ni un nom d’hôte en identité, ni une séquence en historique…

IETF
Une chaîne de délégation restreint l’autorité sans porter l’intention
Une chaîne cryptographique peut raconter sans ambiguïté qui a transmis quelle autorisation à quelle clé. Elle peut même imposer que chaque maillon soit plus étroit que le précédent. Mais elle ne raconte pas nécessairement pourquoi ce sous-traitant précis a été choisi, ni quel…
IETF
Un reçu de site peut être externe à l’émetteur — et rester sous le contrôle du propriétaire
La révision 03 d’un profil de reçu pour interventions physiques corrige plusieurs dépendances invisibles. Elle en révèle aussi une qui reste hors du reçu: le service de transparence peut ne rien avoir à voir avec l’émetteur, tout en appartenant au propriétaire du site observé. La…

IETF
Le message est reconstitué. La télémétrie peut rester incomplète
Avec `draft-ietf-netconf-udp-notif-26`, un collecteur peut recevoir vite, remettre des segments dans l’ordre et détecter certains trous. Rien de tout cela ne l’autorise à transformer une réussite de transport en certitude sur l’état réel du réseau.

IETF
ALLDISPATCH : le point de bascule entre discussion et travail de normalisation
L’IETF-Wide Dispatch (ALLDISPATCH) n’est pas une fabrique de normes. C’est une surface de tri: les propositions y sont discutées, puis orientées vers l’autorité ou le cadre capable de les transformer en travail formel. La question opérationnelle n’est donc pas seulement ce qui a…
IETF
RFC 10041 fait de l'inaccessibilité OSPF une décision de zone
Une valeur de métrique n'a pas toujours un sens autonome. Avec RFC 10041, `0xffff` ne signifie « inaccessible » que si toute la zone OSPF parle le même dialecte. Un seul routeur ancien suffit à rendre l'ancienne interprétation de nouveau nécessaire.

IETF
Le premier paquet est parti avant la fin de l’image — pas avant la fin de la preuve : RFC 9828
Sur une console d’émission, un horodatage précoce peut donner l’impression que la bataille de la latence est gagnée. Côté réception, il reste pourtant à recevoir un en-tête exploitable, franchir les pertes, admettre le flux, décoder une qualité définie et afficher l’image.
IETF
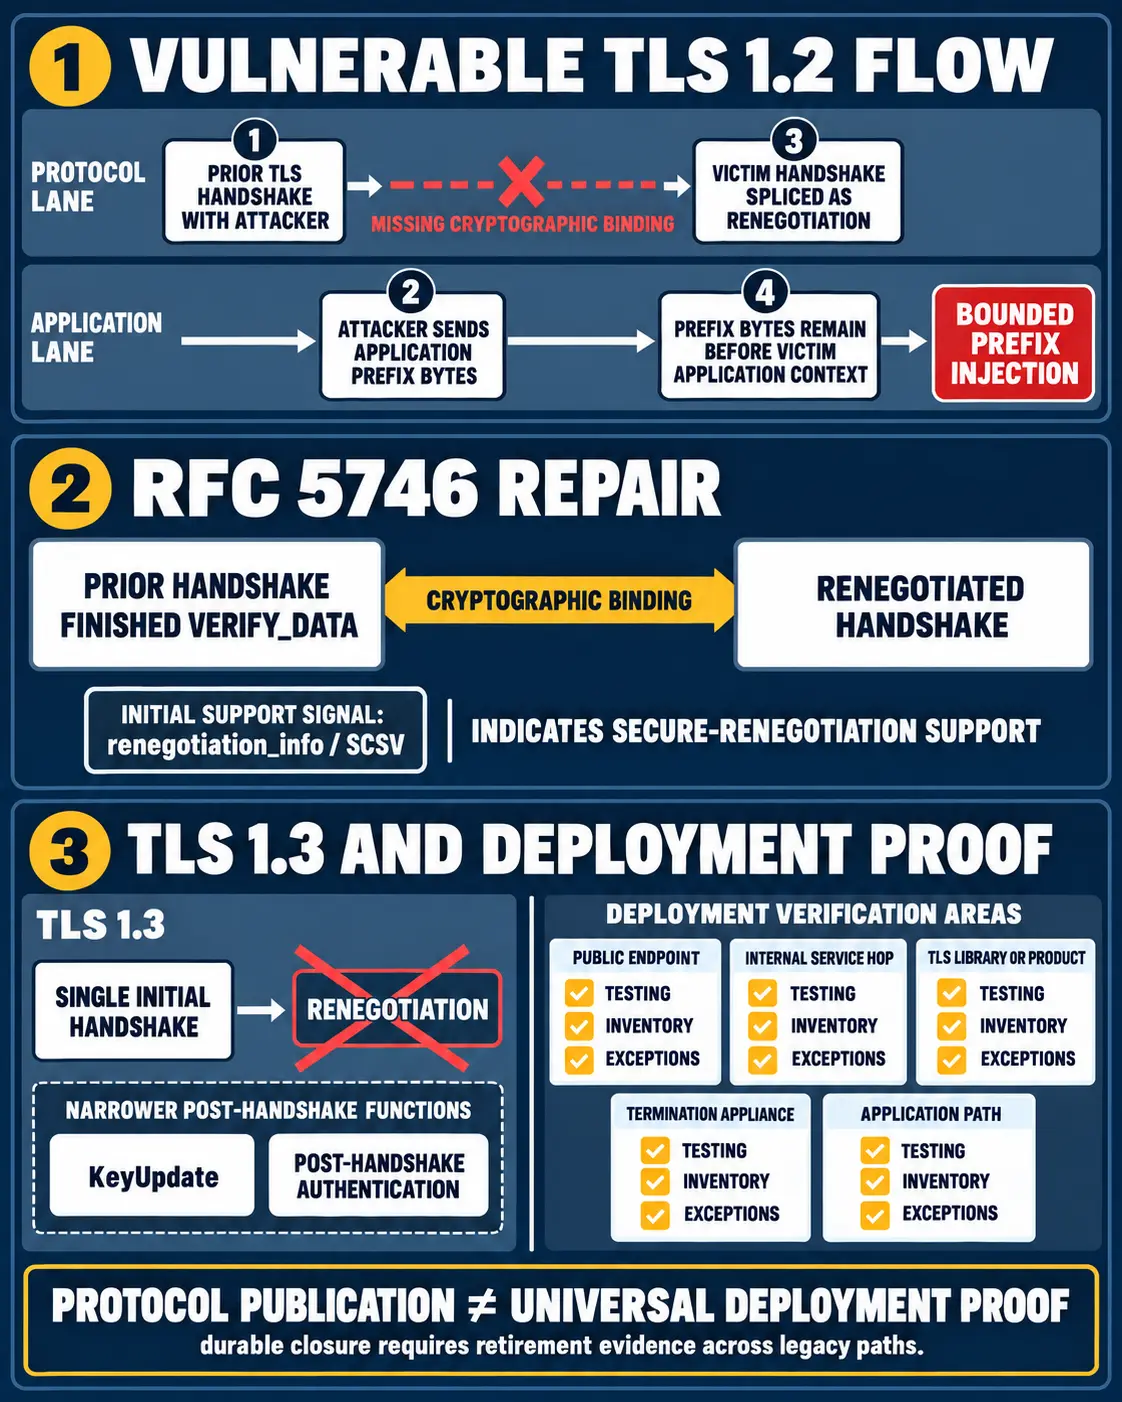
TLS : la réparation de la renégociation ne prouve pas la fermeture du risque
La renégociation TLS a été corrigée au niveau du protocole. La question restante est plus difficile: quelles preuves montrent que ce correctif a réellement atteint les bibliothèques, les équipements, les services internes et les chemins applicatifs qui utilisent encore des…
IETF
La fusion était propre, pas forcément la base : les candidats privés NETCONF
`draft-ietf-netconf-privcand-10` isole les modifications de chaque client et organise leur remise à niveau avant validation. Cette isolation évite un type d'accident collectif; elle ne transforme ni une comparaison vide ni un commit réussi en preuve de fraîcheur, d'intention…
Déverrouillage de l’accès membre
Analyse de profil réservée
Connectez-vous pour débloquer les briefings de profil complets et les sections approfondies.
Briefing du Strategic Circle
Adhérez pour débloquer les briefings stratégiques après connexion.
Rejoindre Strategic CircleBriefing Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance