Briefing du Strategic Circle
Adhérez pour débloquer les briefings stratégiques après connexion.
Rejoindre le Cercle stratégique
Gouvernance / IETF
L’IETF écrit les protocoles sur lesquels tourne chaque réseau. Nous suivons les projets de norme, les débats des groupes de travail et les normes publiées, et expliquons ce que chacune change pour les opérateurs avant son arrivée en production.

Articles récents
1 656 articles

IETF
Le réflecteur fonctionnait, les keepalives maintenaient le mapping et les incidents baissaient. C’est précisément ainsi qu’un contournement peut cesser d’être provisoire: sa réussite masque le coût de la dépendance et retire toute urgence à sa sortie.
IETF
Une requête DNS graissée échoue, la relance ordinaire répond, puis le journal ne conserve que le succès final: le service est rétabli, mais la preuve d’ossification a disparu.
IETF
Un client qui n’a jamais autorisé ECS peut recevoir une réponse adaptée au réseau d’un autre utilisateur si le résolveur conserve les données sans conserver leur provenance.
IETF
Le navigateur a abandonné ECN, refait un SYN ordinaire et chargé la page. La RFC 3360 oblige à conserver l’autre récit: un équipement de chemin avait peut-être transformé son ignorance de deux bits en décision attribuée au serveur.

IETF
La délégation contenait un nouveau type censé remplacer NS, ainsi qu’un ancien enregistrement NS parfaitement joignable. Le résolveur a écarté ce dernier. Ce refus n’était pas une panne de repli: c’était précisément la règle de sécurité choisie par le protocole.
IETF
Une étiquette peut rendre un chemin de secours rassurant sans le rendre vrai. La RFC 3871 demandait déjà une console indépendante des plans IP et de forwarding; l'exploitation doit encore prouver l'identité de l'équipement, l'autorité de l'opérateur et le retour du service.

IETF
Un service a extrait l’identifiant d’une pièce jointe depuis une réponse JMAP, puis l’a injecté dans un objet partagé avec toute une équipe. Le chemin était juste, le type conforme et l’écriture autorisée. Pourtant, le document venait de franchir une frontière que chacun de ces…

IETF
Le calcul SPF n’avait reçu aucun objet manifestement faux. Les voisins annonçaient une adjacence qu’ils venaient réellement d’établir; le LSP de l’autre extrémité avait réellement été émis par ce routeur. Pourtant, l’ensemble décrivait deux incarnations différentes et autorisait…

IETF
Le serveur refusait de renommer `current.txt` en `previous.txt`, puis refusait l’opération inverse. Chaque étape intermédiaire violait l’unicité alors que l’état final demandé était parfaitement cohérent. Il manquait moins un ordre d’exécution qu’une frontière de décision.

IETF
Dans DHCPv6, une réponse peut transporter un débit destiné au routeur de l’abonné et un autre enfoui dans l’enveloppe d’un relais. Les chiffres peuvent différer sans se contredire. Le vrai problème commence quand un équipement lit une valeur qui ne lui était pas destinée et la…

IETF
Un outil BSD avait produit un DLT local. Une chaîne d’export l’a conservé comme simple entier, puis un lecteur d’un autre système l’a interprété comme LinkType portable. Aucun bit n’avait changé; le contrat de décodage, lui, avait disparu.

IETF
Un tampon de remise en ordre peut produire une séquence impeccable et pourtant livrer trop tard ce qui comptait. Le nouveau texte d’INTAREA sur le réordonnancement des paquets oblige à distinguer deux preuves: la restitution de l’ordre d’émission et l’utilité réelle du temps…

IETF
Une hausse de paquets dont le TTL expire peut être la trace banale d’un traceroute, le bruit bref d’une convergence ou le symptôme durable d’une boucle. La classe est identique; la décision ne l’est pas.

IETF
Une carte tenue à jour peut aider à piloter une infrastructure. Encore faut-il que ses demandes et ses mises à jour ne saturent pas les chemins qu'elle observe. Une nouvelle clause du projet SIMAP place cette charge au cœur de l'examen.

IETF
Un serveur peut indiquer les algorithmes de condensat qu’il comprend et leur préférence. Cette information aide à reformuler une requête. Elle ne garantit ni l’autorisation, ni la validation métier, ni l’absence d’un premier effet.

IETF
Le nouveau brouillon du groupe ACME interdit que la clé du compte et la clé destinée au certificat soient identiques dans son parcours sans CSR. Cette contrainte éclaire toute l'architecture: l'une autorise des actes auprès du service ACME, l'autre doit prouver sa présence dans…
IETF
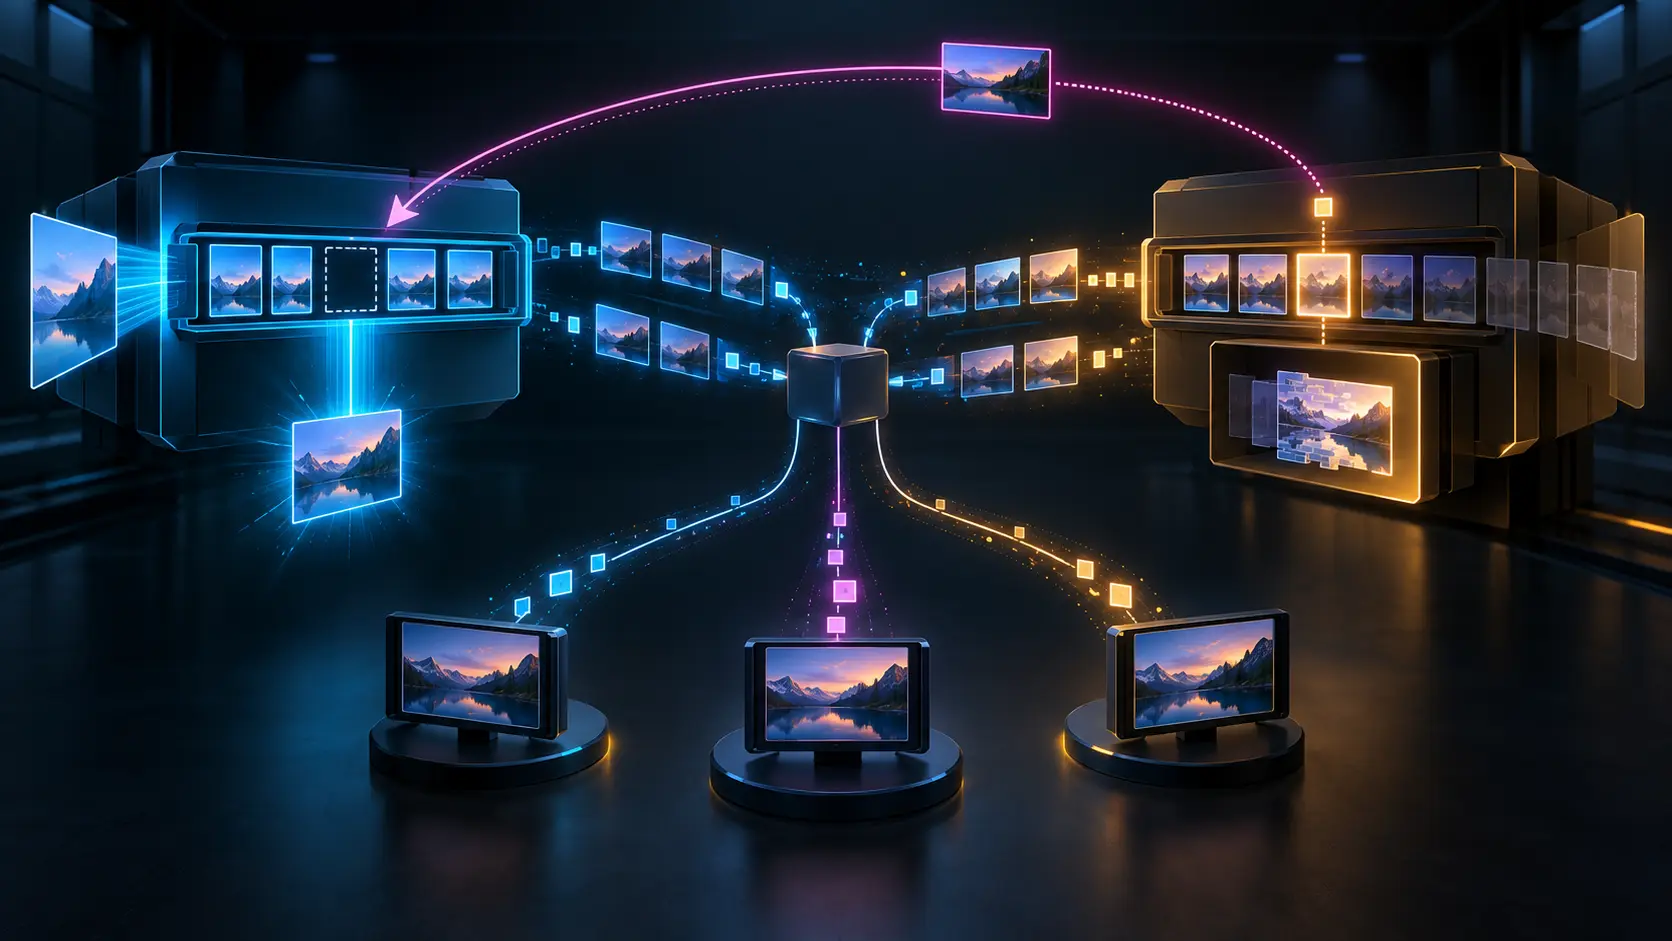
Dans le retour d’état proposé par AVTCORE, avancer le début de la plage permet de retirer les anciennes positions dont le protocole n’a plus besoin. Cette opération entretient le flux; elle ne transforme pas les images antérieures en décodages attestés.
IETF
Deux équipements peuvent afficher le même algorithme sans calculer la même clé de trafic. Une précision du projet TCP-AO de TCPM situe désormais sa dérivation KMAC dans une variante NIST bien déterminée; l'enjeu est l'interopérabilité, pas l'annonce d'une cryptographie déjà…

IETF
Le contrôleur avait distribué un identifiant de groupe unique. Sur le pare-feu d’accès, il désignait les nouvelles adresses du collaborateur; sur la passerelle de service, il pointait encore vers la carte précédente. L’unité du symbole masquait la divergence de l’exécution.

IETF
Une réponse RADIUS peut arriver après l'expiration de sa demande et rencontrer un identifiant déjà réattribué. La révision 18 de RadSec impose de jeter cette réponse défaillante sans condamner automatiquement la connexion protégée.
Déverrouillage de l’accès membre
Connectez-vous pour débloquer les briefings de profil complets et les sections approfondies.
Adhérez pour débloquer les briefings stratégiques après connexion.
Rejoindre le Cercle stratégiquePour les détenteurs d’actifs IP et les équipes de direction : synthèses de l’alliance, rapports privés et accès direct aux analystes.
Rejoindre Leadership Alliance