
Résumé
draft-ietf-ccamp-fgotn-yang-02exige que les deux sens d’un redimensionnement fgODUflex soient terminés, mais confie au seul contrôleur source le compte rendu final vers le MDSC.- L’état
lsp-bandwidth-modified-okne certifie pas, à lui seul, les créneaux réellement appliqués, l’accord du chemin de protection, l’absence d’action forcée ni la continuité du trafic. - La clôture doit référencer les observations de tous les participants et une mesure de service, au lieu de transformer un résumé de contrôle en vérité physique.
La scène ressemble à une clôture comptable. Le coordinateur multidomaine demande une nouvelle capacité. Un contrôleur déclenche l’opération dans le sens aller. L’extrémité distante lance le retour. Des notifications remontent, puis le contrôleur source publie lsp-bandwidth-modified-ok. Le dossier paraît soldé.
Il ne l’est que pour l’orchestrateur.
La révision 02 du projet fgOTN décrit elle-même une réalité plus fragmentée. Le succès bidirectionnel n’existe qu’après l’achèvement des deux sens. Tous les contrôleurs de domaine doivent signaler les variations de topologie et de ressources. En protection 1+1, chemin de travail et chemin de secours participent tous deux. Une conclusion unique arrive donc après plusieurs observations qui n’ont ni le même auteur ni nécessairement le même instant.
Publié le 30 septembre 2026, le texte reste un Internet-Draft actif du groupe CCAMP. Le Datatracker ne lui attribue ni statut RFC visé, ni AD responsable, ni étape IESG. Les sections de gestion, de sécurité et d’IANA contiennent encore des emplacements à compléter. Cette jeunesse n’est pas une accusation. Elle interdit seulement d’utiliser le nom du projet comme preuve d’un comportement déployé.
Un créneau nommé n’est pas encore une capacité livrée
Le fgOTN vise à transporter efficacement de petits signaux clients dans des conteneurs optiques plus grands. Le modèle ajoute un type fgODUflex, une bande passante de 1 à 119 créneaux fins et des listes fgts-numbers pour les routes principales, inverses, secondaires et observées.
Cette précision est utile : un contrôleur peut demander vingt créneaux, décrire leur position et voir diminuer la capacité disponible. Mais le modèle d’information ne réalise pas lui-même la transition physique. Une valeur configurée, un label de route, une disponibilité topologique et une trame qui traverse le réseau sont quatre constats différents.
Le vrai invariant réunit l’identité du service, la génération de la demande, le lien serveur, les créneaux réservés, l’absence de chevauchement, l’état appliqué sur chaque nœud et le résultat observé. Lire « 20 » dans le datastore ne remplace aucun de ces contrôles.
L’architecture NMDA du RFC 8342 aide à résister à cette confusion : l’intention, la configuration appliquée et l’état opérationnel doivent rester séparés. Même un état opérationnel correct ne mesure pas automatiquement la perte, le délai ou les défauts du trafic client.
Deux sens, deux chronologies
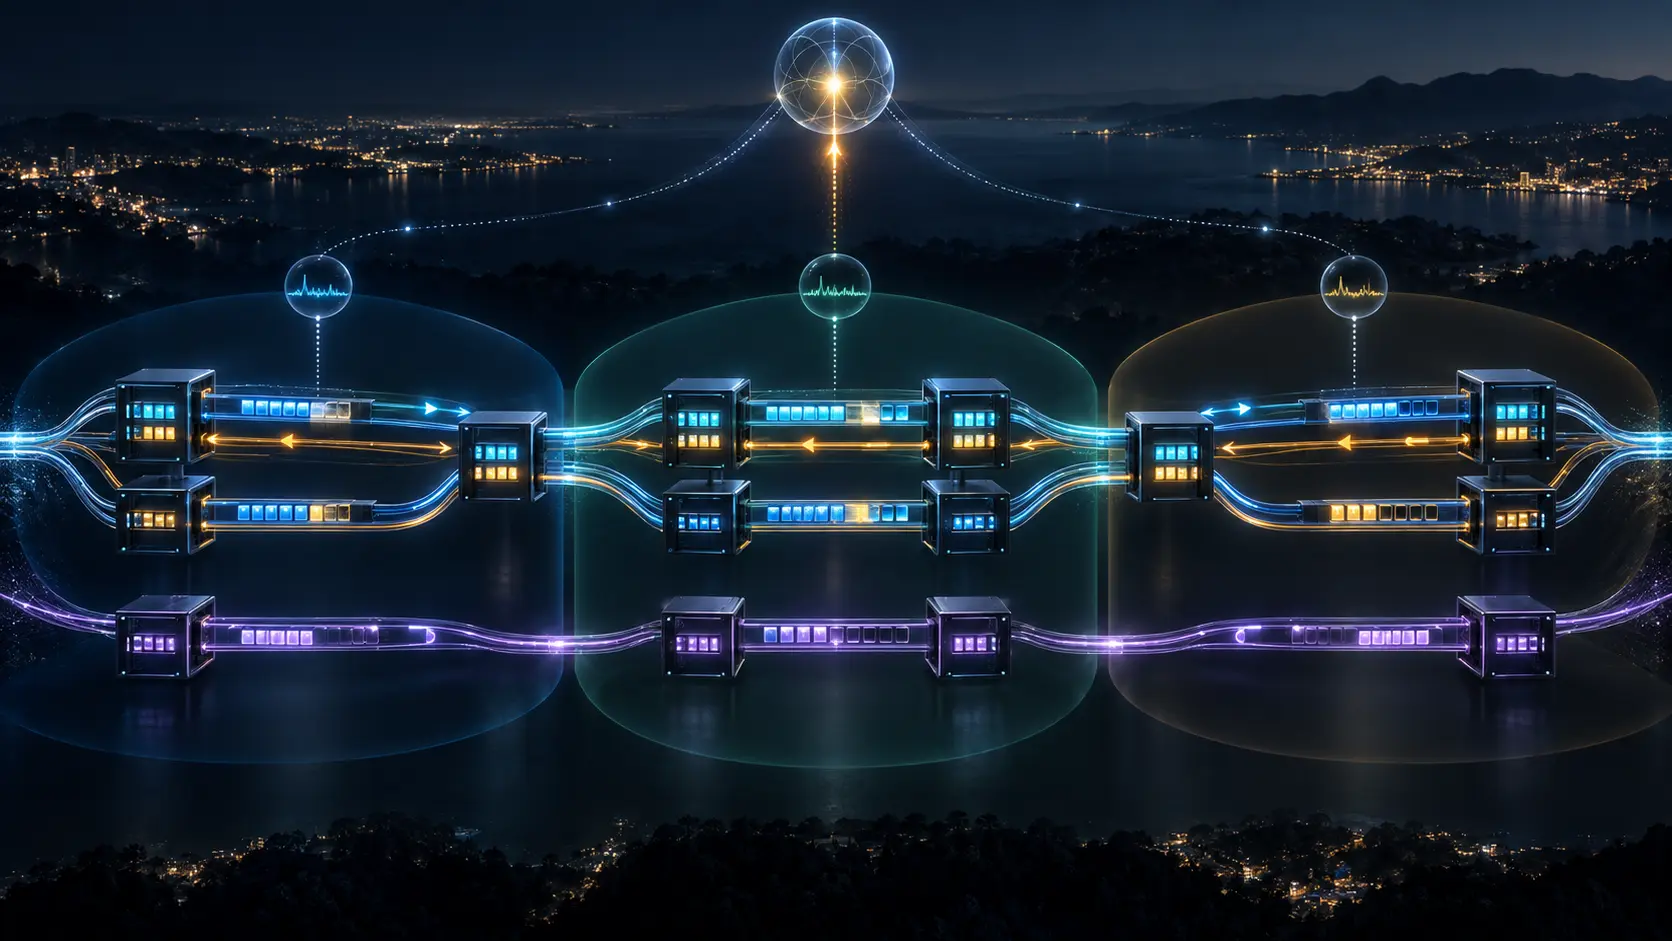
Le scénario commence par l’identifiant fgODUflex et la cible de bande passante. Les ressources doivent être réservées ou marquées avant l’action. Le sens Node 1 vers Node 6 change nœud par nœud; l’extrémité déclenche ensuite automatiquement Node 6 vers Node 1.
« Les deux sont terminés » n’est utile que si les deux événements appartiennent à la même transaction. Un succès aller ancien et un succès retour issu d’une relance ne forment pas une paire. Deux valeurs identiques, mais lues sur des générations de topologie différentes, ne prouvent pas une réservation commune. Une notification arrivée tardivement ne doit pas fermer une tentative plus récente.
Il faut donc conserver une chronologie par sens : hachage de la demande, version de politique, génération du contrôleur, réservations, contrôleurs traversés, début, état appliqué, relecture et fin. La vue de bout en bout peut rapprocher ces chronologies; elle ne doit pas les fondre.
Le rapporteur final ne voit pas tout
L’annexe donne au contrôleur source le rôle de rapporteur. Controller 1 signale le début, Controller 3 signale le départ du retour, puis Controller 1 annonce la fin ou l’échec. En parallèle, chaque contrôleur de domaine envoie ses changements de tunnel et de ressources au MDSC.
La distinction est capitale. Un acteur possède la conclusion du workflow; plusieurs acteurs possèdent les faits qui la soutiennent. Si le MDSC ne garde que le dernier message, un redémarrage, une contestation ou une divergence ultérieure ne laisse plus de chemin d’audit indépendant.
La conclusion devrait référencer un ensemble de preuves : identifiant de transaction, cible, participants requis, empreinte des reçus, génération et exceptions. Chaque observation demeure attribuée à son contrôleur. Le contrôleur source agrège; il ne réécrit pas.
Cette architecture réduit aussi le verrouillage. Quand le journal réel n’existe que dans la mémoire ou le format propriétaire d’un orchestrateur, changer de fournisseur signifie perdre l’histoire dont dépend la sécurité des prochaines allocations.
La protection est une obligation future
Avec 1+1, les chemins de travail et de protection doivent lancer le protocole et transmettre leur signalisation. Le mot « service » recouvre alors au moins quatre surfaces : aller/travail, retour/travail, aller/protection, retour/protection.
Le trafic peut sembler normal tandis que le secours reste à l’ancienne capacité. L’incident n’apparaîtra qu’au basculement suivant. Une protection non convergée n’est donc pas un détail d’inventaire; c’est une promesse différée non tenue.
La politique de clôture doit choisir. Soit la protection incomplète bloque le succès, soit elle crée un état dégradé avec délai et propriétaire, soit une exception explicite l’autorise. La masquer derrière le vert du chemin actif transforme un gain de disponibilité immédiat en dette opérationnelle.
Forcer la symétrie peut casser le service
Le projet reconnaît le cas où un sens réussit et l’autre échoue. Le contrôleur peut forcer un ajustement pour retrouver un état cohérent, mais le texte avertit que l’action peut être perturbatrice.
Cette phrase change la nature de l’automatisation. La symétrie du contrôle n’est plus seulement une propriété technique : elle peut être achetée avec une coupure. Celui qui autorise cette dépense doit être nommé.
Avant de forcer, le système devrait enregistrer la cause, les alternatives, la fenêtre de maintenance, les services touchés, l’état de retour possible et la mesure attendue. Après l’action, « terminé » ne suffit pas; il faut enregistrer si la promesse sans coupure a survécu. Une réparation perturbatrice peut être correcte. Elle ne peut pas être rebaptisée silencieusement « hitless ».
La validation YANG ne ferme pas la transaction
Le Datatracker indique zéro erreur et zéro avertissement pour les modules extraits. C’est un bon résultat de syntaxe et de dépendances. Il ne teste pas un contrôleur qui tombe entre les deux sens, un message dupliqué, une protection en retard ou un trafic dégradé malgré des datastores cohérents.
La révision décrit des feuilles et un scénario, pas encore un protocole transactionnel complet. Elle n’impose pas d’identifiant global, de quorum, d’ordre des notifications, de délai, d’idempotence, de journal durable, de rollback ou de test client. Deux produits peuvent donc exposer les mêmes objets YANG et décider différemment du moment où la fin devient vraie.
Les essais doivent empiler les preuves : schéma, RPC, datastore, action du nœud, convergence des contrôleurs, disponibilité de la protection et résultat du trafic. Réussir une couche ne préjuge pas de la suivante.
Un reçu de redimensionnement praticable
Avant l’écriture, le reçu fixe l’identité du service, la capacité courante et cible, le plafond serveur, la génération de topologie, l’acteur autorisé, la politique et le contexte de maintenance.
À la réservation, chaque domaine fournit les créneaux proposés, leur lien et couche, la génération de disponibilité, le contrôle de conflit et l’expiration. Pendant l’exécution, les sens et les rôles travail/protection conservent des timelines séparées. Chaque notification est rattachée à la transaction, pas seulement à son heure d’arrivée.
À la clôture, le MDSC vérifie le jeu de participants, l’égalité des cibles, la conservation des ressources et l’usage éventuel d’une action forcée. La conclusion du contrôleur source porte l’empreinte de cet ensemble.
Puis vient la seule preuve capable de soutenir le mot « sans coupure » : perte, défauts, délai, débit et alarmes mesurés sur une fenêtre avant/après. Le réseau en fonctionnement, non l’étiquette, ferme cette proposition.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance