
Résumé
- La révision 02 d’Additional Authentication Method Reference Values, publiée le 2 octobre 2026, propose
sqapour les réponses aux questions de sécurité, tout en précisant que les recommandations actuelles du NIST ne les considèrent pas comme des secrets acceptables. - Cette juxtaposition fixe la bonne frontière : le registre décrit une méthode existante ; le service qui s’y fie décide séparément si elle est permise, suffisante ou interdite.
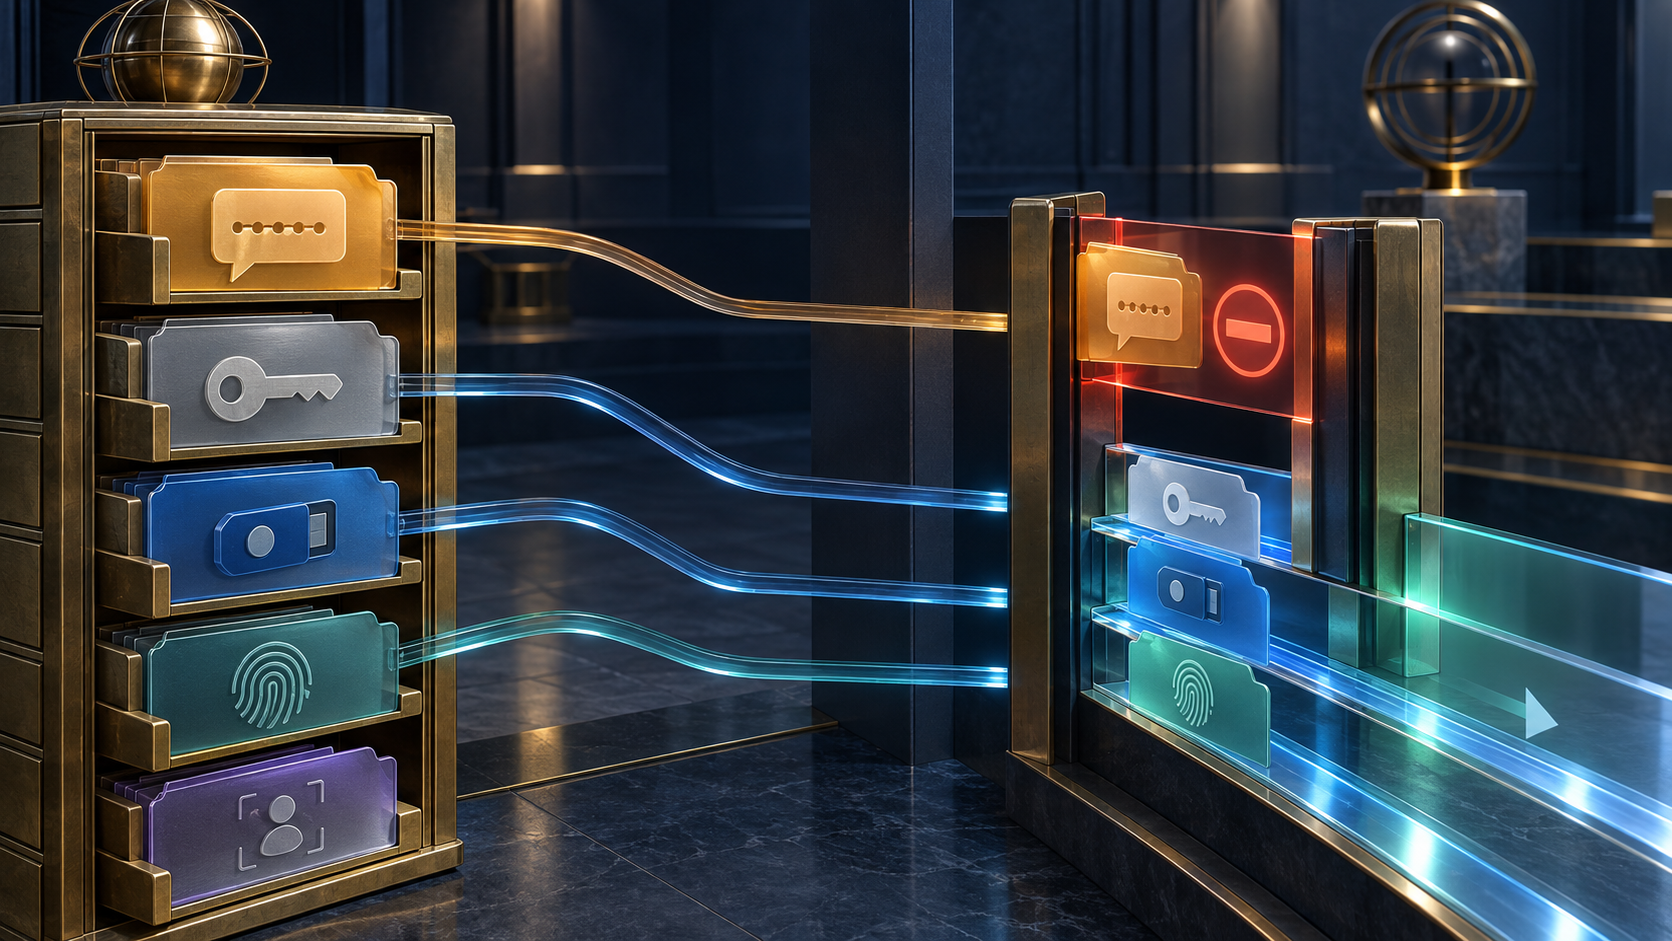
Un registre technique n’est pas un palmarès. Il doit parfois donner un nom stable à une pratique précisément parce que les exploitants veulent la repérer, la contenir ou la retirer. Le projet draft-skyfire-oauth-amr-values-02 l’illustre sans détour : sqa rendrait déclarable l’emploi de questions de sécurité, mais l’avertissement NIST empêche de lire cette déclaration comme un brevet de solidité.
Le texte propose aussi des références pour la confirmation dans une application, les signaux comportementaux, le courrier électronique, les codes à usage unique, les interactions par URL, les notifications poussées, la détection de présence faciale et les passkeys. Entre les versions, psk est devenu passkey afin d’éviter la confusion avec une clé prépartagée ; call a disparu au profit d’une mise à jour de tel. C’est un travail de vocabulaire, non une homologation.
OpenID Connect sépare déjà la méthode constatée (amr) de la classe de contexte (acr). RFC 8176 normalise des identifiants courts et donne un exemple associant pwd et kba. Le registre IANA actif contient toujours kba. Ce patrimoine lexical permet de comprendre une assertion ancienne ou hétérogène ; il ne rend pas l’authentification fondée sur des connaissances convenable pour une opération sensible aujourd’hui.
Le NIST place la décision ailleurs. Son modèle actuel indique que les questions fondées sur la connaissance ne constituent pas un secret acceptable pour l’authentification numérique. Ses règles relatives aux authentificateurs interdisent aussi de demander de telles questions lors du choix d’un mot de passe. Le registre conserve donc une identité sémantique tandis que la politique en fixe l’usage.
Même prudence pour bg. Cette valeur pourrait couvrir l’authentification silencieuse d’un numéro sur le réseau, la reconnaissance d’un appareil ou la géolocalisation. Pour le NIST, ces indicateurs de fraude peuvent nourrir une appréciation du risque, mais ils ne modifient pas le niveau d’assurance et ne remplacent pas un facteur. Observer n’est pas authentifier.
La signature d’un JWT ne change pas la nature de la méthode. Une validation correcte protège l’origine, l’audience, l’intégrité et les contraintes temporelles de l’assertion. RFC 8725 impose néanmoins des choix locaux explicites. La cryptographie certifie la phrase « cet émetteur a déclaré cette méthode » ; elle ne certifie pas que la méthode mérite confiance.
L’IANA, enfin, attribue des noms stables après examen d’experts. Lors de la capture, les valeurs de la révision 02 n’étaient pas dans le registre actif et le Datatracker présentait encore un Internet-Draft individuel, sans stream ni niveau de normalisation. Une future inscription fixerait l’orthographe et la référence, pas la politique de déploiement.
L’exploitation doit donc conserver deux traces. La première décrit le fait interopérable : émetteur, jeton, version du vocabulaire et valeur AMR. La seconde est un reçu de décision local : contexte, risque, méthode autorisée, restreinte, combinée ou interdite, version de politique, responsable de l’exception et mesure de remplacement.
La spécification initiale minimale de Lu Heng invite à normaliser le symbole commun le plus petit et à laisser les décisions futures au niveau local. Running-Code Primacy réclame la preuve de ce qui a effectivement fonctionné. Reality Layers empêche qu’une inscription, une assertion, un signal de risque, une classe d’assurance et une autorisation soient fondus en un unique feu vert.
sqa ne réhabilite donc pas la question de sécurité. Il donne aux systèmes un moyen précis de la reconnaître pendant qu’ils la limitent et la font disparaître. Le registre peut dire ce qui existe ; la responsabilité de dire ce qui compte demeure locale.
Sources
- https://datatracker.ietf.org/api/v1/doc/document/draft-skyfire-oauth-amr-values/
- https://datatracker.ietf.org/doc/draft-skyfire-oauth-amr-values/
- https://datatracker.ietf.org/doc/draft-skyfire-oauth-amr-values/history/
- https://datatracker.ietf.org/wg/oauth/about/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://openid.net/specs/openid-connect-core-1_0.html
- https://pages.nist.gov/800-63-4/sp800-63/model/
- https://pages.nist.gov/800-63-4/sp800-63b/aal/
- https://pages.nist.gov/800-63-4/sp800-63b/authenticators/
- https://www.iana.org/assignments/authentication-method-reference-values/authentication-method-reference-values.xhtml
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-00.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-01.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-02.html
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-02.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-02.xml
- https://www.rfc-editor.org/rfc/rfc7519.html
- https://www.rfc-editor.org/rfc/rfc8176.html
- https://www.rfc-editor.org/rfc/rfc8725.html
- https://csrc.nist.gov/pubs/sp/800/63/4/final
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance