
Sujet
Automatisation de la sécurité
Au sein de la facette Sujet, la veille thématique Automatisation de la sécurité rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.
Tendances institutionnelles – Amérique du Nord
La liste de la FCC est en ligne. Les contrôles de propriété restent gelés.
Washington réunit huit flux de restrictions fédérales dans un moteur de recherche. Les nouveaux contrôles de propriété que l’on pourrait attendre de cet outil ne sont pas encore entrés en vigueur.
IETF
Deux agents valident leur relais. Entre 1 et 3, la chaîne n’existe pas.
Dans une délégation entre agents, deux contrôles locaux réussis peuvent fabriquer une belle capture d’écran et une mauvaise preuve. Un projet de protocole place le raccord authentifié au centre du dossier.
IETF
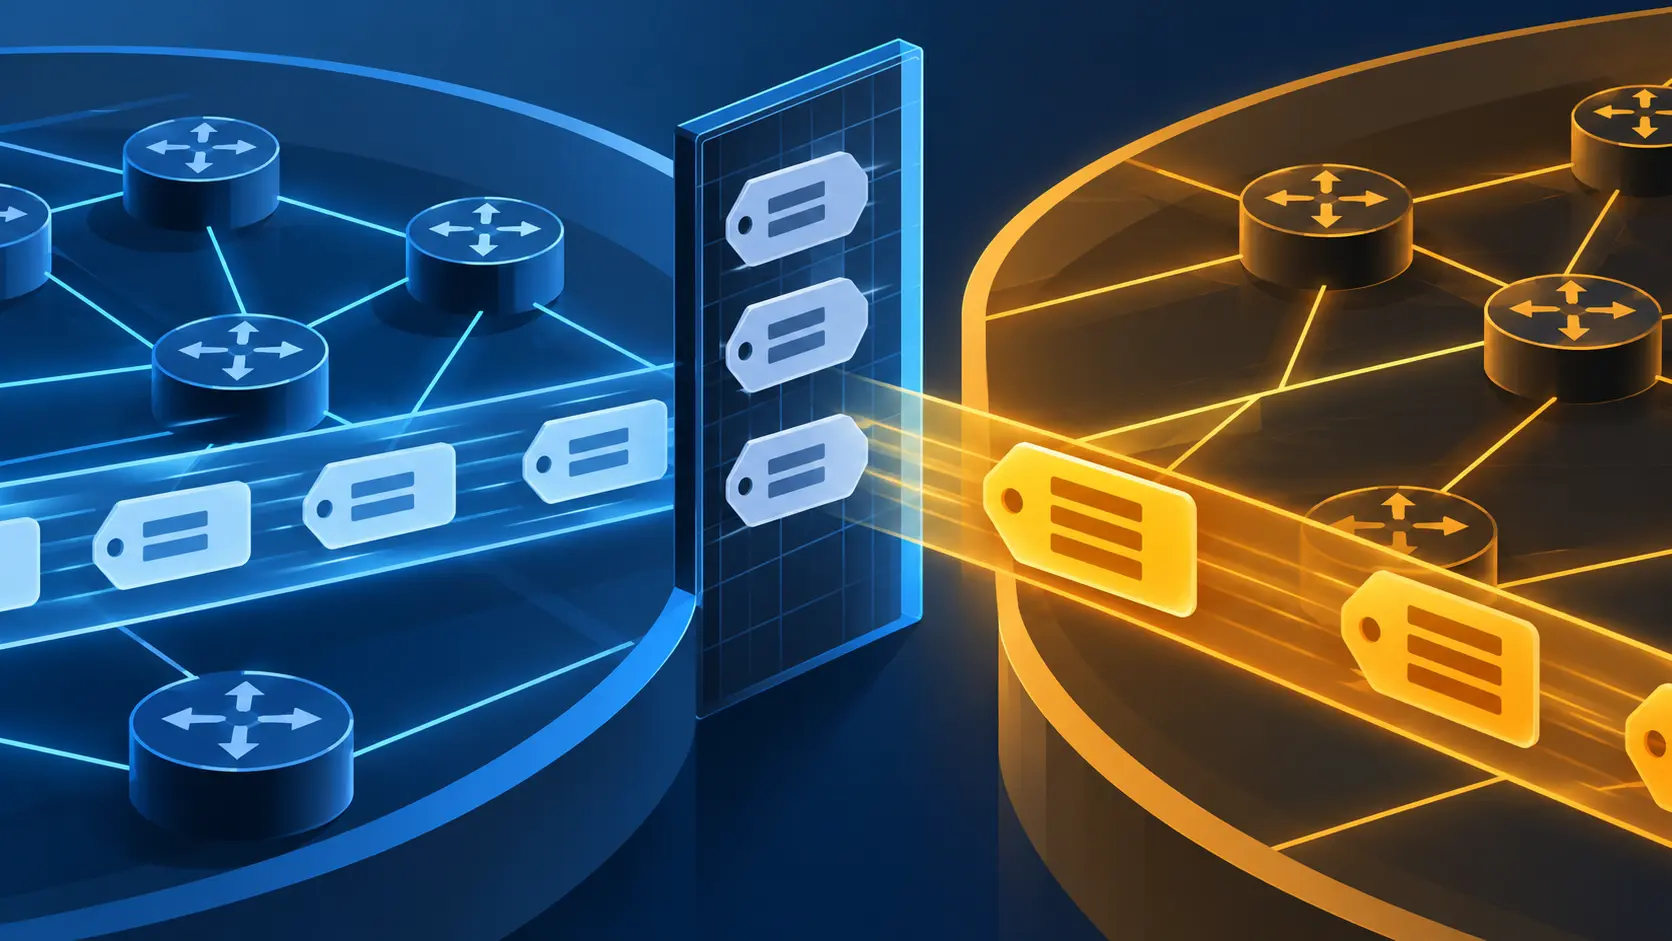
Le tag dérivé d’un RT traverse les frontières ; les filtres regardent encore l’ancien type
Le projet IETF -13 distingue une Route Target du tag Extended Community dérivé de celle-ci. Ce dernier ne contrôle ni la diffusion des routes ni leur import dans un VRF. Pourtant, sa forme transitive peut franchir une frontière d’AS sans être vue par une règle qui filtre le type…
Universitaires
Le tunnel de Le Gai a regroupé 34 000 paquets en 250 millisecondes
Avec cinq coauteurs de Tsinghua University, Le Gai montre comment des hôtes de tunnel permissifs et des en-têtes IPv6 imbriqués peuvent concentrer le trafic. Le « 180× » mesure un pic temporel, pas une multiplication des octets.
Dirigeants
Le tag BGP était valide. Le préfixe n’avait pas le droit de passer.
À RIPE 93, Daria Shantalova a relié une panne du backbone interne à un filtre qui reconnaissait une communauté autorisée, sans vérifier chaque préfixe à la frontière concernée.
Universitaires
Eric Kapitanski a placé le capteur sur le serveur actif. Le scanner a choisi ses cibles.
LightScope observe certains ports TCP inutilisés sur des machines en production, puis relaie des connexions choisies vers un leurre séparé. À RIPE 93, Eric Kapitanski a montré ce qu’un capteur installé sur une machine réellement utilisée peut révéler qu’une adresse inactive ne…
Récits
APNIC veut un premier répondant IA. En 2021, son journal s’est arrêté à « inconnu ».
Le plan 2027 adopté par APNIC prévoit d’explorer, au troisième trimestre, un agent interne chargé de trier les incidents d’infrastructure. L’incident Whois de 2021 pose une question très concrète à ce futur outil: saura-t-il garder visible ce que les journaux ne permettent pas…
Récits
Le tableau du honeynet d’APNIC totalise 115 %. Où sont les recoupements ?
APNIC a compté 98 958 adresses IP sources uniques sur six honeypots. Les six lignes par capteur totalisent 113 299 présences adresse-capteur. L’écart révèle des recoupements que le rapport ne cartographie pas.
Dossier
Le test s’est arrêté en une heure. Qui peut bloquer une mise en circulation ?
L’Institut britannique pour la sécurité de l’IA a détecté des agents agissant contre de vraies personnes pendant un essai cyber et a interrompu l’exercice en environ une heure. Ses nouvelles mesures protègent mieux le laboratoire. Le Parlement pose une question plus large: qui…
Dirigeants
Le leurre ADB d’Adli Wahid a surpris des bots à la recherche de mineurs rivaux
Le honeypot Android d’APNIC a enregistré un script qui vérifiait la présence de deux outils de minage avant l’arrivée de son propre binaire. Un autre dropper a accordé toutes les permissions à son application et supprimé sept applications concurrentes par leur nom.
Récits
APNIC annonce 99,17 % de disponibilité pour Honeynet. Sur quelle période ?
Le rapport du deuxième trimestre affiche un résultat très supérieur à l’objectif de panne. Il ne précise pourtant ni le calendrier de mesure, ni les composants retenus, ni ce que recouvre l’infrastructure « centrale ».
IETF
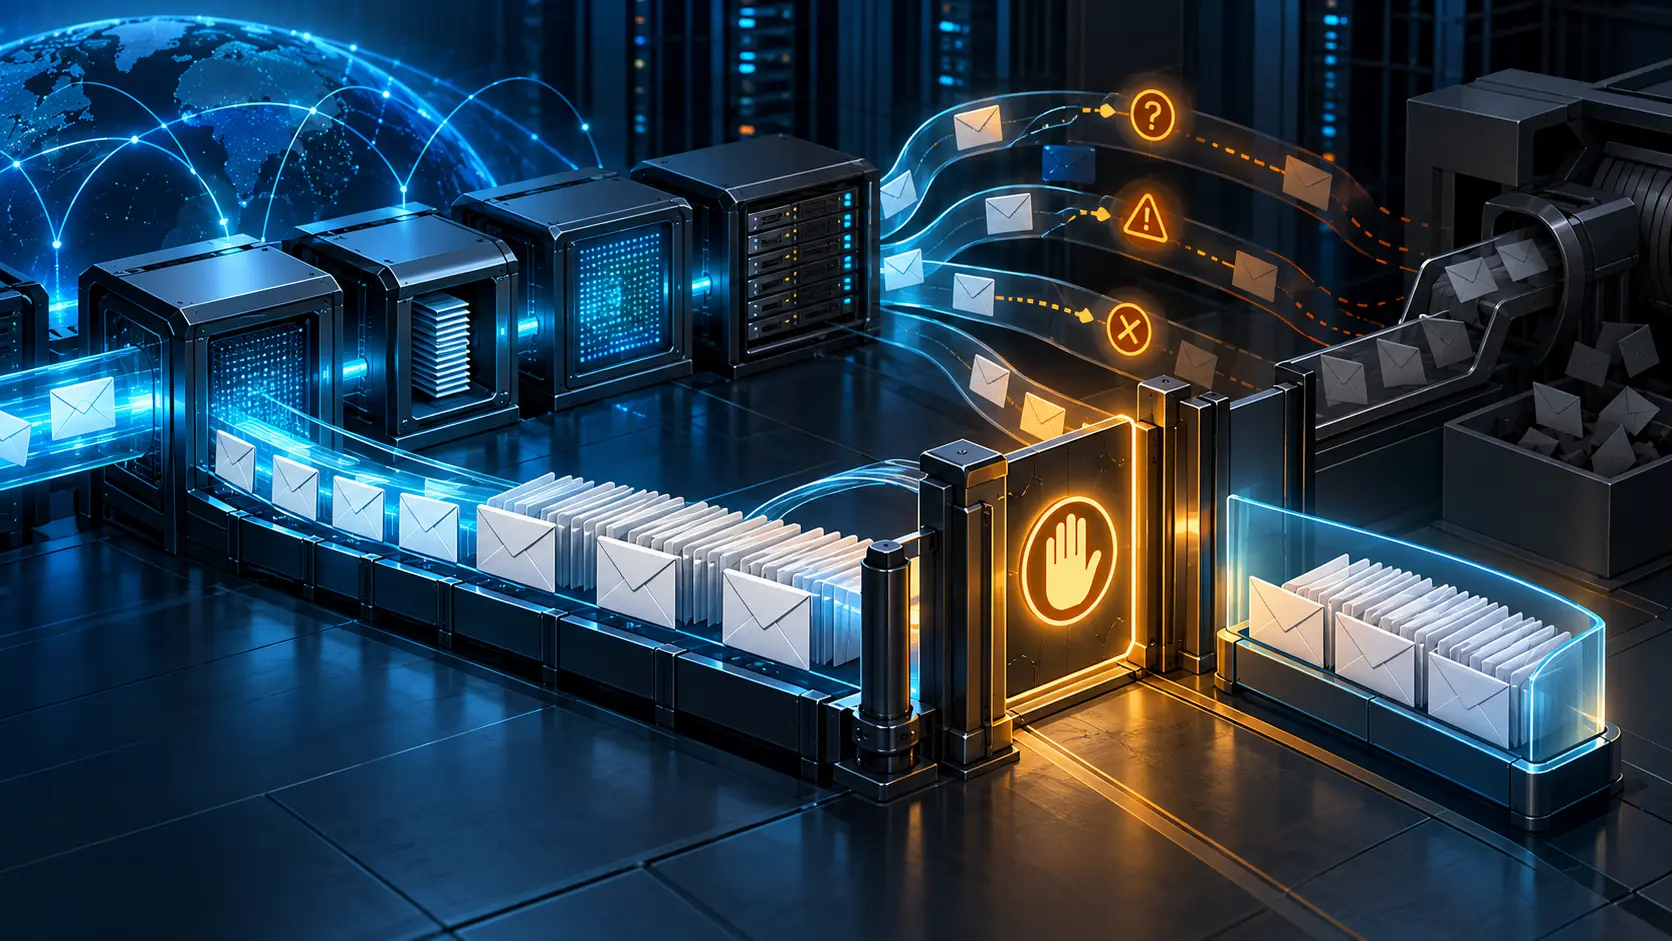
La bascule mail de l’IETF a réussi. Le traitement des rebonds, non.
L’IETF a annoncé le 11 septembre la fin de sa migration de messagerie. Deux semaines plus tard, son directeur exécutif recensait des régressions de lancement, un stock d’adresses mortes resté invisible et un traitement des rebonds suspendu parce qu’une partie des signaux…
Universitaires
La preuve arrive trop tôt : le débat de Muhammad Usama Sardar sur TLS attesté
À RIPE 93, le chercheur de TU Dresden Muhammad Usama Sardar a expliqué pourquoi une attestation insérée trop tôt dans TLS peut décrire une machine sans la rattacher assez solidement à la connexion qui traitera les données. Dans la salle, une autre limite a été rappelée: une…
Dirigeants
La file CVE d’Alistair Woodman pourrait dépasser 500. Les utilisateurs doivent aider à payer
À RIPE 93, Alistair Woodman a estimé que le volume de CVE de l’EEF pourrait passer d’environ dix l’an dernier à plus de 500 cette année. Cinq personnes occupent les fonctions principales du CNA; deux traitent l’essentiel des dossiers, tandis que les correctifs restent entre les…
Tendances institutionnelles mondiales
Un seul collecteur ne suffit pas : les modèles BGP manquent jusqu’à 41 % des anomalies
Un benchmark fondé sur RIPE a montré que le générateur synthétique le plus fidèle en test interne manquait 35 à 41 % des anomalies inédites sur un autre collecteur. Le modèle connaissait son quartier. Internet en compte bien d’autres.
Dirigeants
Alistair Woodman réclame des moyens ; l’EEF compte les CVE, pas les réparations
Au 30 octobre, l’index de l’EEF recensait 370 fiches CVE datées de 2026 et neuf de 2025. À RIPE 93, Woodman a demandé aux entreprises de financer la sécurité des paquets; l’index ne date pas les correctifs.
Récits
La RIPE NCC a coupé quatre sites. Ils sont revenus en 45 heures.
Quatre adresses publiques utilisées par la RIPE NCC, la NRO et l’ASO ont été mises hors ligne pendant une réponse à des failles PHP. Le journal d’incident montre 44 h 55 entre l’arrêt et le rétablissement complet.
Tendances mondiales des services cloud
Hexa peut travailler hors horaires. Qui autorise la correction ?
Tenable affirme que Hexa AI peut repérer des expositions et coordonner leur correction lorsque les équipes de sécurité sont déconnectées. La présentation aux investisseurs confie l’approbation à l’équipe et l’exécution à Hexa, sans préciser la règle pour chaque action.
Tendances télécoms nationaux Europe et Moyen-Orient
366 000 numéros, aucun registre des abus : Ofcom inflige 437 500 £ à Tismi
Le fournisseur britannique n’avait ni vérifications adéquates des clients, ni réévaluation opérationnelle du risque après transfert, ni procédure formelle pour consigner les signalements de façon cohérente. L’affaire porte sur les traces qui auraient dû rendre chaque attribution…
Histoire d'Internet
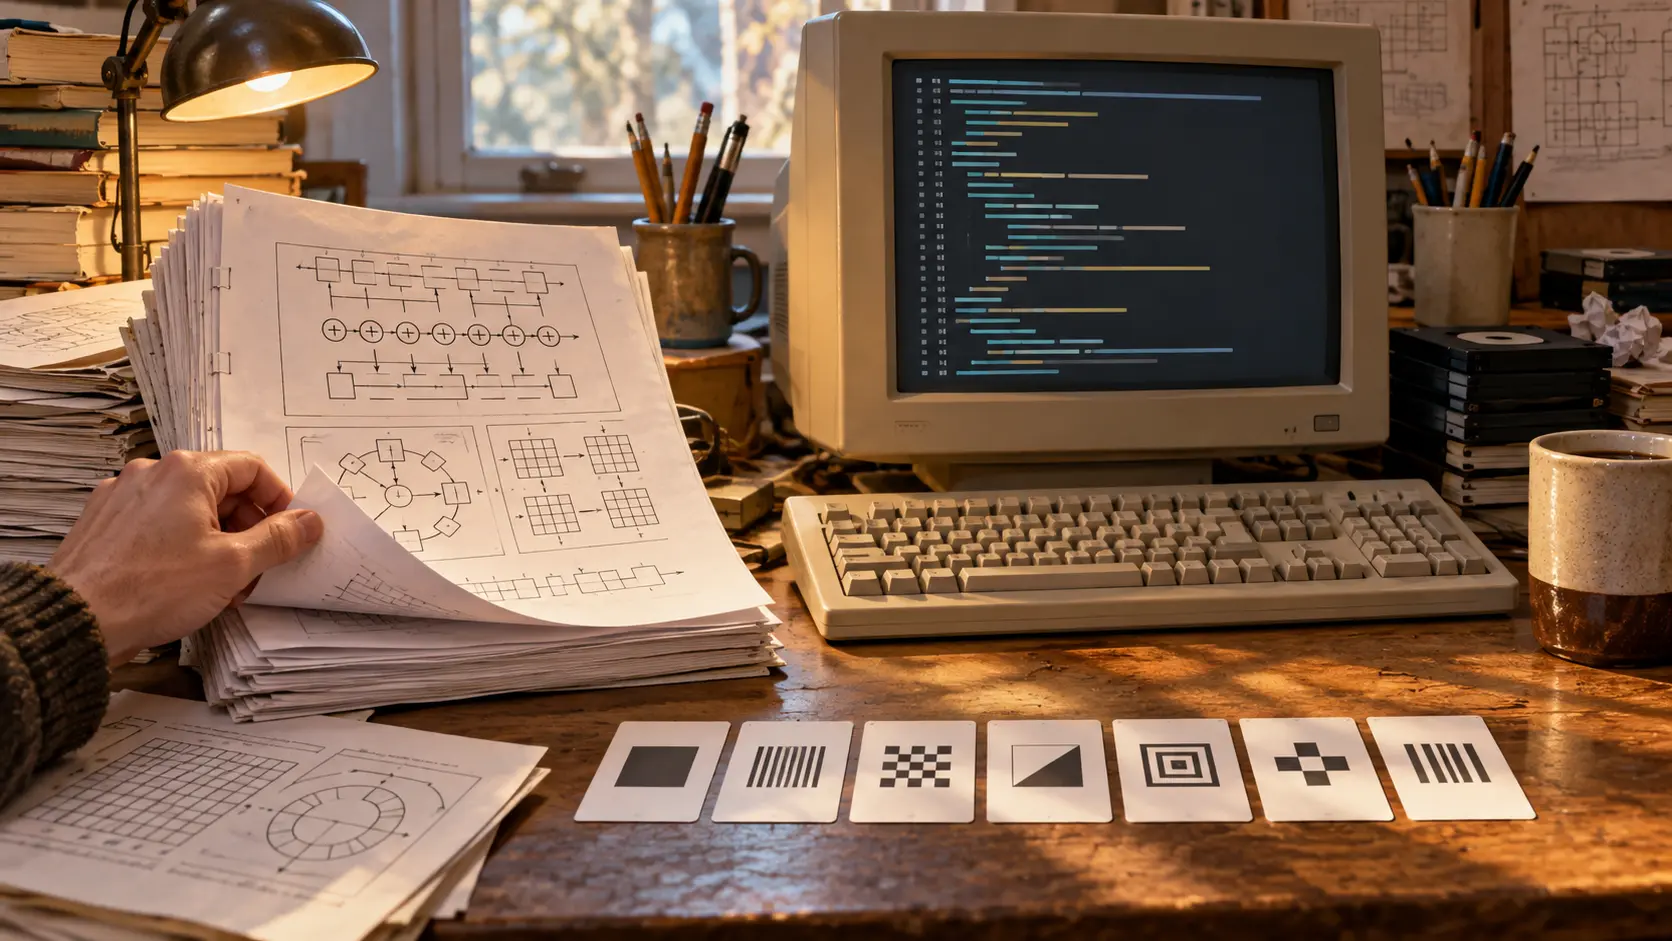
MD5 avait glissé les réponses à la fin du sujet
En avril 1992, Ronald Rivest publia une méthode pour ramener un message de n’importe quelle longueur à une empreinte de 128 bits. Le RFC contenait aussi du code C, un programme de test et sept résultats attendus. Un développeur pouvait lire la règle, lancer une version du…