
Sujet
Preuves fondées sur les ressources réseau
Au sein de la facette Sujet, la veille thématique Preuves fondées sur les ressources réseau rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.
Dossier
Même nom, autre empreinte : ce que RFC 9861 oblige à conserver
Une fonction à sortie extensible ne produit pas « son » empreinte comme un tampon de longueur fixe. Avec KangarooTwelve et TurboSHAKE, la taille demandée, le domaine, la personnalisation et l’ordre exact des octets font partie de la question. Sans eux, le résultat n’a plus de…

Dossier
L’API exige une nouvelle authentification. Qui assume la demande ?
La sécurité d’une opération peut justifier une authentification différente ou plus récente. Mais lorsqu’un service déclenche cette exigence, le travail se déplace vers le fournisseur d’identité, l’application et l’utilisateur. RFC 9470 organise le dialogue; il ne répartit ni la…

IETF
Le projet YANG RPKI nomme de nouveaux compteurs d’échec. Un instantané n’est pas un historique
Un redémarrage planifié du cache et son arrêt définitif peuvent tous deux apparaître comme une liaison RPKI coupée. Pourtant, le routeur ne doit pas réagir de la même façon. Une nouvelle version du modèle SIDROPS permet de mieux nommer ces états. La question de gouvernance vient…

Récits
RIPE a clos RRC18 après un redémarrage. Quatorze minutes plus tard, un incident similaire touchait RRC24
RIPE NCC a rétabli la publication de RRC18 en redémarrant deux services d’arrière-plan, sans avoir encore identifié la cause. Le message public suivant concernait RRC24, un collecteur d’un autre type et situé dans une autre région. Ce passage rapide d’un incident « résolu » à une…

Dossier
Le coût discret d’une exception DNS
Accorder à un résolveur local un périmètre stable évite de rouvrir un dossier à chaque nouveau service interne. Encore faut-il savoir ce que cette commodité délègue et ce qu’elle révèle. Le RFC 9704 permet de rendre l’autorisation vérifiable sans publier tout l’annuaire privé.

Dossier
Un groupe peut juger qu’un principe général de l’IETF ne s’applique pas. L’hypothèse d’environnement doit expirer
Le compte rendu est net: le principe général ne s’appliquerait pas, car le protocole ne pourrait fonctionner que dans un environnement maîtrisé. Quelques années plus tard, une passerelle, un service mutualisé et un nouveau produit ont déplacé la frontière. La décision est…

Dossier
Combien de temps un réseau doit-il se souvenir de vous ?
Une adresse Wi-Fi privée peut rester stable. Avant d’exiger sa rotation ou de la désactiver pour préserver un service, il faut préciser quelle continuité est utile, dans quel périmètre et jusqu’à quel événement.

Récits
ARIN a clos la correction sur les ROA. L’exemple publié omet les bornes de longueur
Répondre vite à un signalement précis est une qualité institutionnelle. ARIN l’a fait. Mais lorsqu’un dossier est classé « terminé », la preuve devrait conserver le cas limite qui a permis de définir le problème — surtout quand un seul mot peut désigner deux opérations…

Récits
Chez AFRINIC, upd-to reçoit les avis d’échec, mais ne confère aucun pouvoir sur la base
Une tentative de mise à jour Whois peut faire parvenir à une boîte mail la copie complète d’un objet rejeté. Le champ `upd-to` d’AFRINIC explique cette réception; il n’identifie pas l’auteur, ne fournit aucun moyen d’authentification et ne prouve pas que la modification a été…

IETF
Hugo Krawczyk et le sel public qui ne durcit aucun mot de passe
Le mot « sel » déclenche souvent un mauvais réflexe: s’il est visible, on le croit compromis; s’il est présent, on croit le mot de passe protégé. HKDF invite à poser de meilleures questions. Dans l’architecture extract-then-expand associée aux travaux de Hugo Krawczyk, le sel…

Histoire d'Internet
Le protocole du futur caché dans une option IPv4
RFC 1385 proposait un paradoxe soigneusement construit: annoncer IPv4 aux anciennes machines tout en donnant aux nouvelles un autre espace d'adressage. Le futur devait traverser le passé sans lui demander de le comprendre.

Récits
ARIN a ajouté l’abus du §4.10 à sa procédure de fraude. Son formulaire cite deux autres cas
Le parcours public d’ARIN commence désormais par une liste assez large: l’abus des politiques de ressources numériques et l’emploi détourné de réserves telles que celles des §§4.4 et 4.10 peuvent être signalés. Une fois le formulaire ouvert, le vocabulaire se resserre sur…
Dossier
Décrire les contraintes d’exploitation ne vaut pas acceptation du risque
Le dossier présenté au comité de changement paraît exemplaire: limites d’échelle, moyens d’observation, coexistence et retour arrière sont tous mentionnés. Pourtant, au moment de signer, personne ne sait qui peut assumer le risque résiduel pour ce réseau précis. La qualité de la…
Histoire d'Internet
Les quatre octets qui demandaient à chaque routeur son lien le plus étroit
En 1988, découvrir la taille maximale d'un paquet ne commençait pas par un échec. Un datagramme IPv4 emportait une valeur que chaque passerelle pouvait réduire, comme un carnet de route où seule survivait la contrainte la plus sévère.
Récits
Chez RIPE, member-of prouve une appartenance autorisée, pas la propagation d’une route
Une mise à jour acceptée par la RIPE Database peut établir qu’un objet est autorisé à rejoindre un ensemble RPSL sans observer la moindre annonce BGP. Cette nuance est décisive lorsque l’expansion des ensembles alimente des filtres: le lien de registre est une entrée de…
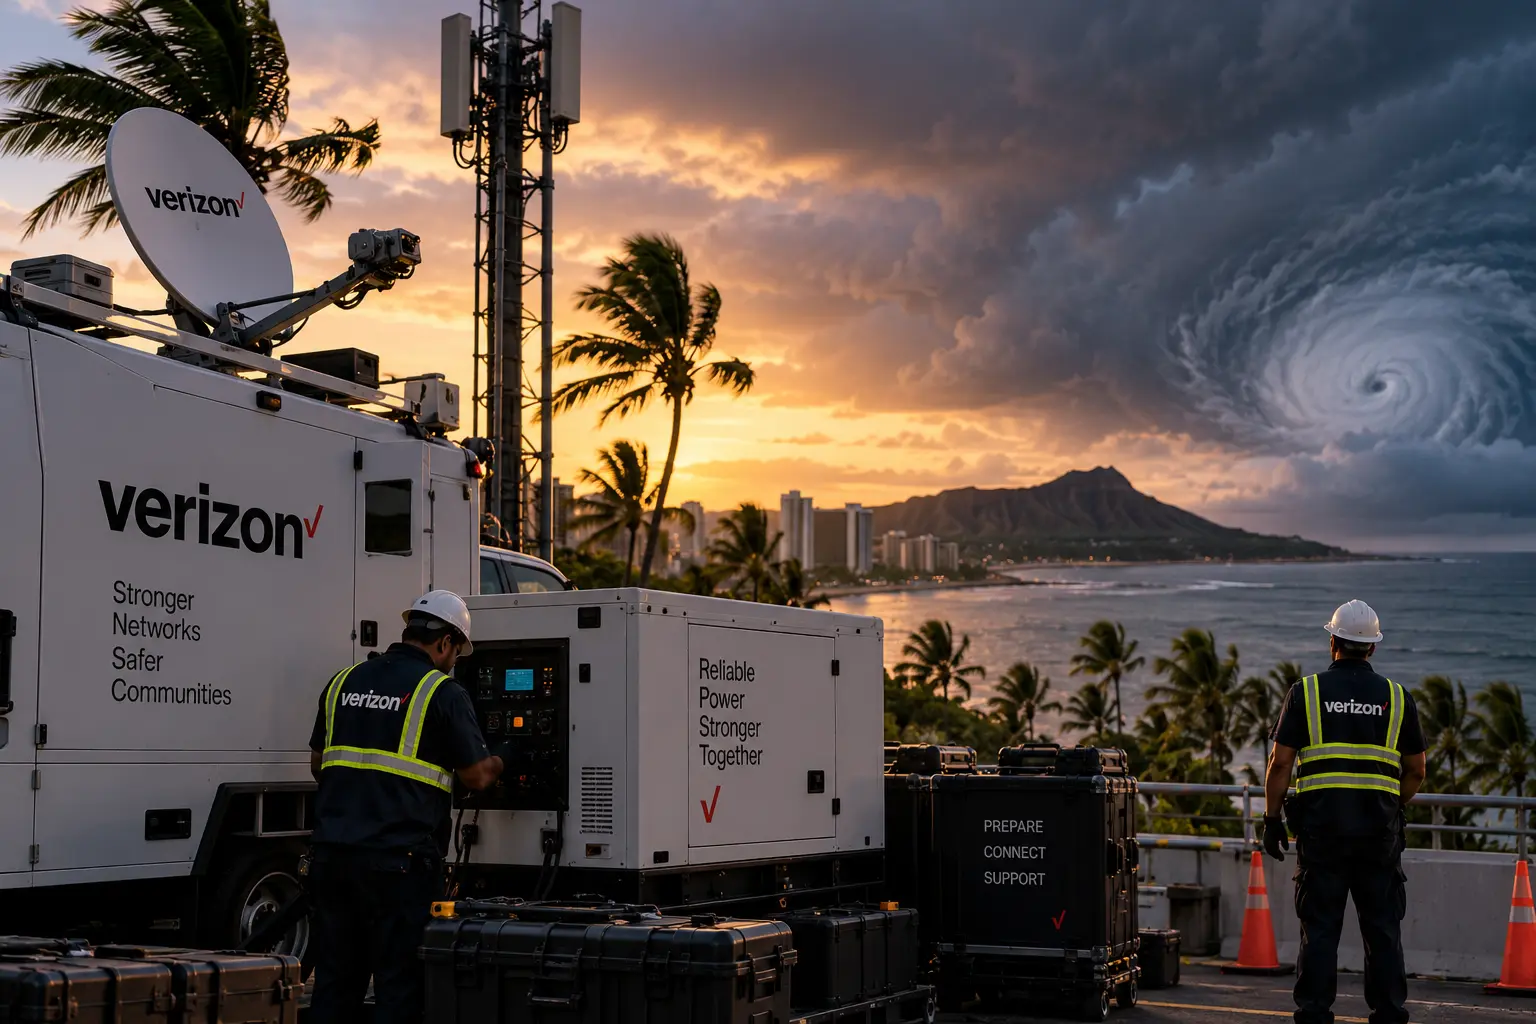
Entreprises télécoms nationaux Amérique du Nord
Verizon prépare son réseau à Hawaï face à l’ouragan Lowell
Verizon a prépositionné des moyens d’alimentation de secours, des équipements satellitaires et du matériel de terrain à Hawaï avant l’ouragan Lowell, en prévision d’éventuelles perturbations du réseau.

Dossier
Une obligation peut survivre au guichet qui la traitait
Avec RFC 9751, un registre redondant des formats RTP cesse de recevoir de nouvelles inscriptions. L'enjeu de gouvernance n'est pas de faire disparaître la liste, mais d'empêcher qu'elle continue à produire des exigences sans objet.

Histoire d'Internet
Le nombre qui changeait de sens à la frontière du domaine
Un domaine de sécurité pouvait coder « non classifié » par 5, tandis qu’un autre utilisait 1 pour le même libellé. CIPSO n’imposait pas un nombre universel: il plaçait un identifiant de domaine d’interprétation à côté du nombre et faisait dépendre l’interopérabilité de…

IETF
Suzanne Woolf et l’étiquette de serveur qui n’est pas une identité machine
Lorsqu’un serveur DNS renvoie un identifiant avec sa réponse, la tentation est forte d’y lire le nom certain d’une machine. L’anycast et les répartiteurs de charge rendent cette lecture dangereuse. Les exigences formulées par Suzanne Woolf dans le RFC 4892 conduisent à une…

Récits
L’ASPA d’APNIC énumère les fournisseurs autorisés sans prouver un transit actuel
Le résumé de veille L’ASPA d’APNIC énumère les fournisseurs autorisés sans prouver un transit actuel explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…