
Sujet
Légitimité institutionnelle
Au sein de la facette Sujet, la veille thématique Légitimité institutionnelle rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.

ICANN
L’ICANN autorise un renfort stratégique en ingénierie : la capacité n’est pas l’autorité
Le Conseil d’administration de l’ICANN vient d’autoriser le recours à un prestataire privilégié pour renforcer, de façon souple, les équipes d’ingénierie et d’informatique. Le motif opérationnel est public. La frontière entre la tâche confiée à l’extérieur et la décision qui doit…

IETF
Le sourcil levé a un numéro RFC, pas un pouvoir de sanction
Dans le RFC 9948, le sourcil levé devient une peine, le froncement de sourcils une mesure plus grave et la main portée au visage un geste presque légendaire. La plaisanterie tient dans une contradiction soigneusement construite: tout ressemble à un texte d’autorité, tandis que le…

ICANN
De la mission aux leviers : comment l’autorité de l’ICANN devient opératoire
L’ICANN n’exerce pas une autorité publique générale sur Internet. Son influence est plus précise: des instruments constitutifs définissent sa mission et ses limites, des mécanismes communautaires encadrent sa gouvernance, puis des contrats transforment certaines politiques en…

Entreprises institutionnelles mondiales
ISC : l’autorité ne se déduit pas d’un nom, d’un logiciel ou d’un ASN
Le résumé de veille ISC: l’autorité ne se déduit pas d’un nom, d’un logiciel ou d’un ASN explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour l’infrastructure.…

IETF
Le RFC 9947 retient les paquets. Les preuves doivent encore sortir
Un opérateur peut filtrer un TLV expérimental à la frontière de son réseau. Il ne peut pas appliquer la même règle binaire au rapport qui en découle: trop détaillé, celui-ci révèle le réseau réel; trop aminci, il ne permet plus de juger l’expérience.

Tendances institutionnels Europe et Moyen-Orient
Les 7 000 obligations de consultation britanniques ne forment pas un programme d’abrogation
Le gouvernement britannique affirme qu’un outil d’IA a repéré environ 7 000 obligations de consultation dans le corpus législatif. Ce total ouvre un chantier; il ne dit pas encore quelle obligation est valide, laquelle sera conservée, quel texte pourra l’abroger ni comment les…

Tendances institutionnels Europe et Moyen-Orient
SAFENet ajoute cinq fournisseurs réseau européens
SAFENet est passée de quatre à neuf membres, ajoutant davantage de fournisseurs européens de routeurs, d’équipements fibre et de passerelles industrielles à sa campagne d’achat.

ICANN
ICANN : une autorité en couches, entre mission, contrats et recours limités
L’autorité de l’ICANN ne repose pas sur un pouvoir souverain unique. Elle se construit par couches: une personne morale californienne, une mission définie par ses statuts et ses règlements, des contrats avec certains opérateurs du système des noms de domaine, et des fonctions…

IETF
L’équipe de modération du RFC 9945 n’est pas son reçu d’activation
Une page publique nomme six modérateurs. Un dépôt conserve des procédures et n’en énumère que trois. Le RFC est, lui, déjà publié. Pour savoir quelle règle avait autorité à une date donnée, aucun de ces indices ne suffit sans l’acte d’approbation prévu par le texte lui-même.
Tendances institutionnels Europe et Moyen-Orient
Le projet européen de bac à sable n’est pas un passe-droit réglementaire
Le 9 septembre, European Commission a présenté deux textes voisins mais juridiquement distincts. Les principes communs des bacs à sable réglementaires ne figurent plus dans la proposition de European Innovation Act: ils ont été placés dans une proposition de Council…
Récits
ARIN exige 60 jours, mais sa page de parrainage ARIN 58 reste ouverte à J-42
La page de parrainage d’ARIN demande encore aux organisations de se manifester pour ARIN 58, tout en indiquant que tout parrainage doit être finalisé 60 jours avant l’événement. À 42 jours de l’ouverture, ce n’est pas la preuve d’un passe-droit: c’est une offre publique dont…

Entreprises institutionnelles mondiales
ISC : qui contrôle réellement la continuité de BIND, Kea et d’AS210764 ?
Les publications de l’Internet Systems Consortium montrent où commence sa responsabilité logicielle. Elles ne suffisent pas à démontrer jusqu’où s’étend son contrôle opérationnel lorsque le code est distribué, déployé et exploité par d’autres.

IETF
Le « chemin optimal » de DetNet est une décision de gouvernance avant d’être un calcul
Un contrôleur sait comparer des routes, réserver des files et pousser une configuration. Il ne sait pas, par la seule topologie, si quelques millisecondes valent la duplication d’un flux, si une capacité doit rester disponible pour le trafic ordinaire, ni quelle autorité peut…
Entreprises institutionnelles mondiales
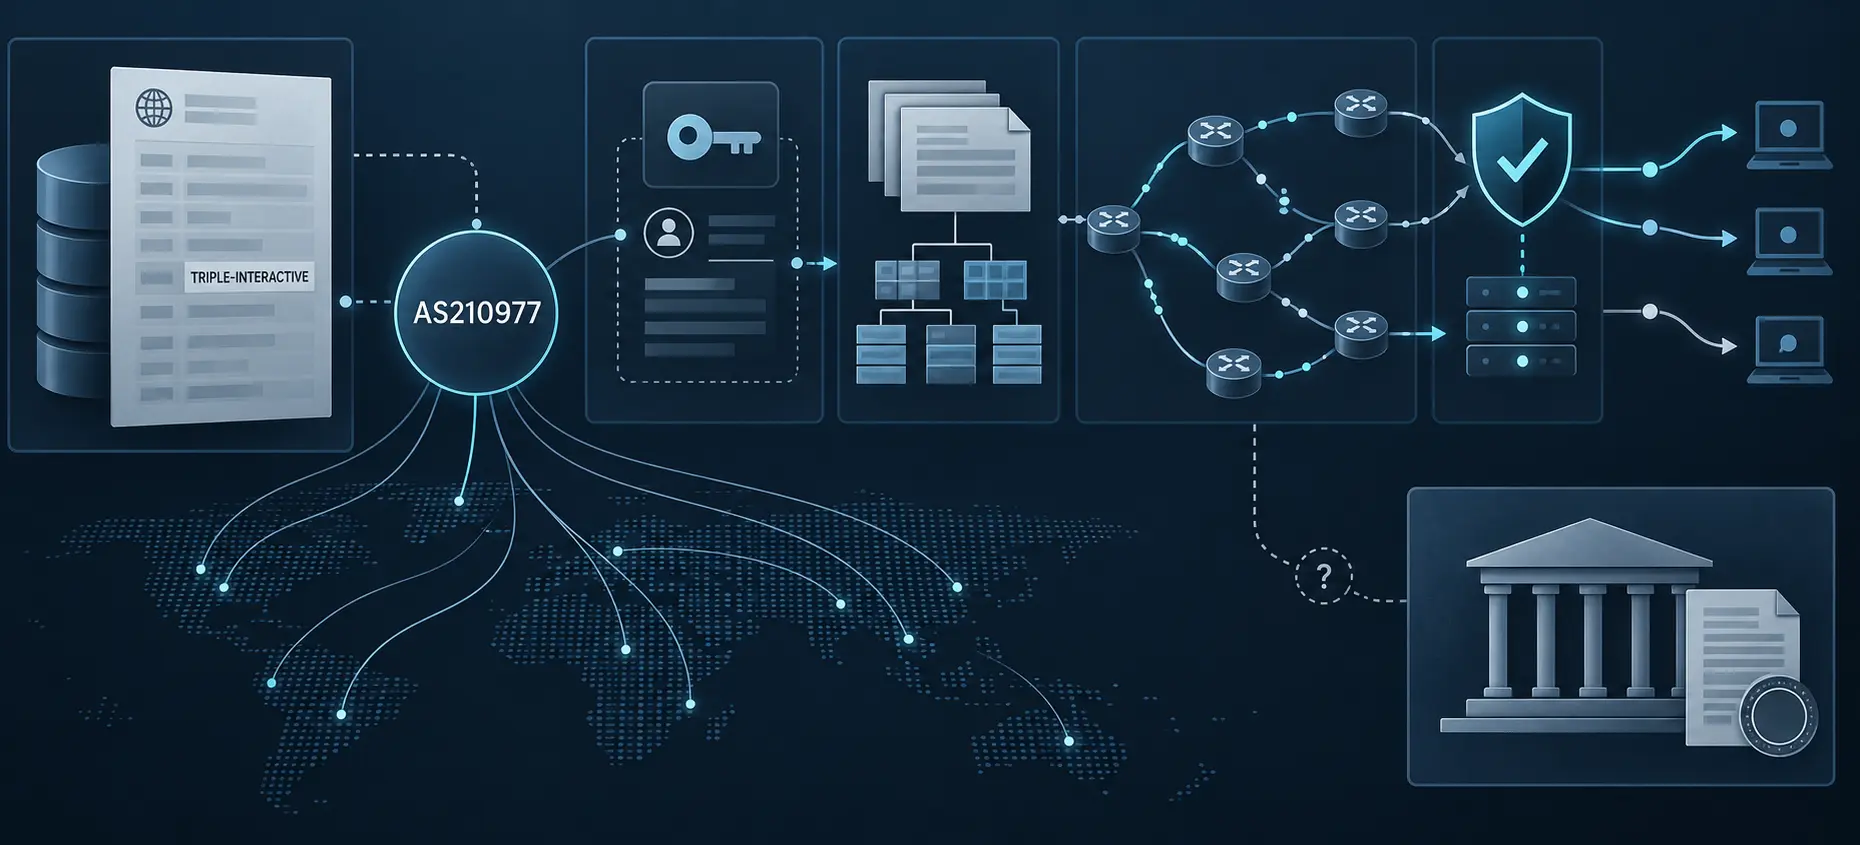
AS210977 et TRIPLE-INTERACTIVE — ce que le registre montre, et ce qu’il ne permet pas de conclure
Le résumé de veille AS210977 et TRIPLE-INTERACTIVE — ce que le registre montre, et ce qu’il ne permet pas de conclure explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…

ICANN
Le contrat ITP de l’ICANN a une règle de levée, pas une date
Le Conseil d’administration de l’ICANN a autorisé un contrat pour la prochaine génération de sa plateforme de publication, en occultant plusieurs éléments de négociation. Le mécanisme est pourtant plus précis qu’un simple « confidentiel »: un responsable peut lever les…

Entreprises institutionnelles mondiales
AS210764 : ce que le registre permet — et ne permet pas — d’attribuer à l’ISC
L’identité ISC-AGP1 apparaît dans les registres de numéros Internet, mais une inscription ne suffit pas à démontrer qu’une organisation exploite aujourd’hui les routes, les équipements ou les services associés. L’enquête utile consiste à suivre séparément l’identité enregistrée…
Récits
Les risques les plus élevés de LACNIC ont deux horloges, mais aucun point de départ public
Le Conseil de LACNIC a associé sa catégorie de risque résiduel la plus élevée à une notification immédiate, un traitement sous 90 jours au plus et un objectif de sortie en moins de 120 jours. Cette discipline est visible. L’événement qui déclenche les deux comptes à rebours ne…
IETF
Un fichier de clés ECH valide ne prouve pas que le bon périmètre de confidentialité a été choisi
RFC 9934 fournit un conteneur commun pour remettre à un serveur TLS une clé privée ECH et la liste publique qui lui correspond. Cette correspondance est vérifiable. Elle ne dit pourtant ni quels noms doivent partager la configuration, ni quel DNS doit la publier, ni quels…

Dossier
La FTC retire une déclaration sur les applis de santé, pas la règle de notification
Le retrait d’un texte officiel n’emporte pas automatiquement le retrait de l’obligation dont il parlait. La Federal Trade Commission a supprimé, le 9 septembre, une déclaration de politique publiée en 2021 sur les applications de santé et les appareils connectés. Son motif…

Entreprises institutionnelles mondiales
ISC : qui peut prouver qu’un service DNS est réellement rétabli ?
La gestion d’un logiciel d’infrastructure ne s’arrête pas à la publication du code ou d’un correctif. Pour BIND et Kea, la question de responsabilité se déplace ensuite vers la distribution, le déploiement, la supervision et la preuve de reprise.