
Horizon temporel
Pluriannuel
Dans la facette Horizon temporel, les analyses à horizon temporel Pluriannuel sont organisées selon la période pendant laquelle un signal devrait rester pertinent. La page aide à distinguer les changements opérationnels immédiats des évolutions à plus long cycle — gouvernance, investissements, normes et infrastructures — qui peuvent s’étendre sur plusieurs trimestres ou années. Elle relie les hypothèses de calendrier aux preuves publiques, aux acteurs concernés, au contexte de marché, à l’exposition des clients, à la pression réglementaire et à la planification des infrastructures, afin que le lecteur puisse déterminer si un développement est urgent, stratégique ou encore en attente d’éléments de confirmation. Elle explique aussi comment l’horizon temporel modifie le sens d’un signal, quelles organisations peuvent être exposées et quelles décisions d’infrastructure appellent une action à court terme ou un suivi à long terme.

IETF
Russ Housley et l’adresse MAC qu’un certificat pouvait nommer sans la rendre unique
Inscrire une adresse MAC dans X.509 résout une question de grammaire. Cela ne transforme pas le certificat en registre IEEE, en sonde de couche 2, ni en décision d’admission du réseau.
Histoire d'Internet
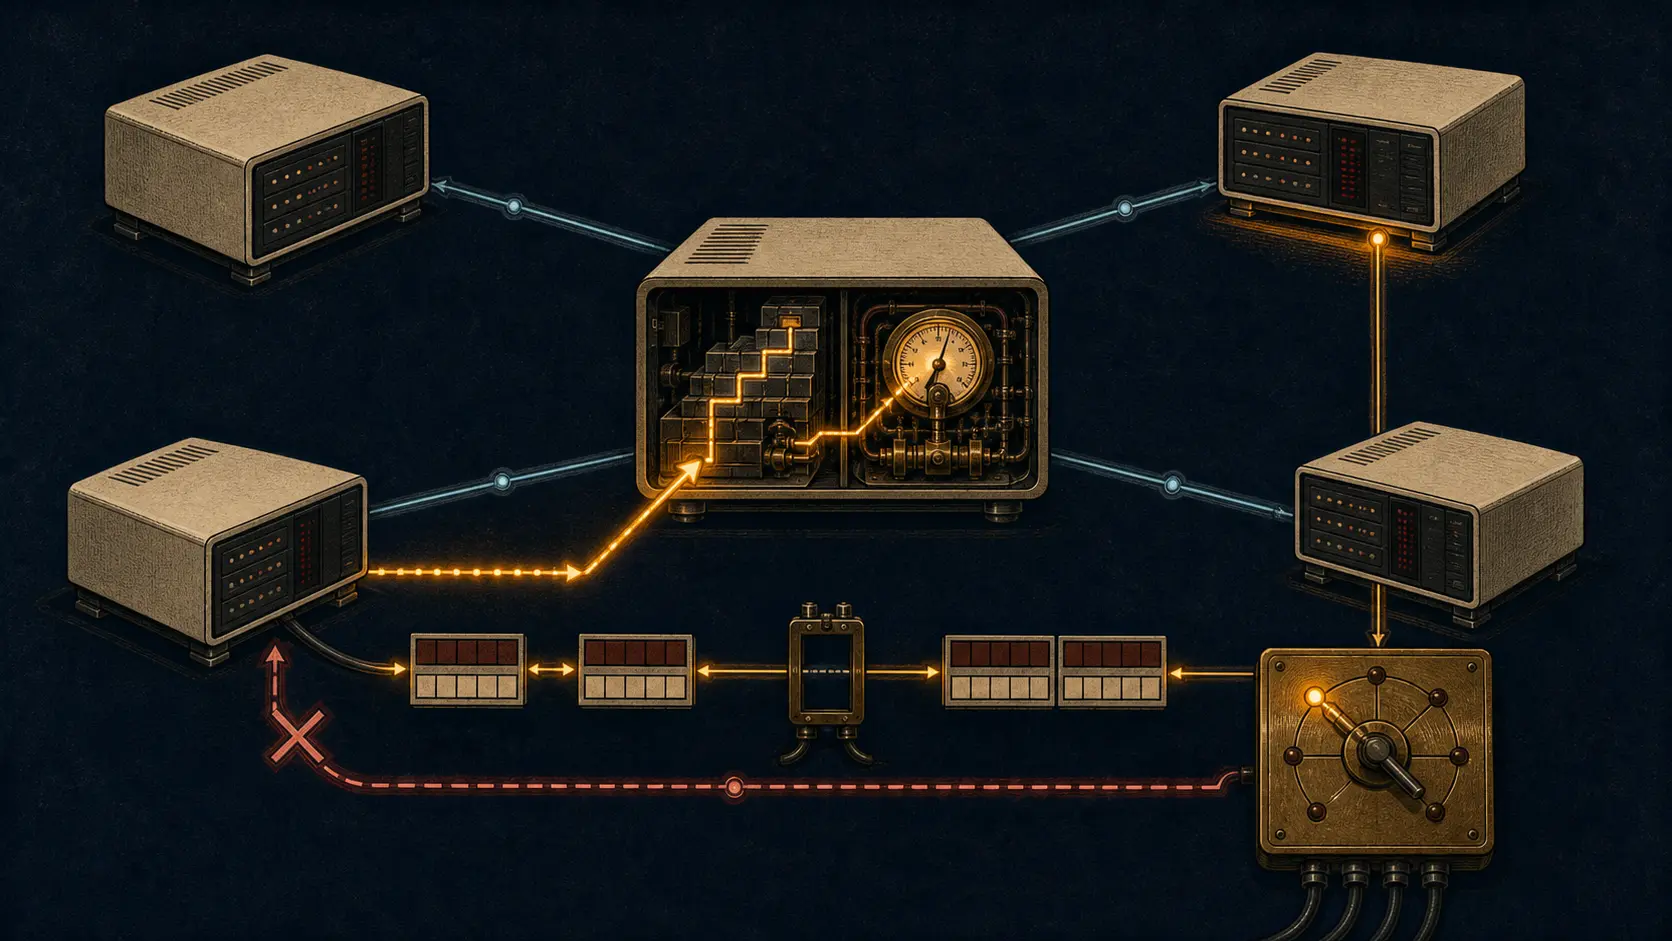
Le chemin le plus rapide portait l’heure sans choisir l’horloge maîtresse : les deux boucles de la RFC 891
Dans les Fuzzballs, une même annonce HELLO nourrissait la table de routage et l’estimation du décalage horaire. Cette mise en commun économisait des échanges, mais elle ne confondait pas les pouvoirs: le délai choisissait un chemin, `CLOCK-HID` désignait la référence et l’horloge…
Histoire d'Internet
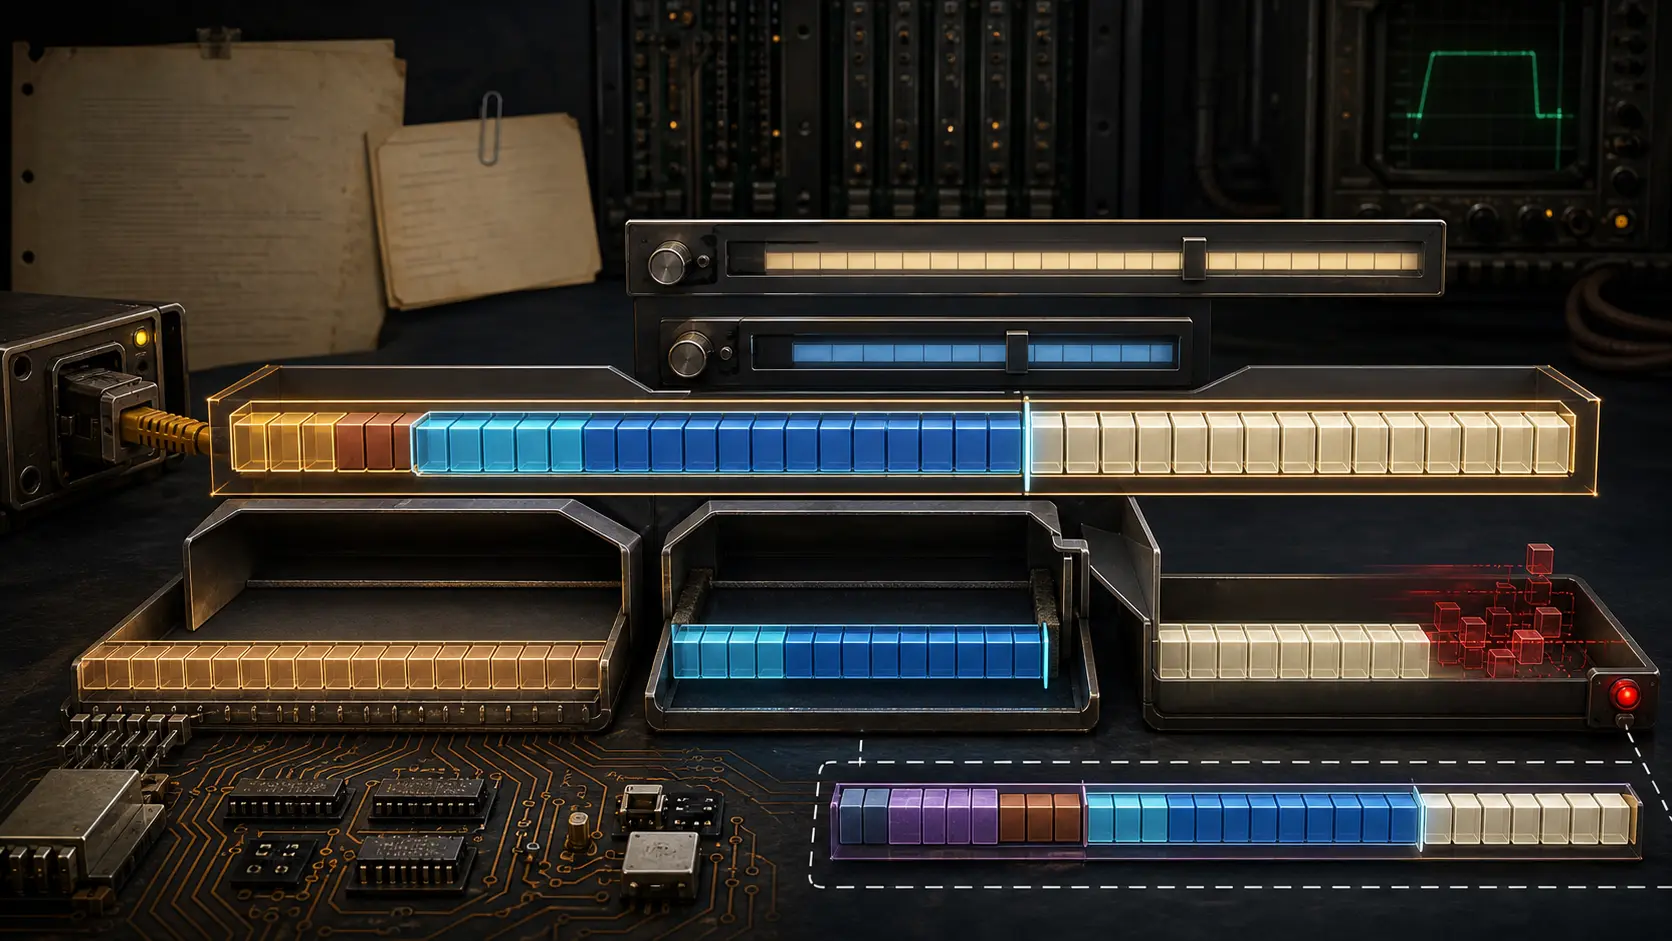
La trame était plus longue que le datagramme : comment le RFC 894 a tenu le bourrage Ethernet hors d’IP
Le RFC 894 affirme encore qu’un champ de données Ethernet a une longueur « minimale » de 1 500 octets, puis en déduit aussitôt une longueur maximale de datagramme de 1 500 octets. L’erreur n’a jamais été effacée du document publié. Elle est restée à côté de sa correction…

IETF
Benoît Claise et l’augment que le module de base ne pouvait pas nommer
On peut lire un module YANG avec une parfaite exactitude et manquer tout de même une partie de son schéma effectif. La pièce absente n’est pas forcément cachée dans le fichier: elle peut avoir été ajoutée depuis un autre module.

Histoire d'Internet
La première réponse n’était qu’un indice : comment la RFC 887 séparait découverte et confirmation
Une machine pouvait interroger tout le réseau local sans connaître l’adresse d’un serveur. Mais la RFC 887 réservait un autre message pour vérifier directement le candidat trouvé. Elle faisait ainsi de la provenance de la réponse une partie du protocole.

IETF
Kazuho Oku et le refus HTTP enfin lisible — sans promesse de streaming
Une réponse tardive n’est pas toujours une panne franche. Elle peut être le produit parfaitement conforme d’un relais qui attend le dernier octet avant de transmettre le premier. La RFC 10036 réduit cette ambiguïté, mais seulement chez les intermédiaires qui savent lire son…

Histoire d'Internet
La liste disait « officiel », pas « mis en œuvre » : comment la RFC 880 séparait le statut du code en fonctionnement
La RFC 880 recommandait TCP et consignait, dans le même mouvement, ses ambiguïtés documentaires. Le mot « officiel » n'effaçait ni les corrections attendues, ni les options mal comprises, ni la distance entre une spécification et une machine. La liste servait précisément à…

IETF
Aaron Parecki et le BFF qui arrête le vol de jetons, pas le détournement du client
Un Backend for Frontend peut rendre les jetons OAuth inaccessibles au JavaScript sans rendre la session inutilisable par un script hostile. La RFC 10017 ne présente pas cette limite comme un échec du modèle: elle indique exactement quel pouvoir a disparu, lequel subsiste et où…

Histoire d'Internet
La porte dérobée n’était pas une route : comment le RFC 831 contournait une partition de SATNET
Une seule ligne PSS arrivait à l’University College London. Il fallait pourtant y faire cohabiter le point d’accès ordinaire et un secours capable d’atteindre la moitié européenne de SATNET après une partition. Le RFC 831 ne proposait pas d’élargir le routage. Il confiait à un…

Histoire d'Internet
La passerelle transportait les octets, pas le sens manquant : comment la RFC 875 a contesté la traduction de protocoles
Deux réseaux incompatibles et une boîte entre eux: le dessin semblait avoir résolu le problème. En septembre 1982, la RFC 875 a rouvert cette boîte. Qui convertissait l’adresse, décidait qu’un accusé valait livraison, rapprochait deux contrôles de flux et interprétait un signal…
IETF
Hannes Tschofenig et l’identifiant d’autorité qui n’avait pas signé le jeton
Deux signatures valides peuvent protéger deux affirmations différentes. Dans la RFC 10013, l’une rattache une autorité au composant mesuré; l’autre protège l’EAT qui transporte la preuve. Les confondre transforme une bonne cryptographie en mauvaise attribution.

Histoire d'Internet
Le registre à jour, les machines en retard : comment la RFC 849 a partagé poussée et interrogation
En mai 1983, Mark Crispin ne contestait pas le contenu du fichier maître. Il observait qu'une copie locale pouvait vieillir sans bruit. La RFC 849 a donc séparé l'annonce, le numéro de version, le transfert, le contrôle d'intégrité et la reprise après une absence.

IETF
Corey Bonnell et la signature de CRL produite par une clé sans mandat
Dans une infrastructure à clé publique, « la signature est valide » ne signifie pas encore « cette clé avait le droit de signer ce document ». La RFC 10007 oblige les validateurs à conserver cette différence pour les listes de révocation: avec un certificat d’émetteur v3…

IETF
Kireeti Kompella et la réponse Echo qui ne prouvait pas le service
Une réponse MPLS Echo peut établir qu’une sonde bien définie a atteint un routeur capable de rendre compte d’un FEC précis. Elle ne dit pas que tous les chemins de coût égal fonctionnent, qu’un secours dormant est utilisable, que le retour a repris l’aller ou que l’application du…
Histoire d'Internet
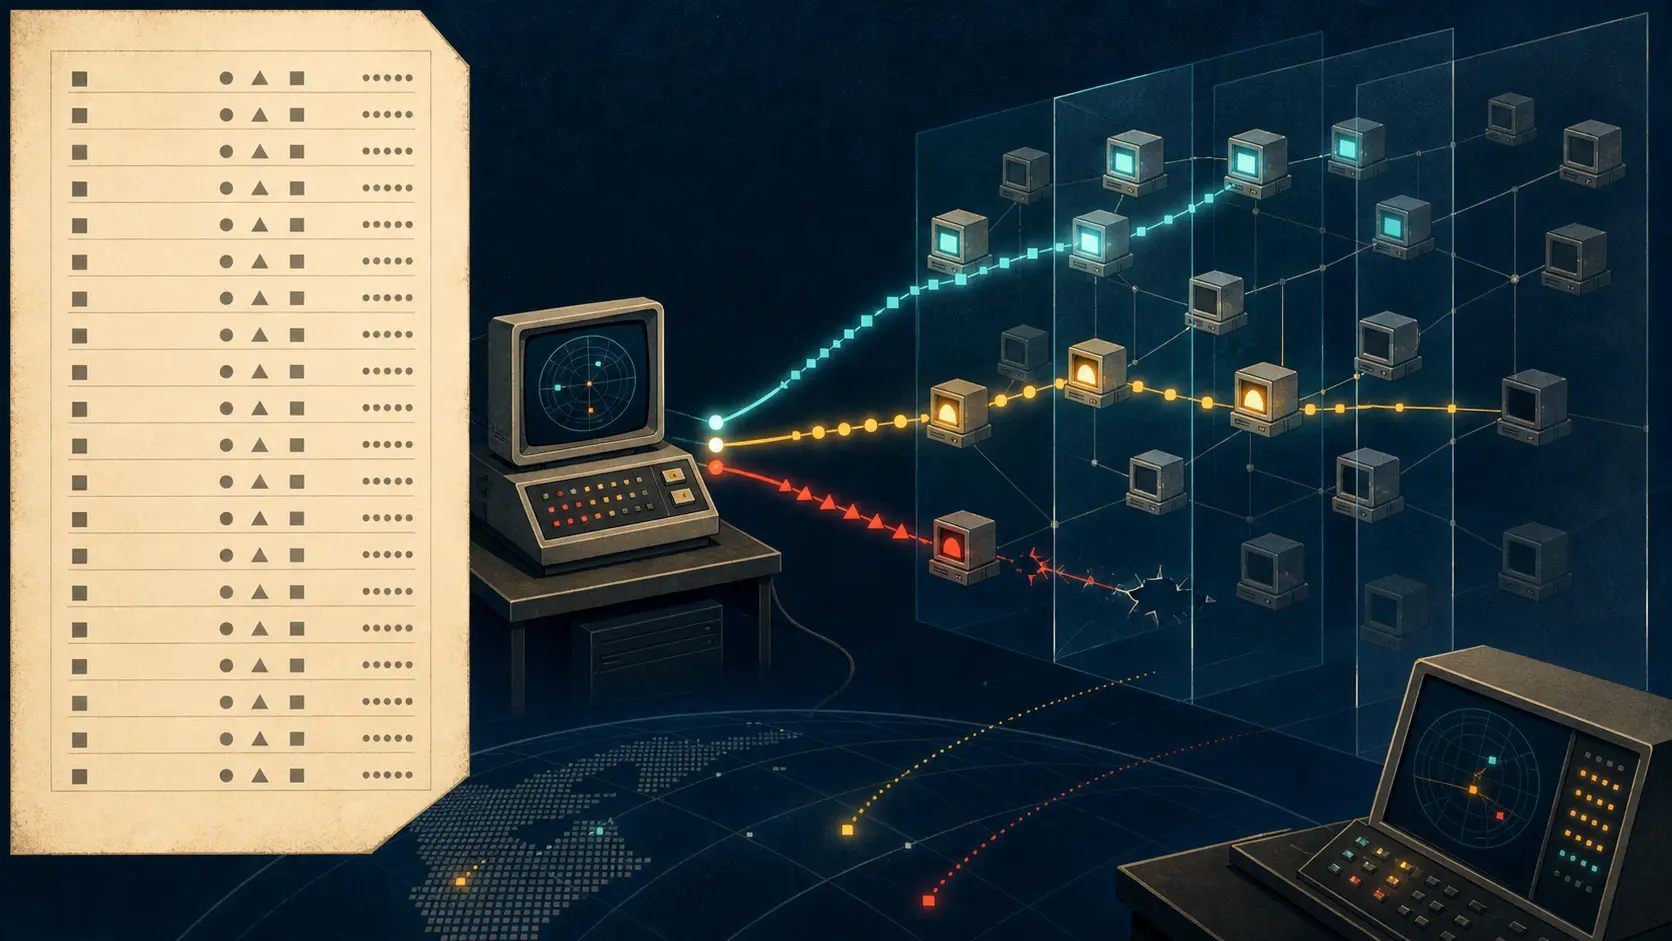
Le registre disait TCP, mais la prise devait répondre : comment la RFC 832 a mesuré le code en service
Un registre peut dire qu'une machine offre TCP. Il ne peut pas, à lui seul, ouvrir une connexion. En décembre 1982, les enquêtes de David Smallberg ont placé ces deux réalités dans des colonnes voisines: la déclaration du fichier des hôtes du NIC, puis ce qu'un essai Telnet, FTP…

IETF
Eliot Lear et la politique d’appareil qui ne fut jamais une attestation
Décrire les communications nécessaires à un objet connecté n’équivaut pas à certifier l’objet. La RFC 8520 rend la première affirmation exploitable avec Manufacturer Usage Description, tout en refusant de lui prêter la seconde. L’URL, le fichier signé, la décision locale, les…
Histoire d'Internet
La machine sans exécutif : comment RFC 818 plaça le Telnet utilisateur derrière le port 107
Le TC68K possédait seize prises série, une interface réseau et un minuteur, mais pas l'environnement général qu'un appel Telnet trouvait habituellement derrière le port 23. Cette absence ne fut pas comblée par un faux système de connexion. RFC 818 désigna l'application réellement…

Histoire d'Internet
Le service de noms a failli négocier : comment la RFC 830 séparait domaines et capacités
La source connaît le domaine de destination. Elle ne sait pourtant pas encore quel programme l'attend, quel transport il accepte ni même s'il propose le service demandé. La RFC 830 faisait de cet écart un élément d'architecture: localiser le domaine constituait une première…
IETF
Tero Kivinen et l’IKE SA qui reprend des Child SA déjà actives
Un écran d’exploitation peut annoncer une « remise à clé » réussie alors qu’aucune clé de trafic n’a changé. Dans IKEv2, la nouvelle association de contrôle peut reprendre la garde des Child SA existantes, avec leurs SPI, leurs sélecteurs et leur propre horloge cryptographique.…
IETF
L’ancien segment a tué la nouvelle connexion : l’assassinat de TIME-WAIT dans TCP
Une connexion TCP peut se fermer avant que toutes les copies de ses paquets aient disparu. TIME-WAIT sépare deux incarnations d’un même échange; le RFC 1337 a montré comment un ancien segment pouvait provoquer le reset qui met fin trop tôt à cette quarantaine.