
Horizon temporel
Pluriannuel
Dans la facette Horizon temporel, les analyses à horizon temporel Pluriannuel sont organisées selon la période pendant laquelle un signal devrait rester pertinent. La page aide à distinguer les changements opérationnels immédiats des évolutions à plus long cycle — gouvernance, investissements, normes et infrastructures — qui peuvent s’étendre sur plusieurs trimestres ou années. Elle relie les hypothèses de calendrier aux preuves publiques, aux acteurs concernés, au contexte de marché, à l’exposition des clients, à la pression réglementaire et à la planification des infrastructures, afin que le lecteur puisse déterminer si un développement est urgent, stratégique ou encore en attente d’éléments de confirmation. Elle explique aussi comment l’horizon temporel modifie le sens d’un signal, quelles organisations peuvent être exposées et quelles décisions d’infrastructure appellent une action à court terme ou un suivi à long terme.

Histoire d'Internet
Control-S n’était une commande que tant que l’option tenait : la frontière Telnet de la RFC 1080
Dans un éditeur, Control-S pouvait être une instruction utile. Dans le pilote du terminal, la même frappe arrêtait l’affichage et disparaissait avant d’atteindre le programme. La RFC 1080 n’a pas choisi une vérité universelle: elle a défini qui pouvait demander le changement…

Histoire d'Internet
Le NIC semblait continu. Ses écritures de registre étaient suspendues : RFC 1261
Lorsqu’un service change de mains, la continuité la plus visible est souvent la moins probante. Une adresse connue répond encore, un bureau d’aide conserve son nom, les demandes par courrier électronique trouvent le même destinataire. En 1991, RFC 1261 ne confondait pas ces…
IETF
Pradosh Mohapatra et la valeur de bande passante qui n’était pas une capacité disponible
Pendant une maintenance, un zéro peut demander de ne plus envoyer de trafic sur un chemin. Ailleurs, le même zéro déclenche un partage égal. La valeur est identique et conforme à la RFC 10005; c’est la politique locale qui change le résultat.

Dossier
L’identifiant DNS était à zéro. Le cache devait pourtant garder l’heure : RFC 9953 et la preuve en DoC
Dans un réseau contraint, éviter une requête amont inutile est un gain réel. Mais un objet que l’on peut réutiliser n’est pas, pour autant, un jugement sur l’autorité de sa réponse. RFC 9953 construit précisément cette économie sans effacer l’horloge qui la limite.

Histoire d'Internet
La fibre allait vite. Le service restait à construire : RFC 1077
En 1988, la fibre optique permettait déjà d’imaginer une abondance spectaculaire de capacité brute. RFC 1077 posa la question que le chiffre ne résolvait pas: que restait-il à faire, entre le verre et l’utilisateur, pour produire un service réellement utilisable ?
IETF
Hooman Bidgoli et l’ensemble de feuilles qui ne prouvait pas la livraison multicast
Dans un service multicast, la liste des destinataires prévus est une donnée de commande, pas un accusé de réception. Le RFC 10018 rend cette liste exploitable par une politique SR point-à-multipoint; il laisse pourtant intacte la distance entre intention, arbre installé et flux…

Histoire d'Internet
La file a accepté le travail. Elle n’avait pas imprimé une page : les deux accusés de RFC 1179
Dans un système d’impression en réseau, le mot « accepté » donne souvent une impression de fin alors qu’il désigne un point de passage. Un client a nommé une file, envoyé des fichiers et reçu un octet positif du daemon: c’est un fait utile. Ce n’est pas encore le fait qu’un…

Histoire d'Internet
HEMS a quitté la course aux protocoles ; son modèle de données est resté dans la salle : RFC 1076
Le geste décisif de HEMS ne fut pas un échange sur le réseau, mais un retrait autour d’une table. En 1988, l’Internet avait besoin d’un protocole de gestion commun plus vite qu’il ne pouvait résoudre toutes les questions de gestion. HEMS s’effaça au profit d’un accord sur SNMP…

Histoire d'Internet
L’anneau pouvait partager un filtre. Il ne pouvait pas prouver un groupe : la frontière multicast de RFC 1469
Au début des années 1990, le multicast IP rencontrait un support local dont le vocabulaire était étroit. Un adaptateur Token Ring pouvait choisir les destinations matérielles qu’il laisserait passer, mais ses adresses fonctionnelles, peu nombreuses, ne pouvaient pas donner à…

IETF
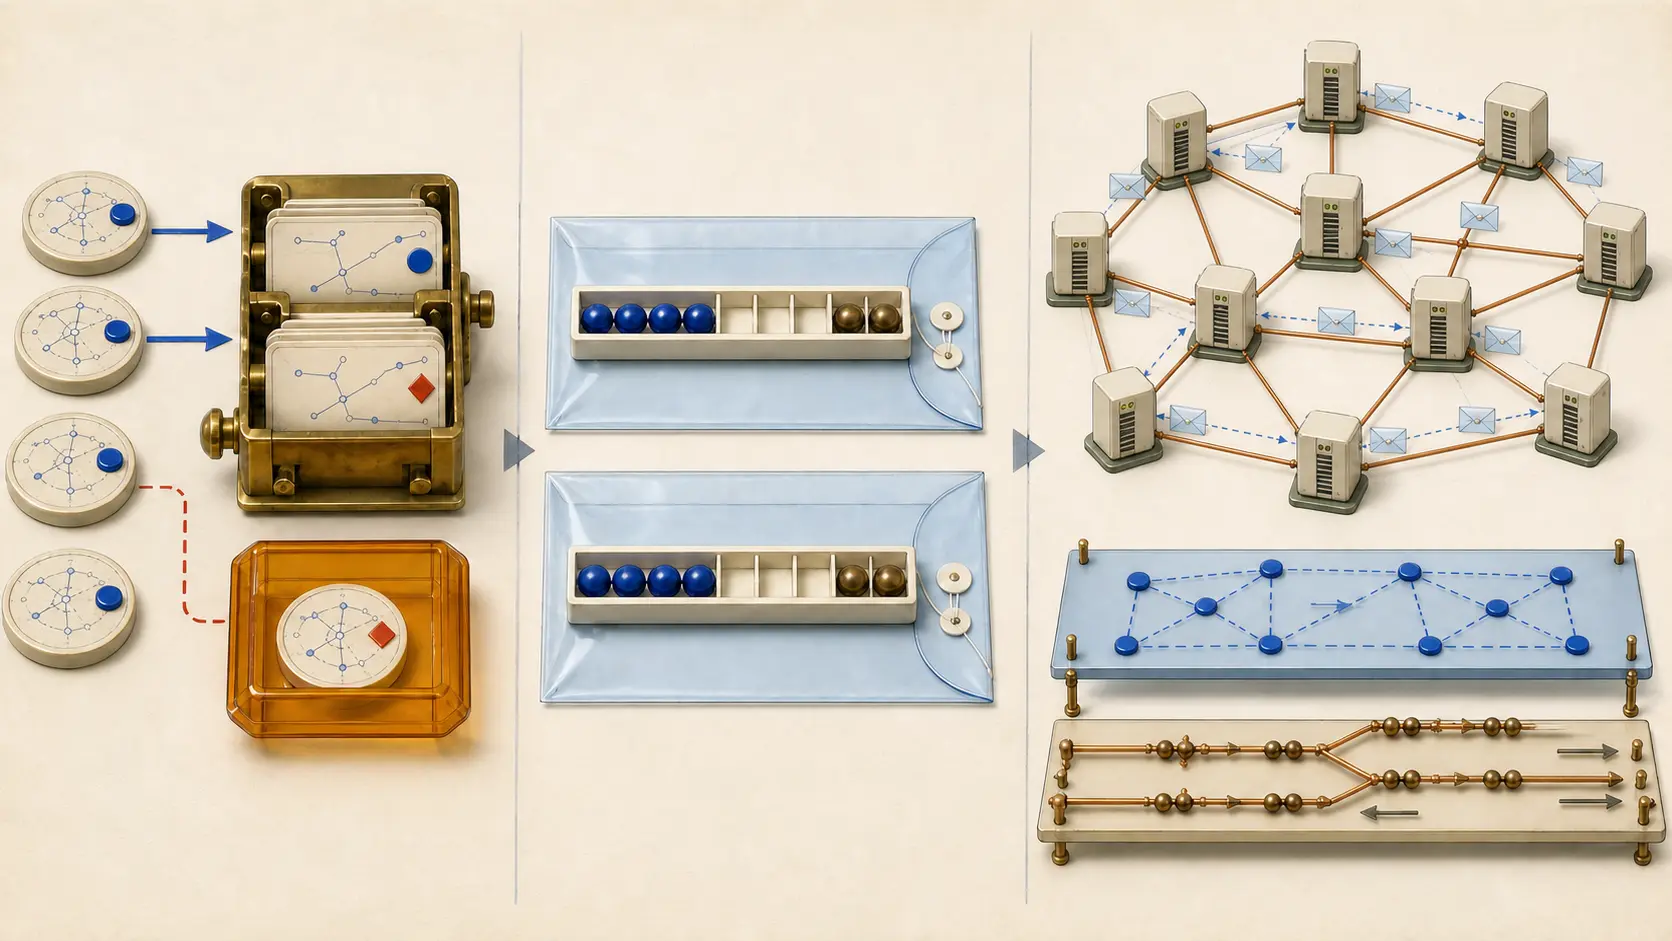
Carlos Pignataro et la mesure en watts qui ne prouvait pas un réseau plus vert
Un relevé de puissance peut être exact au watt près et incomplet au point de vue environnemental. Pour passer de cette observation à l’énergie, aux émissions puis à une décision sur la capacité de secours, il faut plusieurs preuves et plusieurs responsables.
Histoire d'Internet
NSFNET a logé IP dans une adresse OSI ; la politique choisissait encore la route : RFC 1074
Un datagramme IP portant le numéro de protocole 85 arrivait dans un routeur du backbone. À l’intérieur se trouvait une unité de contrôle IS-IS; dans ses champs d’adresse, quatre octets IP avaient été installés dans une structure conçue pour un NSAP. Ce montage de 1988 n’était pas…

Tendances mondiales des services cloud
Chez Paylocity, 3,211 Md$ attendaient d’être versés. Les intérêts ont atteint 120 M$
Une masse de trésorerie peut donner une impression de puissance tout en n’offrant presque aucune liberté d’emploi. Au 30 juin 2026, Paylocity détenait 3,210504 milliards de dollars pour le compte de ses clients et devait en reverser 3,209015 milliards au titre des paies, des…

IETF
Sean Turner et la preuve de clé privée qui n’autorisait pas le certificat
Une requête signée est une enveloppe dont on peut vérifier l’intégrité. Ce n’est pas un mandat donné à l’autorité de certification: le porteur de la clé, l’identité revendiquée, les changements de l’intermédiaire et la décision d’émettre restent quatre objets distincts.

Histoire d'Internet
La fenêtre appartenait au client, la réaction au serveur : RFC 1073 et NAWS
La fenêtre change de hauteur au milieu d’une session. Le client Telnet envoie quatre octets. Le serveur les reçoit, mais rien ne l’oblige à déplacer un curseur ni même à mémoriser la nouvelle taille. En 1988, la RFC 1073 avait déjà isolé ces trois moments au lieu de les résumer…

Histoire d'Internet
Le nom était local. Le numéro devait encore être consigné : la frontière de cartographie DNS de la RFC 1101
En 1989, le DNS distribuait déjà des informations sur les hôtes, mais ne donnait pas encore un moyen normalisé de demander le nom d’un numéro de réseau. La RFC 1101 a proposé une réponse faite de PTR, d’entrées d’hôte zéro dans `IN-ADDR.ARPA` et de masques. Sa retenue est sa…
Histoire d'Internet
L’Internet servait de liaison, pas de réseau : la frontière expérimentale de la RFC 1070
Avant d’échanger une seule information de routage OSI, un système EON devait savoir à qui parler. Une liste tenue par l’IANA lui donnait quelques adresses de départ. Cette liste ne décrivait pourtant ni les routeurs, ni tous les entités, ni même un état nécessairement à jour.…

IETF
Lukasz Kondrad et le groupe RTP qui n’était pas encore une scène reconstruite
Quatre lignes SDP peuvent appartenir à une même représentation V3C sans avoir jamais produit, chez le récepteur, le même objet en trois dimensions. La grammaire relie des composants; seule l’exécution établit la scène.

Histoire d'Internet
La requête était en file. Le fichier devait encore bouger : la frontière BFTP de la RFC 1068
Une tâche peut survivre à la fenêtre qui l'a créée. Le résultat, lui, n'existe pas encore. En 1988, BFTP a confié à une file persistante et à un démon les tentatives qu'un utilisateur ne voulait plus surveiller. Cette continuité rendait le transfert plus commode, tout en…
Tendances mondiales des services cloud
Intuit a engagé 6,755 Md$ dans les prêts. L’encours conservé n’a gagné que 65 M$
Le crédit chez Intuit ressemble moins à un coffre qu’à une gare de triage. Sur l’exercice 2026, 6,755 milliards de dollars sont sortis pour créer ou acheter des créances destinées au portefeuille d’investissement. Dans le même temps, 4,253 milliards de principal ont été…

IETF
Panos Kampanakis et la session SSH aux trois preuves de sécurité
Une connexion SSH n'accorde pas un certificat global de sécurité parce qu'elle a choisi un échange de clés hybride. Elle établit successivement un secret de transport, l'identité de la machine distante, puis le droit d'un utilisateur à ouvrir une session. Chacune de ces décisions…