
Horizon temporel
Pluriannuel
Dans la facette Horizon temporel, les analyses à horizon temporel Pluriannuel sont organisées selon la période pendant laquelle un signal devrait rester pertinent. La page aide à distinguer les changements opérationnels immédiats des évolutions à plus long cycle — gouvernance, investissements, normes et infrastructures — qui peuvent s’étendre sur plusieurs trimestres ou années. Elle relie les hypothèses de calendrier aux preuves publiques, aux acteurs concernés, au contexte de marché, à l’exposition des clients, à la pression réglementaire et à la planification des infrastructures, afin que le lecteur puisse déterminer si un développement est urgent, stratégique ou encore en attente d’éléments de confirmation. Elle explique aussi comment l’horizon temporel modifie le sens d’un signal, quelles organisations peuvent être exposées et quelles décisions d’infrastructure appellent une action à court terme ou un suivi à long terme.

Histoire d'Internet
Avant DHCP, quatre octets ont choisi la grammaire : RFC 1048 et la limite BOOTP de 64 octets
Une machine qui démarrait par le réseau devait comprendre une réponse avant même de posséder tous les moyens ordinaires de se configurer. En 1988, RFC 1048 a transformé les 64 octets réservés par BOOTP aux données de fournisseur en une petite langue commune. Son cookie magique…

Histoire d'Internet
Le nom était l’adresse. Il n’était pas une route : le mappage IP-sur-NetBIOS de RFC 1088
En 1989, RFC 1088 a fait tenir une convention d’acheminement locale dans une écriture lisible. Pour une machine IP sur NetBIOS, l’adresse IP devenait le nom NetBIOS `IP.XX.XX.XX.XX`, chaque octet étant rendu en hexadécimal ASCII. Cette formule évitait une requête d’adresse…
Tendances centres de données mondiales
Arm retire le RPO de son tableau de bord, mais 53 % restent au-delà de deux ans
Une ligne peut disparaître d'une présentation sans que le contrat qu'elle mesure s'éteigne. Arm ne publie plus le RPO trimestriel parmi les indicateurs mis en avant dans sa lettre aux actionnaires, au motif que l'arrivée du silicium produit par le groupe en réduit la pertinence.…
Histoire d'Internet
Le jeton a trouvé la connexion. Il n'a pas admis le sous-flux : la frontière MP_JOIN de MPTCP
Le premier paquet d'une nouvelle liaison peut porter une histoire qui lui est antérieure. Dans MPTCP, un SYN sur une autre paire d'adresses ne crée pas nécessairement une nouvelle conversation applicative: il propose d'ajouter un sous-flux TCP à une connexion déjà établie. La…

IETF
Weiqiang Cheng et le locator SRv6 dont le bail ne valait pas route
Un agrégat peut rester annoncé alors qu’un locator précis a expiré. Ce n’est ni forcément une panne ni la preuve que le bail demeure valable: c’est le point où le cycle DHCPv6, la table de routage et la politique de rejet doivent être relus ensemble.
Histoire d'Internet
La bannière occupait l’écran, pas la décision : la RFC 933 et la frontière d’affichage de Telnet
Une mention de sécurité répétée par l’application à chaque nouvel écran était à la fois fragile et coûteuse. La RFC 933 proposait de la confier au Telnet du poste de travail; elle rendait ainsi le marquage persistant, sans transformer ce texte en règle d’accès.

Tendances centres de données mondiales
Amazon passe avant les autres dans la file de X-energy jusqu'en 2039
Le contrat le plus intéressant n'est pas toujours celui qui oblige à acheter. Amazon a obtenu chez X-energy une priorité de fabrication pour 2031–2039, un droit de premier refus, l'alignement sur les meilleures conditions commerciales et une protection sur l'accès au combustible.…

Histoire d'Internet
Le NAK refusait le port, non le paquet : RFC 938 et la frontière entre réception et aiguillage
Un protocole expérimental de 1985 pouvait confirmer l'avancée d'une séquence tout en déclarant inconnu le port local visé. Cette réponse, `PORT NAK`, ne dit pas qu'une application a reçu les données; elle soigneusement distingue le constat du transport de la décision…

IETF
Bas Westerbaan : l’accord de clé hybride TLS n’a pas rendu le certificat post-quantique
Dans un comité de sécurité, la case « post-quantique » appelle une réponse binaire. Une connexion TLS 1.3 en fournit pourtant au moins deux: oui pour l’accord de clé hybride, peut-être non pour la signature du certificat. Réunir ces réponses dans un seul voyant vert fait…

Histoire d'Internet
L’UUID a traversé la connexion. L’autorité est restée sur place : le pari de la RFC 927 contre la double identification
Supprimer un second mot de passe ne supprimait pas une seconde décision. En 1984, la RFC 927 proposait qu’un hôte transmette un identifiant de quatre octets après avoir authentifié l’utilisateur; l’hôte cible gardait néanmoins le droit d’accepter ou de refuser cette parole venue…

IETF
Daniel Fett : la MFA a authentifié l’utilisateur, pas le contexte du QR code
Sur le téléphone, tout est légitime: le bon service, le vrai mot de passe, le second facteur et le bouton d’autorisation officiel. Le piège se trouve avant cet écran. La demande n’est pas partie de l’appareil que l’utilisateur croit être en train d’activer.

Tendances centres de données mondiales
Marvell a ajouté 5,76 Md$ d’engagements fournisseurs. Les commandes clients restent annulables
La pénurie se paie avant que la demande soit certaine. Marvell en donne une mesure inhabituelle: ses engagements inconditionnels envers les fonderies et partenaires d’assemblage-test sont passés de 2,7568 à 8,5189 milliards de dollars entre le 2 mai et le 1er août 2026. Le groupe…
Histoire d'Internet
La frappe tenait en quatre octets : comment la RFC 916 fit porter la répétition par l’état
Le troisième octet de l’en-tête n’avait pas un sens stable. À l’ouverture, il annonçait la capacité du récepteur; dans un paquet ordinaire, il comptait les données; avec le drapeau `SO`, il devenait la donnée elle-même. La RFC 916 économisait des octets en exigeant que les deux…

Histoire d'Internet
Le nom qui ne donnait aucune mesure : RFC 1065 et la forme des choses administrables
En 1988, l'administration d'Internet devait pouvoir décrire ce qui pouvait être observé sans faire passer une description pour une observation. RFC 1065 a imposé cette retenue: un type d'objet géré pouvait avoir un nom stable, une syntaxe, un codage et une catégorie d'accès…

Histoire d'Internet
L’octet qui disait « on recommence » : SLIP, RFC 1055 et le prix d’une trame retrouvée
Sur une ligne série, le récepteur ne reçoit pas des paquets déjà découpés: il reçoit une suite de caractères dans le temps. Après un parasite, cette différence devient décisive. RFC 1055 conseillait d’envoyer `END` non seulement à la fin, mais aussi au début d’un datagramme SLIP.…
IETF
Mike McBride et le registre multicast qui n’a supprimé qu’une catégorie de collision
Deux trains peuvent respecter leur horaire et se retrouver sur la même voie si le plan leur attribue le même tronçon. Le problème des identifiants de groupe multicast IPv6 était de cet ordre: le serveur et l’hôte obéissaient à une règle commune qui ne les séparait pas.

Histoire d'Internet
Le basculement n’en était pas un seul : comment la RFC 897 dissocia le renommage de la résolution DNS
Le calendrier public avançait sur trois horloges. Les noms pouvaient changer en mars, les serveurs arriver plus tard et les logiciels continuer à lire une table locale. La RFC 897 ne décrivait donc pas un instant magique où « le DNS » aurait remplacé l'ancien monde, mais une…
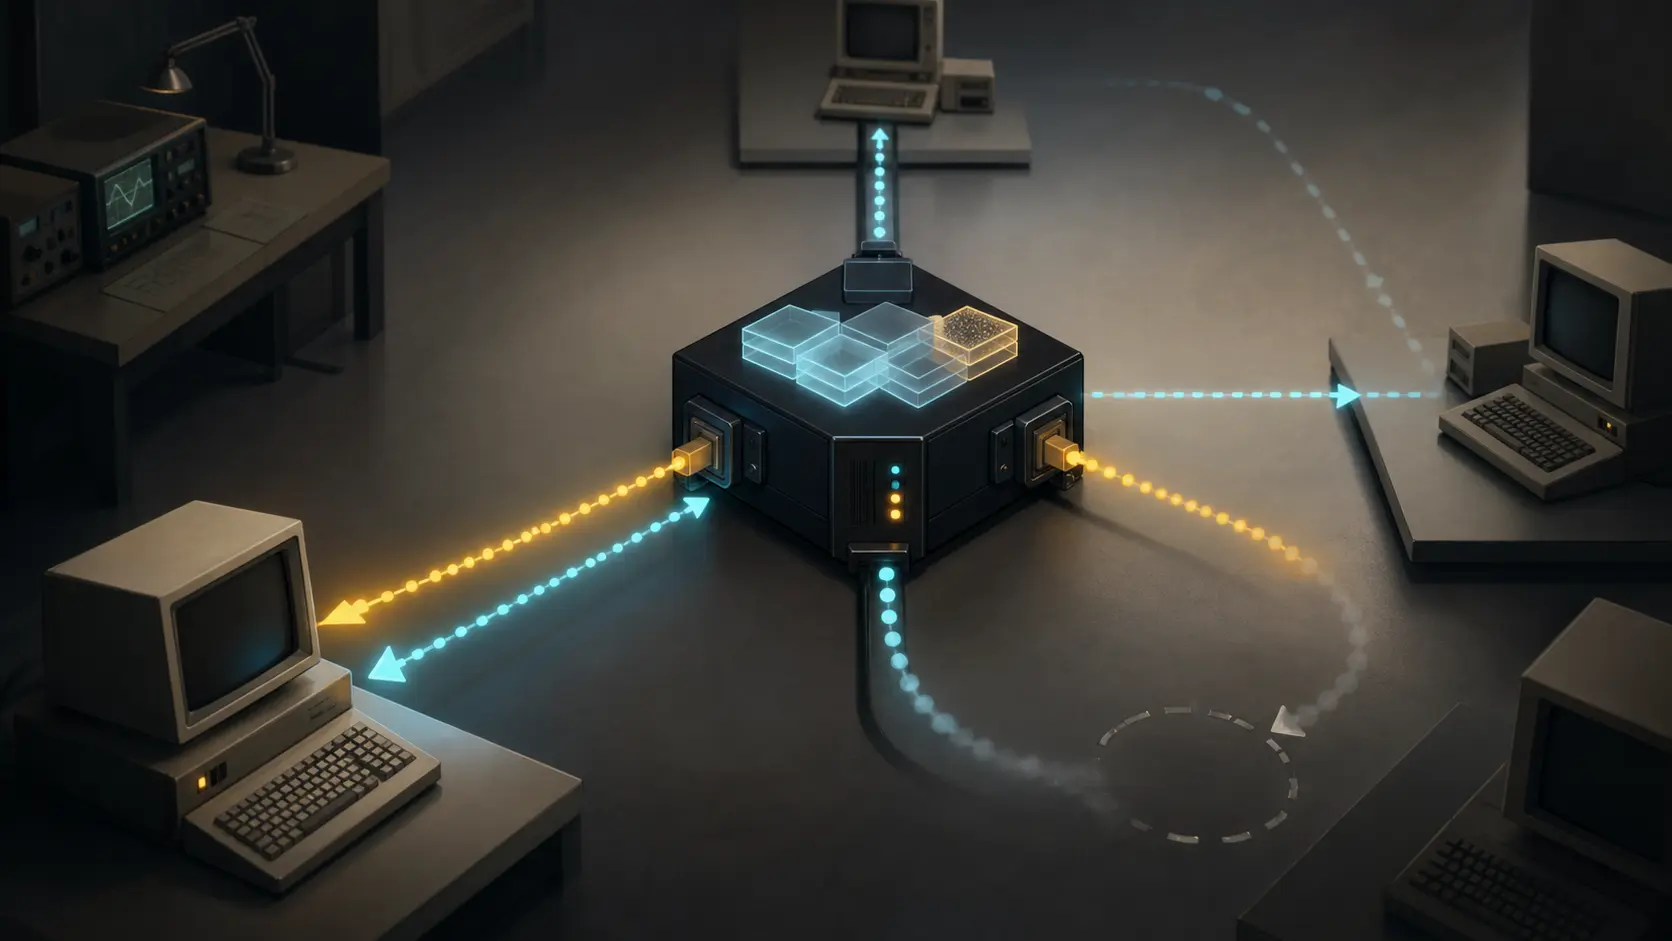
Histoire d'Internet
Les réseaux locaux que l’hôte ne devait pas voir : RFC 925 et le prix d’une topologie cachée
Un site Internet des débuts pouvait afficher chaque câble au reste du réseau, ou faire croire à ses hôtes que plusieurs LAN n’en formaient qu’un. RFC 925 choisissait cette seconde illusion: l’ARP de l’hôte restait ordinaire, tandis qu’un intermédiaire devait découvrir, mémoriser…
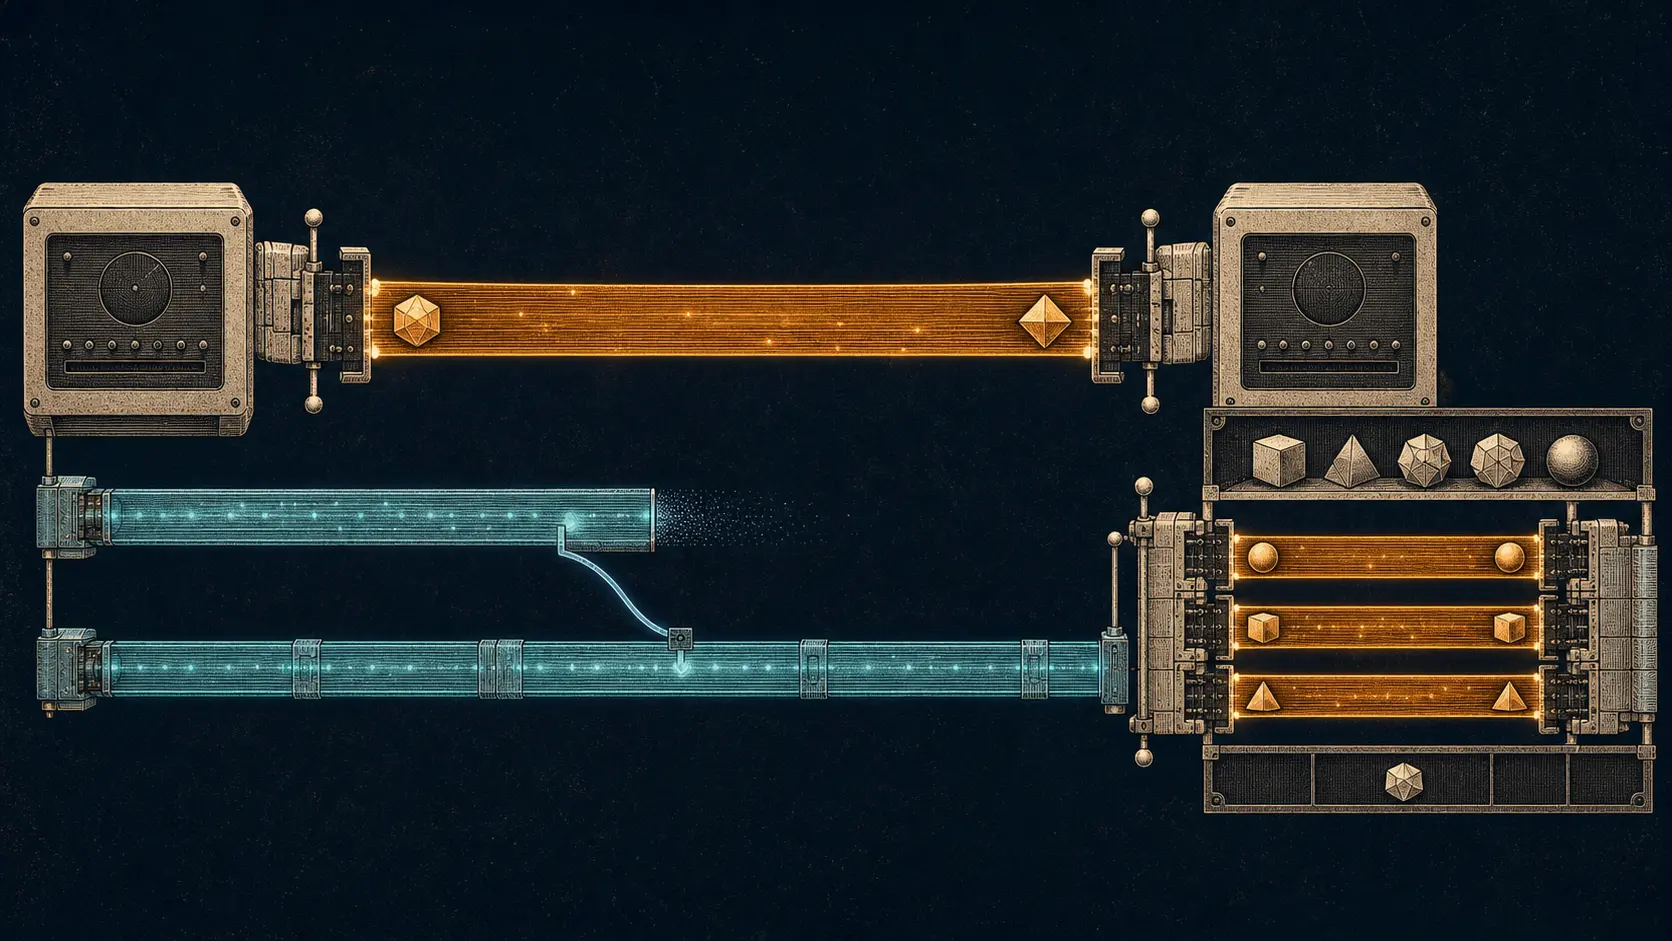
Histoire d'Internet
Le porteur n’était pas la connexion : comment la RFC 892 séparait l’état de transport du chemin réseau
La RFC 892 autorisait deux relations inverses: plusieurs connexions de transport pouvaient partager une connexion réseau, et une connexion de transport pouvait, dans la classe prévue, utiliser plusieurs connexions réseau. Cette symétrie obligeait à distinguer l’état de la…

IETF
Gavin Brown et la création « réussie » qui n’avait pas encore enregistré le domaine
Un numéro de dossier atteste qu’une demande est entrée dans la file. Il ne remet pas les clés. Avec son `applicationID` et son résultat 1001, la RFC 8334 organise précisément cet intervalle que les interfaces pressées appellent trop vite « enregistrement ».