
Profil
Research
Research rassemble les profils des personnes, entreprises, institutions et autres entités couvertes par BTW.MEDIA, afin que les lecteurs puissent comparer les sujets derrière ses reportages. La page permet de comparer les profils publics, les événements associés, les dossiers de preuves, les changements de responsabilités, l’ampleur des activités, l’exposition aux instances de gouvernance, les liens organisationnels et la pertinence sur le marché, tout en distinguant les fiches des organisations et des personnes de la simple chronologie de l’actualité. Les lecteurs peuvent comprendre qui ou ce que représente le profil, sur quelles sources publiques il s’appuie, comment il se relie aux entreprises, aux infrastructures, aux marchés, aux instances de gouvernance ou aux événements, et quels changements méritent une attention continue à mesure que le sujet évolue.
IETF
Mark Handley et la version SDP qui ne se compare pas entre origines
Deux fiches de session arrivent au même pupitre. La première porte la version 391, la seconde 402. Le réflexe consiste à garder 402. Or les deux lignes `o=` ne nomment pas la même origine: le classement a comparé deux compteurs qui n’ont jamais partagé d’histoire. Dans SDP, le…

IETF
Une preuve de transparence des clés n’audite pas qui pouvait consulter
Alice recherche la clé de Bob dans un journal de transparence et reçoit une preuve valide. Fred formule la même demande, mais l’application l’arrête avant que le journal ne la voie. La preuve établit que la réponse donnée à Alice correspond à un arbre authentifié et cohérent.…

IETF
Le flux était ordonné. Le résultat réseau restait à prouver
Un écran d’exploitation peut afficher trois confirmations rassurantes: la connexion est établie, le pair est authentifié et la réponse NETCONF contient `<ok/>`. Aucune n’est superflue. Mais leur addition ne montre toujours pas que la configuration voulue est devenue l’état…

IETF
La découverte d’agents révèle l’intention avant même qu’un agent soit choisi
Une organisation ne contacte encore aucun fournisseur. Son agent cherche seulement un service d’inférence hébergé en France, disponible dans l’heure, compatible avec un justificatif rare et capable de traiter une catégorie précise de données. La sélection n’a pas eu lieu, mais…

Histoire d'Internet
George Varghese et le compteur de déficit qui a appris au round robin à compter les octets
Un ordonnanceur paraît impartial lorsqu’il offre un tour à chaque file. Mais un paquet n’est pas une unité constante: servir alternativement 1 500 octets puis 500 octets donne le même nombre de tours et trois fois plus de débit à la première file. M. Shreedhar et George Varghese…

Histoire d'Internet
Jennifer Rexford et la sortie BGP la plus proche qui n’était pas un optimum de bout en bout
Dans un grand réseau, modifier le poids d’un seul lien intérieur peut déplacer des milliers de routes vers une autre porte de sortie sans qu’aucun voisin ne retire son annonce. Les travaux menés par Jennifer Rexford avec Renata Teixeira, Aman Shaikh et Timothy Griffin ont rendu…

IETF
Un validateur RPKI a besoin d’une piste d’audit, pas seulement d’un cache au vert
Après un incident de routage, la question arrive toujours au passé: qu’avait effectivement validé le réseau à 09 h 10 ? L’écran actuel ne le dit plus. Une synchronisation réussie à 09 h 40 a remplacé les objets, effacé l’échec précédent et rendu le voyant vert. Sans état…
IETF
L’enveloppe est lisible. L’observation reste à prouver
`draft-ietf-netconf-notif-envelope-05` donne aux notifications YANG-Push des métadonnées qui survivent au transfert vers un courtier ou une base temporelle. Cette portabilité facilite la corrélation; elle ne transforme ni un nom d’hôte en identité, ni une séquence en historique…

IETF
Une chaîne de délégation restreint l’autorité sans porter l’intention
Une chaîne cryptographique peut raconter sans ambiguïté qui a transmis quelle autorisation à quelle clé. Elle peut même imposer que chaque maillon soit plus étroit que le précédent. Mais elle ne raconte pas nécessairement pourquoi ce sous-traitant précis a été choisi, ni quel…

Dossier
Deux routes sont arrivées. Leurs bits ne formaient pas encore un SID : RFC 9819
Dans un service EVPN sur SRv6, la réception des deux annonces attendues peut donner une impression de complétude. RFC 9819 montre au contraire que la composition d’un SID End.DT2M reste une décision structurée: il faut identifier l’annonce qui possède LOC:FUNC, placer l’argument…
Dossier
Le modèle connaissait chaque branche. Le réseau ne lui avait pas donné raison : RFC 9826
RFC 9826 offre enfin aux équipes PCEP un langage de gestion commun. Mais un arbre YANG impeccable demeure le récit d'une instrumentation locale: il faut encore établir la provenance, l'époque, l'autorité et tous les actes qui relient ce récit au trafic.

IETF
Le message est reconstitué. La télémétrie peut rester incomplète
Avec `draft-ietf-netconf-udp-notif-26`, un collecteur peut recevoir vite, remettre des segments dans l’ordre et détecter certains trous. Rien de tout cela ne l’autorise à transformer une réussite de transport en certitude sur l’état réel du réseau.
IETF
RFC 10041 fait de l'inaccessibilité OSPF une décision de zone
Une valeur de métrique n'a pas toujours un sens autonome. Avec RFC 10041, `0xffff` ne signifie « inaccessible » que si toute la zone OSPF parle le même dialecte. Un seul routeur ancien suffit à rendre l'ancienne interprétation de nouveau nécessaire.

IETF
Le premier paquet est parti avant la fin de l’image — pas avant la fin de la preuve : RFC 9828
Sur une console d’émission, un horodatage précoce peut donner l’impression que la bataille de la latence est gagnée. Côté réception, il reste pourtant à recevoir un en-tête exploitable, franchir les pertes, admettre le flux, décoder une qualité définie et afficher l’image.
IETF
La fusion était propre, pas forcément la base : les candidats privés NETCONF
`draft-ietf-netconf-privcand-10` isole les modifications de chaque client et organise leur remise à niveau avant validation. Cette isolation évite un type d'accident collectif; elle ne transforme ni une comparaison vide ni un commit réussi en preuve de fraîcheur, d'intention…
IETF
RFC 10003 fait du transport CMC une couche de preuve distincte
Un code HTTP 2XX peut confirmer qu'un échange CMC a trouvé son destinataire sans dire que l'autorité de certification a accordé la demande. RFC 10003 décrit le trajet du message; la réponse CMC décrit la décision. Les confondre revient à donner au coursier le pouvoir de signer le…
Récits
DAOport : l’adhésion au RIPE NCC ne suffit pas à prouver un réseau en activité
Le résumé de veille DAOport: l’adhésion au RIPE NCC ne suffit pas à prouver un réseau en activité explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

Entreprises services cloud mondiales
AlmazCloud : ce que l’empreinte publique d’AS210328 permet — et ne permet pas — d’établir
Une enquête fondée sur les registres, le routage, le DNS et la présence web distingue ce qui est administrativement enregistré de ce qui est effectivement observable — et ce qui pourrait encore être démontré sur la fourniture de services cloud.

Dossier
Internet Society : où se trouve l’autorité, et qui peut la contester ?
Les statuts, les règlements internes et le droit des sociétés sans but lucratif ne donnent pas tous le même type de pouvoir à l’Internet Society. Leur articulation permet de distinguer l’autorité institutionnelle de la possibilité pratique de la remettre en cause.
Entreprises services cloud mondiales
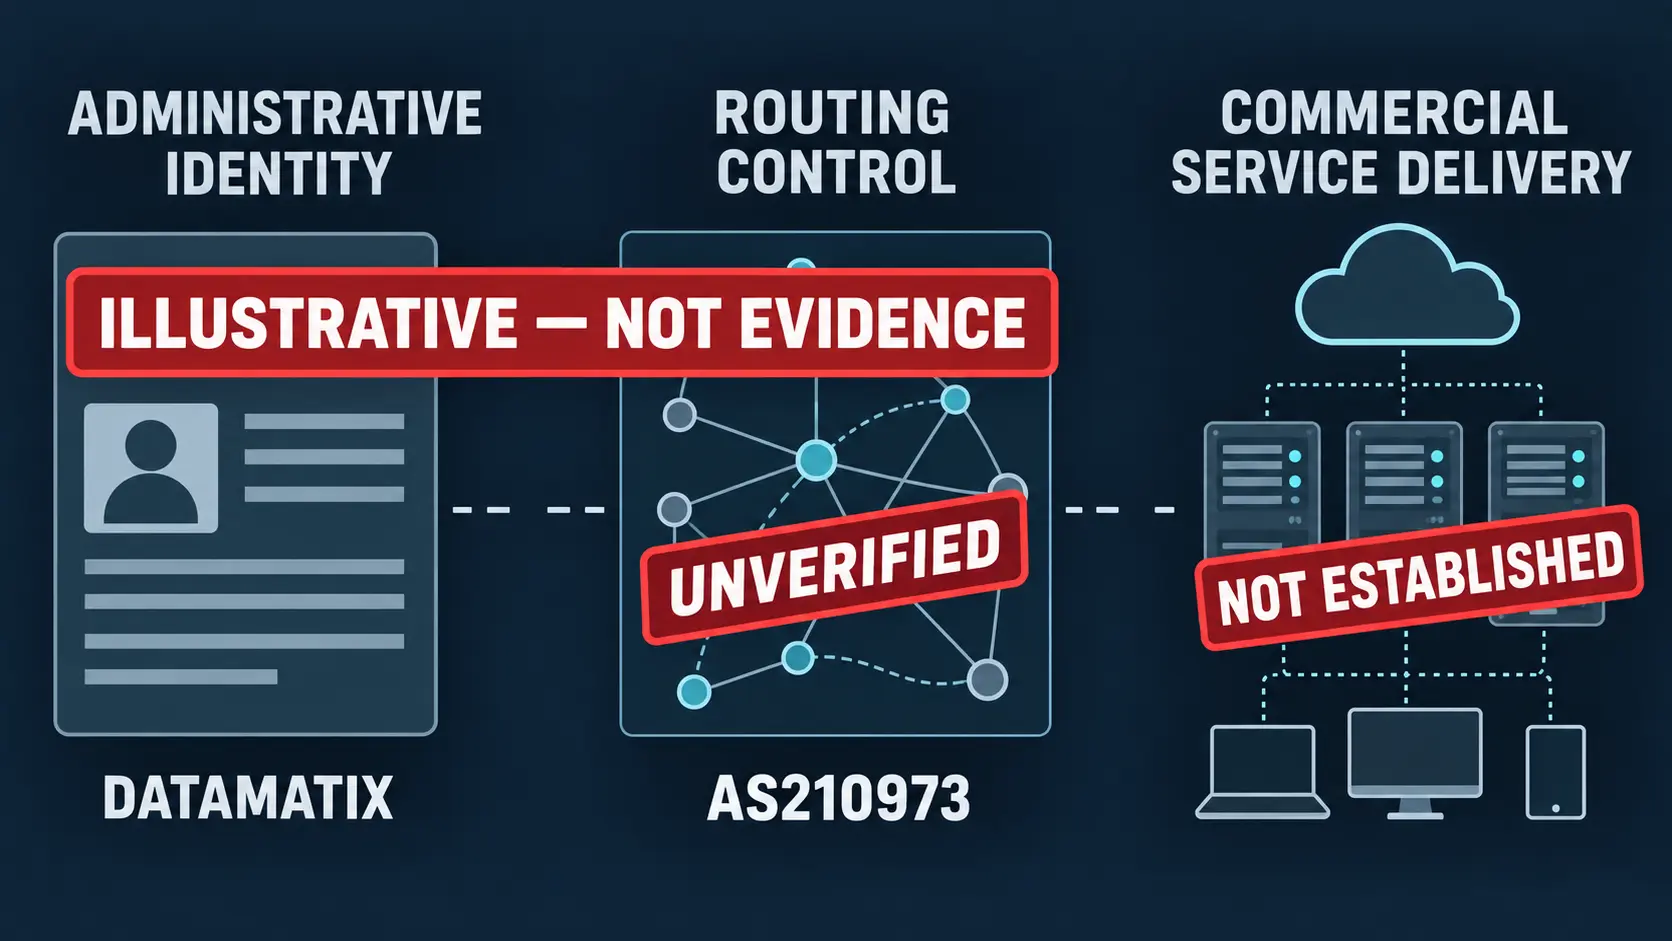
DATAMATIX et AS210973 : une capacité réseau visible, mais une activité commerciale encore à démontrer
Le résumé de veille DATAMATIX et AS210973: une capacité réseau visible, mais une activité commerciale encore à démontrer explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…