
Profil
Briefing
Briefing rassemble les profils des personnes, entreprises, institutions et autres entités couvertes par BTW.MEDIA, afin que les lecteurs puissent comparer les sujets derrière ses reportages. La page permet de comparer les profils publics, les événements associés, les dossiers de preuves, les changements de responsabilités, l’ampleur des activités, l’exposition aux instances de gouvernance, les liens organisationnels et la pertinence sur le marché, tout en distinguant les fiches des organisations et des personnes de la simple chronologie de l’actualité. Les lecteurs peuvent comprendre qui ou ce que représente le profil, sur quelles sources publiques il s’appuie, comment il se relie aux entreprises, aux infrastructures, aux marchés, aux instances de gouvernance ou aux événements, et quels changements méritent une attention continue à mesure que le sujet évolue.

IETF
SUIT : la capacité d’un appareil ne figure pas dans la signature
Avant de diffuser une mise à jour, il faut savoir si les appareils visés comprennent les commandes facultatives dont elle dépend. La dernière révision du projet SUIT confie cette connaissance au déploiement, sans faire de la signature une preuve de compatibilité.
Dossier
La clé successeure a attendu trente jours. Les validateurs n’avaient pas la même horloge : RFC 9691
Deux objets TAK peuvent se répondre parfaitement, l’un nommant la clé B comme successeure, l’autre la clé A comme prédécesseure. Pendant ce temps, un validateur silencieux peut encore démarrer avec un ancien TAL. La transition est cohérente dans les objets sans être achevée dans…
IETF
Le certificat couvrait le numéro, pas la décision de répondre
Un appel peut arriver avec une signature valide, un certificat à jour et une réponse OCSP favorable pour le numéro présenté. Cette chaîne resserre utilement le champ du doute. Elle ne dit toujours pas qui parle, pourquoi cette personne appelle ni ce que le réseau destinataire…

IETF
Routage segmenté : réussir un test d'échelle ne mesure pas la vitesse ECMP
Le nombre de politiques qu'un routeur peut maintenir n'est pas sa capacité de transfert sur plusieurs chemins. La nouvelle version du projet BMWG détaille les deux notions côte à côte, tout en refusant de présenter sa vérification ECMP comme un banc d'essai de performance.

Dossier
La clé figurait dans le certificat. L’accord du destinataire n’y figurait pas : RFC 9690
Une chaîne X.509 valide répond à une question de confiance sur une clé. Elle ne répond pas à la question opérationnelle posée au moment d’envoyer: ce destinataire accepte-t-il aujourd’hui RSA-KEM, avec cette combinaison précise de fonctions et pour ce type de contenu CMS ? RFC…
Entreprises FAI régionaux Europe et Moyen-Orient
DFINFRA et l'AS210860 : qui répond d'un contact de registre resté muet ?
Un objet de rôle nommé DFINFRA demeure le contact administratif et technique d'un système autonome disparu de la table de routage mondiale depuis mars 2026. Dix-sept enquêtes antérieures ont documenté l'identité de registre et la divergence entre déclaration et observation…

IETF
AuthKEM dans LAKE : le raccourci à quatre messages disparaît du projet
Le projet de juillet échangeait une étape de négociation contre la discrétion de l’identité de l’initiateur. Dans la version publiée le 28 septembre, cette possibilité n’apparaît plus: le parcours proposé compte cinq messages obligatoires, et le dernier n’est pas une formalité…

Dossier
Le proxy a relié le chemin, pas les deux plans de contrôle : RFC 9689
Au lendemain d’une bascule, l’inventaire peut n’afficher qu’un LSP. Pourtant, sa moitié gauche dépend encore de LDP ou de RSVP-TE, tandis que sa moitié droite obéit à des instructions PCECC adressées routeur par routeur. Le proxy rend le chemin praticable; il ne transforme pas…
Entreprises de centres de données d'Amérique latine et des Caraïbes
IA Brésil et AS267241 : les contrats municipaux de 2026 contre une réalité de réseau « stub » inchangée
Le résumé de veille IA Brésil et AS267241: les contrats municipaux de 2026 contre une réalité de réseau « stub » inchangée explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…
IETF
Le serveur a marqué le fichier « non cacheable ». Le client devait encore obéir
NFSv4.2 va offrir au serveur un moyen normalisé de demander aux clients de ne pas conserver les données d’un fichier dans leur cache. La force du mécanisme tient à sa portée limitée: il consigne une instruction, sans prétendre prouver son exécution.
FAI régionaux d'Asie-Pacifique
NexGeNet : la surface de contact de la responsabilité reste-elle vérifiable après la validation du 7 juillet 2026
Le 7 juillet 2026, l'objet IRT du LIR birman NEXGENET COMPANY LIMITED a fait l'objet d'une mention de validation pour sa boîte abuse. C'est le signal de responsabilité le plus récent observable publiquement pour un opérateur dont trois numéros d'AS enregistrés reposent sur un…

IETF
Le contrôle du prochain saut BGP laisse encore ouverte la décision en cas d’échec
Un routeur peut connaître une route vers le prochain saut sans disposer du chemin de transmission qui servira réellement aux paquets. Une revue précoce de l’IETF demande au projet consacré au meilleur chemin BGP de transformer cette distinction en règle de décision explicite.
IETF
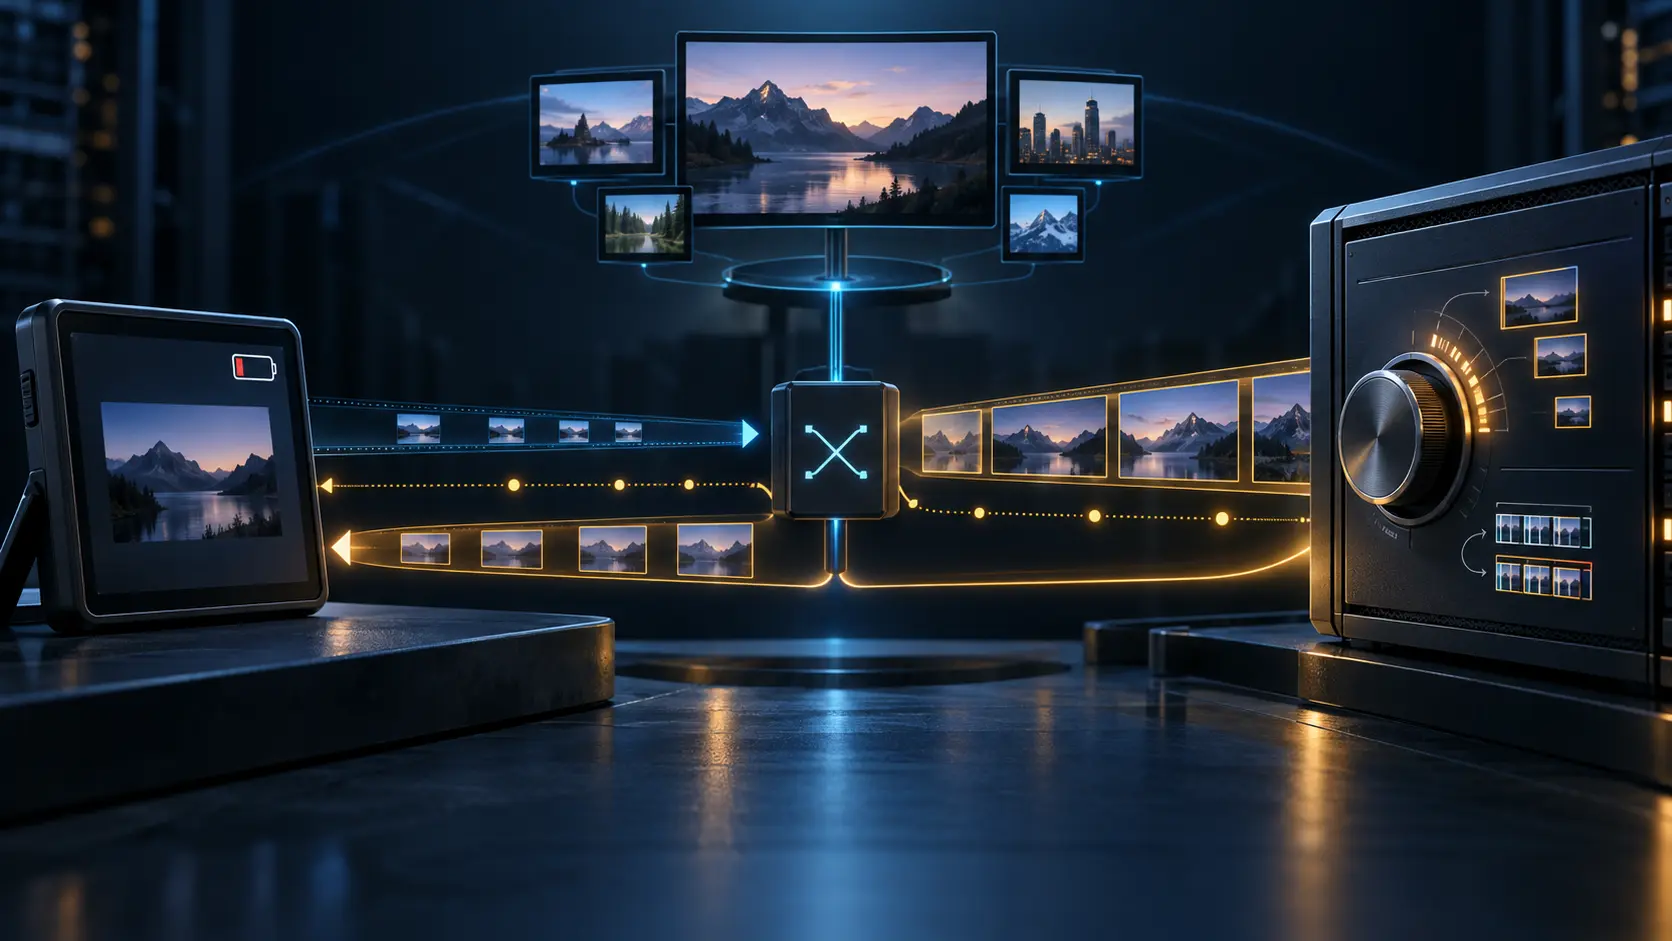
Le récepteur supporte le coût énergétique, mais l’émetteur garde la main sur l’image
Un accusé de réception n’est pas une promesse d’obéir. Le futur mécanisme RTCP permet à un terminal vidéo de demander moins d’images ou moins de pixels, puis oblige l’autre côté à annoncer ce qu’il a choisi. Entre les deux subsistent l’encodeur, le mixeur, la session négociée, la…

Dossier
Le validateur a accepté la signature. L’archive avait déjà changé l’objet
Une chaîne CMS peut être valide à l’entrée puis devenir non conforme après une opération présentée comme neutre: décoder, normaliser et réencoder. RFC 9688 montre pourquoi le nom « SHA3 » ne suffit pas. Le champ de paramètres est lui-même un état de protocole, avec des règles…

IETF
Le successeur de HPKE laisse deux modes d’authentification à la norme de 2022
Le nouveau projet HPKE arrive au vote de l’IESG avec une promesse de compatibilité limitée à ce qu’il décrit encore. Pour les applications qui utilisent Auth ou AuthPSK dans RFC 9180, le changement de référence ne vaut pas migration.

Entreprises services cloud Europe et Moyen-Orient
Tideo Administration : une poignée de registre qui survit à l'opérateur
Le résumé de veille Tideo Administration: une poignée de registre qui survit à l'opérateur explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour l’infrastructure.…

IETF
L’appareil a prouvé sa clé. Le certificat ne prouve pas qu’il reste sain
L’extension ACME d’attestation des appareils, approuvée par l’IETF, peut relier une demande de certificat à une machine ou à son module cryptographique. Ce reçu vaut au moment de l’émission. Il ne décrit ni la santé actuelle de l’appareil, ni son détenteur actuel, ni tous les…

Dossier
Une seule route restait annoncée. Elle cachait trois auditeurs aux durées de vie différentes
RFC 9685 permet à plusieurs nœuds contraints de s’abonner à la même adresse multicast ou anycast tout en laissant le routeur fusionner leurs annonces. Cette économie d’état est utile, mais la route unique ne prouve ni quel auditeur reste valable, ni que la propagation RPL est…

Récits
La bourse APRICOT 2027 interdit les candidatures rédigées par l’IA
L’appel demande aux candidats de raconter eux-mêmes leur travail technique et associatif. Les dossiers sont attendus jusqu’au 12 octobre à 23 h 59, heure de Hong Kong.

IETF
Un filtre d’adresse source ne voit pas forcément ses propres erreurs
Le projet SAVNET soumis à la dernière consultation de l’IETF pose une question très concrète: qui avertit l’opérateur d’un filtrage erroné lorsque le routeur, lui, ne voit qu’une décision conforme à sa table ?