
Profil
Briefing
Briefing rassemble les profils des personnes, entreprises, institutions et autres entités couvertes par BTW.MEDIA, afin que les lecteurs puissent comparer les sujets derrière ses reportages. La page permet de comparer les profils publics, les événements associés, les dossiers de preuves, les changements de responsabilités, l’ampleur des activités, l’exposition aux instances de gouvernance, les liens organisationnels et la pertinence sur le marché, tout en distinguant les fiches des organisations et des personnes de la simple chronologie de l’actualité. Les lecteurs peuvent comprendre qui ou ce que représente le profil, sur quelles sources publiques il s’appuie, comment il se relie aux entreprises, aux infrastructures, aux marchés, aux instances de gouvernance ou aux événements, et quels changements méritent une attention continue à mesure que le sujet évolue.

Dossier
almazcloud.network : quatre miroirs, quatre versions d'un même réseau
Le résumé de veille almazcloud.network: quatre miroirs, quatre versions d'un même réseau explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour l’infrastructure.…
IETF
Un chemin PCEP actualisé ne doit pas garder ses anciennes étiquettes d'entropie
Le projet révisé du groupe PCE traite désormais la position des étiquettes comme un état à remplacer entièrement lors d'une mise à jour du chemin.

Entreprises FAI régionaux Europe et Moyen-Orient
Le registre gelé et ses miroirs brouillés : ce que l'on peut encore établir sur le NOC d'Oufa d'ER-Telecom
Une lecture fraîche des enregistrements publics liés à « Network Operation Center JSC ER-Telecom Holding Ufa branch » ne révèle aucun changement d'état depuis le dossier publié par BTW le 27 septembre 2026. Elle révèle autre chose: un objet de registre figé depuis des années…
IETF
Dans NFS, relire le répertoire ne suffit pas si l’écriture attend sa validation
Le nouveau passage consacré à pNFS dans un projet du groupe NFSv4 distingue deux retards que l’on confond facilement: la mémoire du client et les informations dont dispose réellement le serveur de métadonnées.
IETF
Le solde était positif. La commande suivante pouvait pourtant être refusée
Le projet REGEXT rend les finances d’un compte EPP plus lisibles. Il oblige surtout à séparer six moments que l’automatisation confond facilement: observer, alerter, tarifer, admettre, facturer et régler.

IETF
Le troisième verdict d’un agent renvoie la décision à l’exécutant
Un projet individuel déposé à l’IETF propose de distinguer l’autorisation acquise de celle dont les conditions restent à vérifier. Le dernier maillon de la chaîne ne peut plus se contenter d’un oui approximatif.

Entreprises centres de données mondiales
DINFRA et DFINFRA : deux entités que la couverture antérieure a fusionnées, et ce que les registres en disent
Un nom a suffi pour créer une illusion d'identité. « DINFRA » désigne simultanément une société de Reutling... non — de Siegen, en insolvabilité, et un objet de rôle du RIPE lié à l'administration des ressources numérotées d'EDEKA à Hambourg. Cette brève établit la distinction à…

IETF
La route portait DOWNGRADE. La file décidait encore de ce qui survivrait
Entre le transit ordinaire et le trou noir, le nouveau projet GROW cherche un état intermédiaire: préserver un filet de trafic vers la cible tout en le sacrifiant d'abord lorsque la capacité manque. Cet état n'existe pourtant pas dans l'attribut BGP. Il doit être produit, domaine…

IETF
Le code OAuth passe la main, pas la responsabilité
Un projet individuel de l’IETF propose un transfert plus simple entre navigateur et terminal distant. Le site qui reçoit le retour d’autorisation reste toutefois dans la chaîne de confiance.

IETF
Le projet dit « obsolète ». L’exécution peut encore dire oui
Le futur statut des algorithmes JOSE `none` et `RSA1_5` ne supprimera aucun chemin d’exécution. Le projet impose un défaut sûr, mais conserve une porte étroite pour des objets ou opérations précis. La preuve décisive est donc le refus réellement observé, pas l’étiquette du…
Entreprises centres de données Amérique du Nord
Ontario Datacenter LLC : une société réelle devenue une identité d'enregistrement portée par un ASN successeur
Le résumé de veille Ontario centres de données LLC: une société réelle devenue une identité d'enregistrement portée par un ASN successeur explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et…

IETF
Un identifiant de chemin n’a pas de sens hors de son périmètre
La version 07 d’un projet de l’OPSAWG rappelle que le collecteur de télémétrie doit connaître l’espace où un PSID distingue réellement les chemins.

IETF
Une autorisation inutilisée n’est pas un échec du contrôle
Dans la nouvelle version d’un projet individuel, l’audit d’un agent distingue enfin l’inaction permise d’une écriture qui échappe à l’attribution.

IETF
La sonde a signalé une perte. Le réseau a peut-être limité la sonde
Une réponse STAMP absente est un fait mesuré, pas encore un diagnostic. Dans le projet IETF qui adapte STAMP aux LSP et pseudowires MPLS, le mécanisme chargé de protéger le plan de contrôle peut produire exactement le même symptôme que la panne de transfert recherchée.
Entreprises FAI régionaux Europe et Moyen-Orient
Un centre d'exploitation réseau visible surtout par le registre : l'AS51570 de la branche ER-Telecom de Saint-Pétersbourg
Le résumé de veille Un centre d'exploitation réseau visible surtout par le registre: l'AS51570 de la branche ER-Telecom de Saint-Pétersbourg explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et…
Entreprises institutionnels Europe et Moyen-Orient
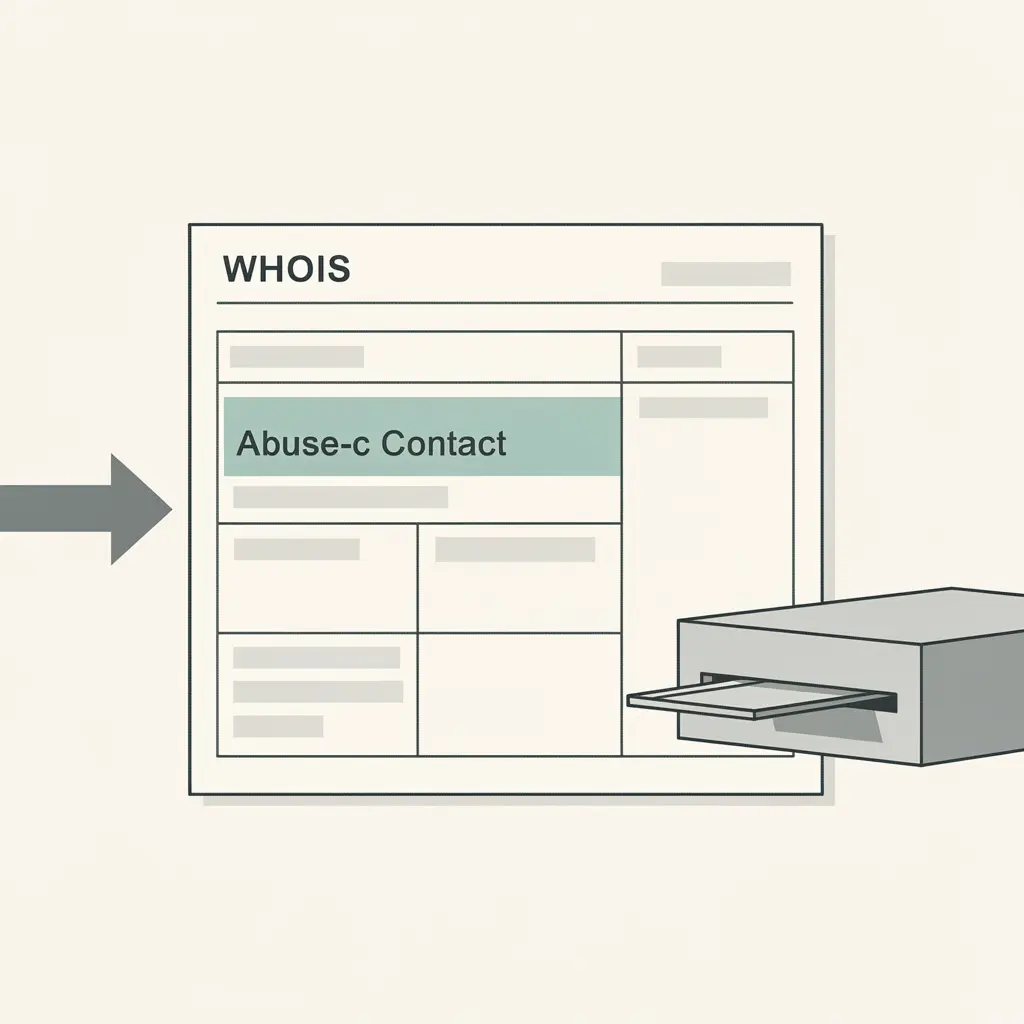
Qui répond quand l'adresse d'abus porte le nom d'une société disparue ? Validité d'enregistrement et preuve de responsabilité dans le dossier Svea
Le 3 janvier 2022, Svea Ekonomi AB, maison mère du groupe financier suédois, a fusionné avec sa filiale Svea Bank AB et a cessé d'exister en tant que personne morale. Trois ans plus tard, le registre RIPE — le registre de référence des ressources numériques Internet détenues par…
IETF
Dans les relevés QUIC, un champ vide ne suffit plus à conclure
La nouvelle version du projet IPFIX consacré à QUIC ne cherche pas seulement à exporter davantage de valeurs. Elle demande que l'on sache pourquoi certaines valeurs manquent.

IETF
La clé RSVP avait expiré. Le réseau lui a fait confiance malgré tout
Une date d’expiration semble promettre une coupure nette. Le projet de nouvelle authentification RSVP décrit au contraire un cas où la continuité l’emporte: lorsque la dernière association de sécurité expire, le système doit alerter l’exploitation, puis continuer à s’en servir…

IETF
Le projet IVY encadre l’accès universel, sans définir d’alerte d’expiration
Une date d’expiration peut être présente dans un inventaire sans que personne ne soit chargé d’avertir l’exploitant. La cinquième version du projet IVY précise ce que l’inventaire peut refuser comme déclaration contradictoire, puis laisse la notification à une autre couche.
IETF
L’ordre d’arrêt est arrivé après la destruction de l’actif
Dans SATP Core révision 17, « abandonner » n’est pas toujours « revenir en arrière ». Une fois l’actif d’origine détruit et le message `Commit-Final` envoyé, l’ordre d’arrêt ne dispose plus de l’état qu’il prétend restaurer.