
Domaine principal
Infrastructure Internet
Au sein de la facette Domaine principal, l'analyse Infrastructure Internet regroupe les articles par domaine principal afin que les lecteurs puissent suivre un périmètre précis de l'infrastructure Internet, de la gouvernance, des marchés de connectivité ou du capital numérique. Cette page rassemble les articles associés, les preuves publiques, les institutions, les entreprises, les personnes, l'exposition régionale, les dépendances opérationnelles et le contexte de marché qui pourraient sinon être répartis entre différentes pages de catégories. Elle explique le domaine, la classe d'acteurs probable, le contexte de marché ou de gouvernance, ainsi que les sources que les lecteurs devraient utiliser pour comparer les signaux. Opérateurs, analystes et lecteurs de gouvernance peuvent voir comment un même domaine se manifeste à travers les événements, les profils, les évolutions de marché, les preuves issues de sources publiques, les dépendances régionales et les décisions d'infrastructure à plus long cycle au fil du temps.

IETF
Le groupe DNSSD de l’IETF prend en charge la découverte locale unicast
Le passage au statut de document de groupe de travail donne à une proposition très concrète un nouveau cadre de responsabilité: confier les échanges courants de découverte locale à un serveur choisi sur le lien, tout en conservant mDNS comme moyen d’interopérabilité et de repli.

Tendances services cloud Asie-Pacifique
La maintenance HKG de Cloudflare teste la dépendance d'interconnexion
Cloudflare prévoit dix-neuf heures de maintenance à Hong Kong. L'anycast peut éloigner le trafic ordinaire du site, mais la continuité d'une PNI ou d'une CNI dépend toujours d'une autre interface, d'une politique BGP et d'une capacité que le client peut réellement utiliser.
Tendances institutionnelles Afrique
AfPIF 2026 mesure l’écart entre rencontre et interconnexion
Le quinzième Forum africain du peering et de l’interconnexion se tient à Kigali avec un programme qui touche aux routes, aux points d’échange, au transit, aux contenus et aux câbles. Sa portée réelle se lira toutefois dans les connexions activées après la conférence.

Entreprises institutionnelles mondiales
PCI-SIG: les règles communes des serveurs d’IA
Un serveur d’IA peut réunir processeurs, accélérateurs, cartes réseau, contrôleurs de stockage, commutateurs, retimers et dispositifs de sécurité, souvent fournis par des entreprises concurrentes. PCI-SIG maintient une interface commune qui permet à ces composants d’être…

Entreprises institutionnelles mondiales
PCI-SIG et les règles au cœur du serveur d’IA
Un serveur d’IA peut réunir des processeurs, des accélérateurs, des cartes réseau, des contrôleurs de stockage, des commutateurs, des retimers et des dispositifs de sécurité de sociétés concurrentes. La PCI-SIG maintient l’interface commune qui permet à ces composants de se…

Entreprises institutionnelles mondiales
PCI-SIG: les règles communes au cœur des serveurs d’IA
Les serveurs d’IA réunissent processeurs, accélérateurs, cartes réseau, contrôleurs de stockage, commutateurs, réamplificateurs et composants de sécurité, souvent fournis par des entreprises concurrentes. La PCI-SIG gère l’interface commune qui leur permet de se reconnaître, de…

Entreprises institutionnelles mondiales
PCI-SIG, le règlement intérieur du serveur d’IA
Un serveur d’IA peut réunir des processeurs, des accélérateurs, des cartes réseau, des contrôleurs de stockage, des commutateurs, des retimers et des dispositifs de sécurité provenant d’entreprises concurrentes. PCI-SIG entretient l’interface commune qui permet à ces composants…

Entreprises institutionnelles mondiales
PCI-SIG et les règles internes du serveur d’IA
Un serveur d’IA peut réunir des processeurs, des accélérateurs, des adaptateurs réseau, des contrôleurs de stockage, des commutateurs, des retimers et des dispositifs de sécurité provenant d’entreprises concurrentes. PCI-SIG maintient l’interface commune qui permet à ces…
Entreprises institutionnelles mondiales
PCI-SIG et le corpus de règles dans le serveur d’IA
Un serveur d’IA peut réunir processeurs, accélérateurs, cartes réseau, contrôleurs de stockage, commutateurs, retimers et dispositifs de sécurité de sociétés par ailleurs concurrentes. PCI-SIG gère l’interface commune par laquelle ces composants se reconnaissent et échangent des…

Entreprises institutionnelles mondiales
PCI-SIG et les règles de liaison au sein d'un serveur d'IA
Un serveur d'IA peut réunir processeurs, accélérateurs, cartes réseau, contrôleurs de stockage, commutateurs, retimers et dispositifs de sécurité provenant d'entreprises qui rivalisent par ailleurs sur le marché. PCI-SIG maintient l'interface commune qui permet à ces composants…

Entreprises institutionnelles mondiales
PCI-SIG et les règles qui structurent un serveur d’IA
Dans un serveur d’IA peuvent cohabiter des processeurs, des accélérateurs, des cartes réseau, des contrôleurs de stockage, des commutateurs, des retimeurs et des mécanismes de protection issus d’entreprises qui sont par ailleurs concurrentes. Le PCI-SIG maintient l’interface…

Entreprises institutionnelles mondiales
PCI-SIG et le référentiel au cœur du serveur d’IA
Un serveur d’IA peut réunir des processeurs, des accélérateurs, des cartes réseau, des contrôleurs de stockage, des commutateurs, des retimers et des dispositifs de sécurité provenant d’entreprises concurrentes. PCI-SIG maintient l’interface commune qui permet à ces composants de…

Créateurs
Steven Bellovin et les questions de sécurité au-delà du réseau
Steven M. Bellovin a commencé par éprouver les affirmations que les ordinateurs acceptaient des paquets: adresses source, routes, numéros de séquence et noms. Ses travaux ultérieurs ont appliqué la même méfiance aux institutions, en demandant ce que les systèmes imposent au…
Entreprises institutionnelles mondiales
Caliptra et la racine de confiance au cœur de la puce de centre de données
Les serveurs modernes contiennent plusieurs puces qui lancent du code, conservent des clés et appliquent des politiques avant même le réveil du système d’exploitation hôte. Caliptra leur fournit une racine de confiance ouverte commune, mais les usines, les systèmes de…

Créateurs
Ion Stoica et les abstractions au cœur de l’informatique distribuée
Les systèmes distribués échouent lorsque le logiciel suppose les machines interchangeables. Les travaux d’Ion Stoica déplacent constamment la complexité derrière des abstractions plus étroites — de l’état transporté par les paquets et de Chord à Mesos, Spark, Ray et au placement…
Entreprises institutionnelles mondiales
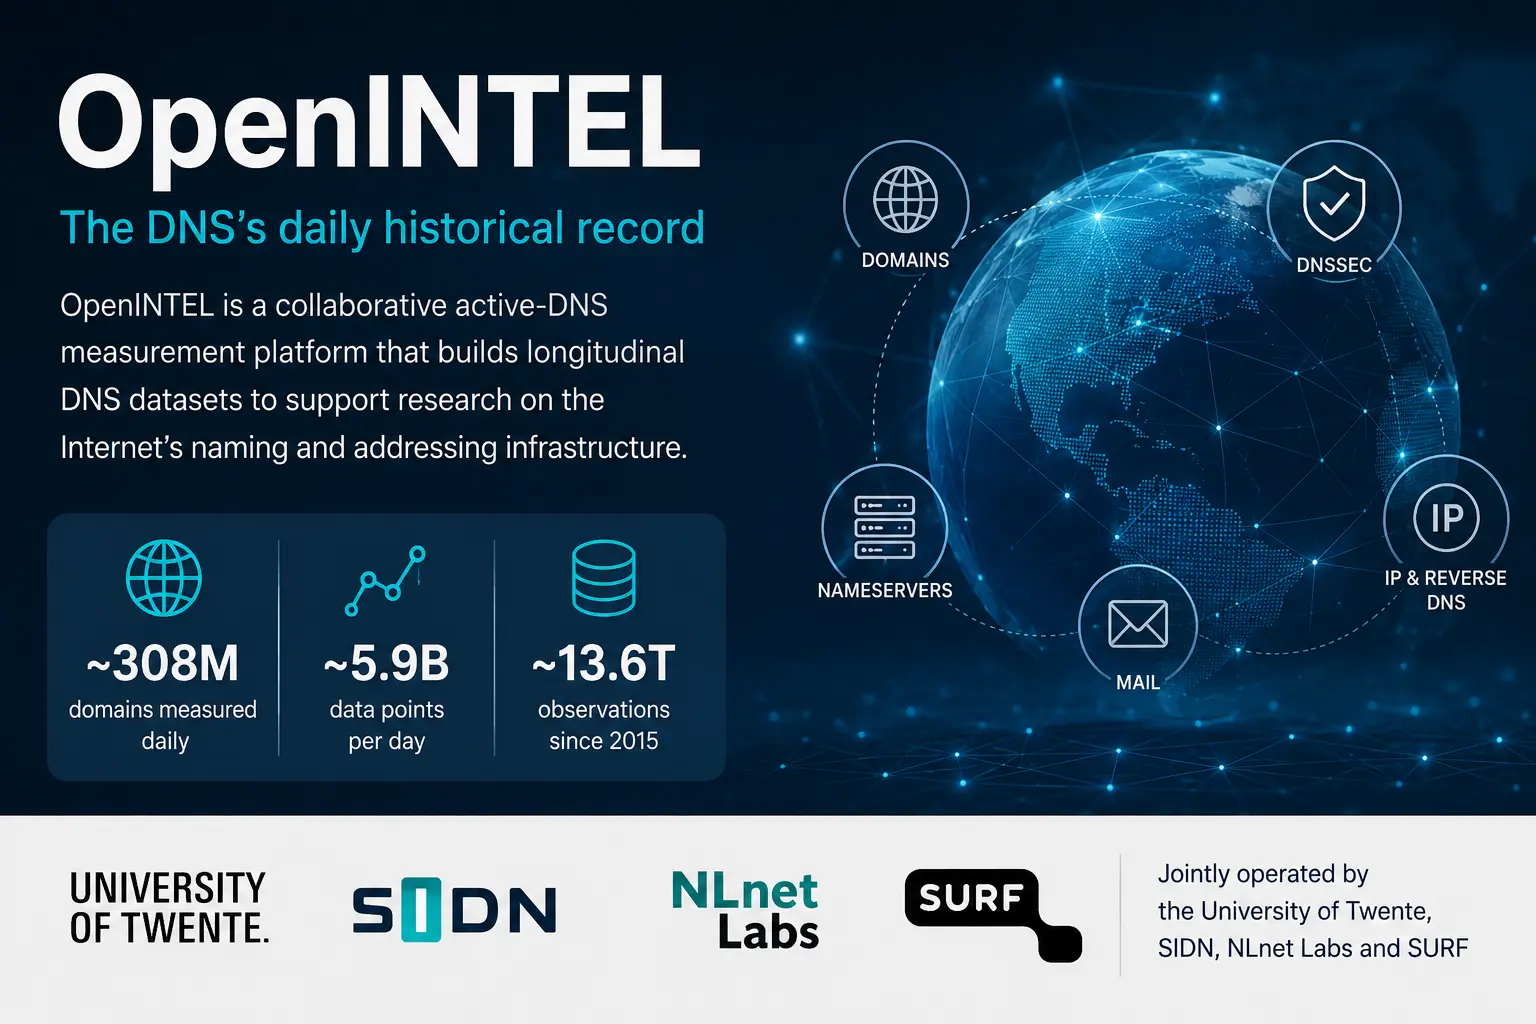
OpenINTEL a construit une mémoire du DNS, pas une copie de celui-ci
Le système de noms de domaine répond aux questions actuelles et ne conserve que peu de sa propre histoire. OpenINTEL a constitué un enregistrement longitudinal en mesurant de manière répétée un ensemble défini de domaines et d’espaces d’adressage, créant ainsi une valeur de…
Créateurs
Richard Barnes et les protocoles qui ont fait de la confiance une routine
Richard Barnes a travaillé sur les protocoles qui rendent la confiance assez routinière pour disparaître dans les opérations: certificats automatisés, chiffrement de destinataire, appartenance de groupe changeante et médias protégés. Leur valeur réside dans des mécanismes ouverts…

Entreprises institutionnelles mondiales
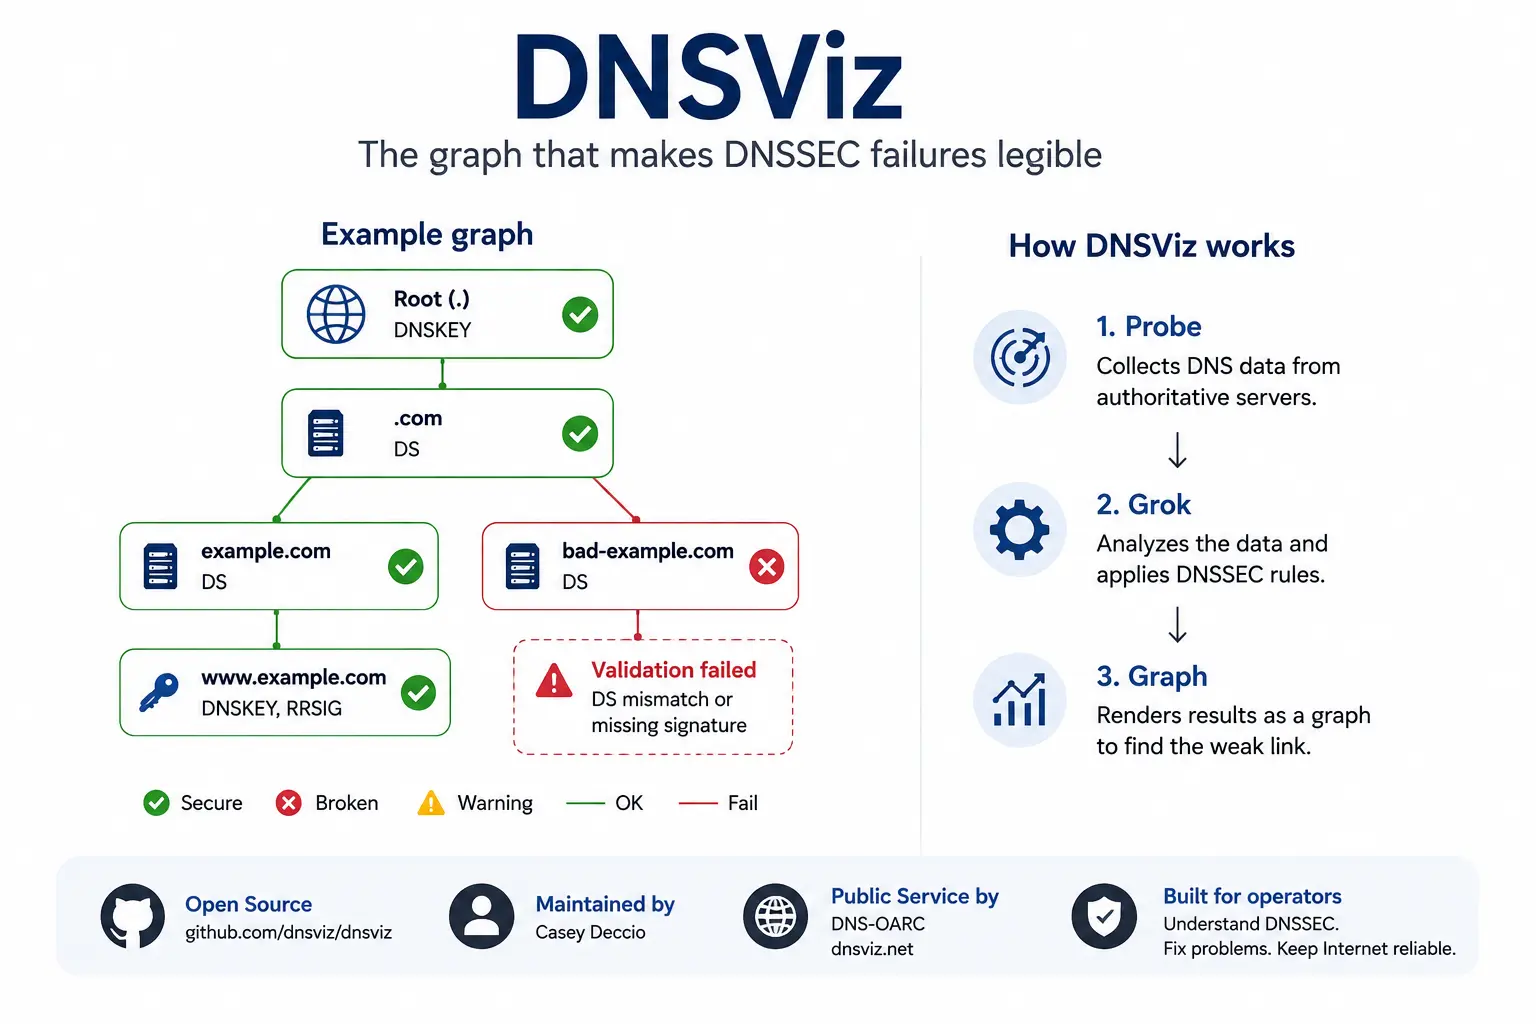
DNSViz et le graphe qui rend les défaillances DNSSEC lisibles
DNSViz transforme l’une des pannes les moins intuitives de l’internet en une image que les équipes peuvent réellement examiner. Créé par Casey Deccio et exploité publiquement par DNS-OARC, ce projet open source relie délégations, clés, signatures et preuves d’inexistence dans un…

Entreprises institutionnelles mondiales
DNSViz: visualiser les pannes DNSSEC sous forme de graphe lisible
DNSViz transforme l'un des types de pannes les plus difficiles à visualiser sur Internet en un graphe que les équipes d'exploitation peuvent examiner élément par élément. Ce projet open source est créé et maintenu par Casey Deccio, et son instance publique est exploitée par…
Entreprises institutionnelles mondiales
DNSViz et le graphe qui rend lisibles les défaillances de DNSSEC
DNSViz transforme l’une des défaillances les moins intuitives d’Internet en une image que les opérateurs peuvent examiner. Créé par Casey Deccio et exploité publiquement par DNS-OARC, ce projet open source relie délégations, clés, signatures et preuves authentifiées d’inexistence…