
Domaine principal
Infrastructure Internet
Au sein de la facette Domaine principal, l'analyse Infrastructure Internet regroupe les articles par domaine principal afin que les lecteurs puissent suivre un périmètre précis de l'infrastructure Internet, de la gouvernance, des marchés de connectivité ou du capital numérique. Cette page rassemble les articles associés, les preuves publiques, les institutions, les entreprises, les personnes, l'exposition régionale, les dépendances opérationnelles et le contexte de marché qui pourraient sinon être répartis entre différentes pages de catégories. Elle explique le domaine, la classe d'acteurs probable, le contexte de marché ou de gouvernance, ainsi que les sources que les lecteurs devraient utiliser pour comparer les signaux. Opérateurs, analystes et lecteurs de gouvernance peuvent voir comment un même domaine se manifeste à travers les événements, les profils, les évolutions de marché, les preuves issues de sources publiques, les dépendances régionales et les décisions d'infrastructure à plus long cycle au fil du temps.

Histoire d'Internet
L’écriture qui devait nommer son passé : pourquoi HTTP a eu besoin de 428
Une requête peut être valide, autorisée et pourtant trop ignorante pour modifier une ressource. Avec 428, l’origine peut exiger qu’elle dise d’abord sur quel état antérieur repose sa décision.

Histoire d'Internet
Le nom choisissait le service : DNS SRV et ses hôtes
Un domaine menait autrefois vers une adresse et un port supposé. DNS SRV a rendu la localisation du service explicite, multiple et limitée.
Histoire d'Internet
La requête qui devait attendre : pourquoi HTTP a créé 425
TLS 1.3 peut envoyer une requête avant la fin du handshake. HTTP 425 la renvoie après cette preuve quand agir en early data serait rejouable.
Histoire d'Internet
L’alias qui ne déplaçait pas l’autorité : DNS DNAME
DNAME redirige les descendants en remplaçant un suffixe. Le propriétaire, l’apex, la coupure de zone et l’autorité NS restent en place.

Histoire d'Internet
L’enregistrement qui a laissé la page intacte : HTTP 204
HTTP 204 confirme une action sans remplacer la vue active. L’état marque l’achèvement; les en-têtes portent l’identité après l’action, sans contenu.

Histoire d'Internet
La connexion qui ne faisait pas autorité : pourquoi HTTP a eu besoin de 421
Avec HTTP/2, une connexion authentifiée pouvait desservir plusieurs origines nommées et éviter de nouveaux établissements coûteux. Le statut 421 en a fixé la limite: atteindre un point de terminaison muni du bon certificat ne suffit pas à lui imposer de répondre pour chaque…
Histoire d'Internet
La copie arrivée sous forme de différence : HTTP 226
HTTP 226 fait voyager une instance modifiée comme instruction pour une base en cache. Base, delta et résultat reconstruit gardent des identités distinctes.

Histoire d'Internet
L’alias qui n’avait pas besoin d’une seconde visite : HTTP 208
WebDAV pouvait exposer une collection par deux chemins. HTTP 208 garde le second visible tout en évitant de reparcourir les descendants déjà signalés.

Histoire d'Internet
La préférence qui pouvait perdre : la course Happy Eyeballs
Une adresse IPv6 valable peut mener nulle part. Happy Eyeballs laisse IPv6 partir en tête, puis permet au chemin joignable de gagner sans longue attente.

Histoire d'Internet
La connexion au-delà de l’adresse : les identifiants QUIC
Adresse et port UDP peuvent changer avant la fin du travail. L’identifiant QUIC maintient le fil, mais validation du chemin et rotation bornent la confiance.

Histoire d'Internet
Le nom créé par la question : les limites du joker DNS
Un joker DNS peut synthétiser un nom absent de la zone. Nœuds exacts, non-terminaux vides et délégation décident pourtant quand ce défaut borné peut répondre.

Histoire d'Internet
Le nom absent de la connexion HTTP
TCP atteignait une adresse et HTTP demandait un chemin, mais le serveur partagé ignorait le site choisi. HTTP/1.1 rendit cette autorité explicite dans `Host`.
Histoire d'Internet
L’en-tête disparu entre deux paquets
La RFC 1144 fit presque disparaître quarante octets d’en-têtes sur les liaisons lentes: deux voisins gardaient le même état et n’envoyaient que l’écart.
Histoire d'Internet
La ligne qui ressemblait à la fin dans SMTP
SMTP terminait un message de longueur inconnue par une ligne réduite à un point. Le doublage la rendit réversible, puis CHUNKING compta les octets.

Histoire d'Internet
HTTP 100 Continue : autoriser sans accepter
HTTP 100 Continue permet au serveur de refuser sur les en-têtes avant un corps volumineux, sans confondre permission de transmettre et acceptation finale.
Histoire d'Internet
Le silence qui n’était pas une panne : pourquoi TCP keepalive resta facultatif
Une connexion TCP établie peut se taire pendant des heures sans être défaillante. Keepalive permit d’interroger ce silence sans prétendre le comprendre: provoquer un ACK, recueillir un indice borné, puis laisser à l’application le choix du moment où l’incertitude devient trop…

Histoire d'Internet
Qui ouvrait trop tôt la fenêtre TCP ? Le coût d’une permission immédiate
Un destinataire TCP pouvait publier chaque octet nouvellement libéré, et l’émetteur consommer aussitôt chaque offre. Cette ouverture paraissait exacte et coopérative. Répétée, elle faisait surtout travailler la connexion pour des paquets minuscules. La réparation historique donna…
Entreprises institutionnelles mondiales
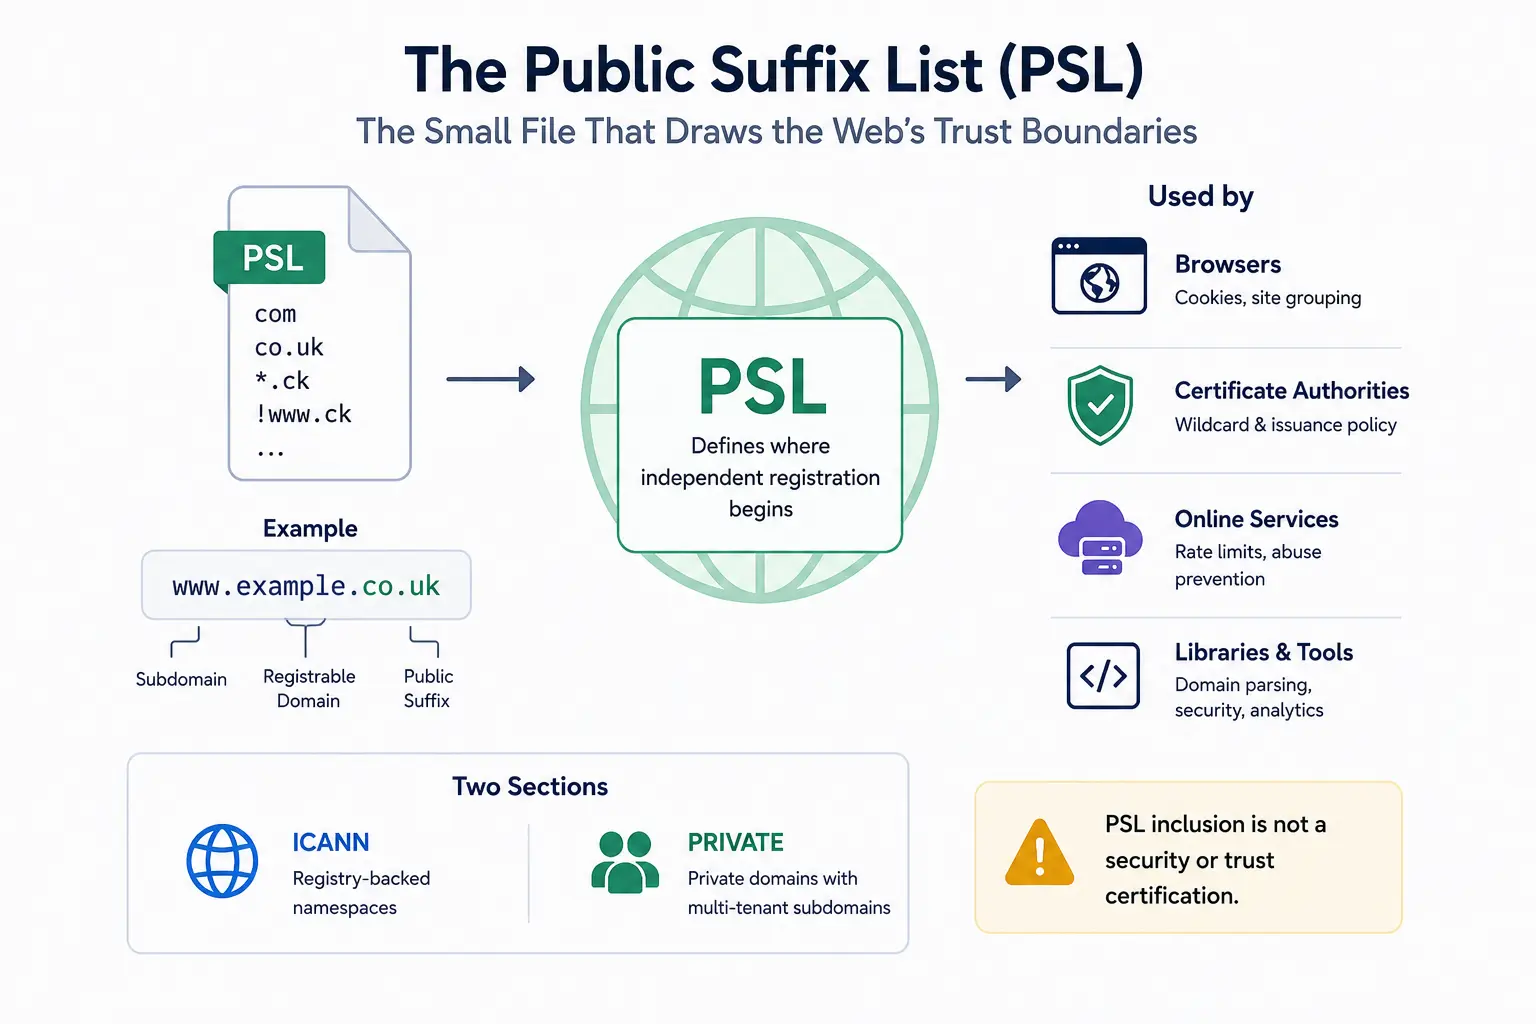
Public Suffix List: le fichier qui délimite la confiance sur le Web
Le DNS montre que `shop.example.co.uk` se trouve sous `co.uk`, mais il ne peut pas indiquer à un navigateur où commence l’enregistrement indépendant. La Public Suffix List fournit cette carte de règles manquante. Maintenu par des bénévoles, ce fichier texte guide désormais les…
Histoire d'Internet
La mise à jour de fenêtre qui pouvait disparaître : pourquoi TCP apprit à persister à zéro
Une imprimante manque de papier, son application cesse de lire et TCP annonce une fenêtre nulle. Plus tard, la capacité revient, mais l’ACK qui l’annonce se perd. Le mécanisme de persistance fut conçu pour sauver cette permission fragile sans donner au transport le droit de…

Histoire d'Internet
Le verdict refusé par UDP : à qui appartenait le risque du zéro ?
Dans UDP, zéro n’était pas un bon résultat. Il annonçait que l’émetteur avait retenu le verdict. Le passage d’IPv4 à IPv6 pose donc une question de responsabilité: qui peut retirer une preuve commune, et quand celui qui économise le calcul doit-il posséder le risque créé ?