
Résumé
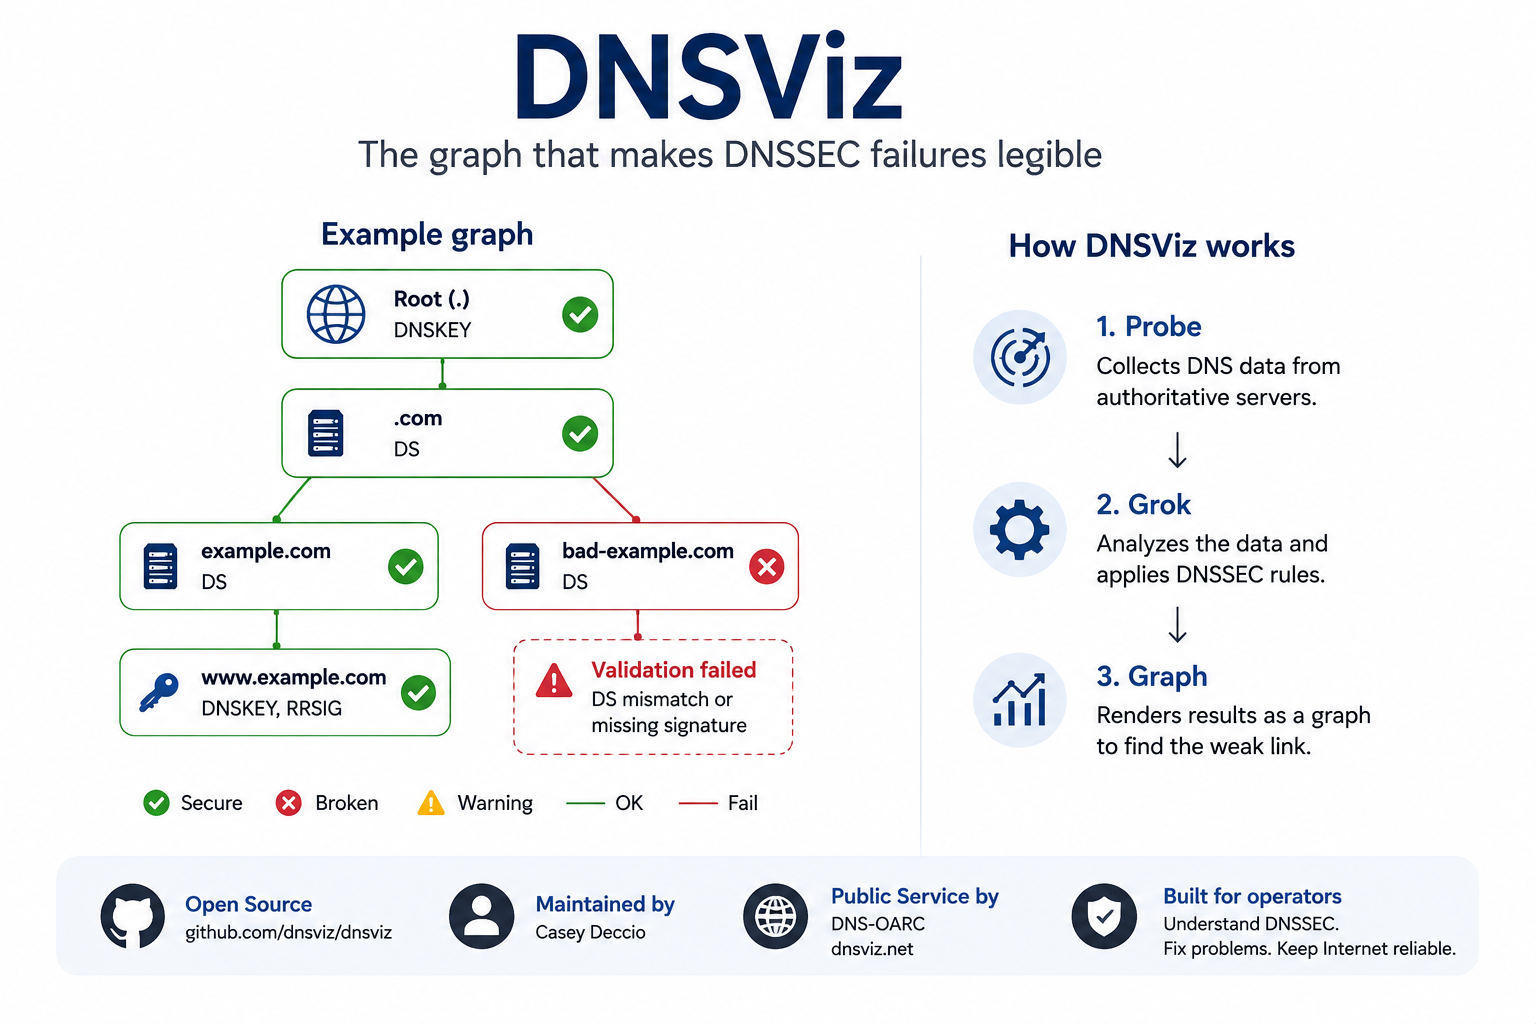
- DNSViz est un projet open source de diagnostic, de visualisation et de mesure du DNS et de DNSSEC, créé et maintenu par Casey Deccio. DNS-OARC exploite l'instance publique dnsviz.net, mais l'hébergement du service ne signifie pas que DNS-OARC maîtrise l'ensemble des décisions relatives au logiciel.
- Sa sortie la plus emblématique est un graphe des relations d'authentification et de délégation. Les enregistrements DS de la zone parente, les DNSKEY de la zone enfant, les signatures RRSIG et les preuves de non-existence NSEC ou NSEC3 y sont reliés afin de montrer quel maillon peut manquer, expirer, être incohérent ou être cryptographiquement invalide.
- DNSViz n'est pas une simple page web, mais une suite d'outils. Les flux de travail en ligne de commande séparent la collecte, l'analyse et la présentation grâce à
probe,groketgraph, ce qui permet aux équipes d'exploitation de conserver les observations, d'automatiser les contrôles et d'exécuter les diagnostics depuis des réseaux privés ou maîtrisés. - Un résultat ne constitue qu'une preuve observée à un endroit et à un moment donnés, pas un certificat de conformité universel. L'anycast, les vues DNS partagées, le cache des résolveurs, les ancres de confiance, les politiques d'algorithmes, les pertes de paquets transitoires et les changements rapides pendant une rotation de clés peuvent amener différents observateurs à voir des états différents.
- DNSViz ne répare pas automatiquement les zones, et un avertissement n'équivaut pas à un impact métier. Un graphe vert ne garantit pas que tous les résolveurs réussissent la validation; un graphe rouge indique seulement qu'une condition technique est anormale, sans permettre de conclure à une action malveillante.
- La version publiée en avril 2025 étend l'analyse aux déploiements multi-signataires, aux signaux CDS/CDNSKEY, à la cohérence des réponses négatives et à d'autres scénarios modernes, reflétant la complexité liée au changement de fournisseur DNS et à l'automatisation des mises à jour de délégation parent-enfant.
- Les diagnostics publics répétés constituent également une ressource de recherche. Une étude universitaire de 2025 a utilisé un grand nombre d'instantanés DNSViz couvrant 2020 à 2024 pour analyser les erreurs DNSSEC, mais ce corpus reste influencé par les domaines soumis, le calendrier d'analyse et les politiques de conservation.
- La valeur de DNSViz est de permettre aux titulaires de domaines, aux fournisseurs DNS faisant autorité, aux bureaux d'enregistrement, aux registres et aux équipes de résolution récursive de collaborer autour d'une même explication de panne. Sa pertinence à long terme dépend de la continuité des versions, de la passation entre mainteneurs, de politiques de service transparentes et de son usage conjoint avec les journaux des résolveurs, les requêtes enregistrement par enregistrement et les historiques de modifications.
Quand un domaine sécurisé est soudainement jugé « bogus »
Les défaillances DNSSEC arrivent souvent aux équipes d'exploitation sous une forme extrêmement condensée: un résolveur validant marque la réponse commebogus, une application ne peut plus résoudre le nom, ou la supervision signale qu'un domaine signé a perdu sa joignabilité. Cette conclusion peut être parfaitement exacte, mais elle guide difficilement l'intervention. Elle indique seulement qu'une chaîne de preuves n'a pas passé la validation, sans préciser immédiatement quelle organisation, quel enregistrement ou quelle modification a provoqué la rupture.
La difficulté vient de la répartition des responsabilités. La zone parente publie des informations sur la zone enfant, la zone enfant publie des clés et des signatures, les serveurs faisant autorité fournissent les enregistrements, puis les résolveurs récursifs appliquent les ancres de confiance et leurs politiques locales. Un DS périmé dans la zone parente peut invalider une zone enfant pourtant correctement signée, tout comme une signature périmée dans la zone enfant peut casser une délégation valide; même lorsque le nom n'existe réellement pas, la réponse négative peut échouer à la validation.
DNSViz déploie cette conclusion étroite: il collecte les données d'autorité pertinentes, reconstruit les relations entre les enregistrements et indique où la chaîne peut se rompre. Il ne simplifie pas DNSSEC, mais rend la complexité suffisamment lisible pour guider la vérification suivante. (Spécification DNSSEC)
DNSSEC répartit un jugement unique entre plusieurs organisations
La résolution DNS ordinaire traverse déjà plusieurs systèmes; DNSSEC ajoute des dépendances cryptographiques aux dépendances administratives. Les zones parente et enfant doivent non seulement se transmettre l'autorité, mais aussi maintenir une cohérence mathématique entre les enregistrements pendant les changements de clés, les migrations de fournisseurs et la durée de vie des caches. Aucune partie ne contrôle nécessairement l'ensemble du chemin; une panne peut donc persister même si chaque organisation estime que son propre composant fonctionne.
La zone parente exprime généralement son rôle par l'enregistrement DS, qui identifie un condensat dérivé d'une DNSKEY de la zone enfant. La zone enfant publie des DNSKEY et signe les ensembles d'enregistrements avec des RRSIG; le résolveur vérifie le nom cible le long de ces preuves à partir d'une ancre de confiance. Lorsque le bureau d'enregistrement, le registre, le signataire et le prestataire d'autorité appartiennent à des institutions différentes, la responsabilité contractuelle est également découpée.
DNSViz ne peut pas décider qui est responsable, mais il place les enregistrements observés et leurs relations dans un cadre commun, souvent plus utile que l'échange de sorties de commandes fragmentaires entre équipes. (Spécification DNSSEC; documentation du projet DNSViz)
Le protocole est déjà un graphe, mais les outils traditionnels l'impriment ligne par ligne
Les outils DNS traditionnels sont irremplaçables, car ils affichent des enregistrements et des champs de réponse précis, mais leur sortie est généralement linéaire: une requête, une réponse, un ensemble d'enregistrements. L'exploitant doit reconstruire mentalement la délégation de la zone parente, les clés de la zone enfant, les signatures et les preuves de non-existence. Lors d'une rotation de clés ou d'une migration multi-fournisseurs, cette reconstruction manuelle devient vite difficile.
DNSViz fait de la structure de dépendance son objet principal. Les noms, clés, ensembles d'enregistrements et relations de confiance sont représentés comme des nœuds et des arêtes, et les avertissements sont attachés aux connexions concernées. La visualisation n'est pas décorative: elle présente le protocole tel que la validation se produit réellement. L'utilisateur peut entrer par un chemin rompu et descendre jusqu'aux enregistrements, clés et signatures sous-jacents.
Cela donne aux experts comme aux exploitants généralistes un objet commun, sans supprimer le seuil de compétence: les zones complexes produisent toujours des graphes denses, et les couleurs ne remplacent jamais les enregistrements bruts. (Visual DNSSEC Analysis; dépôt de code source DNSViz)
Le DS est l'engagement de la zone parente quant à l'appartenance d'une clé
L'enregistrement DS est petit, mais il peut décider de la validité de toute la chaîne. Situé dans la zone parente, il identifie un condensat dérivé d'une DNSKEY de la zone enfant, reliant ainsi les données déjà authentifiées de la zone parente au matériel de signature de la zone enfant. Lorsque le condensat, le tag de clé ou l'algorithme ne correspondent plus, la chaîne DNSSEC se rompt même si les zones parente et enfant continuent de répondre normalement aux requêtes DNS ordinaires.
Ce type de non-concordance survient souvent lors d'un remplacement de clé, d'une migration de fournisseur ou d'un retour arrière incomplet. La zone enfant peut retirer l'ancienne clé avant que la zone parente ne supprime le DS correspondant; la zone parente peut publier un nouveau DS avant que tous les serveurs faisant autorité n'aient reçu la nouvelle clé. DNSViz compare le DS observé aux DNSKEY, mais ne connaît pas le calendrier prévu par l'équipe d'exploitation. Un chevauchement bref peut être volontaire, tandis qu'une incohérence durable est probablement une panne.
Le graphe doit donc être lu avec les ordres de changement, la documentation du fournisseur et les délais de propagation attendus. (Dépôt de code source DNSViz; spécification DNSSEC)
Les DNSKEY répartissent les rôles de signature, sans supprimer le risque opérationnel
Une zone signée peut publier plusieurs DNSKEY afin de séparer les responsabilités, de faciliter la rotation ou de maintenir plusieurs signataires. Certaines clés signent l'ensemble des clés, d'autres signent les données de la zone; l'organisation varie selon l'implémentation et le modèle d'exploitation. Cette conception est plus souple, mais elle augmente le nombre d'états qu'il faut maintenir cohérents.
DNSViz montre quelles clés existent, quelles signatures dépendent de ces clés et comment elles se relient au DS de la zone parente. On peut ainsi repérer une clé publiée sans la signature attendue, une signature pointant vers une clé absente, ou des serveurs qui renvoient encore un ancien jeu de clés. Toutefois, le graphe ne décrit que l'état public: il ne dit pas si le stockage des clés privées est sûr et n'évalue pas la qualité de la gouvernance interne. Une zone peut être parfaitement valide sur le graphe tout en étant mal gérée, ou présenter des chevauchements courts et légitimes pendant une rotation conforme.
(Documentation du projet DNSViz; spécification DNSSEC)
La validité d'un RRSIG dépend du temps, de la couverture et de la bonne clé
Un RRSIG transforme un ensemble d'enregistrements en affirmation vérifiable. Chaque signature indique les types couverts, l'algorithme, le tag de la clé signataire et l'intervalle de validité. La validation peut échouer à cause d'un résultat cryptographique non concordant, de l'absence de la DNSKEY correspondante, d'une couverture portant sur le mauvais ensemble d'enregistrements, ou d'un moment d'observation situé hors de la fenêtre de validité.
Le temps fait donc partie du diagnostic. Une horloge erronée, un renouvellement tardif ou des réponses incohérentes entre serveurs faisant autorité peuvent créer des pannes brèves ou durables. DNSViz place les signatures, les clés et les ensembles d'enregistrements dans le même modèle relationnel et signale les problèmes temporels. Mais l'horloge et l'instant d'exécution de la sonde comptent aussi, et les résolveurs peuvent utiliser des données en cache. Les équipes doivent conserver l'heure de l'analyse et la comparer au calendrier réel des signatures. (Dépôt de code source DNSViz; spécification DNSSEC)
NSEC et NSEC3 rendent la non-existence vérifiable, mais aussi les pannes plus difficiles à expliquer
DNSSEC ne certifie pas seulement les enregistrements existants: il doit prouver qu'un nom ou un type n'existe réellement pas. NSEC et NSEC3 couvrent des intervalles de l'espace de noms par des enregistrements signés. Si la preuve ne couvre pas la requête, si une signature valide manque ou si la preuve est incohérente avec la délégation, le résolveur récursif peut rejeter une réponse négative parfaitement correcte sur le plan administratif.
DNSViz analyse ces relations et aide à expliquer pourquoi « ce nom n'existe pas » n'est pas accepté. NSEC3 ajoute des paramètres, des condensats et des options comme l'opt-out, créant davantage de cas limites. La version d'avril 2025 a renforcé l'analyse de cohérence des réponses négatives, signe que cette partie exige une maintenance continue. L'objectif du graphe n'est pas d'entasser toute la cryptographie dans une seule image, mais de relier chaque preuve concrète au nom qu'elle est censée couvrir. (Spécification du protocole DNSSEC; documentation du projet DNSViz)
Casey Deccio a créé DNSViz à la frontière entre théorie du protocole et confusion opérationnelle
DNSViz est né du travail de Casey Deccio aux Sandia National Laboratories. Lorsque DNSSEC a commencé à être réellement déployé, la simple consultation d'une liste d'enregistrements expliquait mal de nombreuses pannes. Le véritable enjeu n'était pas seulement de dire si la validation réussissait ou échouait, mais de rendre visible le raisonnement afin que les opérateurs puissent localiser la dépendance rompue et agir avec prudence.
Ce projet ne doit pas être confondu avec l'ensemble de la carrière de Deccio, et les institutions de recherche des débuts ne doivent pas être considérées comme des contrôleurs permanents. Sandia a fourni un environnement de recherche; Deccio a continué à maintenir la suite pendant ses phases universitaires et industrielles ultérieures; DNS-OARC exploite l'instance publique. Cette répartition fait écho au système distribué que le projet analyse: aucune organisation ne peut résumer à elle seule tout le pouvoir. Une attribution exacte reconnaît la création individuelle sans la transformer en contrôle juridique ou institutionnel exclusif.
(Visual DNSSEC Analysis; DNS-OARC — Software)
Le travail mené à Sandia en 2012 a transformé la validation en modèle explicatif
Le rapport de 2012 documente une méthode d'analyse graphique de DNSSEC. Il n'a pas inventé les enregistrements DNSSEC ni le processus de validation, mais a réorganisé les preuves dispersées en relations observables, permettant d'indiquer où une panne se produit et de fournir une explication plus complète qu'un simple code d'erreur.
Le contexte de recherche a déterminé la méthode: collecter d'abord les données, construire ensuite un modèle, puis conserver suffisamment de détails pour permettre la vérification par d'autres. Il faut aussi préciser les limites des preuves. Un rapport écrit par les entités est une source primaire solide pour comprendre la conception, mais il ne prouve pas que l'outil a été largement adopté ni qu'il produit les mêmes effets sur tous les réseaux. C'est la suite — la suite téléchargeable, le service public et les corpus de recherche — qui montre comment le prototype est devenu progressivement une infrastructure partagée.
(Visual DNSSEC Analysis; session DNSViz de l'atelier DNS-OARC 2014)
La portabilité a fait d'une simple page web une infrastructure réutilisable
Entre 2013 et 2014, DNSViz a été reconçu pour améliorer sa portabilité et son extensibilité. Le projet a été présenté à la communauté des opérateurs lors d'un atelier DNS-OARC, et le paquet en ligne de commande a permis d'exécuter le même processus hors de la seule démonstration web. Le logiciel, l'instance hébergée et les données d'une mesure donnée ont ainsi été plus clairement séparés.
Cette séparation favorise les mesures automatisées, la conservation des résultats et l'analyse sur des réseaux privés, et elle rend la reproductibilité possible, à condition de conserver la version du logiciel, l'heure, les conditions de requête et les paramètres. L'architecture offre cette capacité sans l'imposer automatiquement: des versions différentes peuvent produire des résultats selon des règles différentes. La valeur opérationnelle de l'outil ne vient donc pas seulement du code, mais aussi des processus construits autour de lui. (Programme de l'atelier DNS-OARC 2014; DNSViz sur PyPI)
probeenregistre ce que les systèmes faisant autorité publient réellement
La collecte commence par le chemin de délégation et les serveurs faisant autorité concernés, afin d'obtenir les NS, DS, DNSKEY, RRSIG, NSEC, NSEC3 et les métadonnées nécessaires. Elle ne consiste pas à interroger un seul résolveur récursif pour savoir ce que l'application reçoit finalement; elle cherche à rassembler les pièces brutes que le validateur doit relier.
probesépare le processus d'observation de l'analyse ultérieure. Les opérateurs peuvent conserver la sortie, comparer différents moments ou exécuter la sonde depuis un réseau capable de voir une vue interne; les chercheurs peuvent réanalyser le même matériau après un changement de zone. La mesure reste soumise aux pertes de paquets, au filtrage, à la sélection d'un site anycast et aux absences de réponse transitoires. L'absence de réponse observée une fois ne prouve pas toujours que le système faisant autorité est durablement dans le même état. (Dépôt de code source DNSViz; documentation du projet DNSViz)
groktransforme les observations en modèle de dépendances fondé sur des preuves
Les réponses DNS brutes sont indispensables, mais elles ne suffisent pas à établir un diagnostic. L'analyseur doit déterminer si le DS correspond à une clé publiée, si la signature couvre le bon ensemble d'enregistrements tout en restant dans sa période de validité, et si la preuve de non-existence couvre le nom ou le type cible.grokapplique les règles du protocole aux preuves collectées et construit le modèle de délégation et d'authentification.
À ce stade, DNSViz n'est plus un simple collecteur. Il peut signaler une signature manquante, une incompatibilité d'algorithme, des données périmées, une anomalie de délégation ou des réponses incohérentes. Le résultat est une interprétation fondée sur une version précise du logiciel, pas une transcription neutre. Les observations brutes et la version d'analyse doivent donc être conservées; aucun avertissement ni code couleur ne peut être présenté comme une vérité autonome détachée des règles qui l'ont produit. (Dépôt de code source DNSViz; documentation du projet DNSViz)
graphpermet aux opérateurs d'examiner la chaîne tout en conservant les enregistrements sous-jacents
L'étape de présentation transforme l'analyse en un graphe consultable dans un navigateur ou enregistrable. Une bonne visualisation doit faire deux choses à la fois: réduire la charge cognitive du suivi de la chaîne et conserver suffisamment de détails pour que les experts puissent vérifier le jugement. La valeur de DNSViz est de relier une vue lisible aux enregistrements bruts, aux clés et aux signatures, plutôt que de les remplacer par un score simplifié.
Les nœuds et les arêtes montrent quels objets délèguent ou authentifient d'autres objets; les annotations attirent l'attention sur les relations problématiques. L'opérateur peut partir d'un chemin rompu et descendre jusqu'aux preuves sous-jacentes. Les zones multi-signataires, les rotations qui se chevauchent ou les incohérences entre serveurs faisant autorité rendent le graphe dense; cette densité reflète l'état réel. Un bon graphe aide à naviguer, ne cache pas la complexité pour des raisons esthétiques et préserve la possibilité de conclure qu'il faut encore davantage de preuves. (Visual DNSSEC Analysis; service public DNSViz)
DNS-OARC maintient le service public, sans posséder l'ensemble du projet
Un outil de diagnostic public ne devient réellement une infrastructure que si quelqu'un garantit en continu sa disponibilité, met à jour ses dépendances et répond aux pannes ou aux abus. DNS-OARC offre à dnsviz.net ce point d'ancrage opérationnel et le maintient en lien avec la communauté qui gère au quotidien des serveurs faisant autorité, des résolveurs récursifs et des systèmes de mesure DNS. Cette continuité d'exploitation est une responsabilité distincte de la maintenance du code et de la normalisation.
Les documents disponibles distinguent clairement les rôles: Casey Deccio développe et maintient DNSViz, tandis que DNS-OARC exploite l'instance publique. Une discussion de 2021 sur la liste de diffusion des opérations DNS a rappelé cette distinction à propos de la prise en charge d'un nouvel algorithme. La séparation évite d'attribuer chaque décision logicielle à DNS-OARC, mais les deux parties doivent collaborer lorsqu'une nouvelle version doit être déployée ou qu'une panne de service révèle un problème de code.
Le projet ne publie ni budget indépendant, ni SLA complet, ni plan de passation détaillé; la stabilité du service public repose donc sur un travail institutionnel qui n'est pas entièrement public. (DNS-OARC — Software; discussion de 2021 sur la liste de diffusion des opérations DNS)
L'entrée publique et la suite locale répondent à des questions différentes
Le service web convient pour obtenir rapidement un point de vue externe. L'exploitant peut soumettre un nom sans installer de logiciel, partager le graphe avec une autre organisation et utiliser la même preuve pendant un incident. Le faible coût d'accès a aussi une valeur pédagogique: tout le monde ne maîtrise pas les outils DNS en ligne de commande, mais chacun peut comprendre une chaîne de confiance autrefois dispersée dans plusieurs requêtes.
L'installation locale répond à d'autres besoins. Elle peut s'exécuter sur un réseau privé, s'intégrer à un pipeline de déploiement, conserver les observations brutes et fixer une version précise du logiciel; elle peut aussi voir des vues DNS internes inaccessibles au service public. Il ne s'agit pas d'une simple opposition entre « pratique » et « professionnel ». L'instance publique fournit une observation indépendante de son propre réseau; l'exécution locale offre l'accès et le contrôle des données. Une enquête complète combine souvent les deux, puis compare avec le comportement réel des résolveurs de production.
(DNSViz sur PyPI; documentation du projet DNSViz)
Chaque résultat DNSViz appartient à un lieu et à un moment
Toute mesure active a un point d'observation. La sonde envoie des requêtes depuis un réseau précis, atteint certaines instances faisant autorité et enregistre les réponses dans les conditions de routage du moment. Le DNS est fourni de manière distribuée, et DNSSEC ajoute des signatures à fenêtre temporelle et des données de délégation pouvant être mises en cache. Même si l'interface n'affiche qu'un graphe, il s'agit toujours d'une observation située dans le temps et dans l'espace.
Cela n'affaiblit pas l'outil, mais délimite ses conclusions. DNSViz peut expliquer pourquoi, selon ses règles, la chaîne observée semble valide, non protégée ou rompue; il ne peut pas prouver que tous les résolveurs, utilisateurs et régions reçoivent les mêmes enregistrements. La bonne approche consiste à recueillir des preuves comparatives: un autre point d'observation, les journaux d'autorité, les journaux de validation des résolveurs et un nouveau test après expiration du cache. Le graphe ouvre la comparaison plutôt que de clore l'enquête. (Documentation du projet DNSViz; service public DNSViz)
L'anycast peut faire apparaître plusieurs états de systèmes derrière un même service d'autorité
De nombreux fournisseurs DNS faisant autorité utilisent l'anycast et annoncent la même adresse de serveur depuis plusieurs points. Le routage envoie différentes requêtes vers différents sites selon l'état du réseau, ce qui améliore généralement la latence et la résilience, mais peut aussi exposer des données de zone, des versions logicielles ou des états de clés non encore synchronisés. Derrière une même adresse IP, si un site conserve encore une ancienne clé ou n'a pas reçu la nouvelle signature, deux clients peuvent recevoir des matériels DNSSEC différents.
DNSViz ne peut montrer que le site qu'il a réellement atteint, pas tous les sites. Si une clé n'apparaît que sur une partie des serveurs, le graphe doit inciter l'équipe à refaire le test depuis plusieurs réseaux et à vérifier l'état de déploiement site par site. Les incohérences sont particulièrement dangereuses en DNSSEC, car le résolveur ne tolère pas simplement des contenus différents: il exige que le contenu qu'il reçoit forme une chaîne valide. L'anycast peut expliquer pourquoi des écarts apparaissent, mais ne rend pas acceptable une incohérence durable. (Service public DNSViz; dépôt de code source DNSViz)
Le DNS à vues partagées délimite le diagnostic public
Le DNS à vues partagées renvoie des réponses différentes selon le réseau du client. Les utilisateurs internes peuvent voir des adresses privées ou des noms qui n'existent qu'en interne, tandis que les utilisateurs externes voient une zone publique réduite. Cette conception peut être parfaitement légitime, mais un analyseur public ne peut décrire la vue interne que s'il est autorisé à être déployé sur le réseau correspondant.
Un graphe public vert ne garantit donc pas que l'autre délégation utilisée par une application interne soit également saine; un graphe rouge sur un nom uniquement interne peut n'avoir aucune signification réelle. La suite locale permet d'appliquer le même modèle de diagnostic là où la vue privée est visible, et évite d'envoyer des noms sensibles au service public pour obtenir un graphe. L'open source rend ce choix possible, mais le contrôle d'accès, la conservation des données et la responsabilité de sécurité restent à la charge de l'organisation. (Dépôt de code source DNSViz; DNSViz sur PyPI)
Un graphe vert est une preuve, pas un certificat de disponibilité mondiale
Une analyse réussie indique qu'à un point d'observation et à un moment donnés, les relations d'authentification collectées semblent cohérentes. C'est une preuve solide sur les données d'autorité, mais cela ne prouve pas que tous les résolveurs récursifs peuvent joindre le domaine. D'autres utilisateurs peuvent rencontrer des routes, des caches, des ancres de confiance, des politiques d'algorithmes différents ou des pannes réseau totalement indépendantes.
Les résolveurs appliquent aussi des restrictions locales qu'un outil de diagnostic général ne peut pas reproduire: une implémentation peut désactiver un ancien algorithme, conserver un cache négatif ou ne pas pouvoir atteindre un site d'autorité; une application peut échouer au niveau TLS, transport ou configuration de service. L'expression la plus exacte est la suivante: avec une version logicielle, des règles d'analyse et un moment clairement définis, la chaîne observée a réussi la validation. DNSViz réduit le périmètre de la panne, mais ne peut pas réfuter tous les signalements utilisateurs incohérents à l'aide d'un seul graphe vert.
(Spécification DNSSEC; documentation du projet DNSViz)
Un graphe rouge décrit une condition, il ne prouve pas la découverte d'un attaquant
Une clé manquante, un DS périmé ou une signature invalide peuvent venir d'une attaque, mais aussi d'une rotation de clé précipitée, d'un retard du bureau d'enregistrement, d'une migration de fournisseur incomplète ou d'un défaut logiciel. Le graphe peut indiquer quelle relation ne tient pas, mais il ne peut pas prouver qui a intentionnellement produit ce résultat.
Les équipes de sécurité ne doivent pas convertir directement l'intensité d'une couleur en attribution. Une signature périmée mérite une intervention immédiate, mais ne prouve pas la compromission d'une clé; un DS inattendu peut provenir d'un changement qui vient d'être autorisé. L'analyse d'incident exige l'historique des changements, les dossiers du bureau d'enregistrement, les journaux d'autorité et les explications des responsables. Cette prudence évite à la fois d'annuler à tort une migration légitime et de traiter une modification malveillante comme une simple erreur.
DNSViz fournit des constats techniques structurés; la conclusion finale doit toujours être combinée à d'autres preuves. (Service public DNSViz; spécification DNSSEC)
Le DNS multi-signataires élargit le choix des fournisseurs et densifie le diagnostic
Pour améliorer la résilience, faciliter une migration ou réduire la dépendance à un fournisseur unique, une zone peut faire travailler ensemble plusieurs signataires ou prestataires d'autorité. Les systèmes entités doivent publier des clés, des signatures et des données de délégation mutuellement compatibles, et les états transitoires légitimes se multiplient. La souplesse commerciale se paie en coordination cryptographique et opérationnelle supplémentaire.
La version d'avril 2025 a renforcé l'analyse des déploiements multi-signataires et des écarts entre réponses des serveurs d'autorité. Les différents modèles décrits par l'IETF ne coordonnent pas les clés et les signatures de la même manière; un graphe dense n'est donc pas nécessairement une erreur d'architecture, mais souvent la visualisation du coût de la résilience. Les équipes doivent clarifier les rôles, répéter les rotations et définir comment distinguer un chevauchement planifié d'une migration bloquée. DNSViz fournit l'état observé; l'intention reste à expliquer par l'équipe de déploiement. (Journal des versions de DNSViz; RFC 8901)
Les migrations de fournisseur créent des états intermédiaires légitimes qui ressemblent à des pannes
Changer de fournisseur DNS d'autorité ou de signataire se fait rarement de manière atomique. Les nouveaux serveurs et les nouvelles clés sont souvent ajoutés en premier, les anciens systèmes sont retirés ensuite, et le DS de la zone parente peut être mis à jour à un rythme différent. Pendant la fenêtre de migration correcte, la coexistence de plusieurs jeux de clés et de signatures est raisonnable; un outil qui n'accepterait que l'état final pourrait juger à tort ce chevauchement sûr comme une erreur.
Le risque plus grave est qu'un état transitoire ne se termine jamais. Un fournisseur continue de servir une ancienne clé, une mise à jour de bureau d'enregistrement n'atteint pas le registre, ou un retour arrière supprime des enregistrements dans le mauvais ordre: la migration reste alors bloquée dans une position dangereuse. DNSViz aide à repérer ce cas en montrant toutes les relations observées. L'interprétation doit être confrontée au plan de migration: exécuter l'outil avant et après chaque étape, conserver les sorties et fixer la durée maximale pendant laquelle un avertissement est acceptable.
Le même avertissement peut être raisonnable à l'intérieur de la fenêtre, et déclencher une escalade une fois le délai dépassé. (Journal des versions de DNSViz; RFC 8901)
CDS et CDNSKEY automatisent la mise à jour de délégation, mais déplacent le risque vers les politiques
CDS et CDNSKEY permettent à la zone enfant de signaler à la zone parente qu'elle souhaite modifier le DS. Cela réduit le travail manuel et améliore la fiabilité des rotations de clés à grande échelle, mais crée une nouvelle relation de confiance automatisée: le registre ou le bureau d'enregistrement doit décider quand et selon quelle politique accepter les signaux de la zone enfant.
DNSViz peut comparer ces signaux aux DNSKEY de la zone enfant et au DS de la zone parente; la version d'avril 2025 a également étendu les contrôles correspondants. L'outil peut indiquer si la relation semble cohérente ou incomplète, mais il ne peut pas imposer une politique de traitement unique à toutes les organisations. Il reste à répondre: qui autorise la confiance initiale, comment traiter la suppression des signaux et comment réagir lorsqu'un fournisseur publie des enregistrements par erreur.
La sécurité de CDS/CDNSKEY ne dépend pas seulement des enregistrements eux-mêmes, mais aussi des politiques de la zone parente et de sa capacité à instruire les anomalies. (RFC 7344; journal des versions de DNSViz)
La version d'avril 2025 intègre les modèles de déploiement modernes dans le graphe
Si l'infrastructure évolue plus vite que les règles de diagnostic, l'outil vieillit. Le DNSSEC moderne comprend de nouveaux algorithmes, plusieurs fournisseurs, des signaux de délégation automatisés et des réponses négatives plus complexes. La version d'avril 2025 a comblé une partie de ces écarts grâce à l'analyse multi-signataires, aux contrôles CDS/CDNSKEY et à l'amélioration de la cohérence des réponses négatives.
Les notes de version prouvent que le code est réalisé, mais pas que tous les environnements ont été mis à niveau ni que tous les cas limites sont résolus. Le site public peut exécuter une version, tandis que les paquets locaux et les distributions en utilisent une autre. La comparaison entre instantanés historiques et diagnostics actuels exige de conserver les numéros de version. Cette publication montre aussi que la valeur du projet ne se maintient pas d'une seule invention: il faut continuellement traduire les nouvelles normes et pratiques opérationnelles en logique de diagnostic. (Journal des versions de DNSViz; DNSViz sur PyPI)
Les instantanés longitudinaux transforment un dépannage ponctuel en infrastructure de mesure
Un graphe peut aider à traiter un incident; une série de graphes montre si l'erreur persiste, comment la rotation progresse et combien de temps la réparation prend. Lorsque de nombreux noms sont observés de façon répétée sous le même modèle de diagnostic, l'ensemble cesse d'être un simple historique de requêtes pour devenir un corpus de recherche.
La séparation entre collecte et analyse permet aux chercheurs de conserver les observations, de les regrouper par condition et de les comparer dans le temps. Cette archive est une infrastructure de second niveau: elle documente le comportement réel de DNSSEC en exploitation, et non seulement le comportement idéal décrit par les normes. Mais les données historiques doivent être interprétées avec prudence: un instantané peut saisir un état transitoire réparé quelques minutes plus tard, les domaines soumis activement à cause d'un problème peuvent être surreprésentés, et les politiques de conservation déterminent ce qui reste visible.
Une méthodologie homogène ne rend pas un échantillon naturellement représentatif. (Documentation du projet DNSViz; Decoding DNSSEC Errors at Scale)
L'étude de 2025 montre ce qu'un corpus de diagnostic cohérent peut révéler
L'étude de 2025 a utilisé un grand nombre de résultats DNSViz couvrant 2020 à 2024 pour analyser les erreurs DNSSEC à grande échelle. Son importance est de dépasser les cas isolés: un analyseur stable permet d'identifier des catégories de pannes récurrentes, de mesurer leur durée et d'observer si un même problème réapparaît.
L'interprétation de la structure compte autant que les volumes. Un jeu de données ne comportant que des étiquettes « succès/échec » distingue difficilement si un problème vient de la délégation, de la signature, de la preuve de non-existence ou de la cohérence des serveurs; DNSViz fournit une taxonomie reliée au graphe de relations. Toutefois, cette étude ne peut pas être étendue à une description de tous les domaines signés. Le mode de soumission, le calendrier d'analyse et les choix d'échantillonnage définissent ensemble ce qui est observé.
Les grands chiffres ne deviennent crédibles que si l'on explique comment les données sont entrées dans le corpus. (Decoding DNSSEC Errors at Scale)
L'anycast et le point d'observation peuvent faire diverger deux mesures honnêtes
Les fournisseurs DNS d'autorité annoncent souvent la même adresse de serveur depuis plusieurs points. Le routage envoie la requête vers un site selon l'état du réseau à un instant donné: deux observateurs peuvent donc atteindre des machines ou des instances de service différentes, même en utilisant la même IP. Si les sites ne sont pas parfaitement synchronisés, une sonde DNSViz sur un réseau peut voir des clés ou des signatures différentes de celles vues par un résolveur récursif sur un autre réseau.
Le routage n'est pas la seule variable. Un pare-feu peut rejeter certains paquets selon leur taille ou leur mode de transport, les réponses fragmentées peuvent emprunter des chemins différents, et une perte de paquets transitoire peut faire qu'un serveur ne réponde pas lors d'une exécution. Un système de diagnostic peut réessayer et enregistrer des métadonnées, mais il ne peut pas prétendre avoir vu tous les chemins pertinents. L'usage le plus fiable d'un résultat externe est de le considérer comme une observation contrôlée à comparer à d'autres preuves.
Le service mesuré est distribué, et le système de mesure se trouve lui-même dans un autre réseau distribué; en cas d'écart, il faut d'abord vérifier le point d'observation, l'heure et le serveur réellement atteint, avant d'accuser immédiatement un outil ou un opérateur.
La configuration d'autorité a changé, mais les caches conservent encore l'ancienne « vérité »
Les résolveurs récursifs mettent en cache les enregistrements DNS pour réduire la latence et la charge des serveurs d'autorité. Pendant une rotation ou une réparation, les serveurs d'autorité peuvent avoir publié une nouvelle chaîne complète, mais certains résolveurs continuent d'utiliser d'anciens DS, DNSKEY ou RRSIG jusqu'à l'expiration du TTL. DNSViz peut alors montrer avec précision l'état d'autorité actuel, mais il ne peut pas reproduire l'expérience d'un utilisateur encore tributaire d'un ancien cache.
L'inverse peut aussi se produire: un résolveur conserve une réponse précédemment valide alors que l'état d'autorité actuel est déjà endommagé, et certains utilisateurs ne perçoivent temporairement pas la panne. L'incident se déroule par phases, et le succès ou l'échec dépend de l'historique de cache de chaque résolveur. Les équipes doivent connaître l'heure du changement, le TTL de chaque enregistrement, ce que les résolveurs ont réellement conservé et l'éventuelle présence de cache négatif. DNSViz fournit les relations d'autorité à un moment connu; les journaux des résolveurs et les contrôles de cache apportent l'autre face.
Seule la combinaison des deux permet de distinguer une publication erronée persistante d'un simple délai de propagation normal.
Les politiques des résolveurs et les ancres de confiance déterminent ce que le graphe ne peut pas entièrement prédire
Un validateur part d'une ancre de confiance et applique les politiques de son implémentation et de son opérateur. Le DNSSEC public utilise généralement l'ancre de confiance racine, mais un environnement privé peut ajouter ou modifier des ancres; les résolveurs diffèrent aussi par le support des algorithmes, le traitement des anomalies, le comportement des horloges et la version logicielle. Une même chaîne peut être acceptée sous une politique et échouer sous une autre.
DNSViz modélise les relations protocolaires avec son propre logiciel et son propre processus d'observation; c'est donc une vérification indépendante précieuse, mais pas une réplique de chaque résolveur de production. Pour expliquer un écart, il faut identifier l'implémentation et la version du résolveur, consulter ses journaux de validation et comparer les données en cache avec le graphe. L'objectif est d'expliquer la différence, pas de déclarer automatiquement que le diagnostic public prime sur le système de production.
Un outil de diagnostic utile n'a pas besoin d'être strictement équivalent à tous les résolveurs: il doit exprimer les preuves assez clairement pour que d'autres opérateurs puissent les reproduire, les contester ou les compléter; le code open source et les flux de commande locaux soutiennent cet examen.
La gravité protocolaire et l'impact métier sont deux indicateurs différents
Une erreur DNSSEC peut être causée par une action malveillante, mais les mauvaises configurations, les délais de propagation, les échecs d'automatisation et les simples erreurs humaines sont tout aussi fréquents. Un DS non concordant montre seulement que l'état observé entre zone parente et zone enfant ne forme pas le chemin de confiance attendu; il ne dit pas si quelqu'un a agi malicieusement, a mal utilisé l'interface du bureau d'enregistrement ou a été mesuré au beau milieu d'une rotation.
Une arête rouge ou un avertissement est visuellement fort et peut pousser une équipe à surinterpréter. En période de panne, surtout lorsque les contrôles de sécurité interviennent, les organisations veulent souvent attribuer rapidement une cause. DNSViz doit être utilisé pour établir ce qu'il soutient réellement: quels enregistrements ont été observés, quelle relation a échoué et quand. L'attribution exige en plus les journaux de changements, l'historique des comptes, les dossiers du bureau d'enregistrement, les preuves du fournisseur et, si nécessaire, une enquête de sécurité plus large.
Il faut aussi distinguer les avertissements légers: certaines annotations ne sont que des conseils opérationnels ou des indications de risque, et ne signifient pas que la chaîne est invalide. Les couleurs servent à naviguer; ce sont les enregistrements sous-jacents qui déterminent l'action métier.
Un DNSSEC valide ne garantit pas que le reste du chemin applicatif fonctionne
Une chaîne DNSSEC valide ne répond qu'à une question étroite mais importante: les données DNS observées peuvent-elles être authentifiées par le chemin de confiance attendu? Elle ne prouve pas que l'IP renvoyée correspond au besoin applicatif, que BGP peut joindre le serveur, que le certificat TLS est valide, que le pare-feu autorise le trafic ou que l'application elle-même est saine. DNSViz peut écarter une couche d'incertitude, mais la cause de la panne peut se trouver ailleurs.
Même en se limitant au DNS, un résultat vert ne couvre pas nécessairement tous les noms et types d'enregistrements utilisés par l'application. Un service web peut dépendre de CNAME, d'enregistrements de service, de noms d'API distincts, de politiques de messagerie ou de domaines tiers. Tester l'apex de la zone ne valide pas automatiquement l'arbre de dépendances complet. Les opérateurs doivent choisir les noms et types d'enregistrements correspondant au flux de travail en échec. Cette limite n'affaiblit pas l'outil: elle maintient le diagnostic d'infrastructure précis.
DNSViz répond sur les relations DNSSEC observées, et il ne faut pas lui demander d'authentifier des systèmes qu'il ne voit pas.
Le graphe devrait apparaître dans les revues de changement, pas seulement lors des réunions d'incident
Beaucoup d'équipes ne découvrent DNSViz qu'après une panne de domaine, mais il est plus sûr de l'utiliser avant et après un changement planifié. Lors de la préparation d'une rotation de clés, d'un transfert de bureau d'enregistrement, d'une migration de fournisseur d'autorité ou d'un déploiement multi-signataires, l'équipe peut exécuter la suite en ligne de commande dans un environnement de test ou contrôlé, conserver le graphe attendu et définir quels états intermédiaires sont acceptables. Après chaque étape de changement en production, la nouvelle observation est comparée au plan.
L'outil de diagnostic passe ainsi d'un site passif à un instrument de contrôle du changement. Le processus peut vérifier que la nouvelle clé est publiée, que la signature existe, que les signaux de la zone parente sont cohérents et que l'ancien matériel n'est supprimé qu'après la fin du chevauchement nécessaire. Si un contrôle échoue, le changement peut être suspendu avant que les utilisateurs ne signalent un problème. La documentation du projet fournit les bases d'un usage scripté, mais les processus d'approbation et de retour arrière restent à concevoir par l'organisation.
L'automatisation ne doit pas tout écraser en seuils rouge/vert sans contexte; un meilleur contrôle conserve les règles précises, l'objet observé et l'explication du responsable du changement sur les raisons pour lesquelles cet état transitoire est jugé sûr.
La réponse à incident est plus rapide lorsque toutes les parties peuvent pointer la même arête rompue
Une panne DNSSEC peut impliquer le titulaire du domaine, le fournisseur DNS hébergé, le bureau d'enregistrement, le registre, l'opérateur de résolveurs récursifs et l'équipe applicative. Chaque partie ne voit qu'une portion du système et peut d'abord affirmer que son composant fonctionne. DNSViz fournit un objet commun: le graphe peut montrer que la clé de la zone enfant existe alors que le DS de la zone parente est périmé, ou qu'un serveur d'autorité manque d'une signature présente sur tous les autres serveurs.
Partager une preuve ne supprime pas les frontières de responsabilité. Le bureau d'enregistrement peut contrôler la mise à jour de la zone parente sans avoir accès au système de signature; le fournisseur DNS peut publier correctement une clé erronée fournie par le client; l'opérateur de résolveurs peut être le premier à détecter la panne sans avoir le droit de la réparer. La valeur du graphe est de permettre à chaque partie de recevoir une demande plus précise, au lieu d'échanger des captures d'écran vagues.
Les équipes doivent conserver les résultats, les horodatages, la version de DNSViz et les requêtes détaillées qui soutiennent le diagnostic, afin que chacun vérifie le même objet et confirme après réparation que la chaîne a réellement changé.
L'automatisation de la sécurité exige des preuves, une approbation et un chemin de retour possible
Relier directement un résultat de diagnostic à une action de réparation est séduisant: dès qu'une règle échoue, publier ou supprimer un DS, faire tourner une clé, re-signer ou changer de fournisseur. Mais DNSSEC traverse les caches et plusieurs organisations, et DNSViz ne contrôle pas ces systèmes. Une action peut rétablir un point d'observation tout en en cassant un autre, si elle retire trop tôt un matériel dont d'autres résolveurs dépendent encore.
Les tâches d'observation à faible risque peuvent être fortement automatisées: collecte périodique, comparaison des graphes, alerte sur les écarts connus et blocage d'un changement lorsque les préconditions ne sont pas remplies. Les réparations à fort impact doivent exiger plusieurs points d'observation, la confirmation de l'état des clés cibles, une approbation nominative et un plan de retour arrière testé et compatible avec les TTL. La piste d'audit ne doit pas seulement enregistrer les actions, mais aussi les preuves qui les justifient.
DNSViz explique la chaîne; ceux qui contrôlent les clés, les comptes de bureau d'enregistrement et les politiques conservent l'autorisation finale.
L'open source rend la méthode vérifiable, mais n'apporte pas automatiquement une continuité de maintenance
Le code public permet aux opérateurs et aux chercheurs de vérifier comment DNSViz collecte, interprète et présente les données. Ils peuvent l'exécuter localement, fixer une version connue, examiner une règle ou proposer une correction. Pour un outil qui transforme des enregistrements bruts en jugements de diagnostic, cette vérifiabilité est essentielle.
Mais une licence ouverte ne produit pas automatiquement un calendrier de publication, une équipe d'astreinte, une compatibilité à long terme ou un nombre suffisant de relecteurs. Le dépôt peut rester en ligne alors que le savoir de conception critique demeure concentré entre quelques personnes. Une organisation qui intègre DNSViz dans ses contrôles de production doit le gérer comme une dépendance réelle: verrouiller la version, maintenir des cas de référence, suivre les notes de version et contribuer à la maintenance dans la mesure de ses moyens.
L'open source offre une capacité d'action et un chemin de sortie, mais ne transfère pas automatiquement la responsabilité à une communauté abstraite.
Une petite équipe de maintenance porte un savoir utilisé indirectement par de nombreux opérateurs
DNSViz n'est pas une grande entreprise dotée d'un budget public, d'un effectif connu et d'une feuille de route commerciale. Les documents de recherche identifient Casey Deccio comme créateur et principal mainteneur, d'autres contributeurs figurent dans le dépôt, et DNS-OARC exploite le service public. Les documents publics ne précisent pas combien de personnes disposent réellement des droits de publication ni comment une passation complète serait réalisée.
La valeur diffusée est large malgré la petite taille institutionnelle: le même graphe peut être utilisé par des titulaires de domaines, des registres, des bureaux d'enregistrement, des prestataires d'autorité, des résolveurs, des chercheurs et des équipes de réponse aux incidents de sécurité. Les bénéfices sont répartis entre de nombreuses parties, tandis que l'obligation de comprendre les cas limites, de publier les versions et d'exploiter l'entrée publique reste très concentrée. Le risque n'est pas qu'un petit projet soit nécessairement fragile, mais que sa criticité croisse plus vite que la transmission du savoir.
Documenter les règles, disposer de tests reproductibles, augmenter le nombre de relecteurs et consigner les processus de déploiement sont des mesures de résilience plus réalistes.
DNSViz n'a pas de concurrent unique, car les pannes DNS traversent plusieurs couches
dig,delvetdrillaffichent des enregistrements précis et des résultats de validation; Zonemaster et Internet.nl exécutent des tests plus larges; RIPE Atlas fournit des mesures distribuées; les journaux des résolveurs expliquent pourquoi une implémentation réelle a pris une décision particulière. DNSViz se distingue par la construction d'un graphe des relations d'authentification et de délégation, mais il ne remplace pas ces points de vue.
La complémentarité vaut mieux que l'exclusion mutuelle. Une requête détaillée peut vérifier un RRSIG sous une arête précise, une mesure distribuée peut révéler des écarts anycast, et les journaux des résolveurs expliquent la politique locale. DNSViz organise le problème et montre les relations; les autres outils approfondissent ou contestent l'observation. Faire de DNSViz l'unique arbitre affaiblirait au contraire sa crédibilité: son autorité vient d'une méthode transparente et de limites claires, pas d'une prétention à tout voir.
Le projet rend l'infrastructure cryptographique lisible sans prétendre la contrôler
La contribution la plus durable de DNSViz est de relier le protocole formel au traitement réel des pannes. Il organise les délégations, clés, signatures et preuves de non-existence dispersées en un objet que plusieurs organisations peuvent examiner ensemble, réduisant la distance entre une conclusionboguset la prochaine question utile.
Le projet refuse délibérément d'assumer le contrôle: il ne gère pas de zones, ne publie pas de DS de zone parente, ne décide pas des politiques des résolveurs et ne garantit pas l'expérience de tous les utilisateurs. Même l'exploitation du service public et la maintenance du logiciel sont portées par des acteurs différents. Cette frontière n'est pas une faiblesse: elle permet à des institutions indépendantes de partager les mêmes preuves.
La prochaine étape n'est pas de transformer le graphe en verdict absolu, mais de maintenir durablement le modèle, de renforcer la continuité de gouvernance, d'expliquer la conservation des données et d'insérer l'outil dans des processus où l'intention humaine reste vérifiable.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance