
Type de contenu
Briefing
Dans la facette Type de contenu, les articles de type Briefing de BTW.MEDIA sont regroupés selon un même format éditorial, afin de permettre aux lecteurs de comparer briefings, profils, notes de risque, analyses de marché et reportages d'événements sans mélanger différents types de preuves. Cette page explique comment ce type de contenu met en perspective les événements liés à l'infrastructure Internet, les mouvements d'entreprises, les décisions de gouvernance, les signaux opérationnels et les preuves publiques sur l'ensemble du site. Les lecteurs peuvent ainsi identifier les acteurs ou systèmes d'infrastructure les plus fréquents, comprendre comment la qualité des sources modifie l'interprétation et déterminer si le contenu relève d'un profil durable, d'un événement urgent, d'un signal de marché stratégique ou d'une évolution de gouvernance. Le résultat est une page de recherche utile aux opérateurs, investisseurs, clients, analystes et décideurs publics qui doivent comprendre les conséquences, le calendrier et les preuves qui sous-tendent des formats d'articles similaires.
Dossier
Le fichier était joignable. Son origine restait interdite à RRDP
RFC 9674 ne demande pas si deux serveurs appartiennent à la même organisation. Il compare l’origine exacte — schéma, hôte et port — du fichier de notification RRDP avec celles de ses snapshots, deltas et redirections. Cette frontière autorise une récupération; elle ne valide ni…
Récits
AFRINIC consigne le transfert de quatre blocs de Fliber à Level 7 ; l’origine BGP change ensuite
Le résumé de veille AFRINIC consigne le transfert de quatre blocs de Fliber à Level 7; l’origine BGP change ensuite explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…

Dossier
L’appel d’une API Web ne vaut pas autorisation du navigateur
Une page peut demander une fonction sensible sans décider elle-même si elle y a droit. Le nouveau dessin publié par un groupe du W3C rend visible l’aller-retour entre le document et la partie du navigateur chargée de cette médiation.

IETF
Un destinataire a déchiffré le JWE. La règle de réception restait à trancher
Dans une enveloppe JWE à plusieurs destinataires, récupérer le texte en clair peut ne nécessiter qu’un chemin valide. La future norme HPKE expose précisément ce résultat; elle ne décide pas à la place de l’organisation si un succès suffit, si tous les destinataires étaient…

Dossier
Le routeur est resté au vert parce qu’il n’a pas exécuté l’option
Le RFC 9673 rend les options IPv6 Hop-by-Hop praticables en protégeant le débit agrégé et en laissant à chaque opérateur le choix des options traitées. Un paquet livré peut donc témoigner d’un acheminement réussi tout en laissant ouverte la question essentielle: quel nœud a…
Dossier
YAML-LD : le nouveau rappel de sécurité ne certifie pas le parseur
Le texte YAML-LD peut être compact tout en imposant au logiciel un travail disproportionné. La révision du W3C le dit désormais explicitement, sans transformer cette mise en garde en attestation de sécurité pour les implémentations.

IETF
Le reçu final de SATP authentifie une déclaration, pas l’état de deux réseaux
Une signature peut rendre un message imputable sans transformer son auteur en observateur omniscient. C’est la distinction décisive du dernier appel sur SATP: la chaîne entre passerelles est commune, mais la preuve du burn, du mint et de la reprise après incident reste en dessous…

Dossier
Deux normes sur l’étagère, aucune preuve dans le point d’accès
Le RFC 9672 confie l’avenir d’OWE au groupe IEEE 802.11 et prévoit une copie autonome du protocole dans le corpus IEEE. Cette continuité documentaire est nécessaire. Elle ne dit pourtant pas quel texte, quel logiciel ni quel réglage gouverne un équipement en service.

IETF
JOSE fixe trois objectifs au registre, pas un verdict de déploiement
Trois sigles discrets pourraient compter davantage que les deux anciens algorithmes cités dans le titre du nouveau Last Call JOSE. Le projet précise enfin ce que les experts doivent chercher avant une inscription, tout en laissant intacte la question la plus coûteuse: ce qui…
Dossier
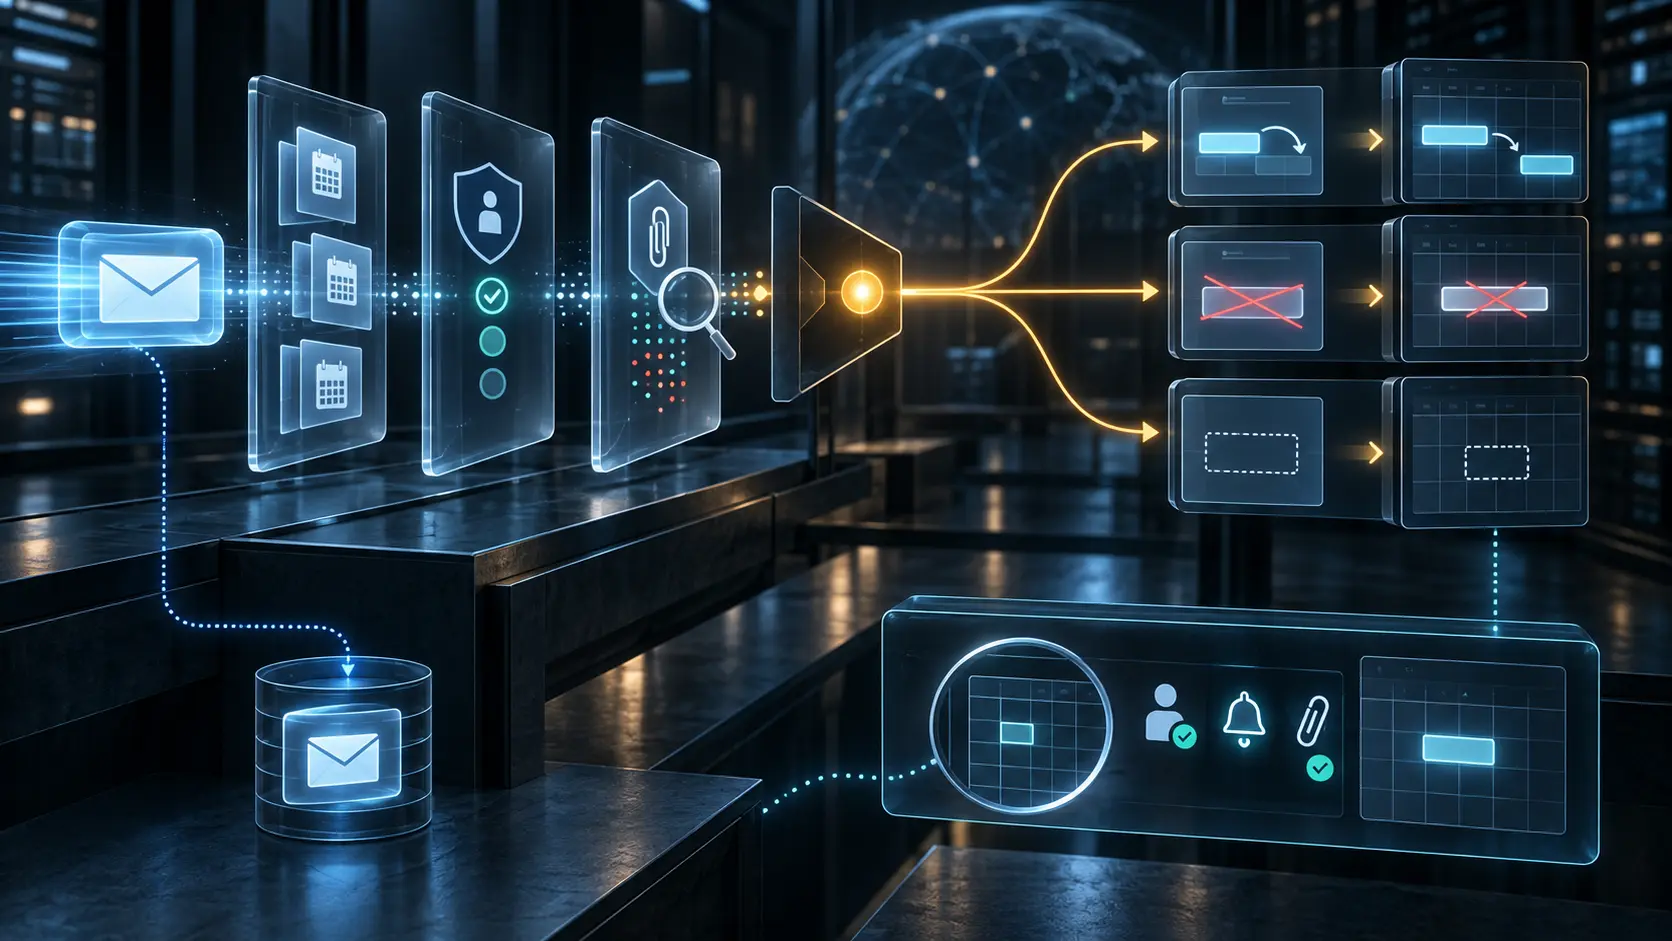
Les deux pièces d’agenda se contredisaient. La seule bonne automatisation était de ne rien changer
Le RFC 9671 autorise Sieve à traiter des données de calendrier reçues par courriel, mais il impose d’abord une discipline rarement visible dans les tableaux de bord: lorsque plusieurs représentations MIME ne disent pas la même chose, l’action doit s’arrêter.
Dossier
GPC : afficher son soutien ne prouve pas le traitement d’une demande
Le projet du W3C rend visible une préférence envoyée par le navigateur et, éventuellement, la position déclarée d’un site. Entre ces deux informations et la circulation réelle des données personnelles, il reste une distance qu’aucun fichier public ne comble à lui seul.

Entreprises de services cloud en Asie-Pacifique
NxtGen : une plateforme cloud indienne bien réelle, un dossier de financement 2025 incertain
NxtGen centres de données & Cloud Technologies Private Limited, fournisseur de services d'infrastructure basé à Bengaluru, dessert aujourd'hui des clients depuis quatre centres de données opérationnels et livre des GPU dans le cadre de la mission IndiaAI. Son dossier de…

IETF
Une fonction réseau, quatre missions de sécurité : le portefeuille de certificats que la RFC 9509 laisse à l’opérateur
Dans le cœur 5G, une même fonction peut être cliente TLS, signer sa propre attestation, recevoir du JSON chiffré à la frontière d’un réseau et dépendre d’un jeton OAuth. La RFC 9509 nomme trois usages jusque-là absents du registre, sans imposer qu’ils partagent la même clé.

Dossier
Le partage avait été révoqué. Le fichier exporté n’appartenait déjà plus au serveur
RFC 9670 organise l’identité collaborative, les droits par objet et les notifications dans JMAP. Il permet de fermer proprement une autorisation vivante; il ne transforme pas cette fermeture en effacement rétroactif de ce qu’un destinataire a déjà obtenu.

ICANN
Le .jp sous contrôle : la chaîne qui encadre Japan Registry Services
Le registre des noms de domaine japonais fonctionne sous une architecture de supervision rarement détaillée. Le gouvernement japonais détient le pouvoir de direction; la JPNIC évalue chaque année les performances de Japan Registry Services (JPRS) au regard de critères qu'elle…
Entreprises FAI régionaux Europe et Moyen-Orient
AS210837 : l’enregistrement ROYA décrit uniquement par des miroirs divergents
Le résumé de veille AS210837: l’enregistrement ROYA décrit uniquement par des miroirs divergents explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…
Récits
À Genève, le RIPE NCC parle de progrès mesurables sans en définir l’indicateur
Lors d’une session tenue le 17 septembre avec l’UIT et la Permanent Mission of Lebanon in Geneva, le RIPE NCC a situé le rôle du RIR entre les objectifs de politique numérique et leur mise en œuvre. Son compte rendu évoque des partenariats, des capacités opérationnelles, du…

IETF
L’octet était identique. Le délai ne l’était pas : RFC 9510
Dans CCNx, huit bits peuvent promettre quelques millisecondes à un routeur et plusieurs années au suivant. RFC 9510 gagne de la place sans créer de nouveau TLV; le prix à payer est une frontière de version qu’aucun opérateur ne peut laisser implicite.
Dossier
La signature était valide. Le programme BPF n’a jamais été chargé
L’artefact venait bien du producteur attendu et ses octets n’avaient pas changé. Ce reçu d’authenticité n’autorisait pourtant ni la mémoire demandée, ni les appels de fonction, ni le chargement sur cette cible.

Dossier
Multicloud : le projet du NIST distingue le service intégré de son périmètre autorisé
Une offre administrée peut relier plusieurs clouds sans remettre au client toutes les preuves nécessaires pour décrire le système soumis à autorisation. Le projet IR 8613 place cette dissociation au cœur du débat public.