
Résumé
- Le NIST a publié le 21 août 2026 une première version publique de l’IR 8613 ; les observations sont attendues jusqu’au 5 octobre. Les 23 difficultés recensées forment une grille d’analyse, et non un relevé de défaillances chez des fournisseurs identifiés.
- Le texte distingue l’assemblage de clouds piloté par le client d’un service multicloud intégré et administré par un fournisseur. Dans ce second cas, la coordination change de mains, mais la preuve du périmètre et des contrôles ne suit pas automatiquement.
- L’annexe A.10 insiste sur l’emplacement des journaux centralisés, les différences de réseaux privés et les liaisons entre offres. La cartographie des preuves suggérée ici relève de l’analyse éditoriale, pas d’un formulaire imposé par le NIST.
Le contrat peut présenter une seule prestation. Le dossier de sécurité, lui, doit parfois raconter plusieurs histoires. Un service de journalisation installé dans une première offre voit-il tout ce qui se passe dans la seconde ? Le lien entre les deux relève-t-il du même périmètre ? Et quel document permet de le démontrer lorsque l’architecture évolue ? Ces questions disparaissent facilement derrière une interface unifiée, alors qu’elles conditionnent la portée d’une décision d’autorisation.
La première version publique de Multi-Cloud Architecture Challenges: Security and Compliance Implications n’apporte pas une certification nouvelle. Le groupe de travail du NIST rassemble 23 familles de difficultés et souligne cinq zones de friction : identité et accès, télémétrie et journaux, configuration et changements, protection des données, conformité et autorisation. Il s’agit d’une description non exhaustive, sans classement statistique des incidents ni évaluation d’un prestataire particulier. La consultation demeure ouverte jusqu’au 5 octobre.
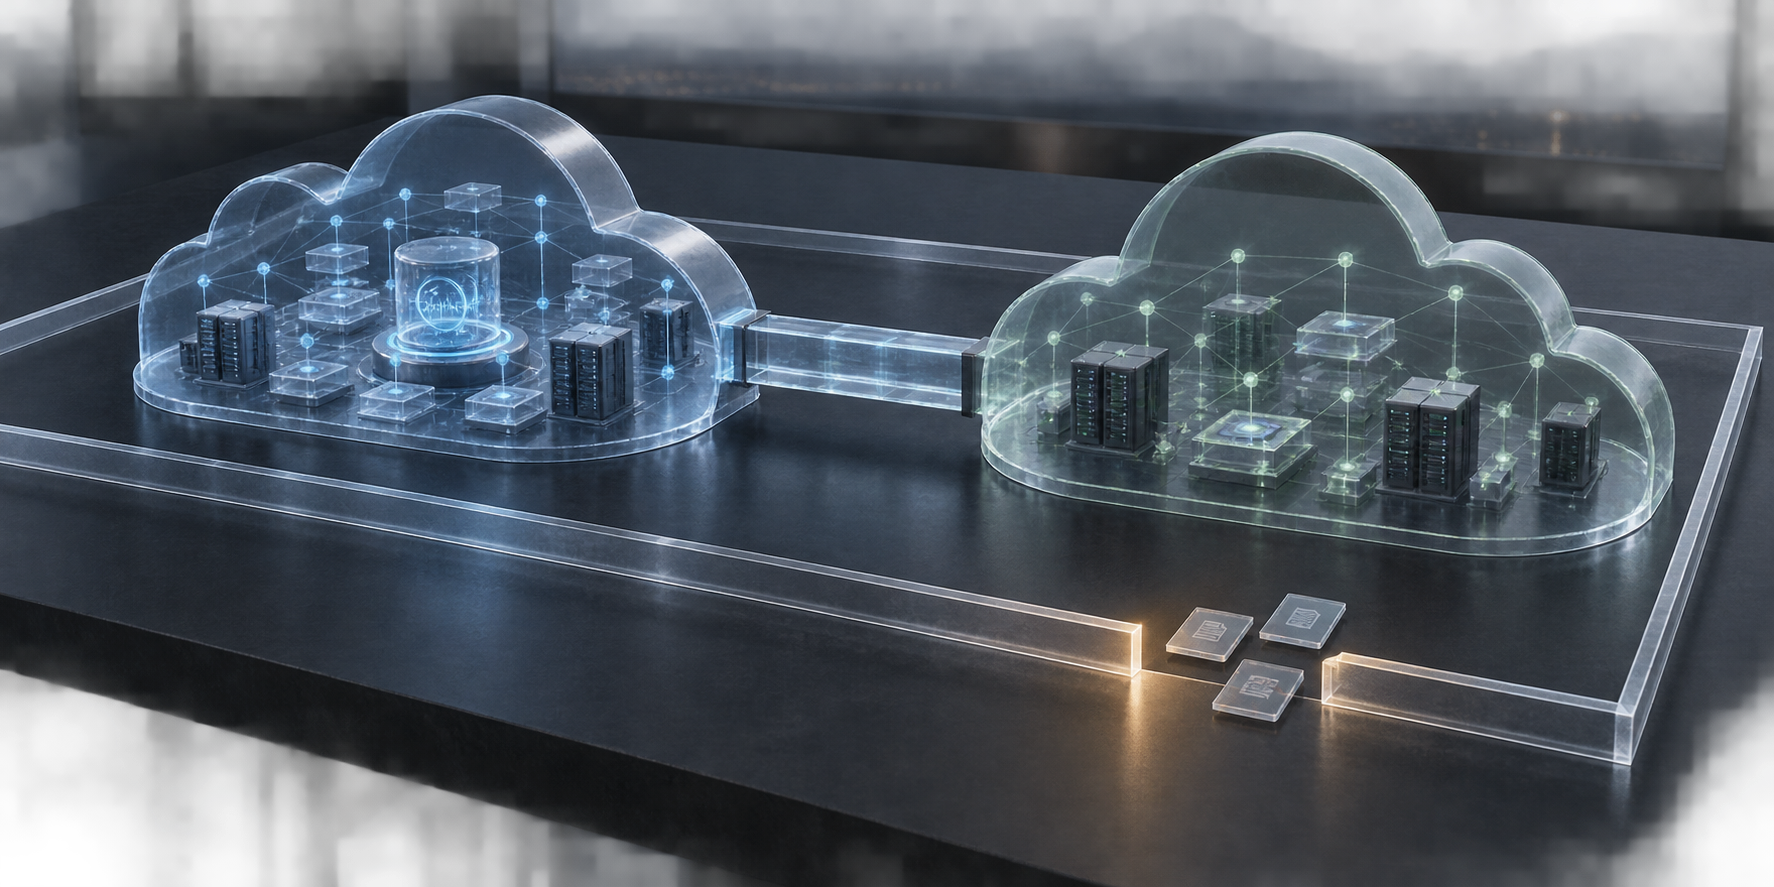
Une précision de vocabulaire éclaire le sujet. Dans une stratégie à plusieurs clouds, le client choisit des services de fournisseurs différents et organise lui-même leurs connexions, leurs règles de sécurité, leur gouvernance et les déplacements de données. Dans un service multicloud conditionné et géré par un fournisseur, celui-ci prend en charge l’intégration et la coordination. Le rapport s’intéresse surtout à ce deuxième montage. Or déléguer le travail d’intégration ne signifie pas que chaque preuve de sécurité sous-jacente devienne visible ou réutilisable pour l’autorisation du système du client.
Le projet décrit une difficulté précise dans les environnements évalués : une fonction peut entrer dans le périmètre d’autorisation d’un fournisseur, mais non dans celui d’un autre. Deux services comparables peuvent donc appeler des configurations, des contrôles compensatoires ou un examen supplémentaires. On ne peut pas déduire de cette remarque qu’un fournisseur nommé aurait perdu une autorisation. Elle impose plutôt d’indiquer, pour chaque fonction utilisée, l’offre concernée, le contrôle invoqué et la preuve effectivement disponible. La marque commune de l’offre composée ne remplace aucune de ces étapes.
L’annexe A.10 donne un exemple moins abstrait. Sous l’identifiant CS-110, elle cite des réseaux privés virtuels différents, une journalisation centralisée placée dans une seule offre et des voies de communication qui peuvent emprunter soit un circuit dédié, soit un tunnel passant par internet. Le périmètre doit refléter ces différences et les attribuer à la bonne implantation. Une ligne voisine rappelle qu’un même contrôle, notamment la journalisation, n’est pas nécessairement satisfait de manière identique dans toutes les offres.
Un tableau de bord peut agréger des événements sans démontrer que les responsabilités et l’héritage des contrôles sont homogènes.
Reste la question de l’accès aux documents. Le client ne reçoit pas toujours assez de détails sur les frontières techniques ou la répartition des responsabilités ; le fournisseur peut protéger à juste titre certaines informations d’infrastructure. La solution raisonnable n’est donc ni la confiance aveugle ni la publication de secrets d’exploitation. Il faut définir quelles attestations ciblées, quelles versions de documents et quels mécanismes de vérification permettent au décideur de comprendre ce qu’il accepte.
Dans le graphe analytique du rapport, une frontière mal définie entraîne une attribution incertaine des contrôles, puis fragilise la cohérence des politiques et des configurations. Ce graphe décrit des dépendances conceptuelles, pas une fréquence observée de sinistres.
Le véritable apport du projet est de rendre discutable ce qui est parfois tenu pour acquis. Une offre gérée peut améliorer l’exploitation et réduire la charge de coordination du client. Elle ne transforme pas pour autant plusieurs dossiers de contrôle en une preuve unique par simple effet de packaging. Avant la clôture des commentaires, le point à tester est la qualité du lien entre service fourni, système effectivement exploité et éléments vérifiables à la date de la décision.
Sources
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance