Résumé
- LightScope installe un capteur sur des ports TCP inutilisés d’hôtes en production. En mode leurre, il relaie certaines connexions vers une autre machine.
- La présentation de RIPE 93 décrit des scanners qui choisissent différemment les points de terminaison actifs. L’étude présentée couvre deux mois et 235 déploiements.
Analyse
Une adresse vide répond à une question simple : qui frappe à une porte où aucun service n’écoute ? Sur un serveur actif, la question change : quelle machine le scanner sélectionne-t-il, et que tente-t-il après son premier paquet ? C’est cette différence qu’Eric Kapitanski veut mesurer avec LightScope.
Les adresses inutilisées ont longtemps servi de télescope pour observer les balayages. Leur réserve se réduit avec l’épuisement d’IPv4, et un scanner peut traiter un bloc désert autrement qu’un serveur qui rend un service réel. LightScope déplace le point d’observation sur ce serveur sans examiner le trafic de ses services en fonctionnement.
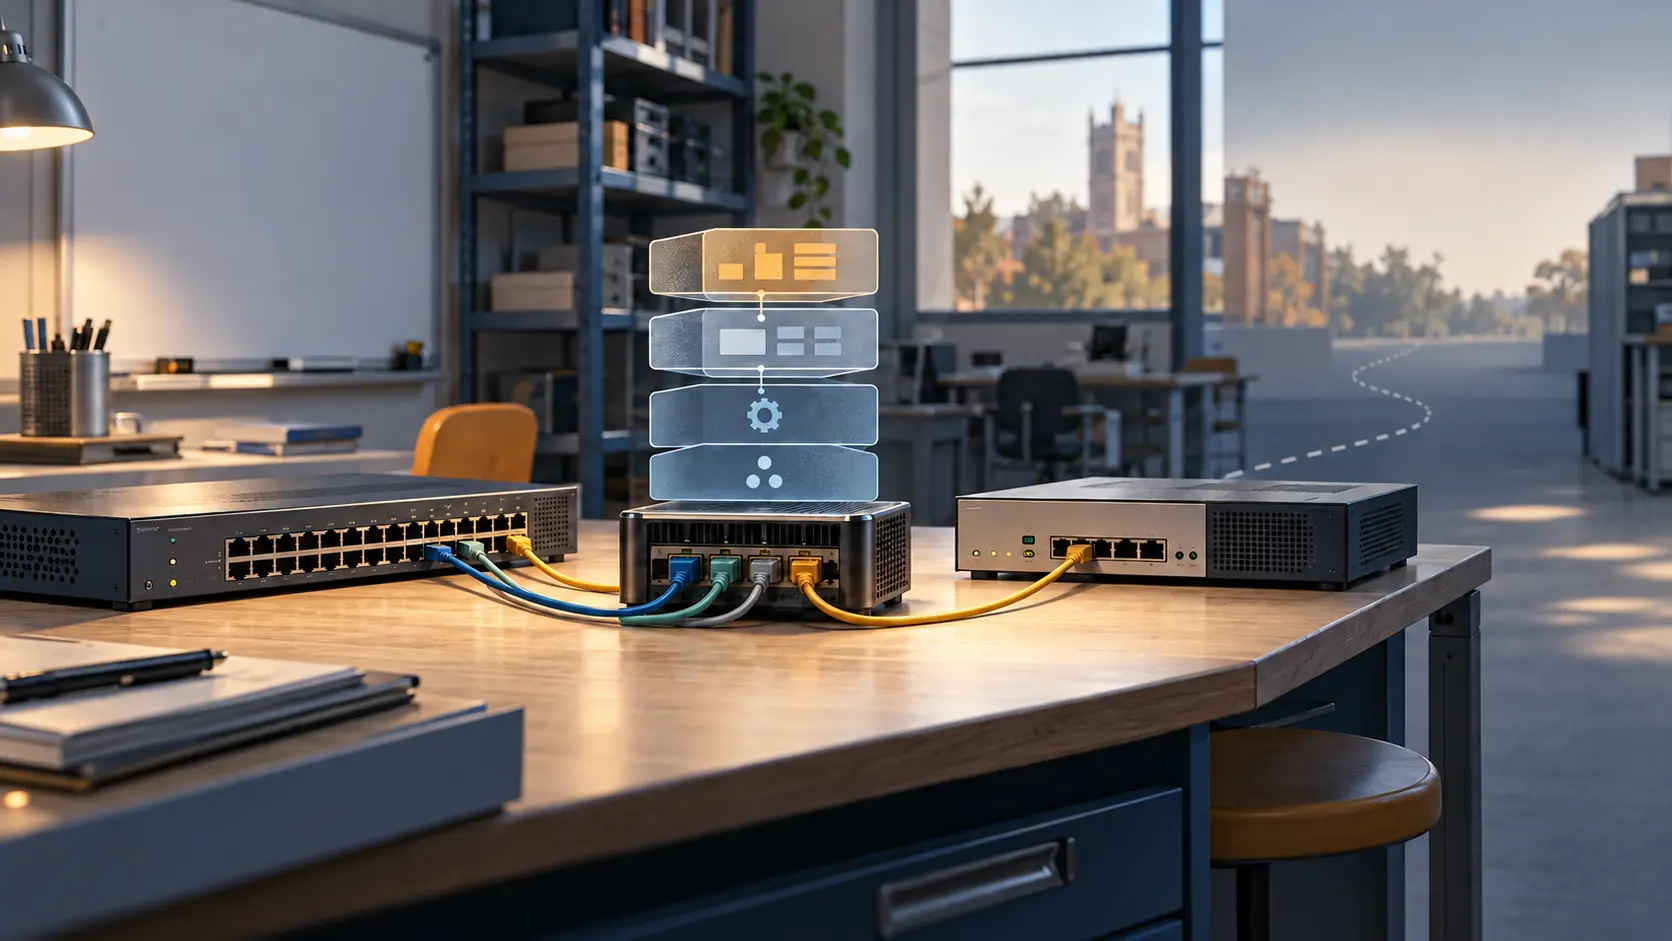
Le système utilise des ports TCP libres. En mode passif, il enregistre un SYN reçu sur un port inutilisé. En mode leurre, l’opérateur choisit certains de ces ports — Kapitanski parle souvent d’un ensemble de 10 à 26 — et LightScope transmet la connexion à un leurre distant. La machine de production joue le rôle de porte et de relais ; elle n’héberge pas le service leurre.
Cette séparation a un effet concret : les échanges des services légitimes restent hors de la collecte. En revanche, si un scanner franchit un port sélectionné, le leurre séparé peut enregistrer la suite de l’interaction. On observe alors le passage du paquet à la connexion, puis les identifiants ou commandes tentés dans l’environnement distant.
La notice officielle de l’article présenté à la conférence IMC 2026 décrit deux mois de données provenant de 235 déploiements. À RIPE 93, Kapitanski a montré que des scanners modifiaient leur comportement d’un hôte actif à l’autre, jusque sur un même réseau. Une vue globale pouvait reconnaître le scanner sans voir les machines précises qu’il choisissait ensuite.
Le point central est là : un capteur ne fait pas que compter ce qui passe. Son adresse et son rôle déterminent ce qu’il peut observer. Une adresse inutilisée révèle un balayage ; un port libre sur un serveur révèle une sélection entre des machines en service ; le leurre distant dévoile ce qui suit une connexion. Ces étapes ne répondent pas à la même question.
Kapitanski indique que les déploiements sont surtout situés dans des réseaux éducatifs américains ; un échantillon plus varié en opérateurs et en régions changerait la portée qu’on peut donner au résultat. La présentation cite aussi deux angles morts : pas de collecte UDP ni de trafic de retour indirect. Le TCP seul ne décrit pas toutes les méthodes de balayage.
La décision de l’opérateur est donc précise : quels ports inutilisés peut-on transformer en capteurs, lesquels peuvent relayer une connexion, qui consulte les journaux du leurre et combien de temps y conserver des identifiants ou commandes tentés ? Un port silencieux devient une source utile d’observation, mais quelqu’un doit fixer ce qu’il est autorisé à enregistrer.
Sources
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé au Cercle stratégique
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance