Resumo
- O LightScope coloca um sensor em portas TCP sem uso de servidores de produção. No modo honeypot, conexões escolhidas seguem para outra máquina.
- Na RIPE 93, Kapitanski mostrou scanners selecionando hosts ativos de maneiras diferentes. O registro oficial do estudo descreve dois meses e 235 implantações.
Análise
Uma varredura contra um endereço vazio responde quem bate numa porta sem serviço. Contra um servidor ativo, surge outra pergunta: qual máquina o scanner escolhe e o que tenta depois do primeiro pacote? Eric Kapitanski criou o LightScope para observar esse ponto.
O espaço de endereços escuro serviu por muito tempo como telescópio da Internet. A reserva de IPv4 sem uso está diminuindo, e um scanner pode tratar um bloco vazio de forma diferente de um host que atende pessoas. O LightScope instala a medição nesse host sem examinar o tráfego dos serviços que estão funcionando.
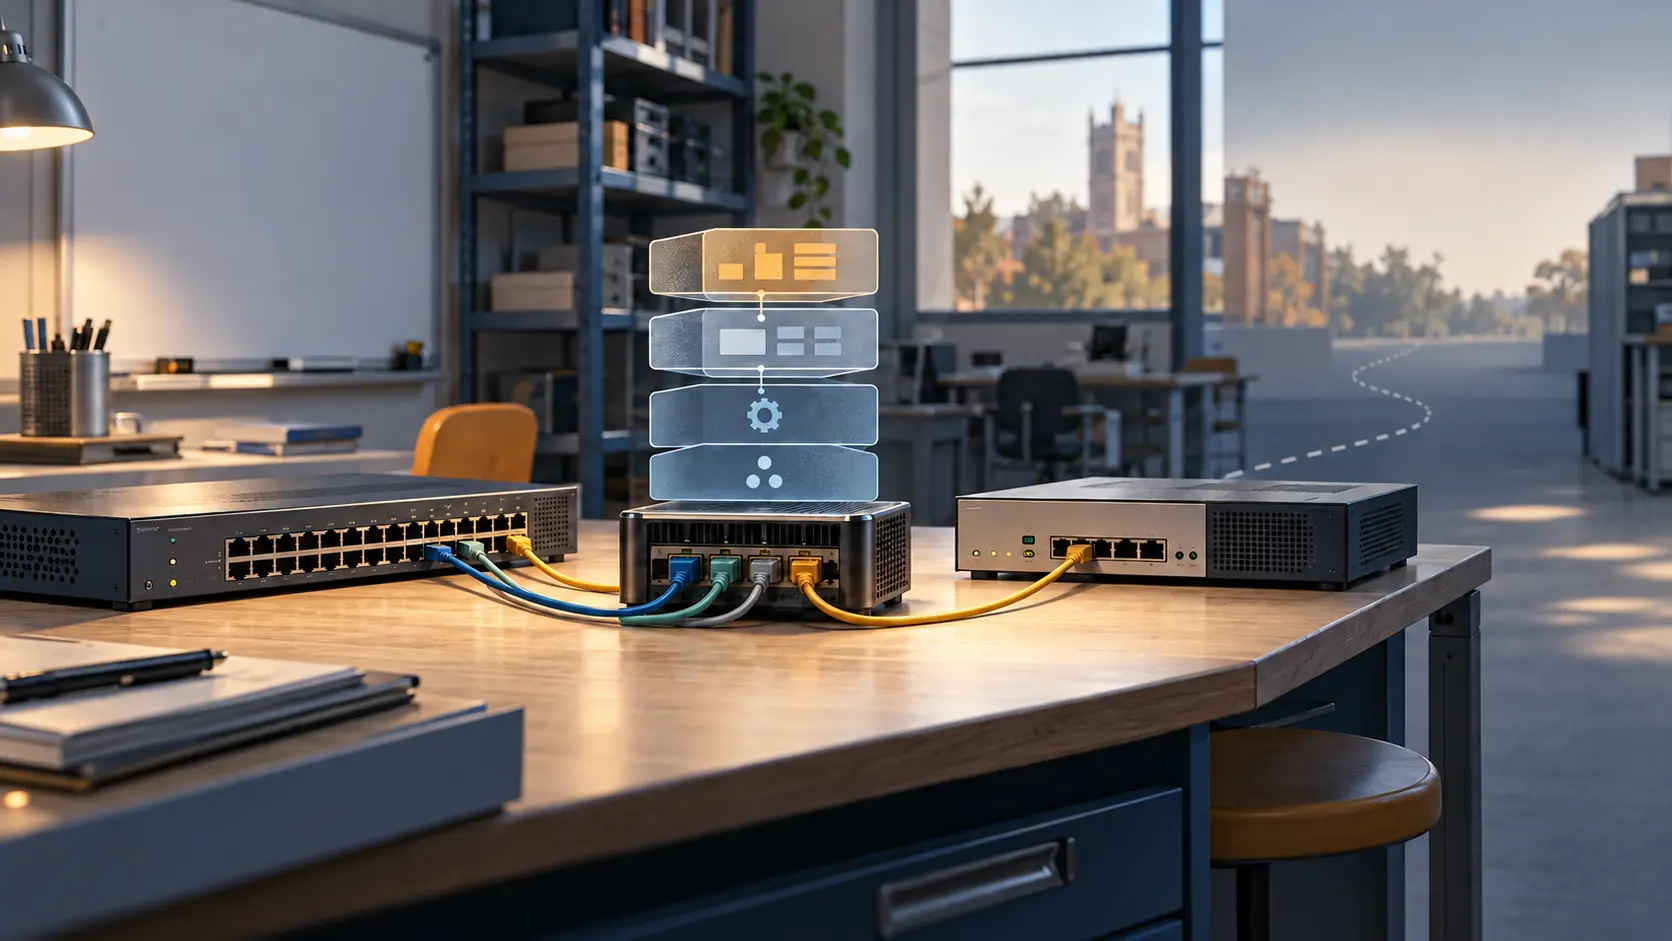
O programa usa portas TCP livres. No modo passivo, registra um SYN que chega a uma delas. No modo honeypot opcional, o operador escolhe algumas portas — Kapitanski citou normalmente de 10 a 26 — e o software encaminha as conexões a um honeypot remoto. O servidor de produção vira a entrada e o relé; o serviço de engodo roda em outro equipamento.
Essa separação preserva o tráfego dos serviços legítimos fora da coleta. Se o scanner continua pela porta escolhida, o honeypot remoto registra o passo seguinte: tentativas de login ou comandos enviados ao engodo. A medição chega perto de um servidor real sem transformar seu serviço principal em alvo de teste.
O registro oficial da publicação para a conferência IMC 2026 descreve dois meses de dados de 235 implantações. Na palestra da RIPE 93, Kapitanski apresentou scanners que variavam o comportamento entre hosts individuais, inclusive dentro da mesma rede. Uma visão ampla podia reconhecer um scanner e ainda perder quais servidores ativos ele escolhia para a próxima tentativa.
A posição do sensor integra a evidência. Um endereço vazio mostra uma varredura; uma porta livre num host ativo mostra a escolha entre máquinas reais; o honeypot remoto registra o que veio após a conexão. Contar SYNs e observar uma tentativa de comando são etapas diferentes.
Kapitanski disse que as implantações se concentravam em redes educacionais dos Estados Unidos; uma amostra mais ampla de operadores e regiões mudaria até onde esse padrão pode ser generalizado. A apresentação também delimita duas lacunas: o LightScope não coleta UDP nem tráfego de retorno indireto. Uma leitura só de TCP não cobre toda forma de varredura.
Para o operador, as perguntas são concretas: quais portas livres entram na medição, quais podem encaminhar conexões, quem consulta os registros remotos e por quanto tempo credenciais ou comandos tentados ficam armazenados? Uma porta sem serviço passa a ter uma função de observação — e alguém precisa responder por ela.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Exclusivo para o Círculo Estratégico
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance