
Tema
Poder de delegación del DNS
Dentro de la faceta Tema, la inteligencia temática Poder de delegación del DNS conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

IETF
La casa conservó la clave; la autoridad pública quedó repartida: RFC 9526
En el diseño de RFC 9526, el hogar firma la zona que describe sus servicios, pero no atiende las consultas públicas. Esa separación protege al equipo residencial y, al mismo tiempo, obliga a demostrar cada relevo entre autor, distribuidor, zona padre y observador externo.
IETF
El servicio anunció OHTTP. La clave aún podía señalar al cliente: RFC 9540
RFC 9540 permite descubrir mediante DNS un objetivo Oblivious HTTP, su pasarela y la configuración de claves necesaria. El mecanismo resuelve una coordinación real, pero deja una advertencia para quienes gobiernan privacidad: una clave válida o una ruta DoH exclusiva pueden…

Historia de Internet
El DNS encontraba un nombre exacto. No buscaba lo que usted quería decir: RFC 3467
Una infraestructura puede responder con total precisión y, aun así, resolver la pregunta equivocada. RFC 3467 examinó qué ocurría cuando al DNS se le pedía interpretar la intención humana además de localizar una clave exacta.

Empresas de servicios en la nube globales
La capa de servicio que la zona Datamatix no muestra: qué revelan los prefijos restantes de AS210973
El resumen de inteligencia de La capa de servicio que la zona Datamatix no muestra: qué revelan los prefijos restantes de AS210973 explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de…

IETF
La pista no estaba firmada. Aun así impidió recuperar los datos firmados.
La respuesta truncada traía una afirmación pequeña: nada había cambiado. La firma de esa pista no cabía, así que el resolvedor conservó el RRset grande ya almacenado. La decisión podía ahorrar una transferencia; también dejaba que una señal no autenticada decidiera si se…

IETF
El reintento llegó después que el cambio. Nadie sabía cuál era la intención vigente.
El hijo no recibió respuesta y volvió a enviar su actualización de delegación. Mientras tanto, el primer mensaje ya había sido aceptado y el padre había empezado a provisionarlo. El problema construido no era que DNS UPDATE careciera de firma; era que el silencio no revelaba si…
IETF
El proveedor saliente dejó de responder. Sus firmas aún seguían vivas.
En un caso construido de cambio de operador, el padre ya mostraba la delegación reducida y el proveedor saliente apagó sus autoridades en la fecha contractual. Parte de los resolutores aún podía conservar datos firmados por su clave. La retirada había cerrado el camino de…
IETF
La relación con el intermediario terminó. El CNAME siguió delegando la prueba.
En un caso construido, una empresa dejó de usar un proveedor que respondía desafíos de dominio mediante CNAME. Se cerró la cuenta comercial, pero la delegación DNS siguió publicada. Meses después, el camino técnico aún permitía responder nuevas comprobaciones. El contrato había…

Historia de Internet
Un alias DNS podía trasladar un servicio, no demostrar que existía: RFC 2219
En 1997, etiquetas conocidas como `www` y `ftp` daban una entrada sencilla a un servicio que podía cambiar de máquina. RFC 2219 ordenó esa costumbre y, a la vez, marcó un límite claro: el nombre era una pista útil, no una prueba de que el servicio estuviera funcionando.
Historia de Internet
La zona era crítica. Eso no convertía a los servidores raíz en sus operadores perpetuos: RFC 3172
RFC 3172 exigió a `.arpa` una operación tan cuidadosa como la de la raíz del DNS, pero no convirtió la infraestructura disponible en 2001 en un diseño eterno. El propio documento esperaba que la zona dejara de alojarse en parte de los servidores raíz. La continuidad pertenecía al…
ICANN
El contador de solicitudes de ICANN todavía no mide el DNS que existirá
El próximo ciclo de nuevos dominios de alto nivel ya tiene una cifra dominante: 1.616 solicitudes pagadas. El dato es exacto y, sin contexto, profundamente engañoso. Describe quién continúa en un procedimiento; no cuántas cadenas llegarán a la raíz, funcionarán en las…

Historia de Internet
Un taller de un día no podía probar una firma que caduca: RFC 3130
En 2001, DNSSEC ya podía ofrecer demostraciones convincentes. El problema era que terminaban demasiado pronto. RFC 3130 dejó constancia de una transición incómoda: los fallos decisivos empezaban a vivir en calendarios, relevos institucionales y ciclos que un taller de uno o dos…
IETF
Se veía «añadir». Lo que se añadía seguía oculto
DUJ64 permite transportar una modificación DNS sin que las comillas, escapes o caracteres delicados se deformen. Esa robustez tiene un precio: la persona puede ver la acción y no entender el dato codificado. La legibilidad, el consentimiento y la autoridad vuelven a ser…

Historias
El documento de gobernanza de los RIR, versión 3: cómo reasigna la autoridad entre ICANN y los registros regionales
El 1 de septiembre de 2026, el Number Resource Organization (NRO) publicó la versión 3 del «Documento de gobernanza para el reconocimiento, funcionamiento y des-reconocimiento de los Registros de Internet Regionales» (RIR Governance Document), etiquetada como borrador final…
Instituciones de Asia-Pacífico
Cloud Registry Pty Ltd: el retador permanente frente a la autoridad delegada del .au
En julio de 2012, el consejero delegado de Cloud Registry Pty Ltd, Ruud Verstijnen, pidió por escrito a auDA un concurso público completo para el registro del dominio .au. Trece años más tarde, tras otro concurso en 2023, la empresa no ganó ningún papel en la operativa del .au…
IETF
La dirección parecía libre hasta que volvió la otra mitad de la red
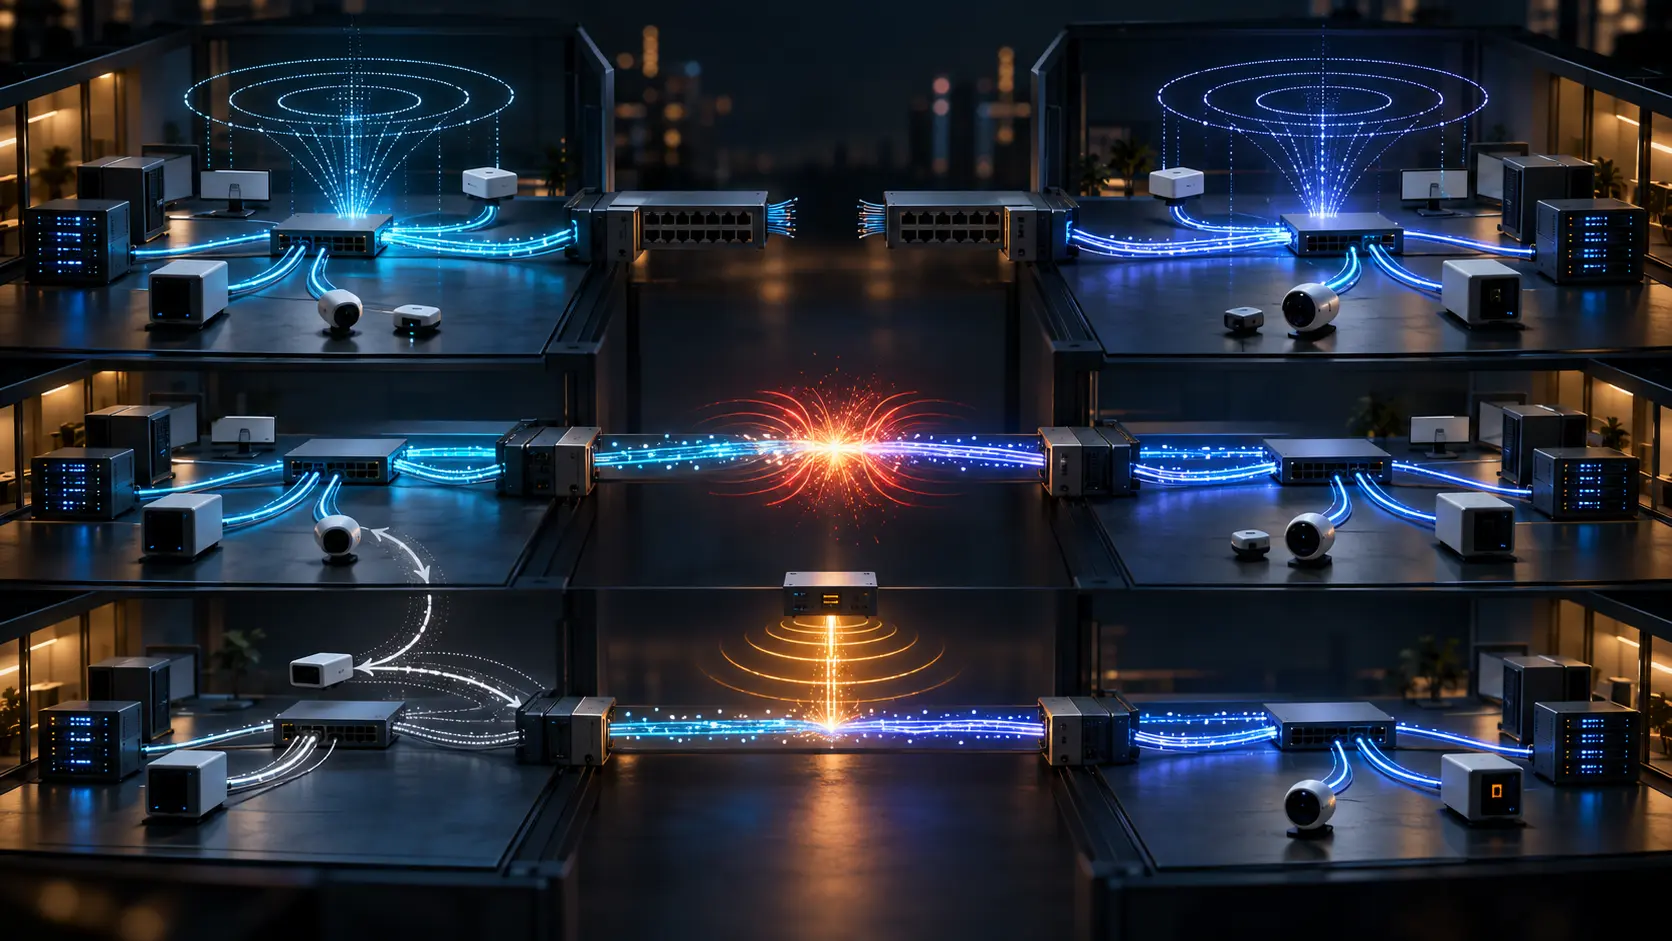
El fallo no empieza cuando dos emisores eligen el mismo identificador. Empieza cuando cada uno recibe silencio y lo interpreta como permiso. Mientras la red está partida, ambos pueden estar en lo correcto dentro de su propio fragmento. La contradicción llega con la reparación, y…
IETF
El árbol comprimió las firmas, no la memoria del firmante
Un operador añadió cien cambios a un lote para ahorrar trabajo del HSM. La firma poscuántica se pagó una vez; los cien RRsets compartieron la misma escalera. El ahorro era medible. También lo era la nueva pregunta: ¿cuánto tiempo podía esperar el cambio número uno antes de que…
IETF
Un borrador EPP propone borrar todos los registros DELEG de un dominio
La nueva versión de una propuesta individual de EPP permite expresar con una sola actualización la retirada de todo el conjunto DELEG de un dominio. La novedad no es solo una sintaxis más corta: convierte la autorización de una operación total en una decisión distinta de la…

IETF
El registro aceptó la delegación. El padre aún tenía dos respuestas
Una transacción impecable puede dejar una migración a medias. La revisión 03 del mapeo EPP para DELEG permite borrar todo el conjunto nuevo con una sola instrucción; entretanto, los NS tradicionales pueden seguir respondiendo y ocultar que otro grupo de resolutores ve un estado…

Líderes
Martin J. Dürst y la frontera dentro de una URL en Unicode
Quien revisa un enlace internacionalizado no debería empezar preguntándose si “se ve bien”, sino qué forma recibió cada capa. La especificación IRI asociada al trabajo de Martin J. Dürst ofrece un mapa para seguir esa transformación sin confundir un nombre legible con una…