
Señales de continuidad política, legitimidad y rendición de cuentas en instituciones de gobernanza de Internet.
Gobernanza
Gobernanza
La inteligencia de gobernanza hace un seguimiento de las instituciones, los procesos de políticas, los organismos de normalización, las operaciones de los registros, las disputas de rendición de cuentas y las comunidades de operadores que configuran cómo se gobierna Internet y se mantiene operativa.
Vigilancia RIRExpedienteSociedad de recursos numéricosICANNIETFHistoria de InternetGrupos de operadores de red

Vigilancia RIR, Expediente, Sociedad de recursos numéricos, ICANN, IETF, Historia de Internet y sesiones NOG.
La cobertura prioriza la evidencia de implementación y el comportamiento institucional sobre las posturas declarativas.
Cobertura reciente
Titulares de Gobernanza
7739 artículos

IETF
Tres libros distintos: intención de ruta, tránsito y servicio
RFC 3608 permite que un registrador SIP entregue al agente de usuario una ruta de servicio para solicitudes futuras. El error operativo aparece cuando esa propuesta, el recorrido observado y el servicio obtenido se contabilizan como si fueran un mismo hecho.

Historia de Internet
Una sola etiqueta ausente anulaba todos los grupos: RFC 3388
Las líneas de audio y vídeo podían seguir siendo válidas por separado; lo que desaparecía era la autoridad para adivinar cómo debían relacionarse.

Historia de Internet
Las reuniones de 3GPP2 eran abiertas; sus listas, no: RFC 3131
En junio de 2001, RFC 3131 dibujó un mapa singular de participación: cualquier persona interesada podía asistir a una reunión de 3GPP2, pero sus listas técnicas no estaban abiertas al público general. El puente propuesto no fingía que esa frontera hubiera desaparecido. Consistía…
IETF
El desempate eligió un primero. No descubrió una causa.
El sistema añadió la identidad del publicador a dos relojes iguales y obtuvo un orden estable. La lista quedó limpia. La relación causal siguió sin existir: ningún evento había transportado información al otro.

IETF
El 0,5 % era una hipótesis. El tablero lo convirtió en población medida.
Una fracción colocada dentro de un modelo puede parecer precisa y seguir siendo una suposición. RFC 3607, documento Informational de 2003, exploró la criptografía de “lotería china” con una población de Internet, una tasa de participación y un rendimiento supuestos. Su…
Historia de Internet
La cola podía diferenciar paquetes. El operador aún no había definido el servicio: RFC 3387
Un paquete adelantó a otro en una cola de 2002; alrededor de ese hecho faltaban todavía el contrato, el permiso, la medición, la factura y el responsable del trayecto completo.

Historia de Internet
La capa inferior se recuperaba primero. La superior tenía que esperar: RFC 3386
Una rotura podía activar a la vez la protección óptica, la conmutación de transporte y el desvío de paquetes; coordinar esa abundancia de respuestas era más difícil que añadir otra ruta de respaldo.

IETF
El NAT separó los puertos. El informe no siguió al audio.
Dos sockets nacen como pareja y salen del traductor con coordenadas que ya no guardan orden ni paridad. RFC 3605 permitió escribir en SDP el destino RTCP resultante. Esa corrección evita una inferencia aritmética equivocada, pero no demuestra que el mapeo sobreviva, que el par…

Historia de Internet
La suma tenía 32 bits. El modelo de error decidía lo que significaban: RFC 3385
Dos campos de cuatro bytes podían ocupar exactamente el mismo espacio y ofrecer pruebas muy distintas de que un bloque de almacenamiento había llegado intacto.

Historia de Internet
Cambiaba el prefijo IPv6; el identificador permanecía: RFC 3041
En 2001, IPv6 permitía que un dispositivo formara una dirección sin pedirla a un servidor DHCP. Pero cambiar de red no siempre cambiaba la parte de la dirección que podía seguir a la misma interfaz. RFC 3041 propuso direcciones temporales para dificultar esa relación.
IETF
La cadena pasó el validador. La llamada aún no había ocurrido.
Un equipo de migración puede demostrar que nueve millones de cadenas cumplen una gramática y no saber qué hará el primer marcador con ellas. RFC 3601 permite que una misma representación mezcle destino, pausas, espera de tono, códigos locales, credenciales y navegación posterior…

Historia de Internet
La concesión DHCP también entregaba rutas: RFC 3442
En diciembre de 2002, una opción DHCP amplió el alcance de la concesión: podía indicar al cliente qué router utilizar para cada prefijo sin clases.

Historia de Internet
Las réplicas convergían. El valor perdedor aún debía conservarse: RFC 3384
La pantalla podía mostrar el mismo dato en todos los servidores y, aun así, ocultar que una modificación válida había sido borrada para producir esa unanimidad.
IETF
La escritura estaba autenticada. La conclusión seguía siendo incorrecta.
NETCONF o RESTCONF pueden demostrar que un principal autorizado cambió una etiqueta de anomalía por un canal protegido. No demuestran que interpretó bien el síntoma, revisó todas las pruebas o tenía mandato para convertir el juicio en entrenamiento, supresión de alarmas o…

Historia de Internet
La extensión tenía identificador. El registro decidía cómo podía entrar: RFC 3383
La capacidad de ampliar LDAP dependía tanto del espacio disponible como de las reglas que impedían ocupar dos veces el mismo significado público.

IETF
Dos bytes vaciaron la caché; después llegó toda la flota al KDC
RFC 3594 convierte una máscara diminuta en una orden concreta: invalidar billetes de seguridad guardados de forma persistente por un cliente CableLabs. El comando no contiene el resultado de la autenticación que vendrá después. Cuando miles de equipos reciben la misma orden cerca…

Historia de Internet
El taller aclaró los términos. No trazó las correspondencias: RFC 3444
Un taller del IRTF dejó una distinción útil para la gestión de redes: el modelo de información describe qué se administra; el modelo de datos concreta cómo lo representa una implementación. El espacio entre ambos seguía pendiente de correspondencias.

Historia de Internet
La colección mantenía juntos sus miembros. No conservaba su orden: RFC 3382
Un contenedor podía conservar la pertenencia común de varios valores sin convertir su posición en una identidad permanente.
IETF
El túnel contaba como un flujo. Dentro viajaban cien.
FQ-PIE ordena aquello que puede ver. Cuando un túnel cifrado oculta muchas sesiones detrás de un solo cinco-tupla exterior, el clasificador les asigna una cola común. El aislamiento local puede funcionar exactamente como fue diseñado sin demostrar que las cargas reales recibieron…
IETF
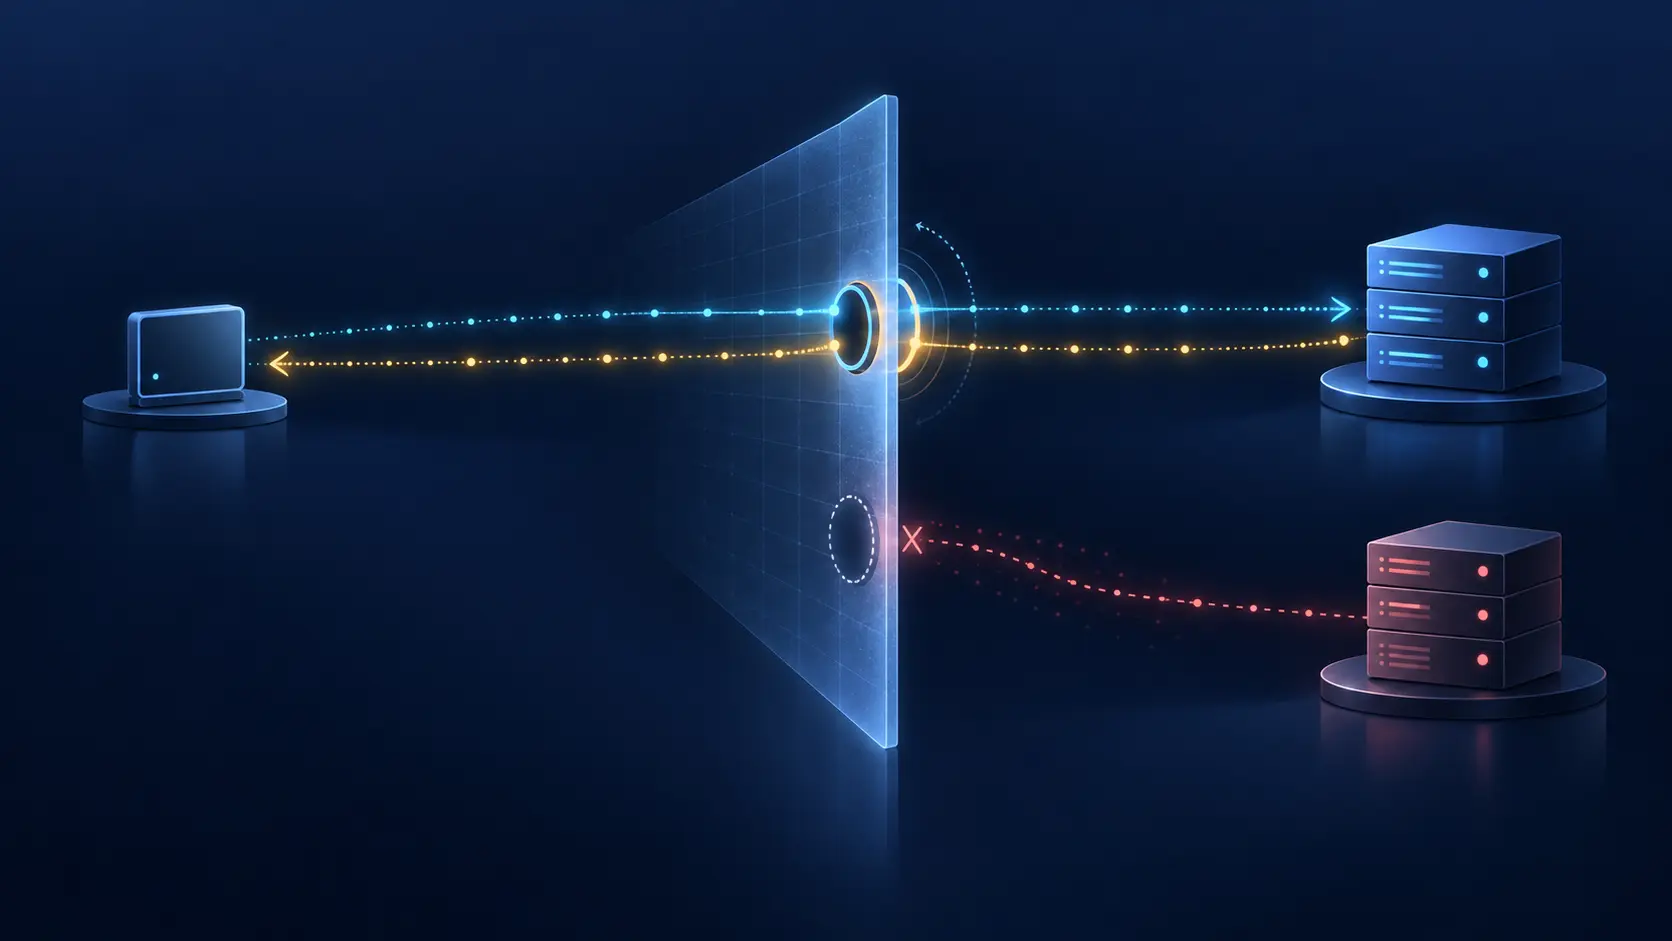
El nodo vio el puerto; el clúster no heredó la ruta
Un proxy SIP observa un puerto traducido y devuelve correctamente la respuesta. Después, otro nodo del clúster origina la siguiente solicitud y el NAT la descarta. RFC 3581 explica por qué ambos hechos son compatibles: `rport` ata la respuesta a la observación de una transacción…
Mapa de sesiones
Área de gobernanza
Vigilancia RIR
Cinco sesiones regionales sobre política de asignación, legitimidad del consejo y continuidad institucional.
Abrir Vigilancia RIRExpediente
Dossiers de gobernanza de ciclo largo con análisis de presión legal, electoral e institucional.
Abrir ExpedienteSociedad de recursos numéricos
Inteligencia sobre membresía, estatutos y gobernanza de recursos del ecosistema NRS.
Abrir sesión de NRSICANN
Coordinación del DNS, marcos de rendición de cuentas y dinámicas de los procesos globales de múltiples partes interesadas.
Abrir la sesión de ICANNIETF
Trayectoria de estandarización de protocolos y riesgo de interoperabilidad en un contexto de políticas fragmentadas.
Abrir sesión de IETFHistoria de Internet
Contexto histórico de largo ciclo para interpretar la gobernanza y anticipar la evolución estructural de la infraestructura.
Abrir la sesión de historiaGrupos de operadores de red
Inteligencia de implementación a nivel de operador desde APRICOT y los ecosistemas NOG regionales y nacionales.
Abrir sesión de NOGs