
Resumen
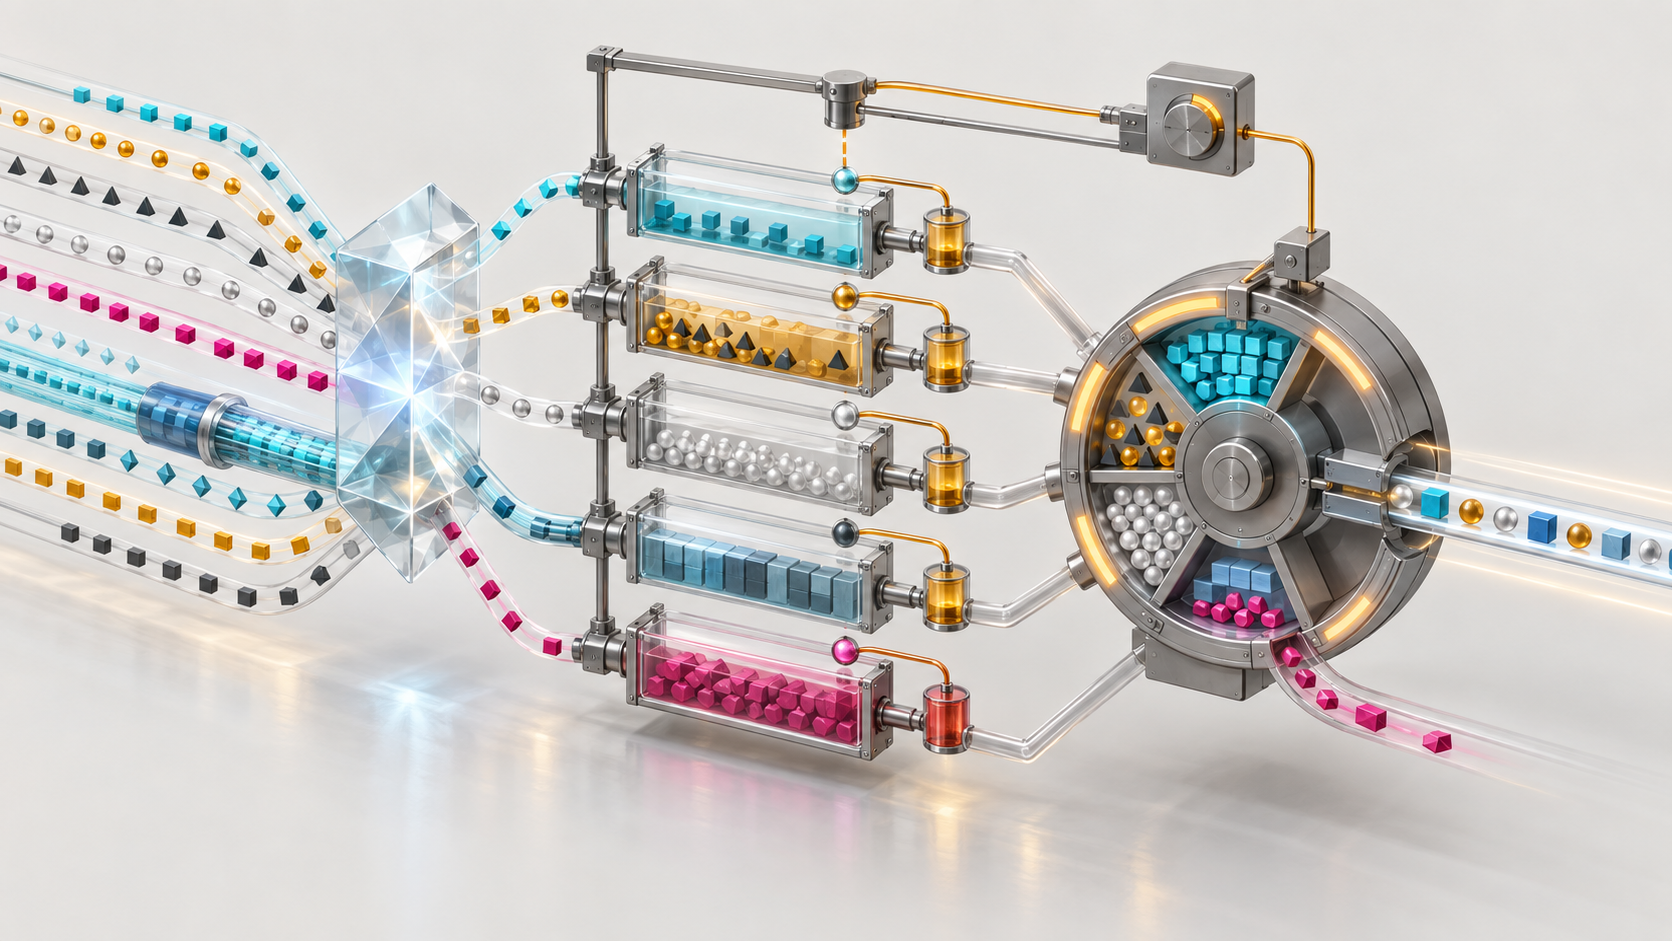
- FQ-PIE clasifica paquetes por el cinco-tupla visible, aplica PIE a cada cola y reparte servicio con un planificador derivado de DRR.
- Un túnel opaco puede convertir muchas sesiones internas en un solo flujo exterior; a la vez, un actor puede crear múltiples flujos visibles.
- La evidencia debe separar unidad de clasificación, estado de cola, decisión de congestión, servicio del planificador y resultado para la unidad que la organización quiere proteger.
Cien sesiones detrás de cinco campos
El enlace ve un protocolo, dos direcciones y dos puertos. Esos cinco campos describen el túnel cifrado, no las cien conversaciones que transporta. Para FQ-PIE, los paquetes pertenecen al mismo flujo visible y llegan a la misma cola. Sus retrasos, marcas y pérdidas se mezclan en una única historia operativa.
Al lado, una aplicación sin túnel abre ocho conexiones. Cada cinco-tupla puede acabar en una cola distinta. El planificador puede tratar limpiamente cada cola y aun así conceder a la aplicación de ocho conexiones más oportunidades que al túnel que reúne cien sesiones. El algoritmo no ha mentido. La organización habría hecho una pregunta que los encabezados exteriores no pueden contestar.
El proyecto activo draft-ietf-tsvwg-fq-pie-02 combina colas por flujo, el controlador PIE y un planificador basado en Deficit Round Robin. Su objetivo es aislar flujos y controlar el retardo de cola sin perder utilización. Esa propiedad local no identifica abonados, personas, aplicaciones ni miembros de un túnel.
El hash decide una dirección temporal
Cada paquete entrante se clasifica mediante un hash del número de protocolo, las direcciones de origen y destino y los puertos de origen y destino. El resultado selecciona uno de un conjunto finito de depósitos. La cola es una dirección temporal de ejecución: conserva paquetes y estado de control para aquello que cayó allí.
Dos cinco-tupla diferentes pueden colisionar. RFC 8290 documenta esa posibilidad para el modelo de colas que FQ-PIE reutiliza. Una colisión hace que flujos sin relación compartan estado; no demuestra que tengan el mismo dueño o propósito. Del mismo modo, un solo sujeto puede ocupar numerosos depósitos.
Una auditoría útil debe conservar la entrada del clasificador, la época de perturbación del hash, el tamaño de la tabla y el depósito elegido. Sin esos datos, un número de cola parece una identidad estable cuando en realidad depende de configuración y tiempo. Cambiar el número de depósitos o la semilla abre una nueva época de evidencia.
El túnel introduce otro límite. RFC 8290 explica que algunos encapsulados opacos no pueden desagregarse. Las sesiones internas comparten cola y comportamiento de pérdida. Exponer identidad interior podría mejorar otra noción de reparto, pero también crear riesgos de privacidad y seguridad. No existe una solución automática: la unidad de equidad debe declararse y gobernarse.
Una muestra reciente no es toda la cola
PIE decide en la entrada. Mantiene una probabilidad de pérdida que se actualiza periódicamente según la distancia entre el retardo observado y un objetivo, y según si el retardo sube o baja. RFC 8033 utiliza 15 milisegundos como objetivo y como periodo de actualización de referencia.
FQ-PIE puede estimar el retardo con la ley de Little o medirlo mediante marcas de tiempo. El proyecto advierte que el ritmo observado al sacar paquetes de la cola del sistema puede describir el movimiento hacia el anillo del controlador, no la transmisión por el enlace. Calcular un ritmo exacto por cola también resulta difícil. Por ello recomienda medición directa.
La medición directa sigue teniendo edad. El controlador puede usar el retardo del paquete que salió más recientemente cuando llega el siguiente instante de actualización. Una ráfaga nueva, una variación de velocidad o un cambio de mezcla puede volver poco representativa una muestra válida. Deben registrarse los puntos de medida, la hora, la antigüedad, la cola, el valor anterior y la decisión que los consumió.
Un objetivo tampoco es una promesa por paquete. PIE incluye tolerancia a ráfagas. Mientras exista crédito, una llegada puede saltarse la decisión aleatoria de pérdida aunque el retardo supere temporalmente el objetivo. Esa excepción es parte del diseño. Convertir todo exceso en fallo sería incorrecto; convertir el objetivo en SLO cumplido también lo sería.
Marcar no significa que el emisor obedeció
FQ-PIE puede marcar un paquete compatible con ECN en vez de descartarlo. La marca demuestra que el nodo aplicó una decisión local bajo un umbral y un estado determinados. Todavía faltan la reflexión del receptor, la reacción del emisor, la evolución de la ventana o del ritmo y el efecto sobre la aplicación.
Cuando la capacidad total de paquetes está saturada, FQ-PIE descarta la nueva llegada sin más procesamiento. No adopta el mecanismo de FQ-CoDel que identifica la cola con más bytes y elimina una parte en bloque. El proyecto razona que esa eliminación podría dejar capacidad sin usar porque PIE ya controla en la entrada.
Por tanto, la pérdida por saturación no nombra a un culpable. Acredita capacidad llena y no admisión. Para atribuir causa harían falta el reparto de ocupación, los flujos y sujetos implicados, el historial del controlador y las condiciones del enlace. Una alarma que asigne responsabilidad usando solo el paquete perdido convertiría una decisión de capacidad en una sentencia.
Cada cola tuvo turno; no todas las cargas tuvieron resultado
En la salida, el planificador derivado de DRR visita colas y usa un quantum de bytes. Déficit, visita y bytes extraídos son recibos sólidos de servicio local. No prueban igualdad entre sesiones internas, usuarios o aplicaciones. Los tamaños de paquete, RTT, algoritmos de congestión, demanda y cuellos posteriores siguen decidiendo tiempos y resultados.
Incluso una salida plenamente utilizada admite distribuciones muy distintas: el túnel con cien sesiones puede contar como uno, una aplicación puede poseer ocho colas y dos flujos ajenos pueden colisionar. Promediar retardo o throughput oculta esas relaciones. La métrica necesita un denominador explícito.
La dirección debe decidir si protege flujos, abonados, aplicaciones, túneles, redes o niveles de servicio. FQ-PIE puede ser un mecanismo dentro de esa política, pero no elige por sí solo el sujeto legítimo.
Estado experimental y alcance de la evidencia
La revisión 02 está fechada el 6 de julio de 2026 y expira el 7 de enero de 2027. Datatracker la presenta como Internet-Draft activo del grupo TSVWG, estado WG Document e IESG I-D Exists; el texto indica intención Experimental. No es un RFC.
El proyecto informa de implementaciones en Linux, FreeBSD y ns-3. Eso demuestra disponibilidad de código en los contextos descritos, no que una interfaz de producción lo use, qué parámetros tiene o qué resultado obtuvo. Versión, compilación, qdisc, interfaz, velocidad, offload y periodo de observación siguen siendo necesarios.
El propio documento reserva experimentos sobre BBR, umbrales de marca y pérdida, mejoras de PIE, latencia de flujos cortos y hashes alternativos. No hay base para presentar esas preguntas como beneficios ya medidos. La conclusión válida es más estrecha: existe un mecanismo local que debe observarse con su unidad y sus límites.
Fuentes
- https://datatracker.ietf.org/doc/draft-ietf-tsvwg-fq-pie/
- https://datatracker.ietf.org/doc/draft-ietf-tsvwg-fq-pie/history/
- https://datatracker.ietf.org/doc/draft-ietf-tsvwg-fq-pie/references/
- https://datatracker.ietf.org/doc/draft-ietf-tsvwg-fq-pie/referencedby/
- https://www.ietf.org/archive/id/draft-ietf-tsvwg-fq-pie-02.html
- https://www.ietf.org/archive/id/draft-ietf-tsvwg-fq-pie-02.txt
- https://www.ietf.org/archive/id/draft-ietf-tsvwg-fq-pie-02.xml
- https://datatracker.ietf.org/wg/tsvwg/about/
- https://www.rfc-editor.org/rfc/rfc8033.html
- https://www.rfc-editor.org/rfc/rfc8290.html
- https://www.rfc-editor.org/rfc/rfc8289.html
- https://www.rfc-editor.org/rfc/rfc7928.html
- https://www.rfc-editor.org/rfc/rfc3168.html
- https://www.rfc-editor.org/rfc/rfc7567.html
- https://www.rfc-editor.org/rfc/rfc2119.html
- https://www.rfc-editor.org/rfc/rfc8174.html
- https://datatracker.ietf.org/doc/draft-ietf-ccwg-bbr/
- https://github.com/torvalds/linux/blob/master/net/sched/sch_fq_pie.c
- https://cgit.freebsd.org/src/tree/sys/netpfil/ipfw/dn_aqm_pie.c
- https://www.nsnam.org/docs/models/html/fq-pie.html
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance